ToolMage
Anmelden

Best 4 Code-Bewertung AI tools for Entwicklertools

Popular Code-Bewertung AI tools in Entwicklertools include HireHunch, Reppls, Cheatproof und Nextprep, helping you work more efficiently.

Cheatproof
Paid

Cheatproof

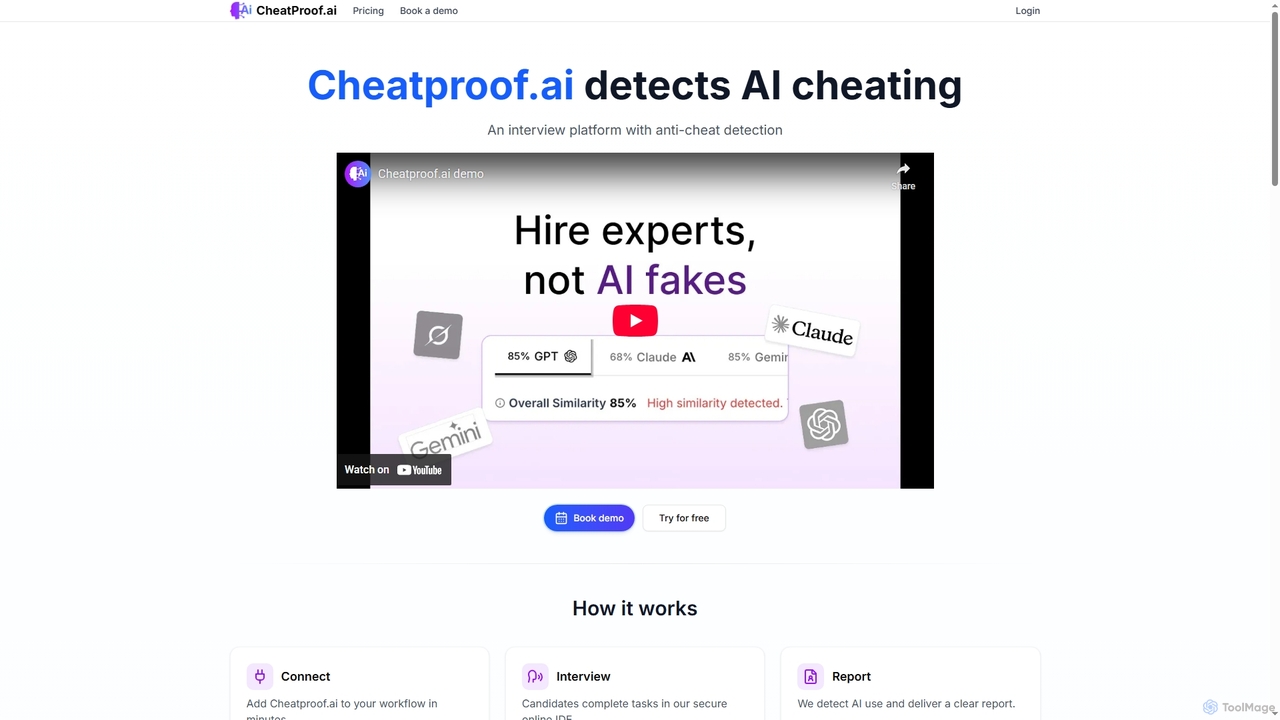
Cheatproof ist eine fortschrittliche KI-Erkennungsplattform für den Einstellungsprozess, die HR- und Tech-Teams dabei unterstützt, KI-gestützte Antworten zu identifizieren und die Authentizität von Kandidaten während Vorstellungsgesprächen sicherzustellen. Es bietet eine sichere Online-IDE, Echtzeit-KI-Erkennung und umfassende Kandidatenaktivitätsverfolgung, um Einstellungsrisiken zu reduzieren und faire Bewertungen zu standardisieren.

Compliance
Visits 6.8KFavorites 148Likes 141
Nextprep

Nextprep

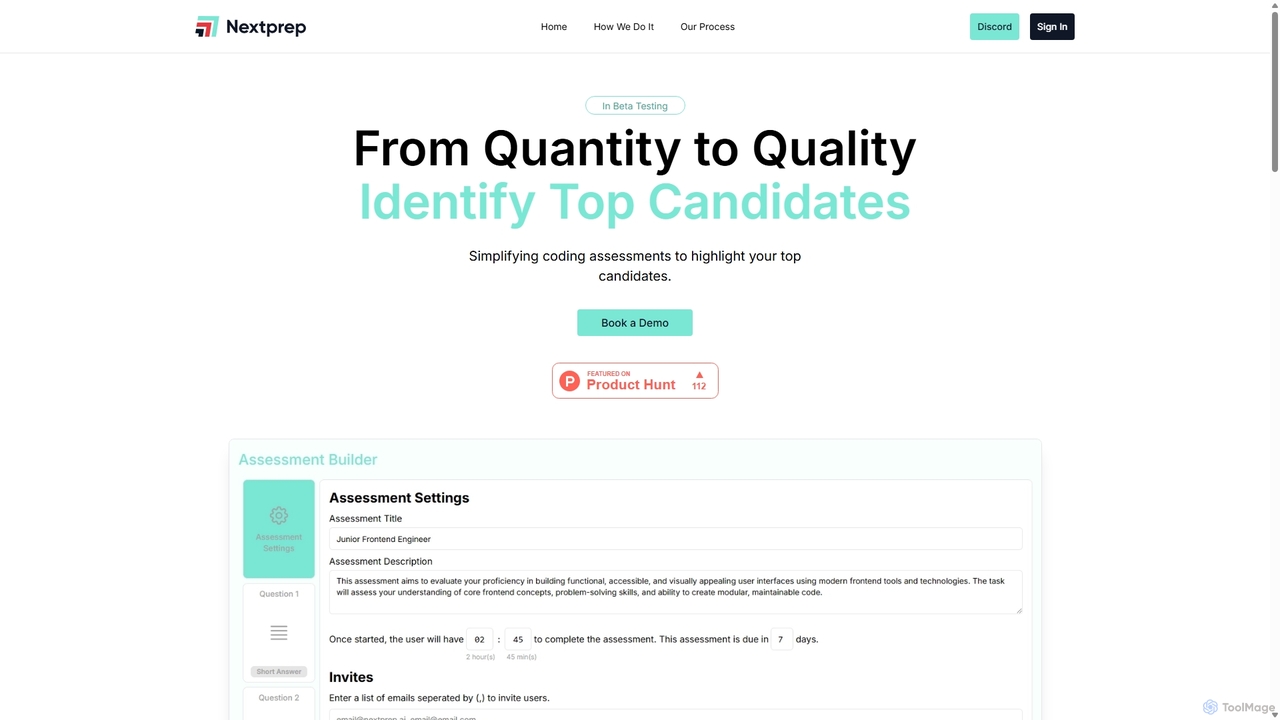
Nextprep ist eine KI-gestützte Plattform, die entwickelt wurde, um die technische Personalbeschaffung durch die Vereinfachung von Programmierbewertungen zu optimieren. Sie hilft Unternehmen, die besten Ingenieurkandidaten zu identifizieren, indem sie von einer großen Menge an Bewerbern zu einem hochwertigen, geprüften Pool übergeht. Das Tool bietet immersive Echtzeit-Programmiertests und generiert aufschlussreiche Leistungsberichte, wodurch der anfängliche Screening-Prozess automatisiert und datengesteuerte Einstellungsentscheidungen ermöglicht werden.

Code-Bewertung
Visits 6.4KFavorites 130Likes 146
Reppls
Freemium

Reppls

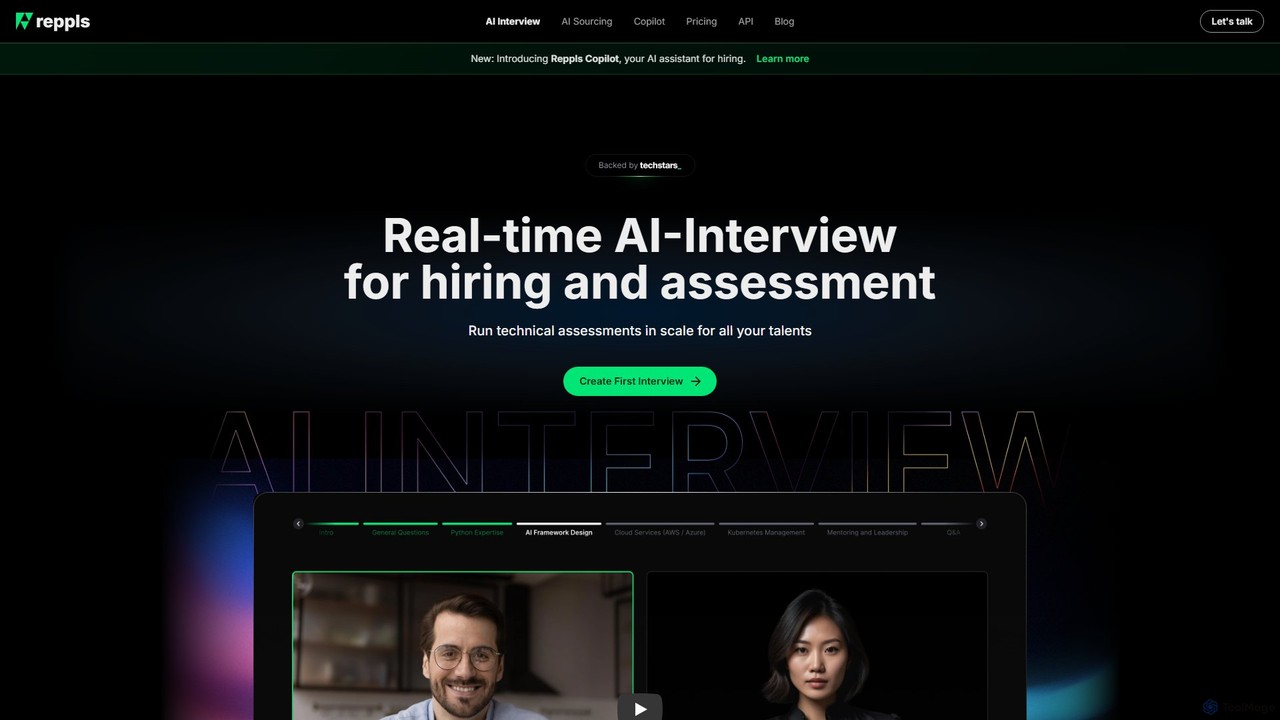
Reppls ist eine All-in-One-KI-Recruiting-Plattform, die den Einstellungsprozess optimiert. Sie bietet KI-gesteuerte Echtzeit-Interviews, fortschrittliche Coding-Bewertungen und umfassende Talentanalysen. Mit Unterstützung für 19 Sprachen und robuster Anti-Betrugs-Überwachung hilft Reppls Teams, faire, datengestützte Einstellungsentscheidungen in großem Maßstab zu treffen, Zeit zu sparen und Voreingenommenheit zu beseitigen.

Code-Bewertung
Visits 7.9KFavorites 126Likes 126
HireHunch
Freemium

HireHunch

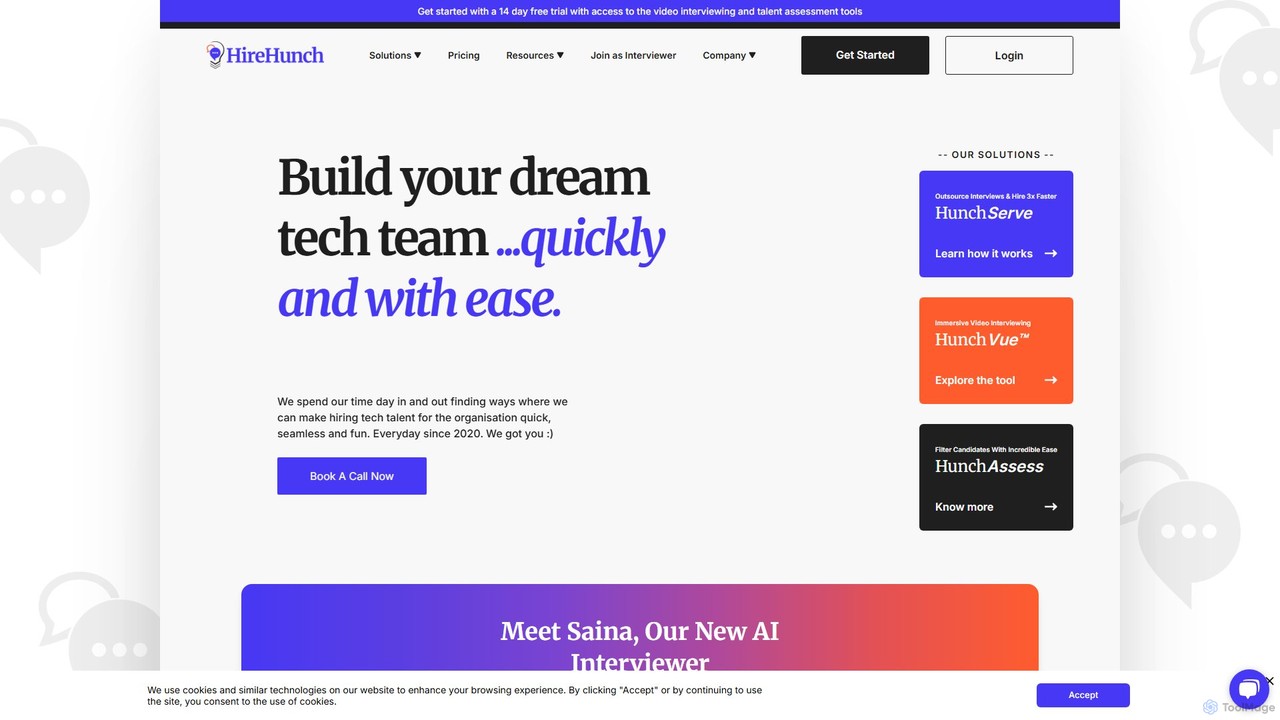
HireHunch ist eine KI-gestützte Einstellungsplattform, die Interview-as-a-Service (IaaS), eine Video-Interview-Umgebung und Tools zur Kandidatenbewertung anbietet. Sie optimiert die technische Personalbeschaffung, indem sie Interviews an Experten auslagert, das Screening mit KI automatisiert und eine umfassende Suite bereitstellt, um Top-Talente 3x schneller einzustellen, während Voreingenommenheit reduziert und Ingenieurstunden gespart werden.

Code-Bewertung
Visits 14.4KFavorites 110Likes 120

About Code-Bewertung

KI-Code-Bewertungstools sind eine spezialisierte Kategorie von Entwickler-Utilities, die Quellcode automatisch auf Qualitäts-, Sicherheits- und Leistungsprobleme analysieren. Sie nutzen statische Analysetechniken und maschinelle Lernmodelle, um Fehler, Schwachstellen und stilistische Inkonsistenzen zu identifizieren, ohne das Programm auszuführen. Diese Tools liefern umsetzbares Feedback und helfen Entwicklungsteams, die Wartbarkeit des Codes zu verbessern, die Sicherheitslage zu stärken und den Code-Review-Prozess zu beschleunigen. Sie agieren als automatisierter Experte und gewährleisten konsistente Standards in großen Codebasen.

Kernfunktionen

  • Statische Analyse (SAST): Scannt den Quellcode, um potenzielle Fehler, Sicherheitslücken und Anti-Patterns vor der Laufzeit zu erkennen.
  • Schwachstellenerkennung: Identifiziert gängige Sicherheitsrisiken wie SQL-Injection, Cross-Site-Scripting (XSS) und unsichere Konfigurationen.
  • Code-Qualitätsmetriken: Berechnet objektive Maße wie zyklomatische Komplexität, Codeduplizierung und Wartbarkeitsindex, um den Zustand des Codes zu bewerten.
  • Automatisierte Code-Reviews: Bietet kontextbezogene Vorschläge zu Logik, Stil und Best Practices und simuliert so ein Peer-Review.
  • Refactoring-Empfehlungen: Schlägt spezifische Code-Änderungen vor, um die Lesbarkeit, Leistung und Einhaltung von Designprinzipien zu verbessern.

Anwendungsfälle

Diese Tools sind ein integraler Bestandteil moderner Softwareentwicklungs-Workflows. Sie werden häufig in CI/CD-Pipelines integriert, um bei jedem Code-Commit sofortiges Feedback zu geben. Sicherheitsteams nutzen sie für umfassende Code-Audits und zur Durchsetzung von Compliance-Standards. Sie helfen auch bei der Verwaltung technischer Schulden, indem sie einen klaren Überblick über problematische Bereiche in einer Legacy-Codebasis bieten.

Auswahlkriterien

Bei der Auswahl eines KI-Code-Bewertungstools sollten Sie die Unterstützung von Sprachen und Frameworks berücksichtigen, um die Kompatibilität mit Ihrem Tech-Stack sicherzustellen. Bewerten Sie die Integrationsfähigkeiten mit Ihrem Versionskontrollsystem (z. B. GitHub, GitLab) und CI/CD-Tools. Beurteilen Sie die Tiefe und Genauigkeit der Analyse, insbesondere das Gleichgewicht zwischen der Erkennung von Sicherheitsschwachstellen und der Überprüfung der Codequalität. Schließlich prüfen Sie die Klarheit der Berichte und die Umsetzbarkeit der Empfehlungen.

Code-Bewertung use cases

1

Automatisierung von Code-Reviews in CI/CD-Pipelines

Ein DevOps-Ingenieur oder Softwareentwickler integriert ein KI-Code-Bewertungstool in seine Continuous Integration/Continuous Deployment (CI/CD)-Pipeline. Wenn ein Entwickler neuen Code in das Repository pusht, löst die Pipeline automatisch das Tool aus, um die Änderungen zu scannen. Das Tool analysiert den Code auf potenzielle Fehler, Sicherheitslücken und Verstöße gegen Codierungsstandards. Werden kritische Probleme gefunden, kann der Build so konfiguriert werden, dass er fehlschlägt, um zu verhindern, dass fehlerhafter Code gemerged wird. Dieser Prozess gibt Entwicklern sofortiges, konsistentes Feedback, reduziert den manuellen Aufwand für erfahrene Reviewer und stellt einen grundlegenden Qualitäts- und Sicherheitsstandard für den gesamten Code sicher, der in den Hauptzweig gelangt.

2

Durchführung von Sicherheitsaudits zur Compliance

Ein Sicherheitsanalyst oder Compliance-Beauftragter verwendet ein KI-Code-Bewertungstool, um ein umfassendes Sicherheitsaudit der Codebasis einer Anwendung durchzuführen. Ihr Ziel ist es, Schwachstellen zu identifizieren und die Einhaltung von Standards wie DSGVO, HIPAA oder PCI DSS sicherzustellen. Das Tool scannt systematisch die gesamte Codebasis und markiert Sicherheitsschwächen wie potenzielle Datenlecks, unsachgemäße Authentifizierung oder bekannte Schwachstellen in Drittanbieter-Bibliotheken. Der generierte Bericht liefert eine detaillierte Liste der Ergebnisse, nach Schweregrad kategorisiert, zusammen mit Anleitungen zur Behebung. Dies automatisiert einen erheblichen Teil des Audit-Prozesses und ermöglicht es den Teams, Sicherheitsrisiken proaktiv anzugehen und die für die Compliance-Überprüfung erforderliche Dokumentation zu erstellen.

3

Verwaltung und Priorisierung technischer Schulden

Ein Tech-Lead oder Engineering-Manager muss die angesammelten technischen Schulden in einem Legacy-Projekt angehen. Sie verwenden ein KI-Code-Bewertungstool, um die gesamte Codebasis zu scannen und einen umfassenden Bericht über ihren Zustand zu erstellen. Das Tool identifiziert Bereiche mit hoher zyklomatischer Komplexität, übermäßiger Codeduplizierung und geringer Wartbarkeit. Durch die Quantifizierung dieser Probleme kann der Manager die technischen Schulden objektiv messen. Der Bericht hilft ihnen, Refactoring-Aufgaben nach Schweregrad und Auswirkung zu priorisieren, Tickets für das Entwicklungsteam zu erstellen und den Fortschritt im Laufe der Zeit zu verfolgen. Dieser datengesteuerte Ansatz verwandelt technische Schulden von einem vagen Konzept in einen überschaubaren Satz umsetzbarer Aufgaben.

4

Beschleunigung des Onboardings für neue Entwickler

Ein Teamleiter führt einen neuen Junior-Entwickler in ein großes, komplexes Projekt ein. Um dem neuen Mitarbeiter zu helfen, die Codebasis und ihre Qualitätsstandards zu verstehen, erhält er Zugriff auf das KI-Code-Bewertungstool des Teams. Der Entwickler kann Scans seines eigenen Codes ausführen, bevor er ihn zur Überprüfung einreicht, und erhält sofortiges Feedback zu Stilkonventionen, potenziellen Fallstricken und projektspezifischen Best Practices. Dieser Self-Service-Ansatz befähigt den neuen Entwickler, selbstständig zu lernen, reduziert die Anzahl grundlegender Fehler in seinen Pull-Requests und entlastet erfahrene Entwickler von der Betreuung bei grundlegenden Codierungsstandards. Dies hilft, die Codequalität im gesamten Team zu standardisieren, unabhängig vom individuellen Erfahrungsniveau.

5

Bewertung von Drittanbieter-Code und -Bibliotheken

Vor der Integration einer neuen Open-Source-Bibliothek oder einer Komponente von einem Drittanbieter muss ein Softwarearchitekt oder Senior-Entwickler deren Qualität und Sicherheit bewerten. Sie verwenden ein KI-Code-Bewertungstool, um den Quellcode der Bibliothek zu scannen. Die Analyse deckt potenzielle Sicherheitslücken, die Abhängigkeit von veralteten Abhängigkeiten oder schlechte Codierungspraktiken auf, die Risiken in ihre eigene Anwendung einführen könnten. Der resultierende Bericht bietet eine klare, objektive Grundlage für die Entscheidung, ob die Bibliothek übernommen, Änderungen vom Anbieter angefordert oder nach einer Alternative gesucht werden soll. Diese proaktive Bewertung verhindert die Einführung versteckter Sicherheitslücken und zukünftiger Wartungsprobleme.

6

Vorbereitung auf ein groß angelegtes Code-Refactoring

Ein Ingenieurteam plant ein großes Refactoring einer kritischen Anwendung, um deren Architektur und Leistung zu verbessern. Bevor sie beginnen, verwenden sie ein KI-Code-Bewertungstool, um eine Baseline der aktuellen Codequalität zu erstellen. Das Tool generiert detaillierte Metriken zu Komplexität, Duplizierung und Abhängigkeiten und hebt die problematischsten Module hervor. Diese erste Bewertung hilft dem Team, den Umfang des Refactoring-Aufwands zu definieren, risikoreiche Bereiche zu identifizieren und klare, messbare Ziele zu setzen (z. B. „die zyklomatische Komplexität im Zahlungsmodul um 20 % reduzieren“). Während des Refactorings können sie nachfolgende Scans durchführen, um den Fortschritt im Vergleich zur Baseline zu verfolgen und sicherzustellen, dass die Änderungen den Zustand der Codebasis wirklich verbessern und keine neuen Probleme verursachen.

Code-Bewertung FAQ

Was sind KI-Code-Bewertungstools?

KI-Code-Bewertungstools sind Softwareanwendungen, die künstliche Intelligenz, insbesondere maschinelles Lernen und statische Analyse, verwenden, um Quellcode automatisch zu überprüfen. Ihr Hauptzweck ist die Identifizierung potenzieller Fehler, Sicherheitslücken, Codequalitätsprobleme und Abweichungen von Best Practices. Im Gegensatz zu herkömmlichen Tools können sie den Codekontext verstehen und komplexe, nicht offensichtliche Fehler erkennen. Sie fungieren als automatisierter Peer-Reviewer und geben konsistentes und objektives Feedback, um Entwicklern zu helfen, saubereren, sichereren und wartbareren Code zu schreiben.

Wie wähle ich das richtige KI-Code-Bewertungstool aus?

Die Wahl des richtigen Tools hängt von Ihren spezifischen Anforderungen ab. Berücksichtigen Sie die folgenden Faktoren:

  • Sprach- und Framework-Unterstützung: Stellen Sie sicher, dass das Tool den Technologie-Stack Ihres Projekts vollständig unterstützt.
  • Integration: Prüfen Sie die nahtlose Integration in Ihren bestehenden Workflow, einschließlich IDEs (wie VS Code), Versionskontrolle (wie GitHub) und CI/CD-Pipelines.
  • Analysefokus: Bestimmen Sie, ob Ihre Priorität auf Sicherheit (SAST), Codequalität und Wartbarkeit oder einer Balance aus beidem liegt. Einige Tools sind auf einen Bereich spezialisiert.
  • Umsetzbarkeit des Feedbacks: Das Tool sollte klare, kontextbezogene Vorschläge liefern und idealerweise automatische Korrekturen anbieten, um die Behebung zu optimieren.
  • Skalierbarkeit: Das Tool sollte in der Lage sein, die Größe Ihrer Codebasis und die Größe Ihres Teams ohne erhebliche Leistungseinbußen zu bewältigen.
Was ist der Unterschied zwischen KI-Code-Bewertung und traditionellen Lintern?

Obwohl beide Tools Code analysieren, funktionieren sie unterschiedlich. Traditionelle Linter sind in erster Linie regelbasierte Prüfer, die stilistische Konventionen (wie Einrückung und Benennung) durchsetzen und einfache Syntaxfehler finden. Sie eignen sich hervorragend zur Aufrechterhaltung eines konsistenten Codestils. KI-Code-Bewertungstools gehen viel weiter. Sie verwenden fortschrittliche Algorithmen und maschinelles Lernen, um die Logik und den Kontext des Codes zu verstehen, was es ihnen ermöglicht, komplexe Probleme wie Sicherheitslücken (z. B. ein Datenfluss, der zu einer Injektion führt), Leistungsengpässe und subtile logische Fehler zu identifizieren, die ein einfacher regelbasierter Linter übersehen würde. Im Wesentlichen prüfen Linter den Stil, während KI-Bewerter den Inhalt und die Sicherheit prüfen.

Können KI-Code-Bewertungstools menschliche Code-Reviewer ersetzen?

KI-Code-Bewertungstools sollten am besten als leistungsstarker Assistent für menschliche Reviewer betrachtet werden, nicht als Ersatz. Sie zeichnen sich dadurch aus, eine breite Palette von häufigen Fehlern, Sicherheitslücken und Stilproblemen schnell und konsistent zu erkennen, was menschliche Reviewer entlastet, damit sie sich auf komplexere Aspekte konzentrieren können. Menschen sind nach wie vor unerlässlich für die Bewertung von Architekturentscheidungen, Geschäftslogik, Auswirkungen auf die Benutzererfahrung und das Gesamtdesign einer Lösung. Der effektivste Arbeitsablauf kombiniert eine automatisierte KI-Bewertung für grundlegende Qualität und Sicherheit mit einer fachkundigen menschlichen Überprüfung für eine übergeordnete konzeptionelle und architektonische Validierung.

Wer profitiert am meisten von der Verwendung von KI-Code-Bewertungstools?

Eine Vielzahl von Rollen im Softwareentwicklungs-Lebenszyklus profitiert von diesen Tools:

  • Softwareentwickler: Erhalten sofortiges Feedback, um ihre Codequalität zu verbessern und Best Practices zu lernen, bevor sie Code committen.
  • Tech-Leads & Architekten: Halten konsistente Codierungsstandards über Teams hinweg aufrecht und erhalten einen Überblick über den Zustand der Codebasis und technische Schulden.
  • DevOps-Ingenieure: Automatisieren Qualitäts- und Sicherheitstore innerhalb von CI/CD-Pipelines und verhindern so, dass fehlerhafter Code in die Produktion gelangt.
  • Sicherheitsteams: Identifizieren und beheben proaktiv Schwachstellen früh im Entwicklungsprozess (Shift-Left-Security).
  • Engineering-Manager: Verwenden objektive Daten und Metriken, um die Teamleistung zu verfolgen, technische Schulden zu verwalten und Refactoring-Anstrengungen zu rechtfertigen.