ToolMage
Anmelden

Best 3 Compliance AI tools for Entwicklertools

Popular Compliance AI tools in Entwicklertools include UserWay, Responsible AI Institute und ZeroTrusted.ai, helping you work more efficiently.

ZeroTrusted.ai
Freemium

ZeroTrusted.ai

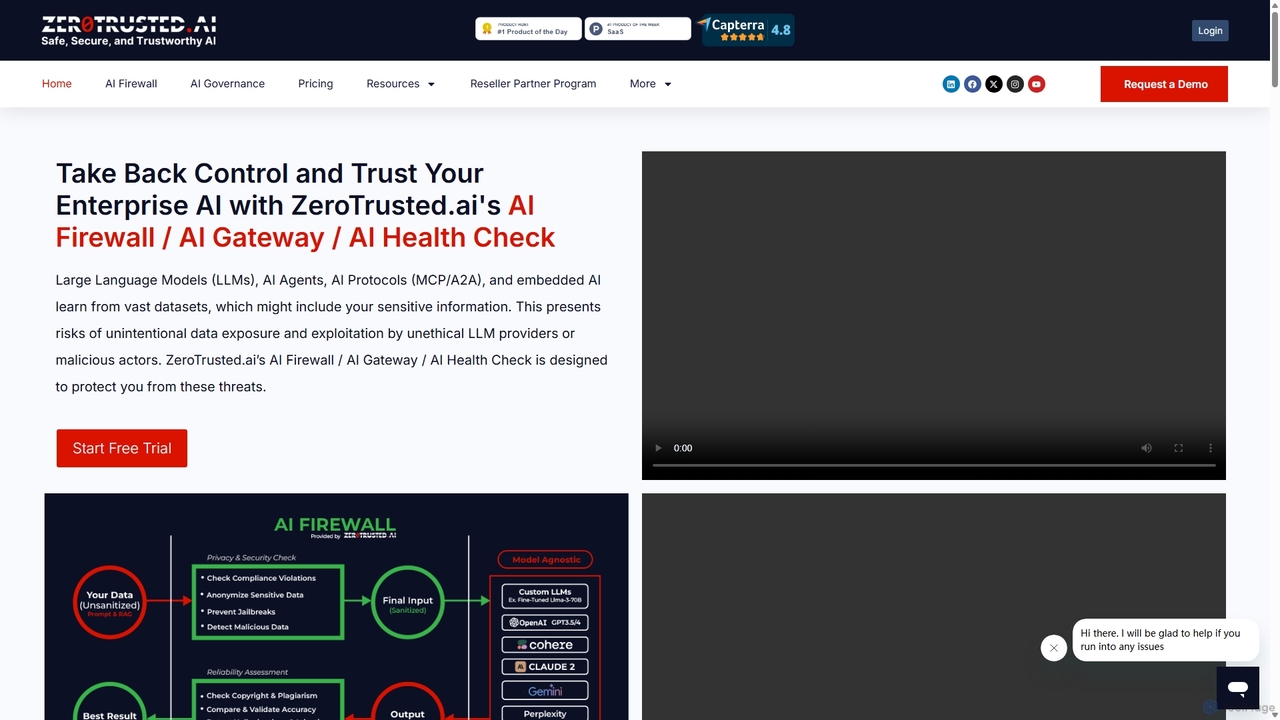
ZeroTrusted.ai ist eine fortschrittliche KI-Sicherheitsplattform, die eine KI-Firewall, ein Gateway und einen Health Check zum Schutz von Unternehmens-KI-Ökosystemen bietet. Sie setzt Zero-Trust-Prinzipien durch, um vor Datenlecks zu schützen, die Einhaltung von Vorschriften zu gewährleisten und Large Language Models (LLMs), KI-Agenten und RAG-Systeme vor Bedrohungen zu sichern.

Compliance
Visits 13.1KFavorites 161Likes 165
Responsible AI Institute
Paid

Responsible AI Institute

Das Responsible AI Institute ist eine globale gemeinnützige Organisation, die Werkzeuge, Frameworks und unabhängige Bewertungen für Unternehmen bereitstellt, um KI-Systeme verantwortungsvoll zu erstellen, zu kaufen und einzusetzen. Durch sein RAISE Pathways-Programm hilft es Organisationen, regulatorische Landschaften zu navigieren, Risiken zu managen und die Einhaltung globaler Standards nachzuweisen, um Vertrauen in KI zu fördern.

KI-Governance
Visits 24KFavorites 130Likes 111
UserWay
Freemium

UserWay

UserWay ist eine KI-gestützte Lösung für Web-Barrierefreiheit, die Websites dabei unterstützt, die Konformität mit Standards wie WCAG 2.1/2.2 und ADA zu erreichen und aufrechtzuerhalten. Es bietet ein automatisiertes Widget, das Barrierefreiheitsfehler findet und behebt und digitale Inhalte für alle zugänglich macht, einschließlich Nutzern mit Behinderungen. Es bietet sowohl eine kostenlose Version als auch umfassende kostenpflichtige Pläne für Unternehmen jeder Größe.

Rechtliches
Visits 528KFavorites 133Likes 141

About Compliance

KI-Compliance-Tools sind eine spezielle Kategorie von Entwickler-Utilities, die künstliche Intelligenz nutzen, um die Einhaltung von Vorschriften und Richtlinien innerhalb des Softwareentwicklungs-Lebenszyklus zu automatisieren und zu verwalten. Diese Tools verwenden maschinelles Lernen und natürliche Sprachverarbeitung, um Code, Abhängigkeiten und Infrastrukturkonfigurationen auf potenzielle Verstöße zu analysieren. Sie helfen Entwicklungsteams, Sicherheitslücken, Datenschutzrisiken (wie DSGVO, CCPA) und Open-Source-Lizenzprobleme proaktiv zu identifizieren und zu beheben. Durch die direkte Integration in CI/CD-Pipelines optimieren KI-Compliance-Tools den Prozess der Erstellung sicherer und konformer Software von Anfang an.

Kernfunktionen

  • Automatisierter Code-Scan: Nutzt KI, um Sicherheitslücken, Datenschutzverletzungen und die Einhaltung von Codierungsstandards direkt im Quellcode zu erkennen.
  • Abhängigkeits- & Lizenzanalyse: Identifiziert automatisch Open-Source-Komponenten, prüft die Lizenzkompatibilität und markiert bekannte Sicherheitsexploits.
  • Policy as Code (PaC) Durchsetzung: Ermöglicht Teams, Compliance-Regeln als Code zu definieren und diese automatisch in der gesamten Entwicklungspipeline durchzusetzen.
  • Compliance-Berichterstattung: Erstellt detaillierte Audit-Protokolle und Berichte, um die Einhaltung von Standards wie SOC 2, HIPAA oder ISO 27001 nachzuweisen.

Anwendungsfälle

Diese Tools sind für Organisationen in regulierten Branchen wie Finanzen, Gesundheitswesen und E-Commerce unerlässlich. Sie werden von DevOps-Ingenieuren zur Absicherung von CI/CD-Pipelines, von Entwicklern zum Schreiben von konformem Code und von Sicherheitsteams zur Aufrechterhaltung eines kontinuierlichen Compliance-Status ohne Verlangsamung der Entwicklung eingesetzt.

Wie man wählt

Bei der Auswahl eines KI-Compliance-Tools sollten Sie dessen Integrationsfähigkeiten mit Ihrer bestehenden Toolchain (z. B. GitHub, Jenkins, Jira) berücksichtigen. Bewerten Sie die Breite und Tiefe der unterstützten Vorschriften und Standards. Beurteilen Sie die Genauigkeit der Erkennungs-Engine, um Fehlalarme zu minimieren, und überprüfen Sie die Berichtsfunktionen, um sicherzustellen, dass sie Ihren Audit-Anforderungen entsprechen.

Compliance use cases

1

Automatisierung von Open-Source-Lizenz-Scans in CI/CD

Ein Entwicklungsteam, das an einer großen Unternehmensanwendung arbeitet, integriert regelmäßig Open-Source-Bibliotheken, um die Entwicklung zu beschleunigen. Um rechtliche Risiken durch inkompatible Lizenzen (z. B. GPL in einem kommerziellen Produkt) zu vermeiden, integrieren sie ein KI-Compliance-Tool in ihre CI/CD-Pipeline. Wenn ein Entwickler neuen Code pusht, scannt das Tool automatisch alle Abhängigkeiten, identifiziert deren Lizenzen und gleicht sie mit den Unternehmensrichtlinien ab. Wird eine restriktive Lizenz erkannt, schlägt der Build fehl, und der Entwickler wird sofort mit Details benachrichtigt, wodurch rechtliche Probleme verhindert werden, bevor sie in die Produktion gelangen.

2

Proaktive Datenschutzprüfungen für die DSGVO-Konformität

Ein Fintech-Unternehmen muss sicherstellen, dass seine Mobile-Banking-App vollständig DSGVO-konform ist. Entwickler verwenden ein KI-Compliance-Tool, das den Code auf potenzielle Datenschutzverletzungen scannt. Das Tool nutzt NLP, um den Umgang mit personenbezogenen Daten (PII) im Code zu identifizieren, wie z. B. das Protokollieren unverschlüsselter Benutzerdaten oder die Übertragung sensibler Informationen ohne entsprechende Einwilligungs-Flags. Es warnt Entwickler in ihrer IDE mit spezifischen Vorschlägen zur Behebung auf Code-Ebene, stellt sicher, dass die Grundsätze des „Privacy by Design“ befolgt werden, und reduziert das Risiko kostspieliger Datenschutzverletzungen und behördlicher Bußgelder.

3

Sicherstellung der Cloud-Infrastruktur-Compliance durch IaC-Scans

Ein DevOps-Team verwaltet eine komplexe Cloud-Umgebung auf AWS mit Terraform (Infrastructure as Code). Um die SOC 2-Konformität aufrechtzuerhalten, verwenden sie ein KI-Compliance-Tool, um ihre Terraform-Skripte vor der Bereitstellung zu scannen. Das KI-Modell ist auf SOC 2-Kontrollen und Best Practices trainiert. Es erkennt automatisch Fehlkonfigurationen wie öffentliche S3-Buckets, uneingeschränkte Sicherheitsgruppenregeln oder fehlende Verschlüsselungseinstellungen. Das Tool liefert automatisierte Pull-Request-Kommentare mit dem genauen Code zur Behebung des Problems, sodass das Team Sicherheits- und Compliance-Richtlinien konsistent in allen Umgebungen durchsetzen kann.

4

Erstellung von auditfähiger Compliance-Dokumentation

Ein Unternehmen für Gesundheitstechnologie bereitet sich auf ein HIPAA-Audit vor. Anstatt Compliance-Nachweise manuell zusammenzustellen, verwenden sie ein KI-Compliance-Tool. Das Tool überwacht kontinuierlich ihre Codebasis, Infrastruktur und Entwicklungsprozesse. Es generiert automatisch umfassende Berichte, die technische Kontrollen direkt auf spezifische HIPAA-Anforderungen abbilden. Zum Beispiel kann es einen Bericht erstellen, der alle Implementierungen der Datenverschlüsselung während der Übertragung und im Ruhezustand in der gesamten Anwendung zeigt. Dies automatisiert einen erheblichen Teil der Audit-Vorbereitung, spart Hunderte von Stunden und liefert Auditoren klare, überprüfbare Nachweise.

5

Intelligente Geheimniserkennung vor dem Code-Commit

Ein Entwickler fügt versehentlich einen API-Schlüssel in eine Quellcodedatei ein. Bevor er den Code überhaupt in das Repository committen kann, scannt ein als Pre-Commit-Hook installiertes KI-Compliance-Tool die Änderungen. Mithilfe von Mustererkennung und kontextueller Analyse identifiziert die KI die Zeichenfolge als ein Geheimnis mit hoher Entropie (wie ein API-Schlüssel oder ein Passwort). Es blockiert den Commit und gibt dem Entwickler eine sofortige, private Warnung, die das Risiko erklärt und die Verwendung eines Geheimnisverwaltungsdienstes vorschlägt. Dies verhindert, dass sensible Anmeldeinformationen jemals im Versionskontrollverlauf offengelegt werden, ein häufiges und ernstes Sicherheitsrisiko.

6

Kontinuierliche Überwachung der Compliance von Drittanbieter-APIs

Eine SaaS-Plattform ist für ihre Funktionalität auf Dutzende von Drittanbieter-APIs angewiesen. Das Rechtsteam ist besorgt über Datenverarbeitungsvereinbarungen und Compliance-Änderungen dieser Anbieter. Ein KI-Compliance-Tool wird konfiguriert, um die Nutzungsbedingungen, Datenschutzrichtlinien und API-Dokumentationen dieser Drittanbieterdienste zu überwachen. Wenn ein Anbieter seine Richtlinie in einer Weise aktualisiert, die die Datenverarbeitung beeinflusst (z. B. eine Änderung des Datenspeicherorts), markiert das KI-Tool die Änderung, analysiert ihre potenziellen Auswirkungen und erstellt ein Ticket für die Rechts- und Entwicklungsteams zur Überprüfung. Dies ermöglicht eine proaktive Überwachung der Compliance-Risiken in der Lieferkette.

Compliance FAQ

Was sind KI-Compliance-Tools für Entwickler?

KI-Compliance-Tools sind spezialisierte Software, die sich in den Entwicklungsworkflow integriert, um Sicherheits-, Datenschutz- und Lizenzrichtlinien automatisch durchzusetzen. Im Gegensatz zu herkömmlichen Tools verwenden sie künstliche Intelligenz, um eine genauere, kontextbezogene Analyse von Code, Abhängigkeiten und Infrastruktur zu ermöglichen. Ihr Hauptziel ist es, Entwicklern zu helfen, von Anfang an konforme Anwendungen zu erstellen ('Shift-Left'-Compliance), anstatt Probleme nach der Bereitstellung zu beheben.

Wie unterscheiden sich KI-Compliance-Tools von traditionellen SAST-Tools?

Traditionelle statische Anwendungssicherheitstests (SAST) basieren hauptsächlich auf vordefinierten Regeln und Mustern, um bekannte Schwachstellen zu finden. KI-Compliance-Tools gehen weiter, indem sie:

  • Fehlalarme reduzieren: Sie verwenden maschinelles Lernen, um den Kontext und die Absicht des Codes zu verstehen, was hilft, echte Bedrohungen von harmlosen Codemustern zu unterscheiden.
  • Neue Probleme erkennen: KI-Modelle können komplexe oder bisher ungesehene Sicherheits- und Compliance-Probleme identifizieren, die keiner bekannten Regel entsprechen.
  • Breiterer Anwendungsbereich: Sie decken oft mehr als nur Sicherheit ab, einschließlich Datenschutz (wie PII-Erkennung), Lizenz-Compliance und Fehlkonfigurationen der Infrastruktur.
Im Wesentlichen erweitert KI das traditionelle Scannen um größere Intelligenz und eine breitere Compliance-Perspektive.

Wie wählt man das richtige KI-Compliance-Tool aus?

Die Auswahl des richtigen Tools hängt von Ihren spezifischen Anforderungen ab. Berücksichtigen Sie diese Schlüsselfaktoren:

  • Integrationen: Lässt es sich nahtlos in Ihr Versionskontrollsystem (z. B. GitHub, GitLab), Ihre CI/CD-Pipeline (z. B. Jenkins, CircleCI) und Ihre IDE integrieren?
  • Abdeckung von Vorschriften: Unterstützt es die spezifischen Standards und Vorschriften, die für Ihre Branche relevant sind (z. B. DSGVO, HIPAA, SOC 2, PCI DSS)?
  • Unterstützung von Sprachen & Frameworks: Scannt es effektiv die Programmiersprachen und Frameworks, die Ihr Team verwendet?
  • Umsetzbarkeit der Ergebnisse: Bietet es klares, kontextreiches Feedback und umsetzbare Behebungsvorschläge für Entwickler?
Beginnen Sie damit, Ihre kritischsten Compliance-Risiken zu identifizieren, und wählen Sie ein Tool, das in diesen Bereichen hervorragend ist.

Können KI-Compliance-Tools die Audit-Vorbereitung automatisieren?

Ja, erheblich. Obwohl sie nicht den gesamten Audit-Prozess ersetzen, automatisieren KI-Compliance-Tools die Phasen der Beweiserhebung und Berichterstattung. Sie können Systeme kontinuierlich überwachen und bei Bedarf Berichte erstellen, die technische Kontrollen auf spezifische regulatorische Anforderungen abbilden (z. B. den Nachweis der Verschlüsselung für eine HIPAA-Kontrolle). Dies bietet einen in Echtzeit überprüfbaren Audit-Trail und reduziert den manuellen Aufwand für Entwicklungs- und Sicherheitsteams zur Vorbereitung auf ein Audit und zum Nachweis der fortlaufenden Compliance drastisch.

Wer in einer Organisation verwendet KI-Compliance-Tools?

KI-Compliance-Tools werden von mehreren Rollen im gesamten Softwareentwicklungs-Lebenszyklus verwendet:

  • Entwickler: Erhalten Echtzeit-Feedback in ihrer IDE oder in Pull-Requests, um von Anfang an konformen Code zu schreiben.
  • DevOps/Plattform-Ingenieure: Integrieren die Tools in CI/CD-Pipelines, um Richtlinien automatisch durchzusetzen und Infrastructure as Code zu sichern.
  • Sicherheitsteams (DevSecOps): Erhalten Einblick in den Compliance-Status aller Projekte und verwenden die Tools zur Verwaltung und Priorisierung von Risiken.
  • Compliance-/Rechtsbeauftragte: Nutzen die automatisierten Berichte, um die Einhaltung von Vorschriften zu überwachen und Audits vorzubereiten, ohne die Entwicklungsteams zu stören.