ToolMage
Anmelden

Best 30 DevOps AI tools for Entwicklertools

Popular DevOps AI tools in Entwicklertools include GitHub, Google Cloud, Bitbucket, AIO Tests: QA Testing and Test Management for Jira, Ansible, Sourcegraph, Greptile, Pump, Dagger.io und Screenful, helping you work more efficiently.

Botkube
Free

Botkube

Botkube ist ein kollaborativer Open-Source-KI-Assistent für Kubernetes. Er integriert sich direkt in Ihre Chat-Plattformen wie Slack und Microsoft Teams und zentralisiert Echtzeit-Monitoring, Alarmierung und Fehlerbehebung. Er befähigt Entwickler, ihre Anwendungen eigenständig zu verwalten, und optimiert DevOps-Workflows, indem er das K8s-Management in Ihre täglichen Kommunikationstools bringt.

DevOps
Visits 10.2KFavorites 148Likes 136
Dagger.io
Freemium

Dagger.io

Dagger.io ist eine programmierbare CI/CD-Engine, die es Entwicklern ermöglicht, leistungsstarke Automatisierungspipelines als Code in Sprachen wie Go, Python und TypeScript zu erstellen. Es nutzt Container, um sicherzustellen, dass Workflows portabel und reproduzierbar sind und überall konsistent ausgeführt werden. Dagger bietet auch eine sichere Umgebung für die Integration von LLMs und KI-Agenten in Ihren Softwareentwicklungslebenszyklus.

CI/CD
Visits 54.4KFavorites 155Likes 164
Parity
Paid

Parity

Parity ist ein KI-gestützter Site Reliability Engineer (SRE), der für die Reaktion auf Vorfälle in Kubernetes-Umgebungen entwickelt wurde. Es automatisiert Untersuchungen, führt schnelle Ursachenanalysen durch und führt Runbooks aus, damit Bereitschaftsteams Probleme schneller lösen und die Betriebslast reduzieren können.

DevOps
Visits 6.3KFavorites 142Likes 162
GitHub
Freemium

GitHub

GitHub ist die weltweit führende KI-gestützte Entwicklerplattform zum Erstellen, Ausliefern und Warten von Software. Es bietet Git-basierte Versionskontrolle, Kollaborationstools und einen vollständigen DevOps-Lebenszyklus, verstärkt durch GitHub Copilot, einen fortschrittlichen KI-Code-Assistenten, der die Entwicklung beschleunigt und die Codequalität verbessert.

Code-Assistent
Visits 636.1MFavorites 144Likes 112
e-chos
Freemium

e-chos

e-chos ist eine KI-gestützte Plattform mit Phom, einem DevOps-Assistenten für Linux-Systeme. Sie automatisiert die Serverüberwachung, erkennt Probleme, wendet selbstheilende Korrekturen an und prognostiziert Ausfälle in Echtzeit. Entwickelt für Systemadministratoren und DevOps-Teams, vereinfacht es das Infrastrukturmanagement, optimiert die Leistung und bringt autonome Intelligenz auf jede Maschine, überall.

DevOps
Visits 6.3KFavorites 133Likes 133
socraticworks

socraticworks

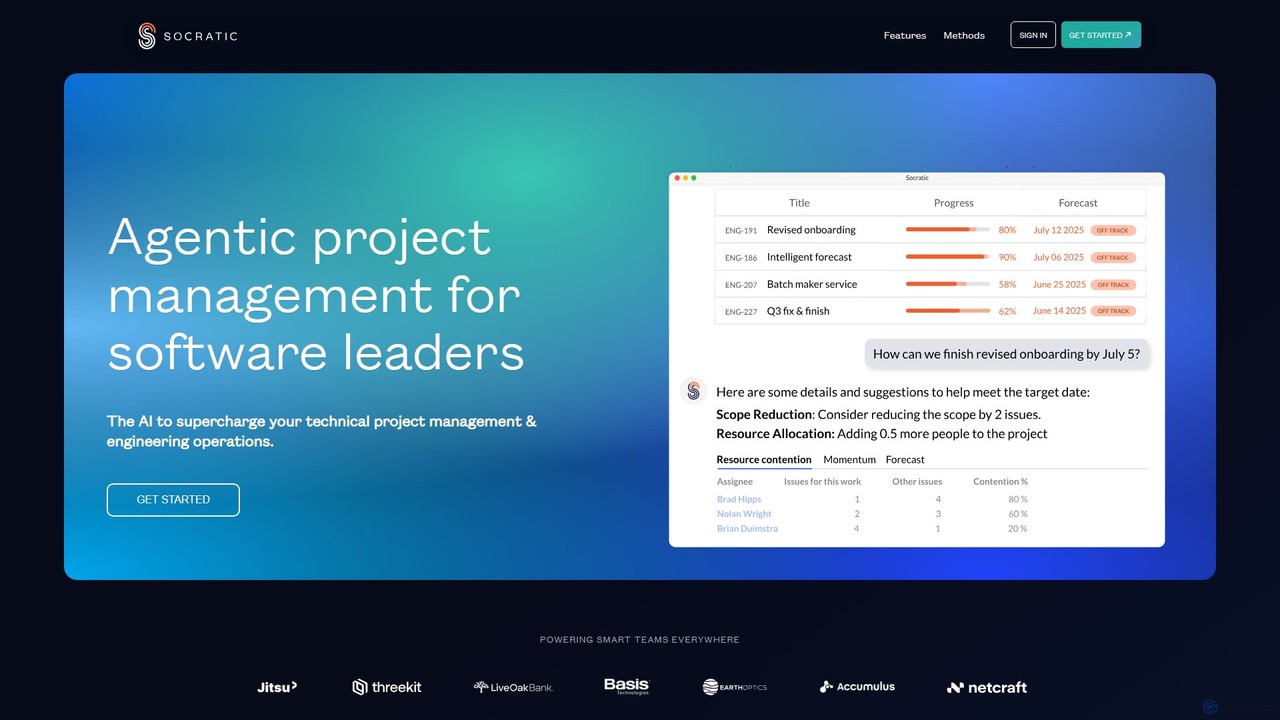
socraticworks ist eine agentenbasierte KI-Plattform, die entwickelt wurde, um das technische Projektmanagement und den Engineering-Betrieb zu optimieren. Durch die Anwendung von maschinellem Lernen auf Ihre Jira- und Git-Metadaten liefert sie prädiktive Prognosen, Risikoanalysen und tiefe Einblicke in die Teamproduktivität und -kapazität, was datengestützte Entscheidungen für Software-Führungskräfte ermöglicht.

DevOps
Visits 6.3KFavorites 151Likes 162

About DevOps

DevOps-Tools sind eine Reihe von Anwendungen, die darauf ausgelegt sind, die Prozesse zwischen der Softwareentwicklung (Dev) und dem IT-Betrieb (Ops) zu automatisieren und zu integrieren. Diese Tools ermöglichen Schlüsselpraktiken wie kontinuierliche Integration, kontinuierliche Bereitstellung (CI/CD), Infrastruktur als Code (IaC) und Echtzeitüberwachung. Durch die Schaffung eines kollaborativen und automatisierten Workflows beschleunigen DevOps-Tools den Software-Auslieferungszyklus erheblich, verbessern die Bereitstellungshäufigkeit und erhöhen die Zuverlässigkeit und Sicherheit von Anwendungen. Sie sind eine entscheidende Komponente im breiteren Ökosystem der Entwickler-Tools zum Aufbau skalierbarer und widerstandsfähiger Systeme.

Kernfunktionen

  • CI/CD-Pipeline-Automatisierung: Automatisiert die Build-, Test- und Bereitstellungsphasen und ermöglicht schnellere und zuverlässigere Code-Releases.
  • Infrastruktur als Code (IaC): Ermöglicht die Verwaltung und Bereitstellung von Infrastruktur durch Code, was Konsistenz und Wiederholbarkeit gewährleistet.
  • Konfigurationsmanagement: Standardisiert und erzwingt Systemkonfigurationen über mehrere Server und Umgebungen hinweg.
  • Überwachung und Protokollierung: Bietet Echtzeit-Einblicke in die Anwendungsleistung, den Systemzustand und die Benutzeraktivität, um Probleme proaktiv zu identifizieren.
  • Containerisierung und Orchestrierung: Verwaltet den Lebenszyklus von Containern mit Tools wie Docker und Kubernetes für eine effiziente Anwendungsbereitstellung und -skalierung.

Anwendungsszenarien

DevOps-Tools sind für Technologieunternehmen, SaaS-Anbieter und Großunternehmen, die eine schnelle und zuverlässige Softwarebereitstellung anstreben, unerlässlich. Sie werden von DevOps-Ingenieuren, Softwareentwicklern und Systemadministratoren verwendet, um komplexe Anwendungslebenszyklen vom Code-Commit bis zur Produktionsüberwachung zu verwalten. Szenarien umfassen den Aufbau automatisierter Release-Pipelines für Webanwendungen, die Verwaltung skalierbarer Cloud-Infrastrukturen und die Aufrechterhaltung der Hochverfügbarkeit für Microservices-Architekturen.

Auswahlkriterien

Bei der Auswahl von DevOps-Tools sollten Sie deren Integrationsfähigkeiten mit Ihrem bestehenden Technologie-Stack (z. B. Cloud-Anbieter, Versionskontrollsystem) berücksichtigen. Bewerten Sie die Skalierbarkeit des Tools zur Unterstützung zukünftigen Wachstums und seine Unterstützung für spezifische Praktiken wie IaC oder Container-Orchestrierung. Beurteilen Sie auch die Lernkurve für Ihr Team und das Niveau des verfügbaren Community- oder kommerziellen Supports. Das Preismodell, ob Open-Source, abonnementbasiert oder Pay-as-you-go, ist ein weiterer kritischer Faktor.

Featured tool rankings

DevOps use cases

1

Automatisierung von CI/CD-Pipelines für Webanwendungen

Ein Softwareentwicklungsteam verwendet ein CI/CD-Tool wie Jenkins oder GitLab CI, um seinen Release-Prozess zu automatisieren. Wenn ein Entwickler neuen Code in das Versionskontroll-Repository pusht, löst das Tool automatisch eine Pipeline aus. Diese Pipeline kompiliert den Code, führt eine Reihe von automatisierten Tests (Unit-, Integrations- und End-to-End-Tests) aus und stellt die Anwendung, wenn alle Tests erfolgreich sind, zur endgültigen Überprüfung in einer Staging-Umgebung bereit. Diese Automatisierung reduziert manuelle Fehler, liefert schnelles Feedback an die Entwickler und beschleunigt die Markteinführungszeit für neue Funktionen.

2

Verwaltung der Cloud-Infrastruktur mit IaC

Ein DevOps-Ingenieur verwendet ein Infrastructure as Code (IaC)-Tool wie Terraform oder AWS CloudFormation, um eine gesamte Cloud-Umgebung zu definieren und zu verwalten. Anstatt Server, Datenbanken und Netzwerke manuell über eine Webkonsole zu konfigurieren, schreibt der Ingenieur deklarative Konfigurationsdateien. Diese Dateien können versioniert, überprüft und wiederverwendet werden, um sicherzustellen, dass Entwicklungs-, Staging- und Produktionsumgebungen identisch sind. Dieser Ansatz verhindert Konfigurationsdrift, ermöglicht die Notfallwiederherstellung und erlaubt die schnelle Bereitstellung neuer Infrastruktur.

3

Echtzeit-Anwendungsleistungsüberwachung (APM)

Ein Site Reliability Engineering (SRE)-Team integriert ein APM-Tool wie Datadog oder New Relic in seine Produktionsumgebung. Das Tool sammelt detaillierte Leistungsmetriken, Traces und Protokolle von der Anwendung und ihrer zugrunde liegenden Infrastruktur. Wenn ein Leistungsproblem auftritt, wie z. B. langsame Datenbankabfragen oder hohe Fehlerraten, sendet das System eine automatische Warnung an das SRE-Team. Sie können dann die Dashboards des Tools verwenden, um die Ursache schnell zu diagnostizieren, die Auswirkungen auf die Benutzer zu analysieren und das Problem zu beheben, bevor es eskaliert, um sicherzustellen, dass die Service Level Objectives (SLOs) eingehalten werden.

4

Automatisierter Sicherheitsscan in der Pipeline (DevSecOps)

Eine Organisation verfolgt einen DevSecOps-Ansatz, indem sie Sicherheitstools direkt in ihre CI/CD-Pipeline integriert. Beispielsweise scannt ein Tool für statische Anwendungssicherheitstests (SAST) den Quellcode bei jedem neuen Commit automatisch auf Schwachstellen. Ein Tool zur Software-Kompositionsanalyse (SCA) prüft auf bekannte Schwachstellen in Open-Source-Abhängigkeiten. Wenn eine kritische Schwachstelle gefunden wird, kann die Pipeline so konfiguriert werden, dass sie fehlschlägt, um die Bereitstellung von unsicherem Code zu verhindern. Dieser „Shift-Left“-Ansatz hilft, Sicherheitsprobleme frühzeitig im Entwicklungslebenszyklus zu identifizieren und zu beheben, was Risiko und Kosten reduziert.

5

Zentralisierte Protokollverwaltung und -analyse

Ein Betriebsteam, das eine Microservices-Architektur verwaltet, verwendet eine zentralisierte Protokollierungsplattform wie den ELK-Stack (Elasticsearch, Logstash, Kibana) oder Splunk. Auf jedem Dienst installierte Agenten sammeln Protokolle und leiten sie an einen zentralen Server weiter. Dies ermöglicht es Ingenieuren, Protokolle von Hunderten von Diensten an einem Ort zu suchen, zu analysieren und zu visualisieren. Wenn ein Benutzer ein Problem meldet, kann ein Ingenieur eine einzelne Anfrage über mehrere Dienste hinweg verfolgen, indem er Protokolleinträge korreliert, was die Fehlerbehebung drastisch vereinfacht und die mittlere Lösungszeit (MTTR) reduziert.

6

Container-Orchestrierung für Microservices

Ein Unternehmen, das eine groß angelegte Anwendung mit Dutzenden von Microservices betreibt, verwendet Kubernetes als Container-Orchestrierungsplattform. Entwickler verpacken jeden Microservice in einen Docker-Container. Das Betriebsteam definiert dann den gewünschten Zustand der Anwendung in Kubernetes-Konfigurationsdateien und gibt an, wie viele Replikate jedes Dienstes ausgeführt werden sollen. Kubernetes automatisiert die Bereitstellung, Skalierung und Vernetzung dieser Container über einen Servercluster hinweg. Wenn ein Container ausfällt, ersetzt Kubernetes ihn automatisch und gewährleistet so eine hohe Verfügbarkeit und Ausfallsicherheit für die Anwendung.

DevOps FAQ

Was sind DevOps-Tools?

DevOps-Tools sind Softwareanwendungen, die die Prozesse zwischen Softwareentwicklungs- und IT-Betriebsteams automatisieren und integrieren. Ihr Hauptziel ist es, den Entwicklungslebenszyklus zu verkürzen und eine kontinuierliche Bereitstellung mit hoher Softwarequalität zu gewährleisten. Zu den Schlüsselkategorien von DevOps-Tools gehören die Automatisierung von CI/CD-Pipelines, Infrastruktur als Code (IaC), Konfigurationsmanagement und die Überwachung der Anwendungsleistung. Durch den Einsatz dieser Tools können Organisationen die Bereitstellungsgeschwindigkeit erhöhen, die Zuverlässigkeit verbessern und eine bessere Zusammenarbeit zwischen den Teams fördern.

Wie wählt man die richtigen DevOps-Tools aus?

Die Auswahl der richtigen DevOps-Tools hängt von mehreren Faktoren ab. Bewerten Sie zunächst Ihre spezifischen Bedürfnisse: Konzentrieren Sie sich auf CI/CD, Infrastrukturautomatisierung oder Überwachung? Zweitens, berücksichtigen Sie die Integration mit Ihrem bestehenden Technologie-Stack, wie Ihrem Cloud-Anbieter (AWS, Azure, GCP) und Ihrem Versionskontrollsystem (Git). Drittens, bewerten Sie die Skalierbarkeit des Tools und den verfügbaren Community- oder kommerziellen Support. Berücksichtigen Sie schließlich das Fachwissen Ihres Teams und die Lernkurve des Tools. Es ist oft besser, eine „Toolchain“ aus spezialisierten Tools aufzubauen, die gut zusammenarbeiten, anstatt nach einer einzigen All-in-One-Lösung zu suchen.

Was ist der Unterschied zwischen DevOps und traditionellem IT-Betrieb?

Der Hauptunterschied liegt in der Kultur, den Prozessen und den Tools. Der traditionelle IT-Betrieb arbeitet oft in Silos, getrennt von der Entwicklung, und konzentriert sich auf Stabilität und Risikovermeidung, was zu langsameren Release-Zyklen führen kann. DevOps fördert eine Kultur der Zusammenarbeit und der gemeinsamen Verantwortung zwischen Entwicklungs- und Betriebsteams. Es nutzt Automatisierung in großem Umfang durch Tools für CI/CD, IaC und Überwachung, um Geschwindigkeit und Agilität zu erhöhen und gleichzeitig die Zuverlässigkeit zu wahren. Im Wesentlichen integriert DevOps den Betrieb in den gesamten Anwendungslebenszyklus, während der traditionelle Betrieb typischerweise erst nach Abschluss der Entwicklung eingreift.

Was sind die Schlüsselkomponenten einer DevOps-Toolchain?

Eine DevOps-Toolchain ist ein Satz integrierter Tools, die zur Bereitstellung von Software von der Entwicklung bis zur Produktion verwendet werden. Obwohl die spezifischen Tools variieren, umfassen die Schlüsselkomponenten typischerweise:

  • Planen: Projektmanagement-Tools (z. B. Jira).
  • Code: Versionskontrollsysteme (z. B. Git).
  • Build: Continuous-Integration-Tools (z. B. Jenkins, GitLab CI).
  • Test: Automatisierte Test-Frameworks (z. B. Selenium, JUnit).
  • Release & Deploy: Continuous-Delivery-Tools (z. B. Spinnaker, Argo CD).
  • Betreiben: Infrastructure-as-Code- und Konfigurationsmanagement-Tools (z. B. Terraform, Ansible).
  • Überwachen: Leistungsüberwachungs- und Protokollierungstools (z. B. Prometheus, Datadog).

Ist DevOps nur für Cloud-native Anwendungen?

Nein, obwohl DevOps-Praktiken und -Tools für Cloud-native Anwendungen sehr effektiv sind, sind sie nicht ausschließlich für diese bestimmt. Die Prinzipien der Automatisierung, Zusammenarbeit und kontinuierlichen Verbesserung können auf jeden Softwareentwicklungslebenszyklus angewendet werden, einschließlich lokaler, monolithischer Anwendungen. Tools für das Konfigurationsmanagement (wie Ansible) und CI/CD (wie Jenkins) können traditionelle Infrastruktur- und Bereitstellungs-Workflows verwalten. Die vollen Vorteile von DevOps, wie schnelle Skalierbarkeit und Elastizität, lassen sich jedoch oft leichter in einer Cloud-Umgebung realisieren.