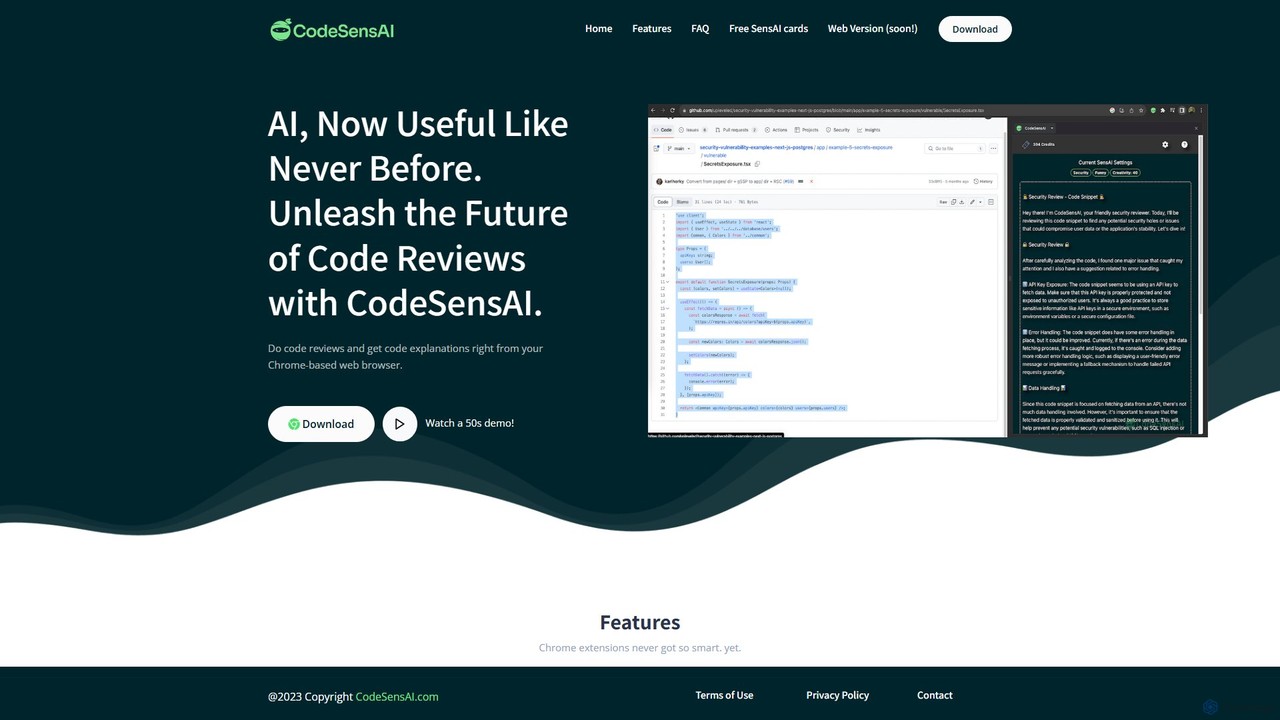
KI-Code-Review-Tools sind intelligente Plattformen, die den Prozess der Überprüfung von Quellcode auf Fehler, Schwachstellen, Stilinkonsistenzen und Best-Practice-Verletzungen automatisieren und verbessern. Durch den Einsatz von maschinellem Lernen und statischer Analyse liefern diese Tools Echtzeit-Feedback und umsetzbare Vorschläge, wodurch die Codequalität und -sicherheit erheblich verbessert werden. Sie optimieren Entwicklungsworkflows, indem sie Probleme frühzeitig erkennen, den manuellen Aufwand reduzieren und konsistente Codierungsstandards in Teams fördern.
Kernfunktionen
- Automatisierte Fehlererkennung: Identifiziert potenzielle logische Fehler, Laufzeitprobleme und häufige Programmierfehler.
- Sicherheitslücken-Scanning: Scannt den Code nach bekannten Sicherheitslücken, Injektionsrisiken und unsicheren Codierungsmustern.
- Erzwingung des Codierungsstils: Überprüft automatisch die Einhaltung vordefinierter Codierungsstandards und Stilrichtlinien.
- Vorschläge zur Leistungsoptimierung: Zeigt ineffiziente Code-Segmente auf und schlägt Verbesserungen für eine bessere Leistung vor.
- Code-Komplexitätsanalyse: Misst und visualisiert die Code-Komplexität, um Bereiche hervorzuheben, die schwer zu warten oder fehleranfällig sein könnten.
Anwendungsszenarien
Softwareentwicklungsteams nutzen KI-Code-Review-Tools, um automatisierte Prüfungen in ihre CI/CD-Pipelines zu integrieren und sicherzustellen, dass jeder Code-Commit vor der Bereitstellung den Qualitätsstandards entspricht. Open-Source-Projekte profitieren von konsistenten Code-Qualitätsbeiträgen, während Unternehmen sie zur Einhaltung von Branchenvorschriften und internen Sicherheitsrichtlinien einsetzen. Sie sind unerlässlich für die Aufrechterhaltung hochwertiger, sicherer und wartbarer Codebasen in Projekten jeder Größe.
Auswahlkriterien
Bei der Auswahl eines KI-Code-Review-Tools sollten Sie dessen Kompatibilität mit Ihren Programmiersprachen und Versionskontrollsystemen (z. B. Git, SVN) berücksichtigen. Bewerten Sie die Tiefe und Genauigkeit der Analyse, einschließlich der Fähigkeit, spezifische Fehlertypen oder Sicherheitslücken zu erkennen, die für Ihren Stack relevant sind. Suchen Sie nach robusten Integrationsmöglichkeiten mit Ihrer bestehenden Entwicklungsumgebung und CI/CD-Pipeline sowie anpassbaren Regelsätzen, die den Codierungsstandards Ihres Teams entsprechen. Bewerten Sie schließlich die Klarheit der Berichterstattung und die Umsetzbarkeit der Vorschläge.