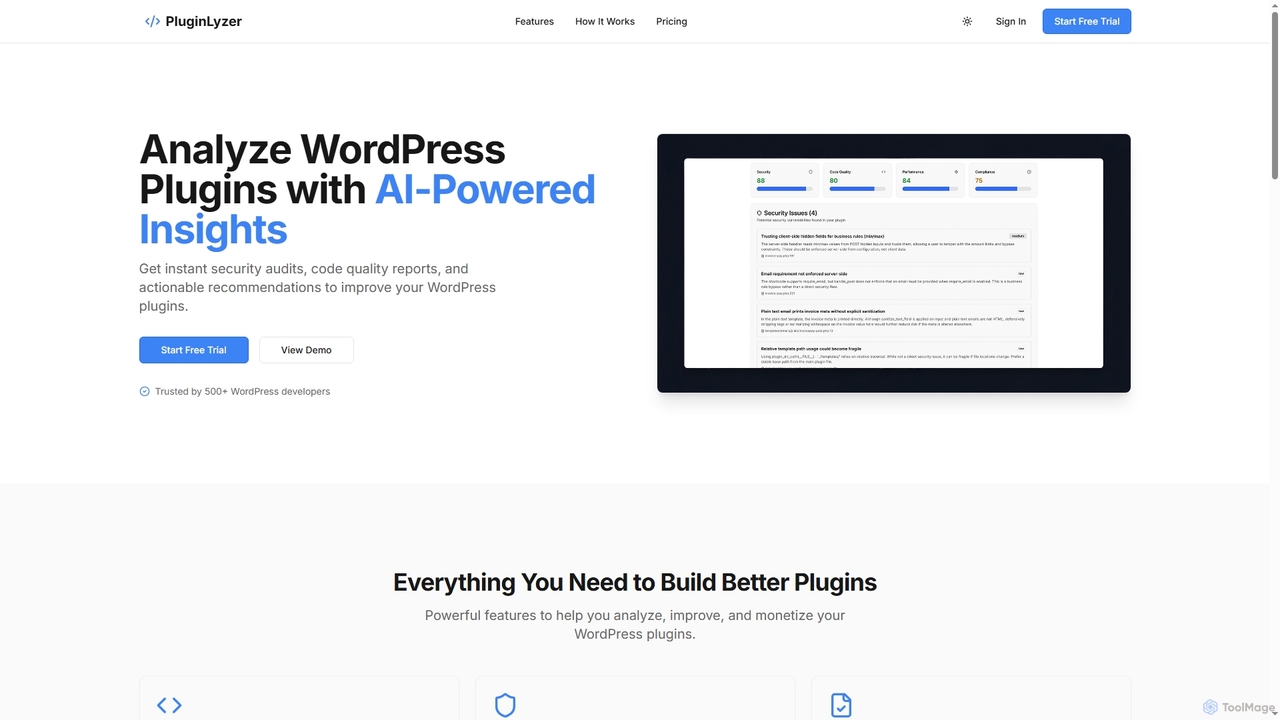
KI-Code-Analyse-Tools sind eine spezialisierte Kategorie von Sicherheitssoftware, die maschinelles Lernen nutzt, um Quellcode automatisch auf Schwachstellen, Fehler und Qualitätsprobleme zu überprüfen. Im Gegensatz zu herkömmlichen statischen Analysewerkzeugen, die auf vordefinierten Regeln basieren, können diese KI-gestützten Systeme den Code-Kontext verstehen, neuartige Sicherheitsbedrohungen identifizieren und komplexe Fehlermuster vorhersagen. Ihr Hauptwert liegt darin, die Sicherheit nach links zu verlagern (Shift Left), was Entwicklern ermöglicht, potenzielle Probleme früh im Entwicklungszyklus zu finden und zu beheben, lange bevor der Code in die Produktion gelangt. Dieser proaktive Ansatz verbessert die Softwaresicherheit und -wartbarkeit erheblich.
Kernfunktionen
- Schwachstellenerkennung: Identifiziert gängige Sicherheitslücken wie SQL-Injection, Cross-Site-Scripting (XSS) und Pufferüberläufe mit hoher Genauigkeit.
- Code-Qualitätsanalyse: Erkennt 'Code Smells', komplexe Logik und Anti-Pattern, die zu zukünftigen Fehlern und Wartungsproblemen führen können.
- Automatisierte Korrekturvorschläge: Bietet kontextbezogene Empfehlungen oder generiert sogar Code-Schnipsel zur Behebung identifizierter Probleme.
- Kontextuelles Verständnis: Analysiert die gesamte Codebasis, um Datenfluss und Logik zu verstehen, und reduziert so Falsch-Positive, die bei regelbasierten Tools häufig sind.
- CI/CD-Integration: Integriert sich nahtlos in die Arbeitsabläufe von Entwicklern und scannt den Code automatisch bei Commits, Pull-Requests und Builds.
Anwendungsszenarien
Diese Tools sind für Softwareentwicklungsteams, DevOps-Ingenieure und Fachleute für Anwendungssicherheit (AppSec) unerlässlich. Sie werden typischerweise in Continuous Integration/Continuous Delivery (CI/CD)-Pipelines eingesetzt, um Sicherheitsprüfungen bei jeder Code-Änderung zu automatisieren. Sie dienen auch als kritische Komponente bei Sicherheitsaudits und zur Einhaltung von Standards wie OWASP Top 10 oder CWE.
Auswahlkriterien
Bei der Auswahl eines KI-Code-Analyse-Tools sollten Sie die Unterstützung von Sprachen und Frameworks berücksichtigen, um sicherzustellen, dass Ihr Tech-Stack abgedeckt ist. Bewerten Sie die Integrationsfähigkeiten mit Ihren vorhandenen IDEs, Versionskontrollsystemen und CI/CD-Tools. Beurteilen Sie die Genauigkeit der Analyse, insbesondere die Rate der Falsch-Positiven und Falsch-Negativen. Überprüfen Sie schließlich die Berichtsfunktionen und die Klarheit der Behebungsanleitungen für Entwickler.