
ToolMage
Anmelden

Best 1 Digitale Forensik AI tools for Sicherheit

Popular Digitale Forensik AI tools in Sicherheit include Detext, helping you work more efficiently.

Detext
Freemium

Detext

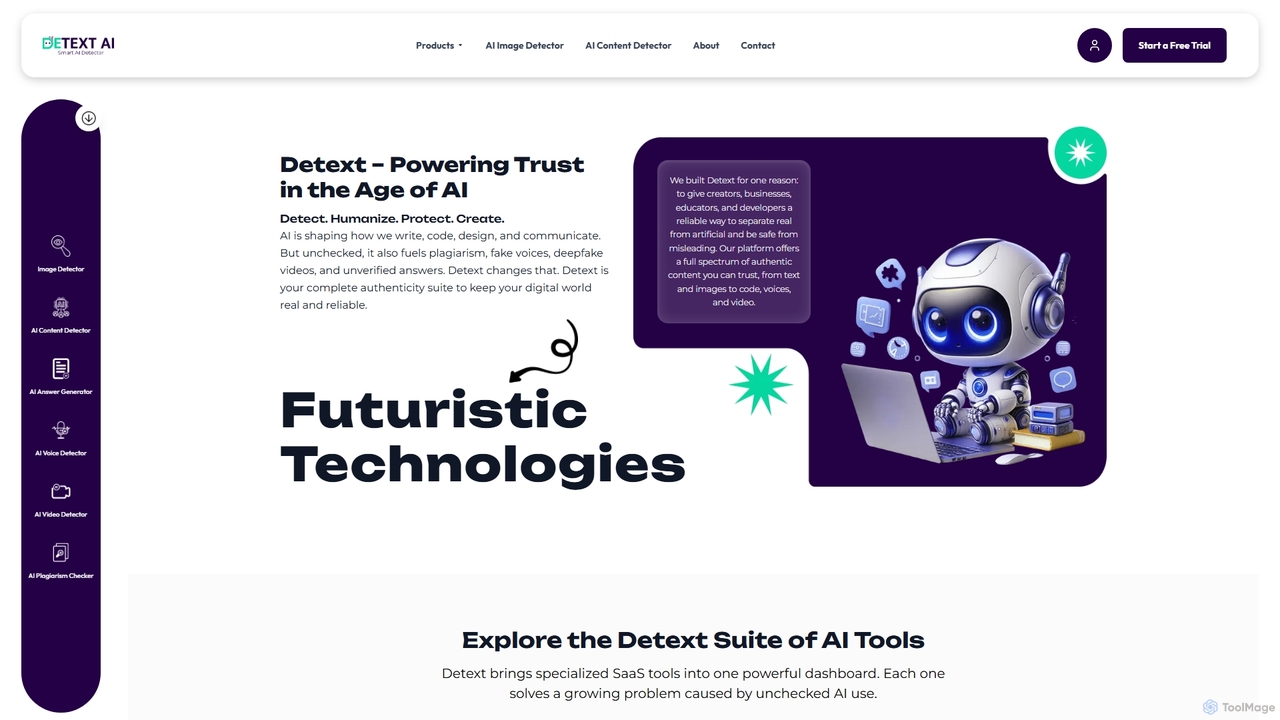
Detext ist eine umfassende KI-Authentizitätssuite, die fortschrittliche Tools zur Erkennung von KI-generierten Inhalten in Text, Bildern, Audio und Video bietet. Es stellt auch einen KI-Humanizer und einen Antwortgenerator bereit, der Benutzer befähigt, Originalität zu überprüfen, Plagiate zu verhindern und die digitale Integrität in einer KI-gesteuerten Welt zu schützen.

KI-Inhaltserkennung
Visits 10.3KFavorites 167Likes 169

About Digitale Forensik

Digitale Forensik-Tools sind spezialisierte KI-gestützte Lösungen zur Untersuchung von Cyber-Vorfällen, zur Wiederherstellung digitaler Beweismittel und zur Analyse von Datenlecks. Diese Tools nutzen fortschrittliche Algorithmen, um elektronische Daten aus verschiedenen Quellen zu identifizieren, zu sichern, zu extrahieren und zu interpretieren. Sie sind entscheidend für die Rekonstruktion von Ereignissen, das Verständnis von Angriffsvektoren und die Unterstützung von Gerichtsverfahren oder internen Compliance-Bemühungen. Diese Technologie verbessert die Geschwindigkeit und Genauigkeit komplexer digitaler Untersuchungen erheblich.

Kernfunktionen

  • Datenerfassung & -sicherung: Sammelt und sichert digitale Beweismittel von Geräten, Netzwerken und Cloud-Umgebungen, ohne die Originaldaten zu verändern.
  • Automatisierte Beweisanalyse: Nutzt KI, um große Datenmengen schnell zu scannen, zu indizieren und auf Anomalien, bösartige Aktivitäten und relevante Artefakte zu analysieren.
  • Zeitleistenrekonstruktion: Erstellt chronologische Zeitleisten von Ereignissen, Benutzeraktivitäten und Systemänderungen, um die Abfolge eines Vorfalls zu verstehen.
  • Malware- & Bedrohungsintelligenz-Integration: Identifiziert bekannte Malware-Signaturen und integriert sich in Bedrohungsintelligenz-Feeds, um ausgeklügelte Angriffe zu erkennen.
  • Berichterstattung & Visualisierung: Erstellt umfassende, gerichtlich verwertbare Berichte und visuelle Darstellungen der Ergebnisse für Stakeholder und Rechtsteams.

Anwendungsszenarien

Strafverfolgungsbehörden nutzen diese Tools zur Untersuchung von Cyberkriminalität, zur Sammlung von Beweismitteln von verdächtigen Geräten und zur Erstellung von Anklagen. Unternehmenssicherheitsteams setzen sie zur Reaktion auf Vorfälle nach einer Datenpanne ein, um den Umfang des Kompromisses und die betroffenen Systeme zu identifizieren. Anwaltskanzleien verwenden sie für die elektronische Beweismittelfindung in Rechtsstreitigkeiten, um elektronische Dokumente effizient nach relevanten Informationen zu durchsuchen.

Auswahlkriterien

Bei der Auswahl von Digitalen Forensik-Tools sollten Sie den Umfang der unterstützten Datenquellen (z. B. Cloud, Mobil, Netzwerk), deren Automatisierungsfähigkeiten für die Analyse und die Einhaltung rechtlicher Standards wie der Beweiskette berücksichtigen. Bewerten Sie die Integration in die bestehende Sicherheitsinfrastruktur und die Klarheit der Berichtsfunktionen für die gerichtliche Verwertbarkeit.

Digitale Forensik use cases

1

Untersuchung einer Unternehmensdatenpanne

Ein Unternehmenssicherheitsteam setzt Digitale Forensik-Tools ein, um auf eine vermutete Datenpanne zu reagieren. Die Tools scannen automatisch kompromittierte Server und Endpunkte, identifizieren den ursprünglichen Eintrittspunkt, das Ausmaß der Datenexfiltration und die Zeitleiste der Angreiferaktivitäten. Dies ermöglicht eine schnelle Eindämmung und eine genaue Berichterstattung an die Aufsichtsbehörden.

2

Wiederherstellung von Beweismitteln von einem verdächtigen Gerät

Strafverfolgungsbehörden setzen Digitale Forensik-Software ein, um Daten von Computern oder Mobiltelefonen Verdächtiger zu extrahieren und zu analysieren. Die Tools umgehen Verschlüsselungen, stellen gelöschte Dateien wieder her und rekonstruieren Benutzeraktivitätsprotokolle, wodurch kritische Beweismittel für strafrechtliche Ermittlungen bereitgestellt werden, während die Integrität der Originaldaten gewahrt bleibt.

3

E-Discovery für Rechtsstreitigkeiten

Juristen nutzen Digitale Forensik-Plattformen für die E-Discovery in komplexen Rechtsstreitigkeiten. Die Tools verarbeiten und überprüfen effizient riesige Mengen elektronischer Dokumente, E-Mails und Kommunikationen, identifizieren relevante Informationen und privilegierte Daten und reduzieren so den manuellen Überprüfungsaufwand und die Kosten erheblich.

4

Analyse von Malware-Infektionsvektoren

Cybersicherheitsanalysten nutzen Digitale Forensik-Tools, um ausgeklügelte Malware-Infektionen zu sezieren. Die Tools führen eine Tiefenanalyse des Systemspeichers, der Dateisysteme und des Netzwerkverkehrs durch, um zu verstehen, wie die Malware in das System eingedrungen ist, ihre Verbreitungsmethoden und ihre Nutzlast, was bei der Entwicklung effektiver Gegenmaßnahmen hilft.

5

Reaktion auf interne Bedrohungsereignisse

Organisationen nutzen Digitale Forensik-Lösungen, um potenzielle interne Bedrohungen wie unbefugten Datenzugriff oder Diebstahl geistigen Eigentums zu untersuchen. Die Tools überwachen Benutzeraktivitäten, verfolgen Datenbewegungen und identifizieren verdächtige Muster, wodurch unwiderlegbare Beweise für interne Disziplinarmaßnahmen oder rechtliche Schritte bereitgestellt werden.

6

Validierung der Datenintegrität nach einer Systemmigration

IT-Abteilungen setzen Digitale Forensik-Techniken ein, um die Integrität und Vollständigkeit von Daten nach einer größeren Systemmigration oder einem Upgrade zu überprüfen. Die Tools vergleichen Hashes, Dateistrukturen und Metadaten, um sicherzustellen, dass kein Datenverlust oder keine Beschädigung aufgetreten ist, und bieten so Sicherheit für kritische Geschäftsabläufe.

Digitale Forensik FAQ

Was sind Digitale Forensik-Tools?

Digitale Forensik-Tools sind spezialisierte Software- und Hardwarelösungen, die zur Identifizierung, Sicherung, Extraktion, Analyse und Dokumentation digitaler Beweismittel von elektronischen Geräten und Netzwerken eingesetzt werden. Sie sind entscheidend für die Untersuchung von Cyberkriminalität, Datenlecks und anderen Sicherheitsvorfällen, um die Integrität und Verwertbarkeit von Beweismitteln für rechtliche oder interne Zwecke zu gewährleisten.

Wie unterscheiden sich Digitale Forensik-Tools von allgemeinen Cybersicherheitstools?

Während allgemeine Cybersicherheitstools sich auf die Prävention von Angriffen (z. B. Firewalls, Antivirus) und die Überwachung von Systemen konzentrieren, sind Digitale Forensik-Tools primär reaktiv. Sie spezialisieren sich auf die Post-Incident-Untersuchung, Beweismittelwiederherstellung und -analyse, um zu verstehen, was passiert ist, wer beteiligt war und wie zukünftige Vorkommnisse verhindert werden können, oft mit starkem Fokus auf die gerichtliche Verwertbarkeit.

Was sind die wichtigsten KI-Fähigkeiten in der Digitalen Forensik?

KI verbessert die Digitale Forensik erheblich, indem sie die Analyse riesiger Datensätze automatisiert, Muster und Anomalien identifiziert, die menschliche Analysten übersehen könnten, und den Zeitleistenrekonstruktionsprozess beschleunigt. KI-gesteuerte Tools können Daten schnell klassifizieren, ausgeklügelte Malware erkennen und relevante Beweismittel priorisieren, wodurch Untersuchungen schneller und effizienter werden.

Wer verwendet typischerweise Digitale Forensik-Tools?

Digitale Forensik-Tools werden hauptsächlich von Strafverfolgungsbehörden, Incident-Response-Teams von Unternehmen, Cybersicherheitsexperten, Anwaltskanzleien für E-Discovery und staatlichen Geheimdiensten eingesetzt. Diese Benutzer benötigen spezialisierte Funktionen, um digitale Verbrechen zu untersuchen, auf Sicherheitsvorfälle zu reagieren und rechtlich einwandfreie Beweismittel zu sammeln.

Welche Faktoren sollte ich bei der Auswahl eines Digitalen Forensik-Tools berücksichtigen?

Wichtige Faktoren sind die Fähigkeit des Tools, Daten aus verschiedenen Quellen (z. B. Cloud, Mobil, IoT) zu erfassen, seine Analysetiefe (z. B. Speicherforensik, Netzwerkforensik), Benutzerfreundlichkeit, Berichtsfunktionen für die gerichtliche Verwertbarkeit und die Einhaltung von Industriestandards. Skalierbarkeit, Integration mit anderen Sicherheitsplattformen und der Herstellersupport sind ebenfalls wichtige Überlegungen.