ToolMage
Anmelden

Best 1 Betrugserkennung AI tools for Sicherheit

Popular Betrugserkennung AI tools in Sicherheit include ScamMinder, helping you work more efficiently.

ScamMinder
Freemium

ScamMinder

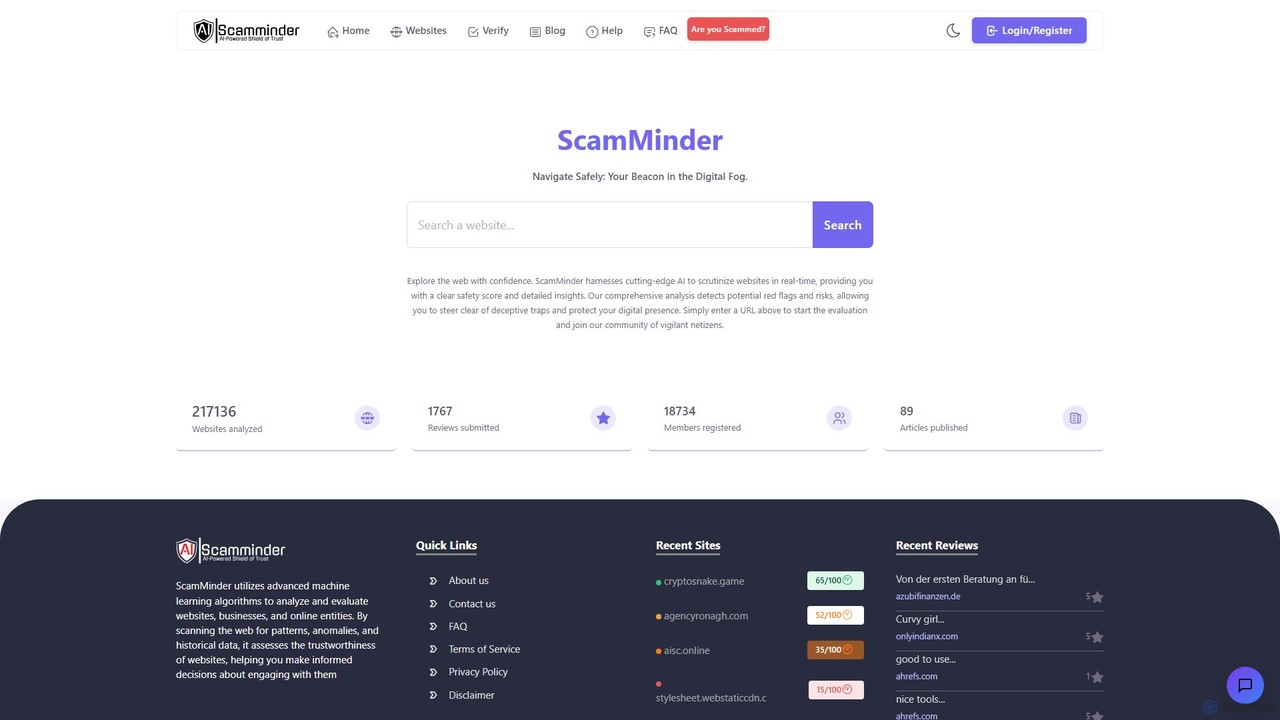
ScamMinder ist ein KI-gestütztes Cybersicherheits-Tool, das Echtzeitanalysen von Websites durchführt, um Benutzer vor Online-Betrug zu schützen. Geben Sie einfach eine URL ein, um eine sofortige Sicherheitsbewertung und einen detaillierten Bericht zu erhalten, der Ihnen hilft, Phishing-Seiten, betrügerische Shops und andere digitale Bedrohungen zu erkennen, bevor Sie mit ihnen interagieren.

Web-Browsing
Visits 68.2KFavorites 138Likes 154

About Betrugserkennung

Betrugserkennungstools sind eine spezialisierte Kategorie von Sicherheitssoftware, die künstliche Intelligenz einsetzt, um betrügerische Aktivitäten in der digitalen Kommunikation zu identifizieren und zu blockieren. Diese Tools analysieren Text, Links, Bilder und das Absenderverhalten in E-Mails, Nachrichten und auf Websites mithilfe von maschinellem Lernen und natürlicher Sprachverarbeitung (NLP). Ihr Hauptwert liegt darin, Einzelpersonen und Organisationen proaktiv vor finanziellen Verlusten, Datendiebstahl und Identitätsbetrug zu schützen, indem sie Phishing-Versuche, Social-Engineering-Taktiken und andere betrügerische Machenschaften in Echtzeit kennzeichnen. Diese fortschrittliche Analyse geht über herkömmliche Spam-Filter hinaus, indem sie den Kontext und die Absicht hinter einer Nachricht versteht.

Kernfunktionen

  • Phishing- & Link-Analyse: Scannt URLs und Website-Inhalte, um bösartige Skripte, Domain-Imitationen und betrügerische Anmeldeseiten zu erkennen.
  • Inhalts- & Sprachanalyse: Setzt NLP ein, um verdächtige Sprachmuster wie erzeugte Dringlichkeit, Drohungen, grammatikalische Fehler und ungewöhnliche Anfragen zu identifizieren.
  • Verhaltens- & Absenderprofilierung: Analysiert die Reputation des Absenders, E-Mail-Header und Kommunikationsmuster, um Anomalien zu erkennen, die auf eine Imitation oder ein kompromittiertes Konto hindeuten.
  • Echtzeit-Bedrohungsinformationen: Nutzt ständig aktualisierte Datenbanken bekannter Betrugsmaschen, bösartiger Domains und betrügerischer Muster, um aufkommende Bedrohungen zu identifizieren.
  • Multi-Channel-Überwachung: Bietet Schutz über verschiedene Plattformen hinweg, einschließlich E-Mail, SMS (Smishing), soziale Medien und Messaging-Apps.

Anwendungsszenarien

Diese Tools sind sowohl für den privaten als auch für den geschäftlichen Gebrauch unerlässlich. Privatpersonen nutzen sie, um persönliche Posteingänge und mobile Nachrichten vor Phishing und Identitätsdiebstahl zu schützen. Im geschäftlichen Kontext werden sie eingesetzt, um Firmen-E-Mail-Systeme, Kollaborationsplattformen wie Slack oder Teams und Kundensupport-Kanäle vor Business Email Compromise (BEC) und gezielten Spear-Phishing-Angriffen zu schützen, die zu erheblichen finanziellen oder Datenverlusten führen könnten.

Auswahlkriterien

Bei der Auswahl eines Betrugserkennungstools sollten Sie dessen Erkennungsumfang berücksichtigen – deckt es alle von Ihnen genutzten Kanäle (E-Mail, SMS, soziale Medien) ab? Bewerten Sie die Integrationsfähigkeiten mit Ihrer vorhandenen Software, wie E-Mail-Clients oder Browsern. Beurteilen Sie die Genauigkeit und die Rate der Fehlalarme, um sicherzustellen, dass die legitime Kommunikation nicht gestört wird. Überprüfen Sie schließlich die Datenschutzrichtlinie, um zu verstehen, wie Ihre Daten während der Analyse behandelt und geschützt werden.

Betrugserkennung use cases

1

Persönliche E-Mails vor Phishing-Angriffen schützen

Ein einzelner Benutzer, der sich um die Online-Sicherheit sorgt, installiert eine Browser-Erweiterung zur Betrugserkennung oder verbindet sein E-Mail-Konto mit einem Erkennungsdienst. Die KI scannt kontinuierlich eingehende E-Mails in Echtzeit. Wenn eine E-Mail eintrifft, die sich als Bank ausgibt und über einen verdächtigen Link Anmeldeinformationen anfordert, analysiert das Tool die Absenderadresse, das Ziel des Links und die verwendete dringende Sprache. Es kennzeichnet die E-Mail sofort als hochriskanten Phishing-Versuch, verschiebt sie in einen Quarantäne-Ordner und zeigt dem Benutzer eine klare Warnung an, wodurch eine potenzielle Kontokompromittierung und finanzieller Diebstahl verhindert werden.

2

Sicherung von Unternehmens-Kollaborationskanälen

Ein IT-Administrator integriert ein Betrugserkennungstool in die Microsoft Teams- oder Slack-Umgebung des Unternehmens. Das Tool überwacht aktiv alle öffentlichen Kanäle und Direktnachrichten auf bösartige Links und Social-Engineering-Versuche. Wenn beispielsweise das Konto eines Mitarbeiters kompromittiert wird und anfängt, Nachrichten mit einem Link zu einer gefälschten Rechnung zu senden, erkennt die KI dieses anomale Verhalten und die bösartige URL. Sie stellt die Nachricht automatisch unter Quarantäne, blockiert den Link und sendet eine Warnung an das Sicherheitsteam. Dies verhindert die Ausbreitung des Angriffs innerhalb der Organisation und schützt sensible Unternehmensdaten.

3

Marktplatz-Nachrichten auf Betrug überprüfen

Eine Online-Marktplatzplattform verwendet eine API zur Betrugserkennung, um Nachrichten zwischen Käufern und Verkäufern zu analysieren. Wenn ein Verkäufer versucht, einen Käufer von der Plattform wegzulocken, um eine Transaktion über eine unsichere Zahlungsmethode abzuschließen („Bitte kontaktieren Sie mich über WhatsApp unter... um mit Geschenkkarten zu bezahlen“), markiert das NLP-Modell der KI dieses Verhalten. Es identifiziert Schlüsselwörter, die sich auf die Kommunikation außerhalb der Plattform und riskante Zahlungsarten beziehen. Das System kann dann die Nachricht automatisch blockieren und beiden Benutzern eine Warnung über die Sicherheitsrichtlinien der Plattform senden, was den Transaktionsbetrug erheblich reduziert und das Vertrauen der Benutzer stärkt.

4

Überprüfung von SMS- und Messaging-App-Links (Smishing)

Ein mobiler Benutzer erhält eine SMS-Nachricht, die anscheinend von seinem Postdienst stammt und behauptet, eine Paketzustellung sei fehlgeschlagen, und ihn anweist, auf einen Link zu klicken, um einen neuen Termin zu vereinbaren. Bevor er klickt, leitet der Benutzer die Nachricht an einen Betrugserkennungsdienst weiter oder verwendet eine App, die eingehende Nachrichten automatisch scannt. Die KI analysiert die URL und stellt fest, dass sie zu einer überzeugenden, aber gefälschten Website führt, die darauf ausgelegt ist, persönliche Informationen und Kreditkartendaten zu sammeln. Die App warnt den Benutzer sofort, dass die Nachricht ein „Smishing“-Angriff ist, und verhindert so, dass er die bösartige Website besucht und seine sensiblen Daten schützt.

5

Ältere Familienmitglieder vor Tech-Support-Betrug schützen

Ein Familienmitglied installiert ein Betrugserkennungstool auf dem Computer seiner älteren Eltern. Dieses Tool ist auf hohe Empfindlichkeit und vereinfachte Warnungen konfiguriert. Eines Tages erscheint ein Pop-up auf dem Bildschirm, das behauptet, ein Virus sei entdeckt worden, und die Eltern anweist, eine „Microsoft-Support“-Nummer anzurufen. Das Betrugserkennungstool erkennt das Skript des betrügerischen Pop-ups und die gefälschte gebührenfreie Nummer als Kennzeichen eines Tech-Support-Betrugs. Es blockiert das Pop-up und zeigt eine einfache Nachricht in großer Schrift an: „Warnung: Dies ist ein Betrug. Rufen Sie diese Nummer nicht an. Schließen Sie dieses Fenster.“ Es sendet auch eine Benachrichtigung an das Telefon des Familienmitglieds, damit dieses sofort eingreifen kann.

6

Analyse von Kryptowährungstransaktionen auf Betrug

Ein Kryptowährungsinvestor steht kurz davor, Gelder an ein neues dezentrales Finanzprojekt (DeFi) zu senden. Bevor er die Transaktion in seiner Wallet bestätigt, verwendet er ein spezialisiertes Betrugserkennungstool, um die Adresse des Ziel-Smart-Contracts zu analysieren. Das KI-Tool gleicht die Adresse mit einer Datenbank bekannter Betrugsfälle ab, überprüft den Vertragscode auf bösartige Funktionen (wie eine „Rug-Pull“-Funktion) und analysiert On-Chain-Transaktionsmuster auf verdächtige Aktivitäten. Das Tool gibt eine hohe Risikobewertung zurück und warnt den Investor, dass das Projekt Merkmale eines gängigen Anlagebetrugs aufweist. Dies verhindert, dass der Investor seine Gelder an ein betrügerisches Projekt verliert.

Betrugserkennung FAQ

Was sind KI-gestützte Betrugserkennungstools?

KI-gestützte Betrugserkennungstools sind Softwareanwendungen, die künstliche Intelligenz, insbesondere maschinelles Lernen und natürliche Sprachverarbeitung (NLP), verwenden, um digitale Kommunikation zu analysieren und betrügerische Aktivitäten zu identifizieren. Im Gegensatz zu herkömmlichen Filtern, die auf einfachen Sperrlisten oder Schlüsselwörtern basieren, verstehen diese KI-Tools den Kontext, die Stimmung und subtile Muster in Texten und im Absenderverhalten. Sie sind darauf ausgelegt, eine breite Palette von Betrugsarten zu erkennen, einschließlich Phishing, Business Email Compromise (BEC) und Social-Engineering-Taktiken, und bieten eine proaktive Sicherheitsschicht gegen auf Täuschung basierende Bedrohungen.

Wie unterscheidet sich die KI-Betrugserkennung von Antivirensoftware?

Der Hauptunterschied liegt in ihrem Fokus. Antivirensoftware konzentriert sich auf die Erkennung und Entfernung von bösartigem Code wie Viren, Malware und Ransomware, der sich auf einem Gerät oder in einer Datei befindet. Ihr Ziel ist es, die Integrität des Systems zu schützen. KI-Betrugserkennungstools hingegen konzentrieren sich auf den Inhalt und die Absicht der Kommunikation. Sie analysieren Nachrichten, Links und das Absenderverhalten, um Täuschung und Social Engineering zu identifizieren, selbst wenn kein bösartiger Code vorhanden ist. Ein Antivirus wird Sie nicht davon abhalten, freiwillig Geld in einem Liebesbetrug zu senden, aber ein Betrugserkennungstool könnte die verdächtigen Gesprächsmuster kennzeichnen.

Wie wählt man ein zuverlässiges Betrugserkennungstool aus?

Die Auswahl eines zuverlässigen Tools erfordert die Bewertung mehrerer Schlüsselfaktoren. Berücksichtigen Sie zunächst die Abdeckung: Schützt es alle von Ihnen genutzten Kanäle wie E-Mail, SMS und Social-Media-Apps? Zweitens bewerten Sie die Genauigkeit und die Fehlalarmrate, indem Sie unabhängige Bewertungen lesen; ein gutes Tool sollte effektiv sein, ohne ständig legitime Nachrichten zu kennzeichnen. Drittens prüfen Sie die Integrationsfähigkeiten mit Ihrem Browser oder E-Mail-Client für einen nahtlosen Schutz. Schließlich überprüfen Sie sorgfältig die Datenschutzrichtlinie, um sicherzustellen, dass der Anbieter Ihre Daten verantwortungsbewusst und transparent behandelt. Ein vertrauenswürdiges Tool wird klar angeben, welche Daten es analysiert und wie sie gespeichert werden.

Welche Arten von Betrug können diese KI-Tools erkennen?

KI-Betrugserkennungstools sind vielseitig und können eine breite Palette von Täuschungstaktiken identifizieren. Häufige Beispiele sind:

  • Phishing & Spear-Phishing: E-Mails, die sich als legitime Organisationen ausgeben, um Anmeldeinformationen zu stehlen.
  • Business Email Compromise (BEC): Betrugsmaschen, die auf Unternehmen abzielen und oft betrügerische Überweisungsanfragen beinhalten.
  • Tech-Support-Betrug: Falsche Warnungen, die behaupten, das Gerät eines Benutzers sei infiziert, um unnötige Dienste zu verkaufen.
  • Liebesbetrug: Aufbau emotionaler Beziehungen, um Opfer zur Geldsendung zu manipulieren.
  • Investitions- & Krypto-Betrug: Bewerbung gefälschter Investitionsmöglichkeiten mit Versprechen hoher Renditen.
  • Smishing: Phishing-Angriffe, die über SMS-Textnachrichten durchgeführt werden.
Die Lernfähigkeit der KI ermöglicht es diesen Tools, sich anzupassen und neue Betrugsvarianten zu erkennen, sobald sie auftreten.

Können Betrugserkennungstools 100%igen Schutz garantieren?

Kein Tool kann 100%igen Schutz garantieren. Betrüger entwickeln ihre Taktiken ständig weiter, um Sicherheitsmaßnahmen zu umgehen. KI-gestützte Betrugserkennungstools bieten jedoch eine bedeutende und entscheidende Verteidigungsschicht. Sie erhöhen die Wahrscheinlichkeit, betrügerische Versuche zu erkennen, im Vergleich zur alleinigen Abhängigkeit von menschlichem Urteilsvermögen oder einfachen Spam-Filtern drastisch. Sie fungieren als intelligenter Assistent, der die wahrscheinlichsten Bedrohungen kennzeichnet und es den Benutzern ermöglicht, wachsamer zu sein. Für den besten Schutz sollten diese Tools als Teil einer umfassenden Sicherheitsstrategie verwendet werden, die auch Benutzerschulung, starke Passwörter und regelmäßige Software-Updates umfasst.