ToolMage
Anmelden

AI TOOL COMPARISON

Aivory vs Warestack

What is the difference, and which fits your workflow? Compare features, usage, pricing models and traffic side by side.

Jump to key differences

Produktübersicht

Aivory Produktübersicht

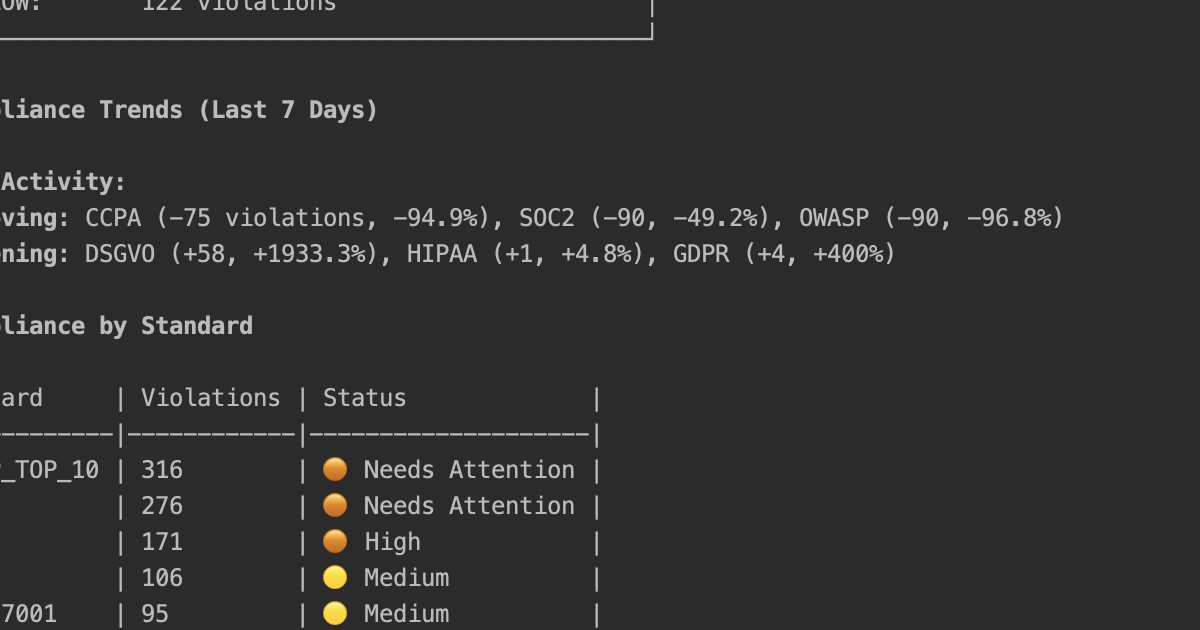
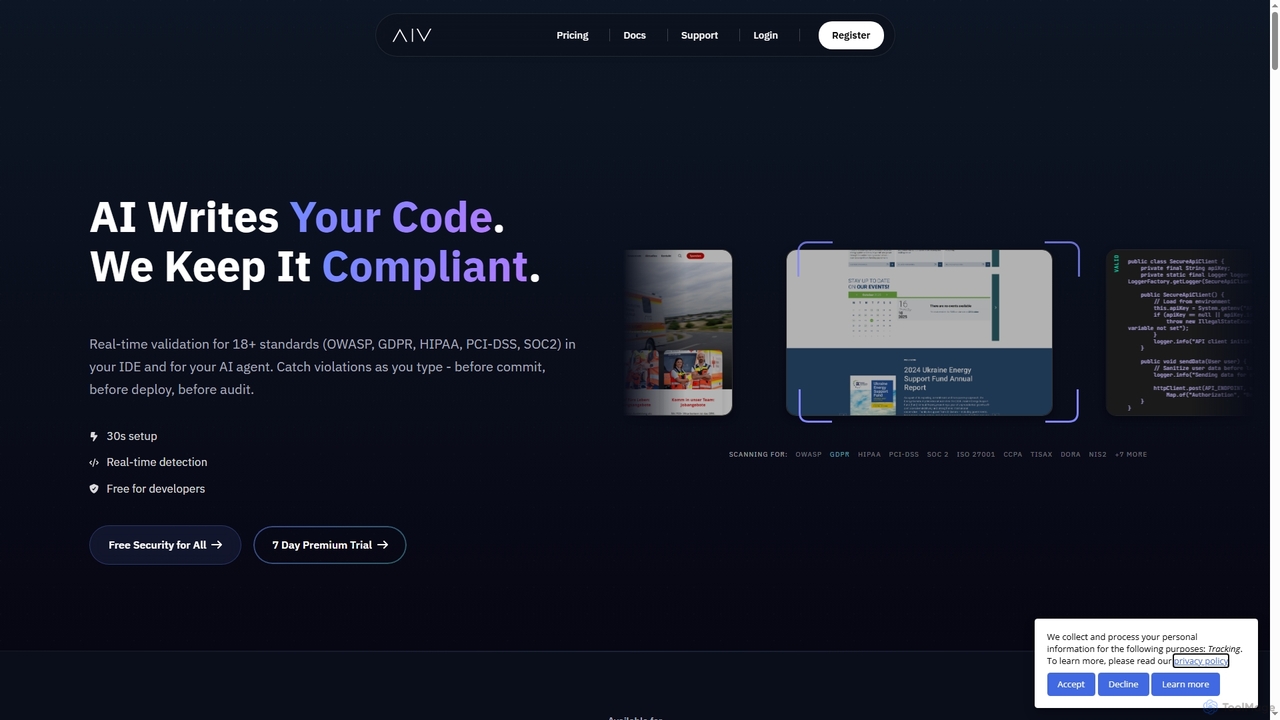
Aivory ist ein Echtzeit-Tool zur Compliance- und Sicherheitsüberprüfung für Entwickler. Es integriert sich in IDEs wie VS Code und JetBrains, um KI-generierten und von Menschen geschriebenen Code während der Eingabe zu scannen und Verstöße gegen über 18 Standards (DSGVO, HIPAA, OWASP) vor dem Commit zu erkennen, was erheblich Zeit und Kosten spart.

Preview

Warestack Produktübersicht

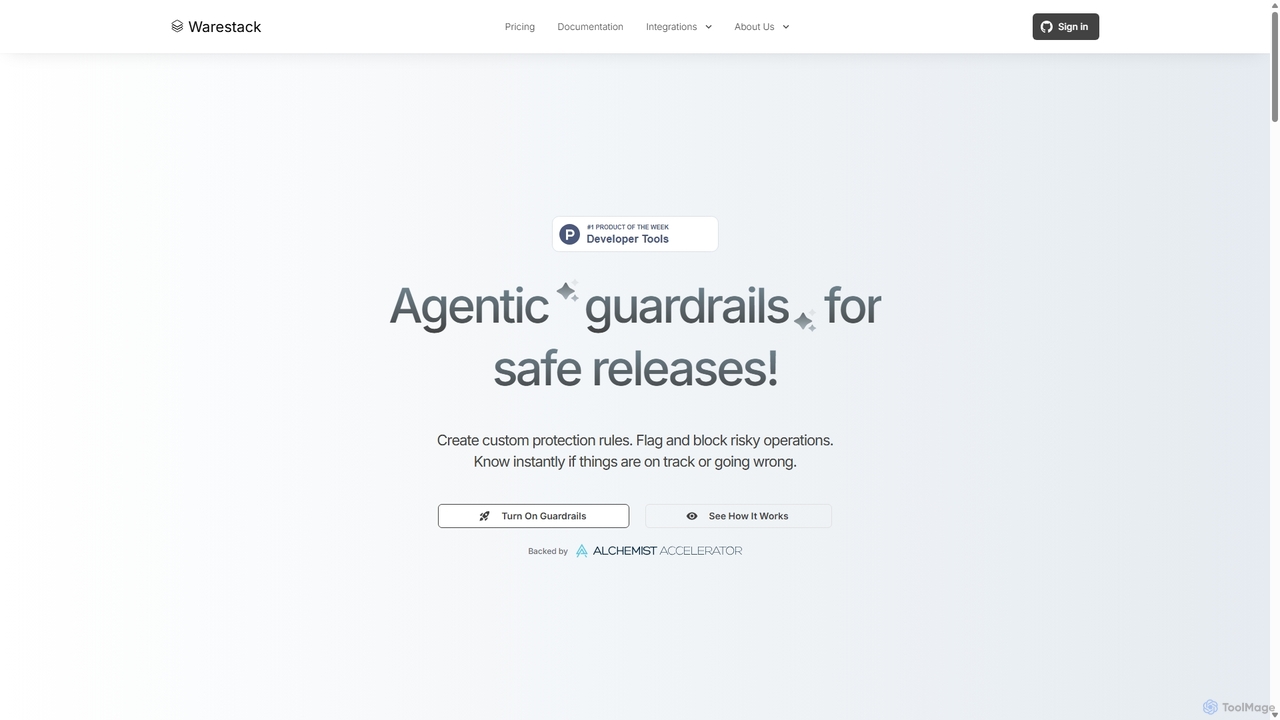
Warestack bietet agentenbasierte Leitplanken für Softwareentwicklungsteams, um sichere und konforme Releases zu ermöglichen. Es verwendet kontextsensitive Regeln in natürlicher Sprache, um DevOps-Workflows zu überwachen, riskante Operationen zu kennzeichnen und den Schutz zu automatisieren, und integriert sich mit Tools wie Slack und Linear, um Produktionsvorfälle zu verhindern.

Preview

Kerndaten

Compare product focus, pricing models and audiences. Highlighted rows indicate different listed information; unknown pricing does not mean free.

Aivory VS Warestack — Kerndaten
KerndatenAivoryWarestack
Pricing modelFreemiumNicht verifiziert
Product typeExtensionsWeb
Primary focusCode-QualitätCode-Qualität
Zielgruppen und RollenCompliance-Beauftragter · DevOps-Ingenieur · Engineering Manager · Sicherheitsingenieur · SoftwareentwicklerCompliance-Beauftragter · DevOps-Ingenieur · Engineering Manager · Produktmanager · Sicherheitsingenieur · Site Reliability Engineer · Softwareentwickler · Technischer Leiter
KategorienCode-Qualität · Code-Assistent · ComplianceCode-Qualität · DevOps · Workflow-Automatisierung · Compliance
Added05.12.202511.09.2025
Aktualisiert19.11.202619.11.2026

Features, usage and use cases

Explore the listed product descriptions, features and workflows. Taxonomy labels alone are not feature evaluations.

Aivory

Aivory ist eine entwicklerorientierte Plattform, die darauf ausgelegt ist, die Compliance- und Sicherheitsüberprüfung direkt im Programmier-Workflow zu automatisieren. Sie bietet Echtzeit-Scans für sowohl KI-generierten als auch von Menschen geschriebenen Code und erkennt potenzielle Verstöße gegen über 18 internationale Standards wie DSGVO, HIPAA, PCI-DSS und die OWASP Top 10. Durch die nahtlose Integration in gängige IDEs und KI-Programmierassistenten hilft Aivory Teams, das „Shift-Left“-Prinzip umzusetzen, indem Probleme bereits bei der Erstellung identifiziert und behoben werden, was 30-50 Mal kostengünstiger ist als ihre Entdeckung in der Produktion.

Wie man Aivory verwendet

Benutzer können das Aivory-Plugin oder die Erweiterung in ihrer bevorzugten IDE (wie JetBrains IDEs, VS Code oder Cursor) installieren. Nach der Installation wählen sie die Compliance-Frameworks aus, die sie einhalten müssen (z. B. SOC 2, DSGVO). Das Tool beginnt dann automatisch mit dem Scannen des Codes in Echtzeit, während er geschrieben wird. Verstöße werden inline hervorgehoben, oft mit Ein-Klick-Vorschlägen zur Behebung. Für KI-Agenten wie GitHub Copilot CLI oder Claude Code kann Aivory über MCP (Model Context Protocol) konfiguriert werden, um sicherzustellen, dass der generierte Code von Anfang an konform ist.

Kernfunktionen von Aivory

  • Echtzeit-Code-Scanning: Erkennt Compliance- und Sicherheitsverstöße sofort beim Schreiben des Codes.
  • Breite Standardabdeckung: Unterstützt über 18 Frameworks, einschließlich DSGVO, HIPAA, SOC 2, PCI-DSS und OWASP.
  • IDE- & KI-Tool-Integration: Native Plugins für JetBrains, VS Code, Cursor und Integrationen für GitHub Copilot, Claude und mehr.
  • Audit von KI-generiertem Code: Wendet eine besondere Prüfung auf Code-Schnipsel an, die wahrscheinlich von KI-Assistenten generiert wurden.
  • Ein-Klick-Korrekturen: Bietet Vorschläge zur Behebung identifizierter Verstöße, um Korrekturen zu beschleunigen.
  • Compliance-Dashboards: Bietet Web-, CLI- und IDE-Dashboards für Echtzeitüberwachung, Analysen und auditfähige Berichte.
  • Pre-Commit-Gates: Hilft zu verhindern, dass nicht konformer Code in das Repository committet wird.

Anwendungsfälle für Aivory

Aivory ist ideal für verschiedene Szenarien, einschließlich der sicheren Softwareentwicklung, bei der Entwickler OWASP Top 10-Schwachstellen frühzeitig erkennen können. Es ist entscheidend für Teams in regulierten Branchen wie dem Gesundheitswesen (HIPAA) und FinTech (PCI-DSS, SOC 2), um sicherzustellen, dass der Code strenge Datenschutzanforderungen erfüllt. Startups, die KI zur Beschleunigung der Entwicklung einsetzen, können Compliance von Anfang an in ihren Prozess integrieren und so kostspielige Nacharbeiten vermeiden. Für große Unternehmen hilft Aivory, konsistente Compliance-Richtlinien in allen Entwicklungsteams durchzusetzen, insbesondere mit der zunehmenden Nutzung von KI-Programmierassistenten.

Vorteile von Aivory

Der Hauptvorteil von Aivory ist die erhebliche Kostenreduktion, da die Behebung von Problemen zum Zeitpunkt des Schreibens 30-50 Mal günstiger ist als nach der Bereitstellung. Es steigert die Entwicklergeschwindigkeit, indem es ihnen ermöglicht, KI-Programmiertools selbstbewusst zu nutzen, ohne durch manuelle Compliance-Prüfungen verlangsamt zu werden. Durch die frühzeitige Integration von Sicherheit verkörpert es das „Shift-Left“-Prinzip. Die Plattform bietet auch auditfähige Dashboards und Protokolle, die die Compliance-Berichterstattung vereinfachen. Ihre entwicklerfreundliche Natur bedeutet, dass sie in bestehenden Tools funktioniert und umsetzbares Feedback ohne Kontextwechsel liefert.

Preise und Pläne

Aivory bietet mehrere Preisstufen:

  • Free: 0 $ für immer, inklusive 50 Scans pro Woche und Scannen auf OWASP Top 10-Schwachstellen.
  • Starter: 19 $ pro Monat, bietet 250 Scans pro Woche, Unterstützung für alle Compliance-Standards, KI-Code-Tracking und ein Web-Dashboard.
  • Pro: 39 $ pro Monat, inklusive unbegrenzter Scans, aller Funktionen des Starter-Plans sowie Tools für die Teamzusammenarbeit.
  • Enterprise: Individuelle Preise für Organisationen, die eine On-Premise-Bereitstellung, selbst gehostete LLMs, benutzerdefinierte Integrationen und SLA-Garantien benötigen.

Die Starter- und Pro-Pläne beinhalten eine 7-tägige kostenlose Testversion, für die keine Kreditkarte erforderlich ist.

Warestack

Warestack ist eine fortschrittliche Plattform, die das Software-Release-Management durch die Implementierung von 'agentenbasierten Leitplanken' revolutionieren soll. Es geht über traditionelle, starre binäre Prüfungen (wahr/falsch) hinaus zu einem intelligenteren, kontextbewussten System. Dies ermöglicht es Entwicklungsteams, hochspezifische, nuancierte Schutzregeln in einfachem Englisch zu erstellen, ohne dass komplexe YAML- oder Skriptdateien erforderlich sind. Die Kernmission von Warestack ist es, sicherzustellen, dass jedes Release sicher, konform und effizient ist, sodass sich Entwickler auf das Codieren konzentrieren können, während die Plattform die Komplexität der Release-Sicherheit übernimmt.

Durch die Überwachung des gesamten DevOps-Lebenszyklus vom Commit bis zum Deployment bietet Warestack vollständige Transparenz und kennzeichnet alle Operationen, die gegen das benutzerdefinierte 'Regelwerk' verstoßen. Dieser proaktive Ansatz hilft, Produktionsvorfälle zu verhindern, Compliance-Standards wie SOC-2 durchzusetzen und die Teamzusammenarbeit zu optimieren. Es wurde für moderne Entwicklungsteams entwickelt, die sowohl Geschwindigkeit als auch Stabilität in ihren CI/CD-Pipelines benötigen.

Wie man Warestack verwendet

Der Einstieg in Warestack ist ein unkomplizierter Prozess, der auf eine schnelle Integration und sofortige Wirkung ausgelegt ist:

  1. Verbinden Sie Ihre Tools: Beginnen Sie mit der Integration Ihres bestehenden Entwicklungs- und Kommunikations-Stacks. Warestack verbindet sich nahtlos mit wichtigen Tools wie GitHub, Slack, Linear, Google Calendar und mehr, um einen einheitlichen Workflow zu schaffen.
  2. Definieren Sie Regeln auf Englisch: Erstellen Sie Ihr benutzerdefiniertes 'Regelwerk'. Anstatt Code zu schreiben, beschreiben Sie die Regeln in natürlicher Sprache. Zum Beispiel: „Benötige 2 Genehmigungen in main, es sei denn, es handelt sich um einen Hotfix von einem leitenden Ingenieur im Bereitschaftsdienst“ oder „Blockiere alle PR-Merges freitags nach 17 Uhr“.
  3. Überwachen Sie in Echtzeit: Nach der Einrichtung überwacht Warestack aktiv alle Operationen Ihres Teams. Ein zentrales Dashboard bietet eine Echtzeitansicht aller DevOps-Ereignisse und verfolgt Pull-Requests, Merges, Workflow-Läufe und Deployments.
  4. Automatisieren Sie den Schutz: Das System setzt Ihre Regeln automatisch durch. Es kann riskante Muster kennzeichnen, nicht konforme Aktionen (wie einen Merge oder ein Deployment) blockieren und gezielte Warnungen an die richtigen Personen über Slack oder andere Kanäle senden, um Lärm zu vermeiden.
  5. Erstellen Sie Berichte: Nutzen Sie die leistungsstarke Text-zu-SQL-Funktion, um Fragen zur Aktivität Ihres Teams in einfachem Englisch zu stellen. Zum Beispiel: „Extrahiere gemergte PRs, die in den letzten Monat gegen die SOC-2-Richtlinien verstoßen haben“, um sofortige Audit-Berichte zu erstellen.

Kernfunktionen von Warestack

  • Kontextsensitive Regeln: Gehen Sie über einfache binäre Logik hinaus. Erstellen Sie Regeln, die den Kontext berücksichtigen, wie z. B. die Art der Änderung (z. B. Hotfix), die Rolle des Ingenieurs oder die Tageszeit.
  • Regelerstellung in natürlicher Sprache: Definieren Sie komplexe Schutzrichtlinien in einfachem Englisch. Dies macht die Regelverwaltung für mehr Teammitglieder zugänglich und reduziert die Lernkurve.
  • Echtzeit-DevOps-Überwachung: Erhalten Sie vollständige Transparenz über Ihre gesamte Release-Pipeline, vom Code-Commit bis zum Produktions-Deployment, und eliminieren Sie blinde Flecken.
  • Automatische Kennzeichnung und Blockierung: Identifizieren und verhindern Sie proaktiv riskante Operationen, bevor sie zu Vorfällen führen können.
  • Nahtlose Tool-Integration: Verbindet sich mit Ihren bevorzugten Tools wie Slack, Linear und Google Calendar, um Workflows zu automatisieren und Warnungen dorthin zu senden, wo Ihr Team bereits arbeitet.
  • Text-zu-SQL-Berichterstattung: Erstellen Sie leistungsstarke Audit- und Aktivitätsberichte, indem Sie einfach Fragen in natürlicher Sprache stellen.
  • Teambasierte Richtlinienverwaltung: Weisen Sie bestimmten Teams Repositories zu und setzen Sie für sie relevante Regeln durch, um die Alarmmüdigkeit zu reduzieren und den Fokus zu verbessern.
  • Open-Source-Regel-Engine: Angetrieben von Watchflow, seiner Open-Source-Engine, die Transparenz und Community-Zusammenarbeit bietet.

Anwendungsfälle für Warestack

Warestack ist vielseitig und kann in verschiedenen Szenarien innerhalb eines Entwicklungsteams angewendet werden:

  • Durchsetzung der Compliance: Setzen Sie SOC-2- oder andere regulatorische Richtlinien automatisch durch, indem Sie Regeln erstellen, die auf erforderliche Dokumentation, Genehmigungen oder Ticket-Verknüpfungen prüfen.
  • Verhinderung riskanter Deployments: Richten Sie Leitplanken ein, um Deployments außerhalb der Geschäftszeiten, an Wochenenden oder wenn kritische Tests übersprungen wurden, zu blockieren.
  • Verbesserung der Code-Qualität: Fordern Sie, dass Pull-Requests eine bestimmte Anzahl von Überprüfungen durch leitende Ingenieure erfordern, bevor sie in den Hauptzweig gemerged werden.
  • Optimierung der Teamzusammenarbeit: Automatisieren Sie Erinnerungen, indem Sie einen Slack-Kanal für überfällige PR-Reviews anpingen oder automatisch einen Kommentar in einem Linear-Ticket hinterlassen, wenn ein zugehöriger Workflow fehlschlägt.

Vorteile von Warestack

Warestack bietet erhebliche Vorteile gegenüber herkömmlichen CI/CD-Prüfungen:

  • Personalisierter Schutz: Erstellen Sie ein Regelwerk, das perfekt zum einzigartigen Workflow und zur Risikotoleranz Ihres Teams passt.
  • Schnellere, sicherere Releases: Durch die Automatisierung manueller Prüfungen und die Bereitstellung intelligenter Leitplanken können Teams Code häufiger und mit größerem Vertrauen veröffentlichen.
  • Reduzierter operativer Lärm: Warnungen sind intelligent und zielgerichtet, sodass die richtigen Personen zur richtigen Zeit benachrichtigt werden, ohne die Kanäle zu überlasten.
  • Handlungsorientierte Echtzeit-Einblicke: Das Dashboard und die Berichtsfunktionen bieten ein klares Verständnis der Teamaktivitäten und potenzieller Risikomuster.

Preise und Pläne

Die Preisinformationen von Warestack sind nicht öffentlich auf der Website aufgeführt. Um Details zu Preisen und Plänen zu erhalten, werden potenzielle Benutzer ermutigt, eine Demo zu vereinbaren und direkt mit den Gründern zu sprechen. Dieser Ansatz deutet auf einen Fokus auf maßgeschneiderte Unternehmenspläne hin, die auf die spezifischen Bedürfnisse und den Umfang jedes Teams zugeschnitten sind.

Positionierung

Die Taxonomie zeigt Überschneidungen und den jeweils eigenständigen Schwerpunkt. Unbekannte Felder werden klar ausgewiesen und nicht durch Annahmen ergänzt.

Kategorien

Gemeinsam
Compliance
Nur Aivory
Code-QualitätCode-Assistent
Nur Warestack
Code-QualitätDevOpsWorkflow-Automatisierung

Tags

Gemeinsam
Keine verifizierten Daten
Nur Aivory
KI-Code-GenerierungCodesicherheitCompliance-AutomatisierungEntwicklerwerkzeugeGDPRHIPAAIDE-PluginOWASPPCI DSSSASTShift-LeftStatische Analyse
Nur Warestack
Agentische KICI/CDCode-QualitätComplianceDevOpsGitHubSicherheitsmechanismenRelease-ManagementSicherheitSOC 2SoftwareentwicklungSREWorkflow-Automatisierung

Zielgruppen und Rollen

Gemeinsam
Compliance-BeauftragterDevOps-IngenieurEngineering ManagerSicherheitsingenieurSoftwareentwickler
Nur Aivory
Keine verifizierten Daten
Nur Warestack
ProduktmanagerSite Reliability EngineerTechnischer Leiter

Traffic-Vergleich

Traffic wird auf derselben Skala dargestellt, damit Sichtbarkeitsunterschiede realistisch bleiben.

How to interpret the traffic data

Both charts share the same months and vertical scale. Each tool identifies its latest reporting month; missing months are left blank, not counted as zero. Regional and source visit counts are estimates calculated from the reported shares.

Aivory

Nicht verifiziert

Warestack monthly traffic:

Latest traffic · 2026-05

Monatliche Besuche
420
Ø Besuchsdauer
0:00
Seiten pro Besuch
1.01
Absprungrate
62.95%
Data updated 2026-06-15

Monthly traffic trend

  • 2025-08: 338
  • 2025-09: 811
  • 2026-02: 0
  • 2026-03: 0
  • 2026-04: 141
  • 2026-05: 420

Top-Regionen

Top 5 countries/regions
Country/regionPercentageEstimated visits
🇮🇳India100%420

Suchbegriffe

1devtoolstack.com

Community-Signale

Bewertungen und Reaktionen sind Community-Signale, kein Ersatz für die Produkteignung.

Aivory

Bewertung
Nicht verifiziert
Kommentare
0
Favoriten
172
Likes
182

Warestack

Bewertung
Nicht verifiziert
Kommentare
0
Favoriten
199
Likes
207

Aivory vs Warestack · Vergleichs-FAQ

What do Aivory and Warestack have in common?
Both tools are listed under Compliance. These categories indicate overlapping use cases; compare their detailed descriptions for workflows, capabilities and limitations.
Are Aivory and Warestack free?
Listed pricing models: Aivory — Freemium; Warestack — Nicht verifiziert. Missing pricing is not proof of a free plan, and freemium does not mean every feature is free. Check official sites for current plans, limits and trials.
How should I choose between Aivory and Warestack?
The primary listed category is Code-Qualität for Aivory, and Code-Qualität for Warestack. Compare features, steps and use cases, then verify pricing, data permissions and deployment needs. This page does not include hands-on testing and does not declare a winner from traffic or tags.

Aivory · Vergleichs-FAQ

Welche Preispläne bietet Aivory an?

Aivory bietet vier Hauptpläne an. Der Free-Plan kostet 0 $ und beinhaltet 50 Scans pro Woche für OWASP Top 10. Der Starter-Plan kostet 19 $/Monat für 250 Scans/Woche und deckt alle Compliance-Standards ab. Der Pro-Plan für 39 $/Monat bietet unbegrenzte Scans und Teamfunktionen. Schließlich gibt es einen Enterprise-Plan mit individuellem Preis für On-Premise-Bereitstellungen und spezielle Anforderungen.

Kann ich die Premium-Funktionen vor dem Kauf testen?

Ja, Aivory bietet eine 7-tägige kostenlose Testversion für seine Starter- und Pro-Pläne an. Die Website gibt ausdrücklich an, dass für den Start der Testversion keine Kreditkarte erforderlich ist und Sie jederzeit kündigen können. Die Testversion gewährt vollen Zugriff auf Premium-Funktionen, einschließlich aller Compliance-Frameworks und priorisiertem Support.

Mit welchen IDEs und Tools lässt sich Aivory integrieren?

Aivory lässt sich in eine Vielzahl von Entwickler-Tools integrieren. Es bietet native Plugins und Erweiterungen für JetBrains IDEs (wie IntelliJ IDEA, PyCharm), VS Code und Cursor. Es unterstützt auch KI-Programmierassistenten über die MCP-Integration, einschließlich GitHub Copilot CLI, Claude Code und Windsurf.

Welche Compliance-Standards unterstützt Aivory?

Aivory unterstützt über 18 Compliance- und Sicherheitsstandards. Zu den auf der Website genannten Schlüsselstandards gehören OWASP Top 10, DSGVO (GDPR), HIPAA, PCI-DSS, SOC 2, ISO 27001, CCPA, TISAX, DORA und NIS2. Der kostenlose Plan ist auf OWASP Top 10 beschränkt, während alle kostenpflichtigen Pläne den gesamten Bereich der unterstützten Standards abdecken.

Wie geht Aivory mit Datenschutz und Datensicherheit um?

Laut seiner Website ist Aivory SOC 2-konform und arbeitet mit einer Null-Daten-Aufbewahrungsrichtlinie. Für Unternehmenskunden, die sich um den Datenspeicherort sorgen, bietet Aivory eine selbst gehostete On-Premise-Bereitstellungsoption an, die sicherstellt, dass alle Daten und Sprachmodelle in der eigenen Infrastruktur des Unternehmens verbleiben.

Sources and comparison methodology

This page is assembled from ToolMage product listings, taxonomy, traffic statistics and on-site user feedback. It is not a hands-on test or an independent review.

  • Feature and plan descriptions reflect information in the listings, not real-time guarantees. Verify pricing, quotas, availability and privacy terms on the official sites.
  • Traffic uses the reporting months shown. Missing statistics do not mean zero visits, and different periods do not establish growth or superiority. Regional and source visit counts are estimates based on shares.
  • Different tags indicate differences in the listings, not proof that the other product lacks a capability. Ratings, favorites and visits are not used to declare a winner.

Ähnliche Vergleiche