ToolMage
Anmelden

AI TOOL COMPARISON

Hoop.dev vs railsguard

What is the difference, and which fits your workflow? Compare features, usage, pricing models and traffic side by side.

Jump to key differences

Produktübersicht

Hoop.dev Produktübersicht

Hoop.dev ist ein KI-gestütztes Zugangs-Gateway, das Entwicklern unsichtbare Sicherheit und Administratoren Kommandozeilen-Kontrolle bietet. Es ermöglicht sicheren, auditierbaren Zugriff auf Datenbanken und Server mit Echtzeit-KI-Datenmaskierung, Sitzungsaufzeichnung und optimierten Genehmigungsworkflows, um die Sicherheit zu erhöhen, ohne die Produktivität zu beeinträchtigen.

Preview

railsguard Produktübersicht

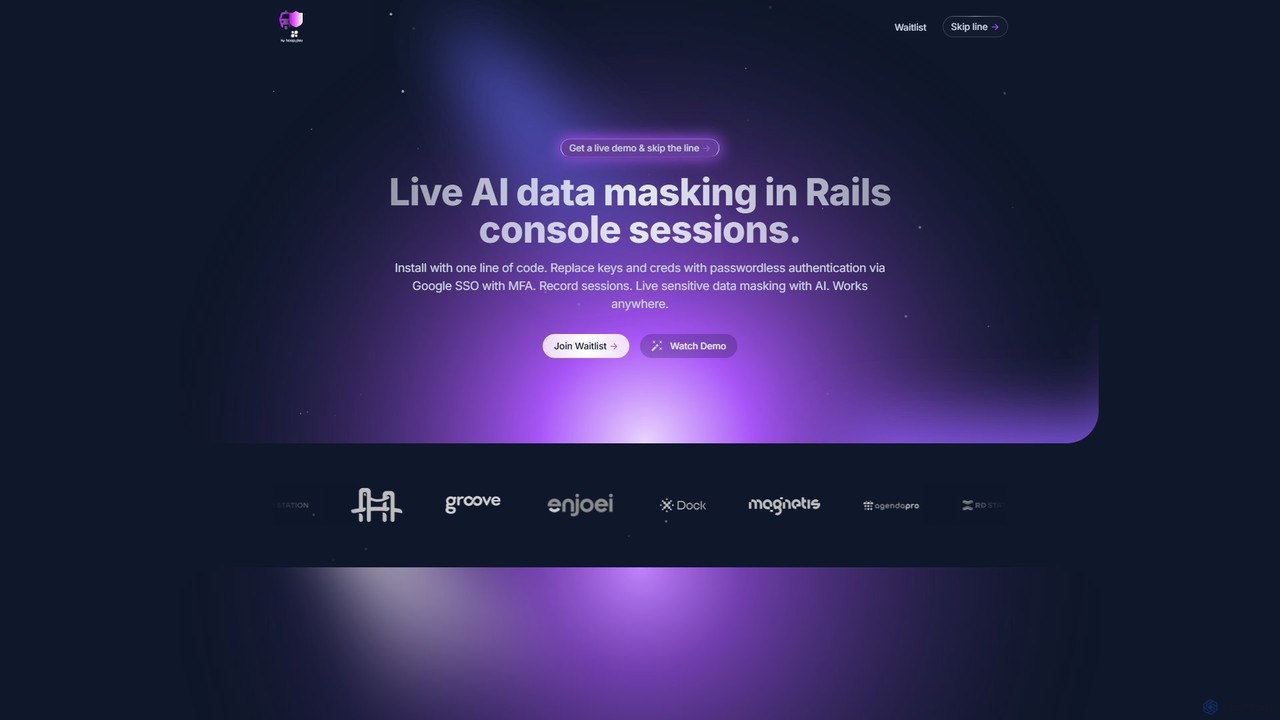
Ein KI-gestütztes Sicherheitstool für Ruby on Rails, das Live-Datenmaskierung, passwortlose Authentifizierung und umfassende Sitzungsüberwachung für Konsolensitzungen bietet. Es verbessert die Sicherheit und Compliance, ohne die Arbeitsabläufe der Entwickler zu stören.

Preview

Kerndaten

Compare product focus, pricing models and audiences. Highlighted rows indicate different listed information; unknown pricing does not mean free.

Hoop.dev VS railsguard — Kerndaten
KerndatenHoop.devrailsguard
Pricing modelFreemiumPaid
Product typeWebWeb
Primary focusSicherheitDatenbank
Zielgruppen und RollenCompliance-Beauftragter · Datenbankadministrator · DevOps-Ingenieur · IT-Manager · Produktmanager · Sicherheitsingenieur · Softwareentwickler · SystemadministratorNicht verifiziert
KategorienSicherheit · Automatisierung · ZugriffsverwaltungDatenbank · Automatisierung · Zugriffssteuerung
Added13.09.202507.08.2025
Aktualisiert19.11.202619.11.2026

Features, usage and use cases

Explore the listed product descriptions, features and workflows. Taxonomy labels alone are not feature evaluations.

Hoop.dev

Hoop.dev ist ein modernes Zugangs-Gateway, das entwickelt wurde, um die komplexen Herausforderungen der Verwaltung des Infrastrukturzugriffs in heutigen Organisationen zu lösen. Es bietet eine sichere, auditierbare und einfach zu verwaltende Schicht zwischen Benutzern und kritischen Ressourcen wie Datenbanken, Servern und Kubernetes-Clustern. Durch den Einsatz von KI-gestützten Automatisierungen eliminiert Hoop.dev umständliche Zugriffsrichtlinien und Notfall-Workflows und bietet unsichtbare Sicherheit für Entwickler, zentralisierte Kontrolle für Administratoren und integrierte Aufsicht für Sicherheitsteams. Die Plattform adressiert Schlüsselprobleme wie Sicherheitsrisiken durch zu freizügige Zugriffe, Produktivitätsengpässe durch komplexe Genehmigungen und Compliance-Kopfschmerzen durch unzureichende Audit-Trails.

Wie man Hoop.dev verwendet

Der Einstieg in Hoop.dev ist unkompliziert gestaltet, egal ob Sie den Managed Service oder Self-Hosting nutzen. Der Prozess umfasst einige wesentliche Schritte:

  1. Bereitstellung: Wählen Sie zwischen dem Managed Cloud Service für eine schnelle Einrichtung oder hosten Sie Hoop.dev selbst in Ihrer eigenen Infrastruktur mit Docker, Kubernetes oder AWS für volle Kontrolle.
  2. Ressourcen verbinden: Fügen Sie Ihre Datenbanken (Postgres, MySQL usw.), Kubernetes-Cluster oder andere Infrastruktur-Endpunkte mit den entsprechenden Verbindungszeichenfolgen und Anmeldeinformationen zu Hoop.dev hinzu.
  3. Richtlinien & Integrationen konfigurieren: Definieren Sie granulare, rollenbasierte Zugriffsrichtlinien, um festzulegen, wer worauf zugreifen darf. Integrieren Sie Ihren bestehenden Identitätsanbieter (IDP) für SSO und synchronisieren Sie Benutzergruppen. Richten Sie Integrationen mit Tools wie Slack oder Microsoft Teams für Just-in-Time-Zugriffsgenehmigungen ein.
  4. Entwicklerzugriff: Entwickler können sich mit ihrer bevorzugten CLI oder der Hoop.dev-Weboberfläche mit Ressourcen verbinden. Der Prozess ist nahtlos und erfordert kein Onboarding oder Änderungen an ihren bestehenden Arbeitsabläufen. Alle Aktivitäten werden transparent im Hintergrund über einen Proxy geleitet und protokolliert.
  5. Verwalten & Auditieren: Administratoren verwalten alle Ressourcen, Richtlinien und Protokolle über eine einzige, zentrale Oberfläche. Sie können Sitzungsaufzeichnungen überprüfen, Zugriffsprotokolle auditieren und die Einhaltung von Vorschriften wie SOC 2, HIPAA und PCI sicherstellen.

Kernfunktionen von Hoop.dev

  • KI-Datenmaskierung: Erkennt und bereinigt sensible Daten wie PII, E-Mails und Sozialversicherungsnummern automatisch in Echtzeit, bevor sie den Server verlassen, und macht Daten ohne Risiko nutzbar.
  • Sitzungsaufzeichnung: Erfasst vollständige, durchsuchbare Aufzeichnungen der Benutzeraktivitäten, einschließlich Videowiedergabe und strukturierter Protokolle. Dies unterstützt eine schnellere Fehlerbehebung, Compliance und den Wissensaustausch.
  • Zugriffskontrolle & Guardrails: Setzt granulare, rollenbasierte Zugriffskontrollen und intelligente Guardrails durch, die unsichere Aktionen und riskante Befehle blockieren, bevor sie Ihre Ressourcen erreichen.
  • Just-in-Time-Zugriff & Überprüfungen: Ermöglicht zeitbasierte Zugriffssitzungen oder Überprüfungen auf Befehlsebene mit Genehmigungen, die über Slack und Microsoft Teams gesendet werden, um ständige Berechtigungen zu eliminieren.
  • Git-versionierte Runbooks: Automatisiert Routineaufgaben, indem Teams Vorlagenprozeduren aus einem Git-Repository erstellen, teilen und ausführen können, was manuelle Fehler und Ad-hoc-Skripte reduziert.
  • Geheimnisverwaltung: Integriert sich sicher mit gängigen Geheimnisverwaltungstools und erweitert Umgebungsvariablen dynamisch, ohne sensible Anmeldeinformationen preiszugeben.
  • Umfassende Integrationen: Verbindet sich mit IDPs für SSO, Kommunikationsplattformen wie Slack und Teams für Workflows und SIEM-Tools für erweiterte Überwachung.

Anwendungsfälle für Hoop.dev

Hoop.dev ist ideal für verschiedene Szenarien in unterschiedlichen Teams:

  • Sicherer Datenbankzugriff: Bieten Sie Entwicklern und Datenanalysten sicheren, auditierten Zugriff auf Datenbanken, während sensible Daten in Abfrageergebnissen automatisch maskiert werden.
  • VPN-loser Serverzugriff: Eliminieren Sie die Notwendigkeit eines VPNs, indem Sie sicheren, authentifizierten und auditierten Zugriff auf SSH-Server, Kubernetes-Cluster und Anwendungs-Runtimes bieten.
  • Compliance & Auditing: Generieren Sie automatisch detaillierte Audit-Trails, Sitzungsaufzeichnungen und Zugriffsprotokolle, um strenge regulatorische Anforderungen wie SOC 2, HIPAA und PCI zu erfüllen.
  • Entwicklerproduktivität: Optimieren Sie den Zugriff auf notwendige Ressourcen, damit Entwickler effizient arbeiten können, ohne durch langsame, manuelle Genehmigungsprozesse behindert zu werden.
  • Incident Response & Debugging: Untersuchen Sie Vorfälle schnell, indem Sie detaillierte Sitzungsaufzeichnungen überprüfen, um genau zu verstehen, welche Befehle ausgeführt wurden und was ihre Ausgaben waren.

Vorteile von Hoop.dev

Der Hauptvorteil von Hoop.dev ist seine Fähigkeit, robuste Sicherheit zu bieten, die für Entwickler „unsichtbar“ ist. Es stört keine Arbeitsabläufe, sodass Teams produktiv bleiben können. Die KI-gestützte Datenmaskierung ist ein entscheidendes Unterscheidungsmerkmal und bietet proaktiven Datenschutz ohne manuelle Konfiguration. Darüber hinaus verbessern die zentralisierte Kontrolle, die automatisierten Compliance-Berichte und die Verwendung von Git-basierten Runbooks die betriebliche Effizienz erheblich und reduzieren den Verwaltungsaufwand für DevOps- und Sicherheitsteams.

Preise und Pläne

Hoop.dev bietet eine flexible Preisstruktur, um unterschiedlichen organisatorischen Anforderungen gerecht zu werden:

  • Kostenlos (Open-Source): Dieser Plan ist ideal für kleinere Teams oder die Erstanwendung. Er umfasst Kernfunktionen wie sicheren ausgehenden Zugriff, kostenlose SSO-Integration, rollenbasierte Zugriffskontrolle und einen grundlegenden Audit-Trail.
  • Enterprise: Ein umfassender Plan für größere Organisationen mit fortgeschrittenen Sicherheits- und Compliance-Anforderungen. Er enthält alle Funktionen des kostenlosen Plans sowie Zugriffskontrolle auf Aktionsebene, Echtzeit-KI-Datenmaskierung, präventive Guardrails, Zugriffsintelligenz und -analysen, Jira-Integration und dedizierten Support mit SLAs. Die Preise für den Enterprise-Plan sind auf Anfrage beim Vertrieb erhältlich.

railsguard

Rails Guard ist eine hochentwickelte Sicherheits- und Compliance-Lösung, die speziell für Ruby on Rails-Anwendungen entwickelt wurde. Es löst die kritische Herausforderung, sensible Daten während der Interaktion von Entwicklern mit der Rails-Konsole, insbesondere in Produktionsumgebungen, zu schützen. Durch die nahtlose Integration in Ihr bestehendes Setup mit nur einer einzigen Codezeile bietet Rails Guard eine robuste Schutzschicht, die sicherstellt, dass Entwickler Anwendungen debuggen und verwalten können, ohne jemals personenbezogene Daten (PII) oder andere vertrauliche Informationen preiszugeben. Der Kern des Tools ist die KI-gestützte Echtzeit-Datenmaskierung, die sensible Informationen aus der Konsolenausgabe im laufenden Betrieb automatisch erkennt und schwärzt, wodurch die Notwendigkeit komplexer Datenkataloge oder manueller Konfiguration entfällt.

Über die Datenmaskierung hinaus revolutioniert Rails Guard die Zugriffskontrolle. Es ersetzt unsichere statische Schlüssel und gemeinsam genutzte Anmeldeinformationen durch eine moderne, passwortlose Authentifizierung über Google SSO, komplett mit Multi-Faktor-Authentifizierung (MFA). Dieser Ansatz stärkt nicht nur die Sicherheit, sondern vereinfacht auch die Benutzerverwaltung. Administratoren können das Onboarding und Offboarding von Mitarbeitern automatisieren und den Zugriff sofort gewähren und widerrufen. Die Plattform bietet granulare Just-in-Time (JIT)-Zugriffskontrollen, die es ermöglichen, temporäre Berechtigungen für bestimmte Zeiträume – von Minuten bis Stunden – zu erteilen, wobei die Genehmigungen bequem über Slack verwaltet werden. Dies stellt sicher, dass der Zugriff nach dem Prinzip der geringsten Rechte gewährt wird, was die Angriffsfläche erheblich reduziert.

Wie man railsguard verwendet

Die Integration von Rails Guard in Ihre Anwendung ist so konzipiert, dass sie unglaublich einfach und störungsfrei ist. Der gesamte Einrichtungsprozess kann in nur wenigen Schritten abgeschlossen werden:

  1. Ein-Zeilen-Integration: Der Hauptschritt besteht darin, eine einzelne Codezeile zur Konfiguration Ihrer Anwendung hinzuzufügen. Diese Zeile stellt dem Startprozess Ihrer Rails-Anwendung den Hoop-Agenten voran, der den Rails Guard-Prozess injiziert.
  2. Anwendung bereitstellen: Nachdem Sie die Integrationszeile hinzugefügt haben, stellen Sie die Änderung wie gewohnt in Ihrer Umgebung (Staging, Produktion usw.) bereit.
  3. Aktivieren und Konfigurieren: Nach der Bereitstellung ist der Hoop-Agent aktiv. Sie können dann auf das Rails Guard-Webportal zugreifen, um Einstellungen zu konfigurieren. Dazu gehören die Einrichtung von Google SSO für die passwortlose Authentifizierung, die Definition von Benutzergruppen und die Anpassung von Zugriffsrichtlinien.
  4. Sicher verwenden: Entwickler können nun über ihre üblichen Terminal-, Web- oder Slack-Clients mit der Rails-Konsole interagieren. Alle Sitzungen werden automatisch überwacht, sensible Daten werden maskiert und alle Aktionen werden für eine vollständige Audit-Spur aufgezeichnet. Zugriffsanfragen können über Slack gestellt und genehmigt werden, um einen optimierten Arbeitsablauf zu gewährleisten.

Kernfunktionen von railsguard

  • Live-KI-Datenmaskierung: Erkennt und maskiert PII und andere sensible Daten in Echtzeit aus der Rails-Konsolenausgabe, ohne dass eine Ersteinrichtung oder Datenkatalogisierung erforderlich ist.
  • Passwortlose Authentifizierung: Ersetzt statische Schlüssel durch sicheres Google SSO und MFA, was die Zugriffsverwaltung vereinfacht und die Sicherheit erhöht.
  • Just-in-Time (JIT)-Zugriff: Gewähren Sie temporären, zeitlich begrenzten Zugriff auf die Konsole. Genehmigungen für Sitzungen, einzelne Befehle oder Skriptausführungen können direkt von Slack aus verwaltet werden.
  • Umfassende Sitzungsüberwachung: Zeichnet jede Konsolensitzung auf und liefert ein detailliertes und unveränderliches Audit-Protokoll darüber, wer was, wann und wo getan hat. Dies ist entscheidend für Compliance und Incident Response.
  • Workflow-Automatisierung: Identifiziert wiederholte Konsolenoperationen und ermöglicht es Ihnen, sie in Sekundenschnelle in wiederholbare No-Code-UIs umzuwandeln, was manuelle Arbeit und menschliche Fehler reduziert.
  • Automatisierte Compliance: Hilft bei der Automatisierung der Implementierung und Überprüfung von Sicherheitskontrollen, die für Standards wie HIPAA, SOC 2, PCI und GDPR erforderlich sind.
  • Nahtlose Integration: Funktioniert mit bestehenden Entwickler-Workflows und -Tools (Terminal, Web, Slack), ohne dass Änderungen an der Arbeitsweise der Ingenieure erforderlich sind.

Anwendungsfälle für railsguard

Rails Guard ist für jede Organisation von unschätzbarem Wert, die Ruby on Rails-Anwendungen betreibt, die sensible Daten verarbeiten. Wichtige Anwendungsfälle sind:

  • Sicheres Produktions-Debugging: Ingenieure können Live-Produktionsprobleme sicher beheben, ohne das Risiko, Kundendaten einzusehen oder versehentlich preiszugeben.
  • Compliance und Auditing: Sicherheits- und Compliance-Teams können Auditoren für Zertifizierungen wie SOC 2, HIPAA oder GDPR problemlos robuste Zugriffskontrollen und Datenschutzmaßnahmen nachweisen.
  • Sicherer Drittanbieterzugriff: Gewähren Sie Auftragnehmern oder Support-Teams temporären, auditierten Zugriff, ohne ihnen permanente Anmeldeinformationen zur Verfügung zu stellen.
  • Incident Response: Im Falle eines Sicherheitsvorfalls können Teams sofort die Sitzungsaufzeichnungen überprüfen, um die genauen Aktionen eines Benutzers zu verstehen.
  • Betriebliche Effizienz: Automatisieren Sie Routineaufgaben, die zuvor über die Konsole erledigt wurden, um Entwicklerzeit freizusetzen und die Fehlerwahrscheinlichkeit zu verringern.

Vorteile von railsguard

Der Hauptvorteil von Rails Guard ist seine Fähigkeit, Sicherheit auf Unternehmensebene zu bieten, ohne die Geschwindigkeit oder den Komfort der Entwickler zu beeinträchtigen. Es bietet eine transparente und reibungslose Erfahrung für Entwickler und gibt Sicherheits- und Betriebsteams die Kontrolle und Sichtbarkeit, die sie benötigen. Durch die Automatisierung von Zugriffskontrollen, Datenmaskierung und Auditing reduziert es den manuellen Aufwand und das Risiko menschlicher Fehler erheblich. Dies führt zu einer verbesserten Sicherheitslage, vereinfachter Compliance und erhöhter Produktivität und liefert letztendlich eine starke Kapitalrendite, indem kostspielige Datenschutzverletzungen verhindert und wertvolle Ingenieurstunden gespart werden.

Preise und Pläne

Rails Guard scheint als kostenpflichtige, auf Unternehmen ausgerichtete Lösung angeboten zu werden. Die offizielle Website ermutigt potenzielle Benutzer, sich auf eine Warteliste einzutragen oder eine Live-Demo anzufordern, um loszulegen. Preisinformationen sind nicht öffentlich aufgeführt, was auf ein individuelles Preismodell hindeutet, das auf der Größe der Organisation, der Nutzung und den spezifischen Bedürfnissen basiert. Interessenten sollten sich über die offizielle Website an das Vertriebsteam wenden, um ein detailliertes Angebot zu erhalten und ihre Anforderungen zu besprechen.

Positionierung

Die Taxonomie zeigt Überschneidungen und den jeweils eigenständigen Schwerpunkt. Unbekannte Felder werden klar ausgewiesen und nicht durch Annahmen ergänzt.

Kategorien

Gemeinsam
Automatisierung
Nur Hoop.dev
SicherheitZugriffsverwaltung
Nur railsguard
DatenbankZugriffssteuerung

Tags

Gemeinsam
ZugriffssteuerungAudit-TrailComplianceDatenmaskierungDevOpsSicherheit
Nur Hoop.dev
KIDatenbanksicherheitInfrastrukturzugangKubernetesSitzungsaufzeichnungZero Trust
Nur railsguard
EntwicklerwerkzeugePersonenbezogene DatenRuby on RailsSSO

Zielgruppen und Rollen

Gemeinsam
Keine verifizierten Daten
Nur Hoop.dev
Compliance-BeauftragterDatenbankadministratorDevOps-IngenieurIT-ManagerProduktmanagerSicherheitsingenieurSoftwareentwicklerSystemadministrator
Nur railsguard
Keine verifizierten Daten

Traffic-Vergleich

Traffic wird auf derselben Skala dargestellt, damit Sichtbarkeitsunterschiede realistisch bleiben.

How to interpret the traffic data

Both charts share the same months and vertical scale. Each tool identifies its latest reporting month; missing months are left blank, not counted as zero. Regional and source visit counts are estimates calculated from the reported shares.

Hoop.dev monthly traffic:

Latest traffic · 2026-05

Monatliche Besuche
81.7K
Ø Besuchsdauer
0:38
Seiten pro Besuch
1.72
Absprungrate
42.38%
Data updated 2026-06-15

Monthly traffic trend

  • 2025-09: 23.1K
  • 2026-01: 93.2K
  • 2026-02: 78.1K
  • 2026-03: 91.2K
  • 2026-04: 91.4K
  • 2026-05: 81.7K

Top-Regionen

Top 5 countries/regions
Country/regionPercentageEstimated visits
🇩🇪Germany22.68%18.5K
🇺🇸United States22.04%18K
🇧🇷Brazil20.58%16.8K
🇮🇳India18.64%15.2K
🇳🇬Nigeria16.06%13.1K

Traffic-Quellen

Source typePercentageEstimated visits
Verweis50.78%41.5K
Direkt49.22%40.2K

Suchbegriffe

argocd s3 deploymentcosmos db vsl clickhousecreate a sql database google workspacefatsapi bigquery client gcphashicorp vault access fido

railsguard

Nicht verifiziert

Community-Signale

Bewertungen und Reaktionen sind Community-Signale, kein Ersatz für die Produkteignung.

Hoop.dev

Bewertung
Nicht verifiziert
Kommentare
0
Favoriten
202
Likes
197

railsguard

Bewertung
Nicht verifiziert
Kommentare
0
Favoriten
155
Likes
145

Hoop.dev vs railsguard · Vergleichs-FAQ

What do Hoop.dev and railsguard have in common?
Both tools are listed under Automatisierung. These categories indicate overlapping use cases; compare their detailed descriptions for workflows, capabilities and limitations.
Are Hoop.dev and railsguard free?
Listed pricing models: Hoop.dev — Freemium; railsguard — Paid. Missing pricing is not proof of a free plan, and freemium does not mean every feature is free. Check official sites for current plans, limits and trials.
How should I choose between Hoop.dev and railsguard?
The primary listed category is Sicherheit for Hoop.dev, and Datenbank for railsguard. Compare features, steps and use cases, then verify pricing, data permissions and deployment needs. This page does not include hands-on testing and does not declare a winner from traffic or tags.

Sources and comparison methodology

This page is assembled from ToolMage product listings, taxonomy, traffic statistics and on-site user feedback. It is not a hands-on test or an independent review.

  • Feature and plan descriptions reflect information in the listings, not real-time guarantees. Verify pricing, quotas, availability and privacy terms on the official sites.
  • Traffic uses the reporting months shown. Missing statistics do not mean zero visits, and different periods do not establish growth or superiority. Regional and source visit counts are estimates based on shares.
  • Different tags indicate differences in the listings, not proof that the other product lacks a capability. Ratings, favorites and visits are not used to declare a winner.

Ähnliche Vergleiche