
ToolMage
Iniciar sesión

Best 1 Seguridad de IA AI tools

Popular Seguridad de IA AI tools include Transluce, helping you work more efficiently.

Transluce
Free

Transluce

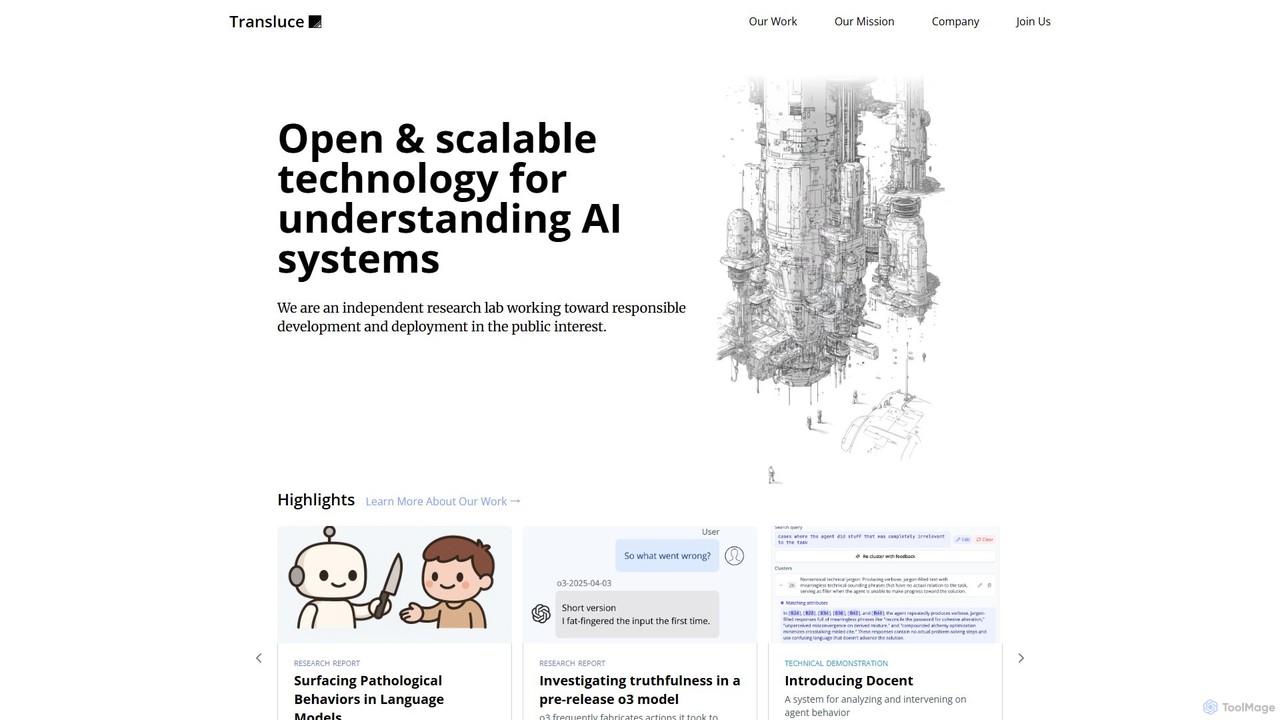
Transluce es un laboratorio de investigación independiente que desarrolla tecnología abierta y escalable para comprender los sistemas de IA. Crean herramientas como Docent y Monitor para analizar, evaluar e intervenir en el comportamiento de los agentes de IA, promoviendo un desarrollo responsable de la IA a través de una mayor interpretabilidad y seguridad.

Evaluación de Modelo
Visits 27.7KFavorites 137Likes 118

About Seguridad de IA

Las herramientas de Seguridad de IA son una clase de soluciones que aprovechan la inteligencia artificial para identificar, predecir y responder proactivamente a las ciberamenazas. Estas herramientas utilizan algoritmos de aprendizaje automático para analizar grandes cantidades de datos, detectar anomalías y reconocer patrones que los sistemas tradicionales basados en reglas podrían pasar por alto. Están diseñadas para mejorar la postura de seguridad de una organización mediante la automatización de la detección de amenazas, la protección de los modelos de IA contra vulnerabilidades únicas y la agilización de la respuesta a incidentes. Este enfoque proporciona una defensa más dinámica y adaptativa contra el panorama en evolución de los ciberataques sofisticados.

Funciones Clave

  • Detección Inteligente de Amenazas: Utiliza el aprendizaje automático para identificar malware conocido, exploits de día cero y comportamiento anómalo de usuarios en tiempo real.
  • Defensa contra Ataques Adversarios: Protege específicamente los modelos de aprendizaje automático de ataques como el envenenamiento de datos, la evasión de modelos y los ataques de inferencia.
  • Respuesta Automatizada a Incidentes: Contiene automáticamente las amenazas, aísla los sistemas afectados y ejecuta guías de seguridad predefinidas para mitigar el daño.
  • Inteligencia de Amenazas Predictiva: Analiza datos de amenazas globales para prever posibles ataques y recomendar medidas defensivas proactivas.
  • Gestión de Vulnerabilidades con IA: Escanea sistemas y código para identificar debilidades y utiliza la IA para priorizar los parches según la explotabilidad y el impacto potencial.

Casos de Uso

Las herramientas de Seguridad de IA son críticas para los Centros de Operaciones de Seguridad (SOC) en grandes empresas, instituciones financieras que se protegen contra el fraude y empresas de tecnología que aseguran sus procesos de desarrollo de IA/ML. También son valiosas para organizaciones de salud y gubernamentales que necesitan proteger datos sensibles de amenazas persistentes avanzadas (APT) y garantizar el cumplimiento normativo.

Cómo Elegir

Al seleccionar una herramienta de Seguridad de IA, evalúe sus capacidades de integración con su pila de seguridad existente (como SIEM y SOAR). Considere la amplitud de su cobertura de amenazas: si protege redes, puntos finales, infraestructura en la nube o los propios modelos de IA. Evalúe el nivel de automatización y si se alinea con la experiencia de su equipo, así como la transparencia de su proceso de toma de decisiones de IA (explicabilidad).

Seguridad de IA use cases

1

Automatización de la Detección Avanzada de Phishing

Un equipo de seguridad corporativo tiene la tarea de proteger a los empleados de ataques de phishing cada vez más sofisticados. Los filtros de correo electrónico tradicionales a menudo no logran detectar campañas que utilizan un lenguaje novedoso o tácticas de ingeniería social. Al implementar una herramienta de Seguridad de IA, el equipo puede analizar los correos electrónicos entrantes en tiempo real, evaluando no solo palabras clave, sino también la reputación del remitente, anomalías en el estilo de escritura y el contexto de los enlaces incrustados. El modelo de IA marca los correos electrónicos sospechosos con alta precisión, los pone en cuarentena automáticamente y reduce la carga de trabajo manual de los analistas, previniendo así posibles brechas de datos.

2

Asegurando la Integridad del Modelo de Aprendizaje Automático

Un equipo de ciencia de datos en una empresa fintech desarrolla un modelo de calificación crediticia. Les preocupan los ataques adversarios, como el envenenamiento de datos, que podrían comprometer la equidad y precisión del modelo. Usando una plataforma de Seguridad de IA, escanean sus datos de entrenamiento en busca de entradas maliciosas y monitorean continuamente el modelo en producción. La herramienta detecta sutiles derivas de datos e intentos de evasión donde los atacantes intentan que se aprueben solicitudes fraudulentas. Esto asegura que el modelo se mantenga robusto, justo y confiable, manteniendo el cumplimiento normativo y previniendo pérdidas financieras.

3

Caza Inteligente de Amenazas en la Red

Un analista del Centro de Operaciones de Seguridad (SOC) está abrumado por miles de alertas diarias de diversas herramientas de seguridad. Es difícil distinguir las amenazas reales de los falsos positivos. Una plataforma de Seguridad de IA ayuda al correlacionar datos de toda la red, puntos finales y servicios en la nube. Investiga alertas de forma autónoma, reconstruye cadenas de ataque y utiliza análisis de comportamiento para descubrir amenazas sigilosas, como las amenazas persistentes avanzadas (APT), que evaden la detección basada en firmas. La plataforma presenta una lista priorizada de incidentes de alta fidelidad, permitiendo al analista centrar sus esfuerzos en amenazas genuinas y reducir significativamente el tiempo de respuesta.

4

Priorización de Vulnerabilidades Impulsada por IA

El equipo de DevOps de una gran empresa realiza escaneos de vulnerabilidades semanales que generan informes con cientos o miles de debilidades identificadas. Priorizar manualmente cuáles solucionar primero consume mucho tiempo y a menudo es ineficiente. Una herramienta de Seguridad de IA automatiza este proceso enriqueciendo los datos del escaneo con inteligencia de amenazas externa y contexto de negocio interno. Predice qué vulnerabilidades tienen más probabilidades de ser explotadas en su entorno específico y calcula el impacto potencial en el negocio. Esto permite al equipo centrarse en parchear primero el 10% más crítico de las vulnerabilidades, optimizando la asignación de recursos y reduciendo significativamente la superficie de ataque de la organización.

5

Detección de Amenazas Internas Sofisticadas

Una institución financiera necesita proteger los datos sensibles de los clientes de amenazas internas, que pueden ser maliciosas o accidentales. Una herramienta de Seguridad de IA que emplea Análisis de Comportamiento de Usuarios y Entidades (UEBA) establece una línea base de actividad normal para cada usuario. Luego, monitorea desviaciones, como un empleado que accede a archivos inusuales, inicia sesión a horas extrañas o transfiere grandes cantidades de datos. La IA marca estas anomalías en tiempo real, proporcionando a los equipos de seguridad advertencias tempranas de amenazas potenciales antes de que ocurra una brecha de datos significativa, ayudando a cumplir con los requisitos de cumplimiento como el RGPD.

6

Garantizando el Cumplimiento y la Equidad del Sistema de IA

Una organización de atención médica implementa un modelo de IA para diagnosticar enfermedades. Para cumplir con regulaciones como HIPAA y garantizar la confianza del paciente, deben demostrar que el modelo es justo, transparente y seguro. Se utiliza una herramienta de Seguridad de IA diseñada para la gobernanza de la IA para auditar el modelo. Prueba sesgos contra grupos demográficos, genera informes de explicabilidad para mostrar cómo el modelo llega a sus conclusiones y monitorea violaciones de la privacidad de los datos. Este proceso de auditoría continua proporciona la documentación necesaria para los organismos reguladores y asegura a las partes interesadas que el sistema de IA está operando de manera ética y segura.

Seguridad de IA FAQ

¿Qué es la Seguridad de IA?

La Seguridad de IA se refiere a dos conceptos interconectados: el uso de la inteligencia artificial para mejorar las defensas de ciberseguridad (IA para la Seguridad) y la protección de los propios sistemas de IA contra ataques (Seguridad de la IA). Las herramientas de IA para la Seguridad utilizan el aprendizaje automático para detectar nuevas amenazas, automatizar respuestas y analizar datos a una escala que supera la capacidad humana. La Seguridad de la IA se centra en proteger los modelos de aprendizaje automático de vulnerabilidades únicas como el envenenamiento de datos, la evasión adversaria y el robo de modelos. Juntos, crean una postura de seguridad más resiliente y adaptativa para las organizaciones modernas.

¿Cómo elegir la herramienta de Seguridad de IA adecuada?

Elegir la herramienta de Seguridad de IA adecuada depende de sus necesidades específicas. Considere estos factores:

  • Alcance de la Protección: Determine qué necesita proteger. ¿Es su red (NDR), puntos finales (EDR), entorno en la nube (CSPM) o los propios modelos de IA (Firewall de IA)?
  • Integración: Asegúrese de que la herramienta pueda integrarse sin problemas con su infraestructura de seguridad existente, como SIEM, SOAR y sistemas de tickets.
  • Nivel de Automatización: Evalúe cuánta automatización requiere. Algunas herramientas proporcionan alertas e información para los analistas, mientras que otras pueden tomar acciones de respuesta autónomas.
  • Explicabilidad: Busque herramientas que ofrezcan transparencia en su proceso de toma de decisiones. Entender por qué la IA marcó una actividad es crucial para la confianza y una respuesta a incidentes efectiva.
  • Escalabilidad: Seleccione una solución que pueda escalar con su volumen de datos y el crecimiento de la organización.
¿Cuál es la diferencia entre la Seguridad de IA y la ciberseguridad tradicional?

La diferencia principal radica en su enfoque para la detección de amenazas. La ciberseguridad tradicional se basa en gran medida en métodos basados en firmas y reglas, que son efectivos contra amenazas conocidas pero tienen dificultades con ataques nuevos o de 'día cero'. La Seguridad de IA, en cambio, utiliza el aprendizaje automático para establecer una línea base de comportamiento normal y luego identifica desviaciones o anomalías. Este enfoque conductual le permite detectar ataques novedosos y sofisticados que no tienen una firma conocida. En esencia, la seguridad tradicional es reactiva, mientras que la seguridad de IA es proactiva y predictiva.

¿Cuáles son los ataques comunes contra los sistemas de IA?

Los sistemas de IA son vulnerables a tipos específicos de ataques que se dirigen al proceso de aprendizaje automático. Los ataques comunes incluyen:

  • Envenenamiento de Datos: Actores maliciosos inyectan datos corruptos en el conjunto de entrenamiento para manipular el comportamiento del modelo y hacer que realice predicciones incorrectas.
  • Evasión Adversaria: Los atacantes realizan modificaciones pequeñas, a menudo imperceptibles, en los datos de entrada (como una imagen o texto) para engañar a un modelo entrenado y que lo clasifique erróneamente.
  • Inversión/Inferencia de Modelo: Los atacantes consultan un modelo para reconstruir información sensible de sus datos de entrenamiento, lo que lleva a violaciones de la privacidad.
  • Robo de Modelo: Un atacante consulta repetidamente un modelo para crear una copia funcionalmente equivalente, robando propiedad intelectual valiosa.
¿Quién debería usar las herramientas de Seguridad de IA?

Las herramientas de Seguridad de IA son beneficiosas para una amplia gama de usuarios y organizaciones. Los usuarios clave incluyen:

  • Grandes Empresas: Para gestionar entornos de seguridad complejos, automatizar la detección de amenazas en los Centros de Operaciones de Seguridad (SOC) y proteger grandes cantidades de datos.
  • Instituciones Financieras: Para la detección avanzada de fraudes, la protección de algoritmos de negociación y la protección de datos financieros sensibles de los clientes contra ataques sofisticados.
  • Empresas de Tecnología: Especialmente aquellas que desarrollan o implementan modelos de IA/ML, para proteger su propiedad intelectual y garantizar que sus modelos sean robustos y justos.
  • Salud y Gobierno: Para proteger infraestructuras críticas y datos personales sensibles (como registros de pacientes) mientras cumplen con regulaciones estrictas.
  • Cualquier organización con una huella digital significativa que busque pasar de una estrategia de seguridad reactiva a una proactiva y predictiva.