
ToolMage
Iniciar sesión

Best 1 Ciberseguridad AI tools for Aprendizaje

Popular Ciberseguridad AI tools in Aprendizaje include TripleTen, helping you work more efficiently.

TripleTen

TripleTen

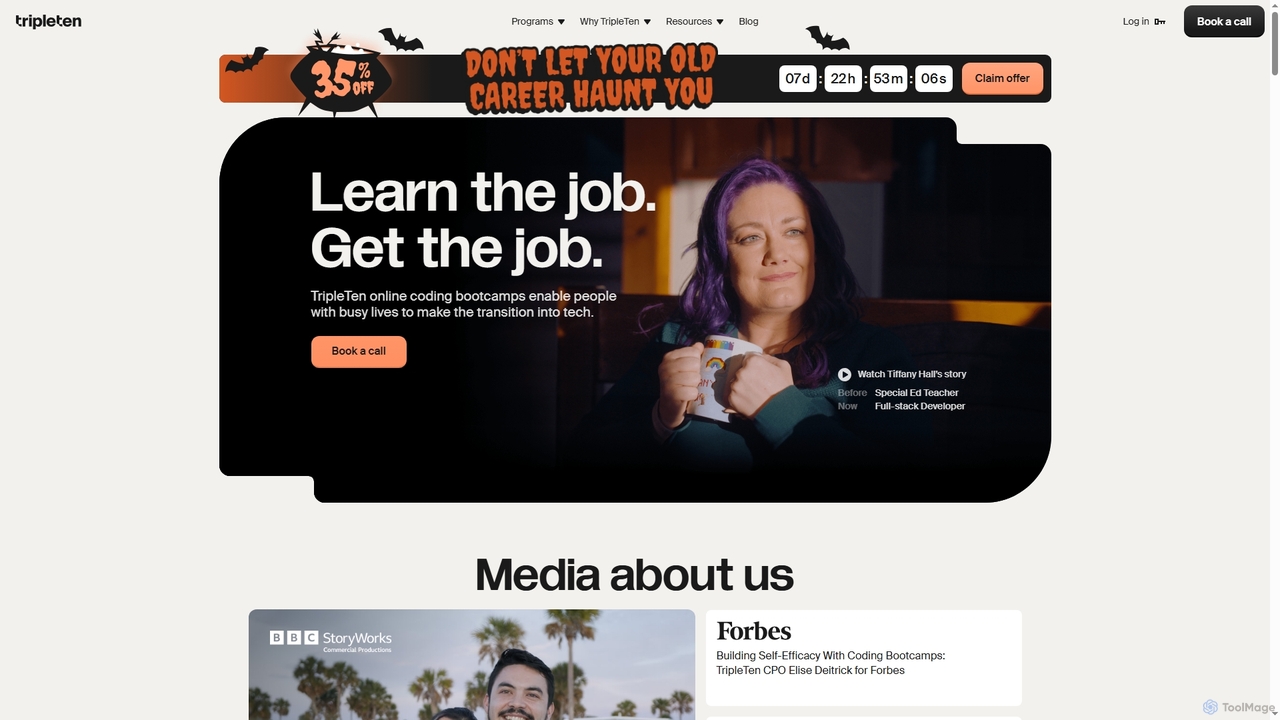
TripleTen ofrece bootcamps de codificación en línea a tiempo parcial diseñados para equipar a las personas con habilidades tecnológicas de alta demanda para la transformación profesional. Especializándose en campos como Ingeniería de Software, IA y Machine Learning, Ingeniería de QA, Análisis de BI, Ciberseguridad y Diseño UX/UI, TripleTen proporciona currículos estructurados destinados a preparar a los estudiantes para roles exitosos en la industria tecnológica.

Formación en Tecnología
Visits 1.6MFavorites 145Likes 158

About Ciberseguridad

Las herramientas de ciberseguridad con IA son una clase de soluciones que aprovechan el aprendizaje automático para detectar, predecir y responder proactivamente a las amenazas digitales. Estas herramientas analizan vastos conjuntos de datos de tráfico de red, comportamiento de usuarios e inteligencia de amenazas para identificar anomalías y patrones que los sistemas tradicionales basados en reglas omiten. Esto permite a los equipos de seguridad automatizar la caza de amenazas, acelerar la respuesta a incidentes y aprender de los vectores de ataque en evolución, fortaleciendo significativamente la postura de seguridad de una organización. Representan una evolución crítica en el proceso de aprendizaje y adaptación de los sistemas de defensa modernos.

Funciones Clave

  • Detección y Predicción de Amenazas: Utiliza modelos de aprendizaje automático para identificar tanto malware conocido como ataques novedosos de día cero en tiempo real.
  • Análisis de Comportamiento (UEBA): Establece un comportamiento base de usuarios y entidades para detectar amenazas internas, cuentas comprometidas o movimientos laterales.
  • Respuesta Automatizada a Incidentes (SOAR): Automatiza los flujos de trabajo de seguridad, como poner en cuarentena dispositivos infectados o bloquear IPs maliciosas, para acelerar la contención.
  • Gestión de Vulnerabilidades con IA: Escanea sistemas en busca de debilidades y utiliza la IA para priorizar los parches según la explotabilidad y el impacto potencial.
  • Detección Avanzada de Phishing: Analiza el contenido del correo electrónico, la reputación del remitente y la estructura de la URL con aprendizaje profundo para bloquear intentos de phishing sofisticados.

Casos de Uso

Estas herramientas son esenciales para los Centros de Operaciones de Seguridad (SOC), analistas de seguridad de TI y oficiales de cumplimiento en industrias sensibles a los datos como finanzas, salud y comercio electrónico. Se aplican para monitorear la infraestructura en la nube (AWS, Azure), asegurar endpoints y dispositivos IoT, y realizar análisis a gran escala de registros de seguridad para descubrir amenazas ocultas.

Cómo Elegir

Al seleccionar una herramienta de ciberseguridad con IA, evalúe sus capacidades de integración con su pila de seguridad existente (por ejemplo, SIEM, firewalls). Valore la sofisticación de sus modelos de aprendizaje automático y su tasa de falsos positivos documentada. Considere el alcance de sus funciones de automatización para la respuesta a incidentes y la claridad de sus paneles de análisis para una toma de decisiones efectiva.

Ciberseguridad use cases

1

Caza de Amenazas Automatizada en un SOC

Un analista del Centro de Operaciones de Seguridad (SOC) tiene la tarea de monitorear una red corporativa masiva que genera millones de registros de seguridad por hora. Revisar manualmente estos datos es imposible. Al utilizar una plataforma de ciberseguridad con IA, el sistema analiza continuamente todos los flujos de datos en tiempo real. La IA marca un patrón de exfiltración de datos sutil y lento a través de múltiples servidores que sería invisible para los analistas humanos. Correlaciona automáticamente estos eventos, asigna una puntuación de alto riesgo y genera una alerta con una cronología completa del ataque, permitiendo al analista contener inmediatamente la brecha, ahorrando potencialmente millones en daños.

2

Detección de Campañas de Phishing con IA

Un administrador de TI de una gran corporación necesita proteger a miles de empleados de ataques sofisticados de spear-phishing. Los filtros tradicionales a menudo omiten correos electrónicos que no contienen enlaces o archivos adjuntos obviamente maliciosos. Implementan una herramienta de seguridad de correo electrónico con IA que analiza no solo palabras clave, sino también el estilo lingüístico, la reputación del remitente y las relaciones contextuales dentro del correo. La IA detecta una campaña dirigida a ejecutivos con correos que suplantan a un proveedor de confianza. Identifica el cambio sutil en el tono y la solicitud inusual, bloqueando todos los correos relacionados en toda la organización antes de que cualquier usuario haga clic en el enlace, previniendo así un incidente de seguridad mayor.

3

Detección de Amenazas Internas con UEBA

Una institución financiera está preocupada por el robo de datos por parte de empleados internos. Implementan una herramienta de Análisis de Comportamiento de Usuarios y Entidades (UEBA). La IA pasa unas semanas aprendiendo los patrones normales de acceso a datos de cada empleado y sistema. Más tarde, detecta una anomalía: un contable, que normalmente solo accede a registros financieros durante el horario laboral, comienza a descargar grandes volúmenes de datos de clientes a altas horas de la noche desde un dispositivo personal. El sistema marca inmediatamente esto como un comportamiento de alto riesgo y alerta al equipo de seguridad, que puede investigar e intervenir antes de que la información sensible salga de la empresa.

4

Priorización de la Remediación de Vulnerabilidades

Un equipo de DevOps realiza un escaneo semanal que identifica cientos de nuevas vulnerabilidades en sus aplicaciones en la nube. Es imposible parchear todo a la vez. Utilizan una herramienta de gestión de vulnerabilidades impulsada por IA que va más allá de las simples puntuaciones CVSS. La IA analiza fuentes de inteligencia de amenazas, la disponibilidad de exploits en el mundo real y la criticidad del activo para el negocio. Luego, genera una lista priorizada, destacando las 10 principales vulnerabilidades que representan el riesgo más inmediato y significativo. Esto permite al equipo enfocar sus recursos limitados en arreglar primero los problemas más críticos, reduciendo drásticamente su superficie de ataque con la máxima eficiencia.

5

Protección de la Infraestructura en la Nube en Tiempo Real

Un ingeniero de seguridad en la nube es responsable de un complejo entorno multinube (AWS y Azure). Rastrear manualmente las configuraciones, los permisos y el tráfico de red en busca de riesgos de seguridad es un desafío constante. Despliegan una herramienta de Gestión de la Postura de Seguridad en la Nube (CSPM) impulsada por IA. La herramienta escanea continuamente el entorno, utilizando el aprendizaje automático para detectar configuraciones erróneas de riesgo, llamadas a API anómalas e intrusiones potenciales que se desvían del comportamiento normal aprendido. Cuando detecta un bucket de almacenamiento expuesto públicamente que contiene datos sensibles, envía una alerta inmediata de alta prioridad, permitiendo al ingeniero remediar el problema en minutos en lugar de días, previniendo una posible brecha de datos.

6

Aceleración del Análisis de Malware e Ingeniería Inversa

Un investigador de ciberseguridad recibe una nueva muestra de malware desconocido. Realizar ingeniería inversa manualmente podría llevar días o semanas. En su lugar, envían la muestra a un sandbox impulsado por IA. La IA ejecuta automáticamente el malware en un entorno seguro y aislado. Observa el comportamiento del malware, como conexiones de red, modificaciones de archivos y cambios en el registro. Luego, la IA deconstruye el código, identifica sus funciones principales y genera un informe detallado con Indicadores de Compromiso (IoCs) y Tácticas, Técnicas y Procedimientos (TTPs) en cuestión de minutos. Este análisis rápido permite a los equipos de seguridad desarrollar e implementar rápidamente contramedidas en sus organizaciones.

Ciberseguridad FAQ

¿Qué son las herramientas de ciberseguridad con IA?

Las herramientas de ciberseguridad con IA son soluciones de seguridad avanzadas que utilizan el aprendizaje automático (ML) y la inteligencia artificial para detectar, prevenir y responder a las ciberamenazas. A diferencia de los sistemas de seguridad tradicionales que se basan en reglas y firmas predefinidas, las herramientas de IA analizan grandes cantidades de datos para aprender patrones de comportamiento normales. Esto les permite identificar y señalar anomalías que podrían indicar ataques nuevos, desconocidos o sofisticados (como amenazas de día cero) en tiempo real, haciendo que la seguridad sea más proactiva y adaptativa.

¿Cómo elijo la herramienta de ciberseguridad con IA adecuada?

Elegir la herramienta adecuada depende de sus necesidades específicas. Considere estos factores clave:

  • Integración: Asegúrese de que la herramienta pueda integrarse sin problemas con su infraestructura de seguridad existente, como SIEM, SOAR y firewalls.
  • Precisión de Detección: Evalúe su eficacia para detectar amenazas y, lo que es más importante, su tasa de falsos positivos. Una alta tasa de falsas alarmas puede abrumar a su equipo de seguridad.
  • Alcance de la Automatización: Determine qué nivel de respuesta automatizada necesita. Algunas herramientas solo proporcionan alertas, mientras que otras pueden tomar medidas automáticamente como poner en cuarentena un dispositivo.
  • Fuentes de Datos: Verifique qué fuentes de datos puede analizar la herramienta (por ejemplo, tráfico de red, registros de endpoints, registros de la nube, actividad del usuario) para garantizar una cobertura completa de su entorno.
¿Cuál es la diferencia entre la ciberseguridad con IA y el antivirus tradicional?

La principal diferencia radica en sus métodos de detección. El software antivirus tradicional es reactivo; se basa en una base de datos de firmas de malware conocidas para identificar amenazas. Si un virus no está en su base de datos, es posible que no se detecte. La ciberseguridad con IA, por otro lado, es proactiva. Utiliza el análisis de comportamiento para establecer una línea base de actividad normal y luego busca desviaciones. Esto le permite detectar malware nuevo, desconocido (de día cero) y polimórfico que los sistemas basados en firmas pasarían por alto, ya que se centra en el *comportamiento* malicioso en lugar de en un *archivo* conocido.

¿Cuáles son las principales funciones de la IA en la ciberseguridad?

La IA desempeña varias funciones críticas en la ciberseguridad moderna, transformándola de una disciplina reactiva a una proactiva. Las funciones clave incluyen:

  • Detección de Amenazas en Tiempo Real: Analizar flujos de datos para identificar ataques en curso, incluidos los exploits de día cero.
  • Análisis de Comportamiento de Usuarios y Entidades (UEBA): Detectar amenazas internas o cuentas comprometidas al detectar comportamientos anómalos.
  • Orquestación, Automatización y Respuesta de Seguridad (SOAR): Automatizar tareas de seguridad rutinarias y flujos de trabajo de respuesta a incidentes para reducir el esfuerzo manual y los tiempos de respuesta.
  • Priorización de Vulnerabilidades: Usar análisis predictivo para identificar qué vulnerabilidades tienen más probabilidades de ser explotadas, ayudando a los equipos a enfocar sus esfuerzos.
  • Análisis Avanzado de Phishing y Malware: Analizar contenido y código con un nivel de sofisticación que supera los métodos tradicionales.
¿Quién se beneficia más del uso de herramientas de ciberseguridad con IA?

Aunque cualquier organización puede beneficiarse, las que más ganan suelen ser las grandes empresas u organizaciones en industrias altamente reguladas y sensibles a los datos. Esto incluye:

  • Instituciones Financieras: Para protegerse contra el fraude, las amenazas internas y asegurar grandes cantidades de datos sensibles de clientes.
  • Organizaciones de Salud: Para asegurar los registros de pacientes (EHR) y cumplir con regulaciones como HIPAA.
  • Plataformas de Comercio Electrónico: Para proteger la información de pago de los clientes y prevenir ataques de toma de control de cuentas.
  • Agencias Gubernamentales: Para defender la infraestructura crítica y los datos de seguridad nacional de ataques sofisticados patrocinados por estados.

Esencialmente, cualquier organización con una gran superficie de ataque, un entorno de TI complejo y un equipo de seguridad pequeño en relación con su tamaño verá un valor significativo en la automatización y las capacidades de detección avanzadas de la IA.