ToolMage
Connexion

Best 1 Sécurité des données AI tools for Affaires

Popular Sécurité des données AI tools in Affaires include eighttoseven, helping you work more efficiently.

eighttoseven
Paid

eighttoseven

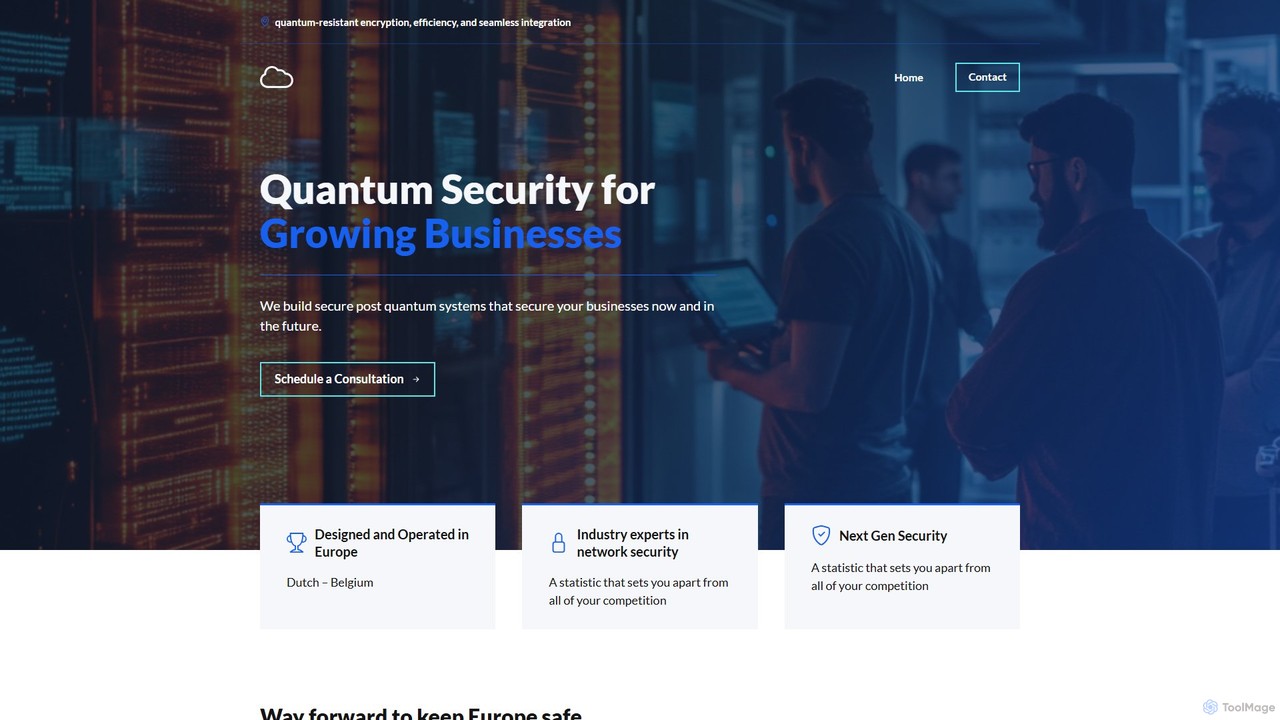
Une société de cybersécurité spécialisée fournissant des solutions de cryptographie post-quantique (PQC) pour les entreprises. eighttoseven offre une sécurité pérenne grâce à des services tels que le chiffrement en tant que service (EaaS), le stockage de données sécurisé et des plateformes de communication personnalisées, tous alimentés par leur algorithme propriétaire NaVeOl. Conçu et opéré en Europe, il aide les organisations des secteurs sensibles comme la santé, la finance et le gouvernement à protéger leurs données contre les menaces quantiques actuelles et émergentes, garantissant une confidentialité et une conformité réglementaire à long terme.

Sécurité des données
Visits 8.7KFavorites 171Likes 172

About Sécurité des données

Les outils de sécurité des données par IA constituent une catégorie spécialisée de logiciels qui exploitent l'apprentissage automatique pour protéger de manière proactive les informations sensibles. Ces outils analysent de vastes ensembles de données sur le comportement des utilisateurs, le trafic réseau et les journaux système pour identifier des schémas anormaux et des menaces potentielles que les systèmes traditionnels basés sur des règles manquent souvent. Leur principale valeur réside dans l'automatisation des tâches de sécurité critiques telles que la classification des données, la détection des menaces et la surveillance de la conformité, permettant aux entreprises de sécuriser leurs actifs numériques contre les cyberattaques sophistiquées et les violations de données. Cette approche proactive et intelligente est cruciale pour maintenir l'intégrité des données et la confiance dans le paysage numérique complexe d'aujourd'hui.

Fonctionnalités Clés

  • Détection Intelligente des Menaces : Utilise l'analyse comportementale pour identifier et signaler en temps réel les activités suspectes, telles que les menaces internes ou les menaces persistantes avancées (APT).
  • Classification Automatisée des Données : Découvre, classifie et étiquette automatiquement les données sensibles (par ex., PII, PHI, dossiers financiers) sur divers systèmes de stockage.
  • Contrôle d'Accès Dynamique : Met en œuvre des politiques d'accès basées sur les risques qui ajustent dynamiquement les autorisations des utilisateurs en fonction du contexte, du rôle et du niveau de menace.
  • Automatisation et Rapports de Conformité : Surveille en continu les processus de traitement des données pour garantir l'alignement avec des réglementations comme le RGPD, le CCPA et l'HIPAA, et génère des rapports prêts pour l'audit.

Cas d'Usage

Ces outils sont essentiels dans des secteurs hautement réglementés tels que la finance, pour prévenir la fraude et sécuriser les données financières, et la santé, pour protéger les informations de santé des patients (PHI). Les entreprises technologiques et les plateformes de commerce électronique s'appuient également sur eux pour protéger la propriété intellectuelle et les données des clients contre les violations. Toute organisation visant à automatiser ses opérations de sécurité et à améliorer sa défense contre les cybermenaces en constante évolution peut en bénéficier.

Comment Choisir

Lors de la sélection d'un outil de sécurité des données par IA, tenez compte de ses capacités d'intégration avec votre infrastructure de sécurité existante (comme les plateformes SIEM ou SOAR). Évaluez la précision de ses modèles de détection pour minimiser les faux positifs. Analysez son évolutivité pour gérer le volume de données et la croissance de votre organisation. Enfin, vérifiez qu'il prend en charge les cadres de conformité spécifiques pertinents pour votre secteur et votre région.

Sécurité des données use cases

1

Automatiser la découverte de données sensibles pour les audits de conformité

Un Délégué à la Protection des Données (DPD) d'une multinationale se prépare à un audit RGPD. Au lieu d'un échantillonnage manuel, il déploie un outil de sécurité des données par IA pour analyser l'ensemble du réseau de l'entreprise, y compris le stockage cloud et les serveurs sur site. L'outil utilise le traitement du langage naturel (NLP) pour identifier et classifier les Informations Personnelles Identifiables (PII) dans les documents, les bases de données et les e-mails. Il génère automatiquement une cartographie complète des données et un rapport de risques, mettant en évidence le stockage de données non conforme. Ce processus réduit le temps de préparation de l'audit de plusieurs mois à quelques jours et fournit une preuve vérifiable de la gouvernance des données.

2

Détecter et atténuer les menaces internes en temps réel

Un analyste du centre des opérations de sécurité (SOC) d'une société financière doit se protéger contre l'exfiltration de données par les employés. Il utilise un outil d'analyse du comportement des utilisateurs et des entités (UEBA) alimenté par l'IA. Le système établit une base de référence de l'activité normale pour chaque utilisateur. Lorsqu'un employé accède soudainement et télécharge un volume inhabituel de fichiers clients tard dans la nuit depuis un appareil personnel, l'IA signale cela comme une anomalie à haut risque. Elle déclenche automatiquement une alerte et restreint temporairement l'accès de l'utilisateur, permettant à l'équipe du SOC d'enquêter et de prévenir une fuite de données potentielle avant qu'elle ne se produise.

3

Sécuriser l'infrastructure cloud contre les erreurs de configuration

Une équipe DevOps intègre un outil de sécurité IA dans son pipeline CI/CD pour maintenir une posture de sécurité cloud saine. L'outil analyse en continu leurs environnements AWS et Azure à la recherche de vulnérabilités de sécurité telles que des buckets S3 exposés publiquement, des rôles IAM trop permissifs ou des bases de données non chiffrées. Au lieu de simplement lister les problèmes, l'IA les priorise en fonction de leur impact potentiel et fournit des étapes de remédiation contextuelles. Pour les erreurs de configuration courantes, il peut déclencher des flux de travail automatisés pour corriger le problème, réduisant considérablement la fenêtre d'exposition et libérant l'équipe pour se concentrer sur le développement.

4

Prioriser le déploiement des correctifs de vulnérabilité avec le contexte de risque

Une équipe de cybersécurité est submergée par des milliers de vulnérabilités identifiées par ses scanners. Elle utilise une plateforme de sécurité des données par IA qui enrichit ces données de vulnérabilité avec des renseignements sur les menaces et le contexte métier. L'IA analyse quelles vulnérabilités sont activement exploitées, lesquelles affectent des actifs critiques exposés à Internet et lesquelles disposent de correctifs disponibles. Elle génère ensuite une liste priorisée, permettant à l'équipe de se concentrer sur la correction des 10% de vulnérabilités qui représentent 90% du risque, plutôt que de parcourir une liste interminable par ordre alphabétique. Cette approche basée sur les risques optimise les efforts de remédiation et réduit considérablement la surface d'attaque.

5

Prévenir les attaques de phishing sophistiquées contre les employés

Un administrateur informatique déploie une passerelle de sécurité de messagerie alimentée par l'IA pour protéger l'organisation contre le phishing. Contrairement aux filtres traditionnels qui reposent sur des domaines ou des mots-clés malveillants connus, cet outil utilise le NLP pour analyser le contenu, le ton et les relations de l'expéditeur des e-mails entrants. Il identifie avec succès un e-mail de spear-phishing très ciblé se faisant passer pour le PDG, qui demande un virement bancaire urgent. L'IA signale les schémas linguistiques inhabituels de l'e-mail et l'écart par rapport au style de communication normal du PDG, le mettant en quarantaine avant qu'il n'atteigne la boîte de réception du DAF. Cela prévient une perte financière importante et une violation potentielle.

6

Gérer l'accès aux données dans un organisme de santé

L'équipe informatique d'un hôpital utilise un système d'IA pour gérer l'accès aux dossiers de santé électroniques (DSE), garantissant la conformité à la loi HIPAA. Le système analyse le rôle de l'utilisateur, sa localisation, son appareil et les données spécifiques du patient demandées. Il peut faire la différence entre une infirmière accédant aux dossiers d'un patient à son étage assigné (normal) et la même infirmière accédant aux dossiers d'un patient VIP depuis un réseau non reconnu (suspect). L'IA accorde, refuse ou exige une authentification renforcée automatiquement sur la base de cette évaluation des risques en temps réel, appliquant le principe du moindre privilège de manière dynamique et empêchant l'accès non autorisé aux données sensibles des patients.

Sécurité des données FAQ

Que sont les outils de sécurité des données par IA ?

Les outils de sécurité des données par IA sont des solutions logicielles avancées qui utilisent l'apprentissage automatique pour automatiser la protection des informations numériques. Contrairement aux systèmes de sécurité traditionnels qui reposent sur des signatures prédéfinies, ces outils analysent les schémas dans les données et le comportement des utilisateurs pour identifier et répondre de manière proactive aux menaces. Les fonctionnalités clés incluent la découverte automatisée de données sensibles, la détection d'anomalies en temps réel pour repérer les menaces internes ou les cyberattaques, et la surveillance intelligente pour garantir la conformité avec des réglementations comme le RGPD. Ils fournissent un mécanisme de défense plus dynamique et adaptatif pour les entreprises modernes.

Comment choisir le bon outil de sécurité des données par IA ?

Choisir le bon outil de sécurité des données par IA nécessite d'évaluer plusieurs facteurs clés. Premièrement, évaluez ses capacités principales : excelle-t-il dans la découverte de données, la détection de menaces ou la gestion de la conformité ? Deuxièmement, considérez son potentiel d'intégration avec votre pile de sécurité existante, comme les plateformes SIEM et cloud. Troisièmement, évaluez la précision du modèle et le taux de faux positifs ; un bon outil doit être précis pour éviter la fatigue des alertes. Enfin, considérez son évolutivité pour s'adapter à la croissance de votre volume de données et son support pour les cadres réglementaires spécifiques que votre entreprise doit respecter, tels que le CCPA, l'HIPAA ou le PCI DSS.

Quelle est la différence entre la sécurité des données par IA et un pare-feu traditionnel ?

La principale différence réside dans leur approche et leur portée. Un pare-feu traditionnel fonctionne au périmètre du réseau, agissant comme un gardien qui autorise ou bloque le trafic sur la base d'un ensemble de règles prédéfinies (par exemple, adresses IP, ports). C'est une défense statique, basée sur des règles. En revanche, les outils de sécurité des données par IA fonctionnent à l'intérieur du réseau, en analysant le comportement et le contexte. Ils utilisent l'apprentissage automatique pour établir une base de référence de l'activité normale et peuvent détecter des menaces nouvelles, sophistiquées ou internes qu'un pare-feu manquerait, car ces menaces proviennent souvent d'un trafic apparemment légitime. L'IA fournit une couche de défense intelligente et adaptative, tandis qu'un pare-feu fournit une frontière rigide.

Quelles sont les fonctions clés de l'IA dans la sécurité des données ?

L'IA remplit plusieurs fonctions critiques dans la sécurité des données moderne, dépassant les capacités des systèmes traditionnels. Les fonctions clés incluent :

  • Détection d'anomalies : Les modèles d'IA apprennent les schémas normaux du trafic réseau et du comportement des utilisateurs pour repérer instantanément les écarts qui pourraient indiquer une violation ou une menace interne.
  • Classification automatisée des données : En utilisant le traitement du langage naturel (NLP), l'IA peut analyser, identifier et étiqueter les données sensibles comme les PII ou la propriété intellectuelle dans toute une organisation.
  • Contrôle d'accès basé sur les risques : L'IA analyse plusieurs signaux contextuels (rôle de l'utilisateur, emplacement, état de l'appareil) pour ajuster dynamiquement les autorisations d'accès en temps réel.
  • Renseignement prédictif sur les menaces : L'IA peut analyser les données mondiales sur les menaces pour prédire les futurs vecteurs d'attaque et renforcer de manière proactive les défenses avant qu'une attaque ne se produise.
Quels secteurs bénéficient le plus des outils de sécurité des données par IA ?

Bien que toute organisation manipulant des données sensibles puisse en bénéficier, certains secteurs obtiennent un retour sur investissement particulièrement élevé grâce aux outils de sécurité des données par IA. Il s'agit généralement de secteurs fortement réglementés et qui sont des cibles privilégiées des cyberattaques. Les principaux secteurs comprennent :

  • Finance et Banque : Pour protéger les dossiers financiers, prévenir la fraude et se conformer à des réglementations comme PCI DSS.
  • Santé : Pour sécuriser les informations de santé protégées (PHI) et garantir la conformité à la loi HIPAA.
  • Gouvernement et Défense : Pour sauvegarder les informations classifiées et protéger les infrastructures nationales critiques.
  • Technologie et Commerce électronique : Pour protéger la précieuse propriété intellectuelle et de grands volumes de PII de clients.