
ToolMage
Connexion

Best 1 Sécurité du code AI tools for Code

Popular Sécurité du code AI tools in Code include GitCase.dev, helping you work more efficiently.

GitCase.dev
Freemium

GitCase.dev

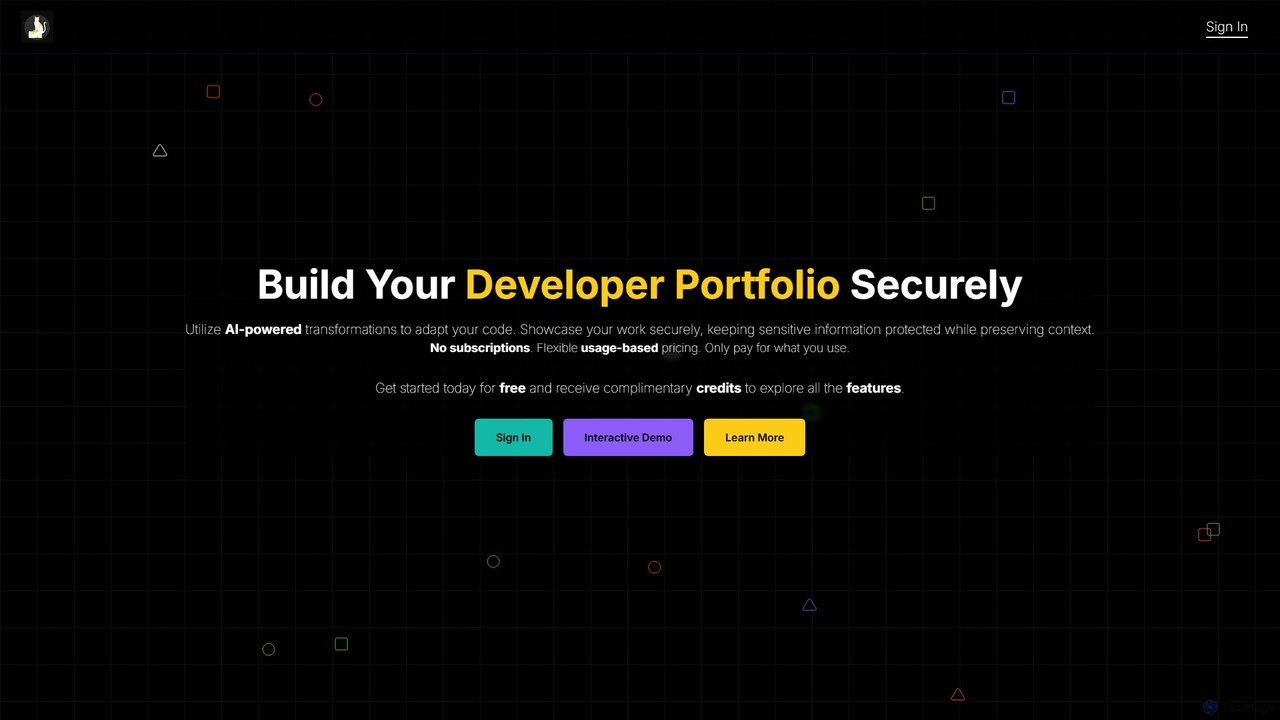
GitCase.dev est une plateforme alimentée par l'IA permettant aux développeurs de créer des portfolios sécurisés. Elle transforme automatiquement le code de vos dépôts GitHub pour masquer les informations sensibles comme les clés API et la logique propriétaire. Cela vous permet de présenter vos compétences en toute confiance aux employeurs et clients tout en protégeant votre propriété intellectuelle. Le modèle de tarification est flexible et basé sur l'utilisation.

Sécurité du code
Visits 6.4KFavorites 102Likes 123

About Sécurité du code

Les outils de sécurité du code par IA sont des applications spécialisées qui exploitent l'intelligence artificielle pour détecter, analyser et corriger automatiquement les vulnérabilités de sécurité dans le code source. Ces outils vont au-delà de l'analyse statique traditionnelle en utilisant des modèles d'apprentissage automatique entraînés sur de vastes ensembles de données de code pour identifier des schémas d'attaque complexes et des failles logiques. Leur principale valeur réside dans l'intégration précoce des contrôles de sécurité dans le cycle de vie du développement (DevSecOps), permettant aux équipes de créer des logiciels plus sûrs plus rapidement. En fournissant des retours en temps réel et des conseils de remédiation exploitables, ils permettent aux développeurs de devenir la première ligne de défense contre les menaces de sécurité.

Fonctionnalités Clés

  • Détection de Vulnérabilités par IA : Identifie les failles de sécurité comme l'injection SQL et le cross-site scripting (XSS) avec une grande précision et moins de faux positifs.
  • Remédiation Automatisée du Code : Suggère ou génère automatiquement des correctifs de code pour les vulnérabilités identifiées, accélérant le processus de réparation.
  • Analyse de Secrets : Scanne les dépôts de code et les journaux CI/CD à la recherche de identifiants, clés API et autres données sensibles exposées accidentellement.
  • Analyse de la Composition Logicielle (SCA) : Analyse les dépendances open-source pour trouver des vulnérabilités connues et des problèmes de licence potentiels.
  • Audit de Conformité : Automatise les vérifications par rapport aux normes de sécurité telles que OWASP Top 10, PCI DSS et RGPD, en générant des rapports de conformité.

Cas d'Utilisation

Ces outils sont essentiels pour les organisations pratiquant le DevSecOps, où la sécurité est une responsabilité partagée. Les équipes de développement les intègrent dans leurs IDE et pipelines CI/CD pour une analyse de sécurité continue. Les professionnels de la sécurité et les auditeurs les utilisent pour effectuer des évaluations complètes de la base de code et garantir la conformité avec les réglementations du secteur.

Comment Choisir

Lors de la sélection d'un outil de sécurité du code par IA, tenez compte de son support des langages et des frameworks pour vous assurer qu'il couvre votre pile technologique. Évaluez ses capacités d'intégration avec votre pipeline CI/CD, vos systèmes de contrôle de version et vos IDE existants. Jugez de la précision de son moteur de détection en vérifiant ses taux de faux positifs. Enfin, considérez la qualité de ses suggestions de remédiation et de ses fonctionnalités de reporting.

Sécurité du code use cases

1

Automatisation des analyses de sécurité dans les pipelines CI/CD

Pour les équipes DevOps, maintenir la vélocité du développement tout en garantissant la sécurité est un défi majeur. Un outil de sécurité du code par IA peut être intégré directement dans le pipeline d'Intégration Continue/Déploiement Continu (CI/CD). Chaque fois qu'un développeur soumet du nouveau code, l'outil déclenche automatiquement une analyse. Il examine les modifications à la recherche de vulnérabilités potentielles, de secrets codés en dur ou de dépendances non sécurisées. Si un problème critique est détecté, la construction peut être automatiquement interrompue, empêchant le code non sécurisé d'atteindre la production. Cette approche 'shift-left' détecte les failles de sécurité tôt, réduisant considérablement les coûts et les risques de remédiation.

2

Retour de sécurité en temps réel pour les développeurs

Les développeurs manquent souvent de formation spécialisée en sécurité, ce qui facilite l'introduction involontaire de vulnérabilités. En utilisant un outil de sécurité du code par IA comme plugin dans leur Environnement de Développement Intégré (IDE) tel que VS Code ou IntelliJ, ils reçoivent un retour instantané pendant qu'ils écrivent du code. L'outil met en évidence les modèles de codage non sécurisés, explique le risque potentiel en langage clair et suggère souvent une alternative sécurisée. Cela agit comme un coach de sécurité interactif, aidant les développeurs à apprendre les pratiques de codage sécurisé sur le tas et à empêcher que des vulnérabilités ne soient validées.

3

Audits de sécurité complets pour la conformité

Un auditeur de sécurité ou un responsable de la conformité est chargé de vérifier qu'une application respecte des normes telles que PCI DSS, HIPAA ou RGPD. Examiner manuellement des millions de lignes de code est irréalisable. Un outil de sécurité du code par IA automatise ce processus en scannant l'ensemble de la base de code par rapport à des ensembles de règles prédéfinies pour ces réglementations. Il génère un rapport détaillé qui répertorie toutes les violations potentielles, les classe par gravité et fournit des preuves en indiquant les lignes de code exactes. Cela réduit considérablement le temps d'audit et fournit des données claires et exploitables pour atteindre et maintenir la conformité.

4

Découverte de secrets exposés dans les bases de code

Une erreur courante mais dangereuse consiste à coder en dur des informations sensibles comme des clés API, des mots de passe de base de données ou des certificats privés directement dans le code source. La fonction d'analyse de secrets d'un outil de sécurité du code par IA est conçue pour trouver ces identifiants exposés. Elle utilise la correspondance de motifs et l'analyse d'entropie pour identifier les secrets potentiels dans tout l'historique des versions d'un dépôt. Cela permet aux équipes de sécurité de trouver et de révoquer de manière proactive les identifiants exposés avant qu'ils ne puissent être exploités par des acteurs malveillants qui accèdent au code.

5

Sécurisation des dépendances tierces et open-source

Les applications modernes dépendent fortement des bibliothèques open-source, ce qui peut introduire des vulnérabilités héritées. Les outils d'Analyse de la Composition Logicielle (SCA) alimentés par l'IA scannent les dépendances d'un projet (par ex., paquets npm, bibliothèques Maven) et les croisent avec une base de données complète de vulnérabilités connues (CVE). Ils peuvent identifier non seulement les dépendances directes problématiques, mais aussi les dépendances transitives (dépendances de dépendances). Cela fournit une image complète du risque de la chaîne d'approvisionnement, permettant aux équipes de prioriser les mises à jour ou de remplacer les composants vulnérables.

6

Priorisation des correctifs de vulnérabilités critiques

Une analyse de sécurité peut souvent renvoyer des centaines, voire des milliers de problèmes potentiels, submergeant les équipes de développement. Les outils avancés de sécurité du code par IA aident à prioriser ces résultats. Ils analysent des facteurs au-delà du type de vulnérabilité, comme si le code vulnérable est réellement accessible depuis Internet (analyse de la surface d'attaque) ou s'il se trouve dans une fonction métier critique. En corrélant ces points de données, l'outil peut attribuer un score de risque réel à chaque découverte, permettant aux équipes de concentrer leurs ressources limitées sur la correction des vulnérabilités qui représentent la plus grande menace pour l'organisation en premier.

Sécurité du code FAQ

Que sont les outils de sécurité du code par IA ?

Les outils de sécurité du code par IA sont des applications qui utilisent l'intelligence artificielle, en particulier l'apprentissage automatique, pour analyser automatiquement le code source à la recherche de vulnérabilités et de faiblesses de sécurité. Contrairement aux outils traditionnels, ils apprennent à partir de grandes quantités de code pour identifier des modèles de menaces complexes et nouveaux. Leur objectif principal est d'aider les développeurs à trouver et à corriger les problèmes de sécurité au début du processus de développement, souvent directement dans leur environnement de codage ou leurs pipelines de construction automatisés.

En quoi les outils de sécurité du code par IA diffèrent-ils de l'analyse statique traditionnelle (SAST) ?

Les outils traditionnels de test de sécurité des applications statiques (SAST) reposent principalement sur un ensemble fixe de règles et de modèles prédéfinis pour trouver des vulnérabilités. Les outils de sécurité du code par IA améliorent cela en utilisant des modèles d'apprentissage automatique. Cela leur permet de :

  • Réduire les faux positifs : Les modèles d'IA peuvent mieux comprendre le contexte du code, ce qui conduit à des résultats plus précis.
  • Découvrir de nouvelles vulnérabilités : Ils peuvent identifier des vulnérabilités complexes en plusieurs étapes qui ne correspondent pas à des modèles simples.
  • Fournir une remédiation plus intelligente : L'IA peut offrir des suggestions plus précises et contextuelles pour corriger le code.
En substance, l'IA apporte une couche d'intelligence et d'apprentissage qui rend l'analyse de sécurité plus efficace et efficiente.

Comment choisir le bon outil de sécurité du code par IA ?

La sélection du bon outil dépend de vos besoins spécifiques. Considérez les facteurs suivants :

  • Pile Technologique : Assurez-vous que l'outil prend en charge les langages de programmation et les frameworks utilisés par votre équipe.
  • Intégration : Vérifiez l'intégration transparente avec vos IDE (par ex., VS Code), votre contrôle de version (par ex., GitHub) et vos systèmes CI/CD (par ex., Jenkins, GitLab CI).
  • Précision : Recherchez des outils avec un faible taux de faux positifs prouvé pour éviter de faire perdre du temps aux développeurs.
  • Actionnabilité : L'outil doit fournir des explications claires sur les vulnérabilités et offrir des conseils de remédiation concrets et faciles à mettre en œuvre.

Quelles sont les fonctionnalités clés d'un scanner de sécurité du code par IA ?

La plupart des scanners de sécurité du code par IA offrent un ensemble de fonctionnalités de base conçues pour fournir une analyse de code complète. Les fonctionnalités clés incluent généralement l'analyse statique alimentée par l'IA (SAST) pour trouver des vulnérabilités dans votre propre code, l'Analyse de la Composition Logicielle (SCA) pour détecter les problèmes dans les dépendances open-source, l'analyse de secrets pour trouver des identifiants exposés comme des clés API, et des suggestions de remédiation automatisées pour aider les développeurs à corriger rapidement les problèmes. Beaucoup fournissent également des rapports détaillés pour les audits de conformité et de sécurité.

Qui bénéficie le plus de l'utilisation des outils de sécurité du code par IA ?

Bien que toute l'organisation bénéficie d'une sécurité améliorée, les principaux utilisateurs sont les développeurs et les ingénieurs DevOps. Les développeurs bénéficient d'un retour en temps réel dans leur IDE, ce qui les aide à écrire du code sécurisé dès le départ. Les ingénieurs DevOps bénéficient de l'automatisation des contrôles de sécurité dans leurs pipelines CI/CD, garantissant qu'aucun code non sécurisé n'est déployé. Les équipes de sécurité en bénéficient également, car ces outils leur permettent d'étendre la surveillance de la sécurité sur de nombreux projets sans devenir un goulot d'étranglement.