ToolMage
Connexion

Best 4 Informations de sécurité AI tools for Confidentialité

Popular Informations de sécurité AI tools in Confidentialité include Memoriq, Waylight, Focus Patrol et AIGOSEARCH, helping you work more efficiently.

Memoriq
Freemium

Memoriq

Memoriq est une mémoire privée et chiffrée pour les conversations d'IA. Il sauvegarde et organise les chats de plateformes comme ChatGPT, Claude et Gemini dans une archive consultable sous votre contrôle.

Open Source
Visits 7.7KFavorites 60Likes 44
Focus Patrol
Free

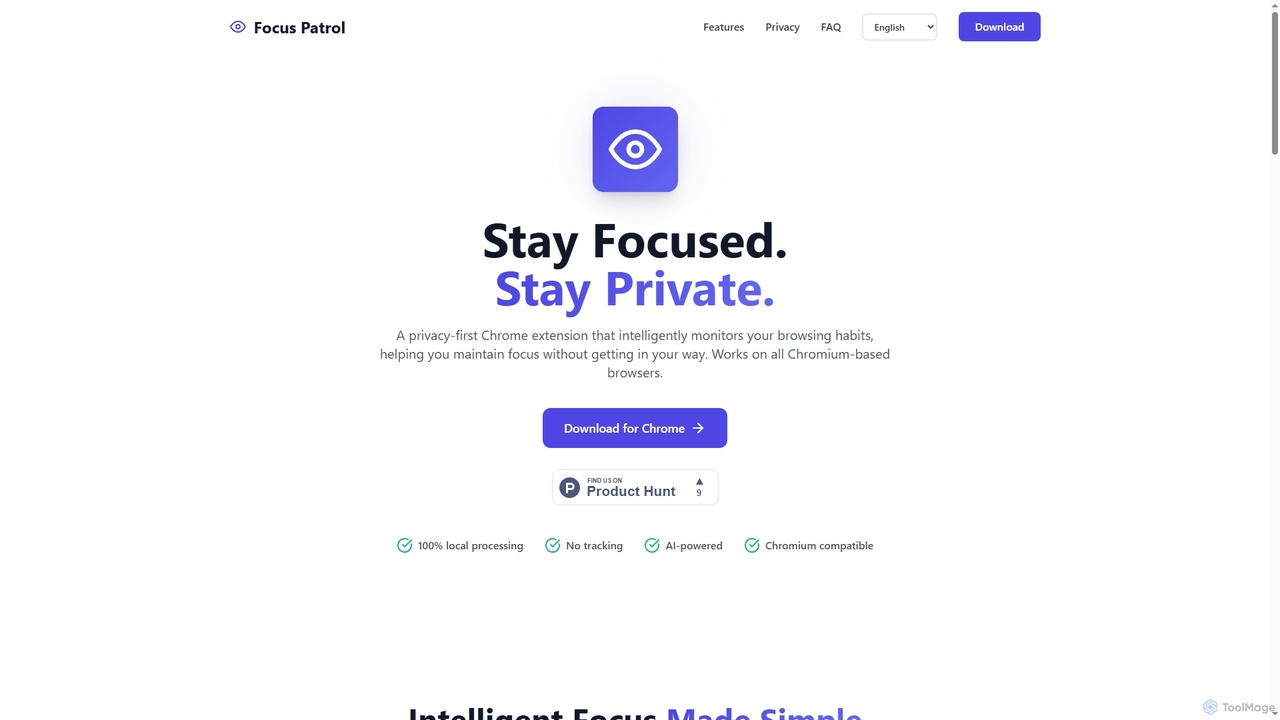
Focus Patrol

Focus Patrol est une extension Chrome axée sur la confidentialité qui utilise l'IA sur l'appareil pour surveiller intelligemment vos habitudes de navigation. Elle vous aide à rester concentré en identifiant et en catégorisant les distractions sans que vos données ne quittent jamais votre ordinateur.

Concentration
Visits 7.2KFavorites 165Likes 151
Waylight

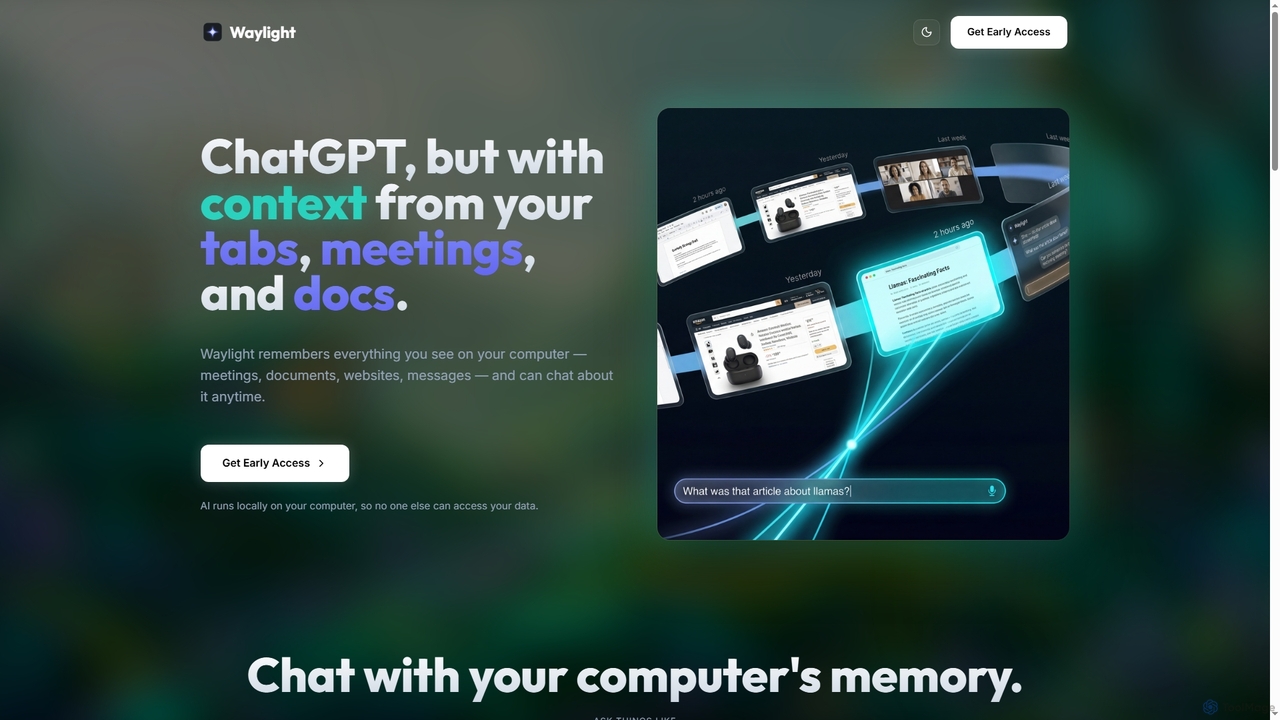
Waylight

Waylight est un assistant IA axé sur la confidentialité qui s'exécute localement sur votre ordinateur. Il mémorise tout ce que vous voyez — réunions, documents et sites web — créant une mémoire consultable avec laquelle vous pouvez discuter, sans jamais télécharger vos données sur le cloud.

Assistant de Bureau
Visits 7.7KFavorites 107Likes 103
AIGOSEARCH
Free

AIGOSEARCH

AIGOSEARCH est un centre en ligne complet offrant un accès à une vaste collection d'outils, d'utilitaires et de ressources numériques gratuits. Il sert de plateforme tout-en-un pour découvrir des guides, des logiciels, des médias et du contenu éducatif dans diverses catégories, conçu pour les étudiants, les développeurs, les designers et les internautes curieux.

Centre de ressources IA
Visits 7.1KFavorites 131Likes 127

About Informations de sécurité

Les outils d'Information de Sécurité sont des solutions basées sur l'IA conçues pour collecter, analyser et gérer des données cruciales pour maintenir des postures de cybersécurité robustes. Ces outils exploitent des algorithmes avancés pour traiter de vastes quantités de données liées à la sécurité, identifiant les schémas, les anomalies et les menaces potentielles. Ils fournissent des informations exploitables qui permettent aux organisations de protéger proactivement leurs actifs numériques et d'assurer la conformité dans le contexte plus large de la confidentialité. Cette catégorie se concentre sur l'intelligence dérivée des données de sécurité, plutôt que sur la gestion générale de la confidentialité.

Fonctionnalités Clés

  • Agrégation de Renseignements sur les Menaces: Recueille et corrèle les données de menaces provenant de diverses sources mondiales pour fournir des informations en temps réel sur les cybermenaces émergentes.
  • Gestion des Vulnérabilités: Identifie, évalue et hiérarchise les vulnérabilités logicielles et système, offrant des conseils de remédiation.
  • Analyse des Journaux de Sécurité: Traite et analyse les journaux d'événements de sécurité de divers systèmes pour détecter les activités suspectes et les violations potentielles.
  • Surveillance de la Conformité: Automatise le suivi et le rapport des contrôles de sécurité par rapport aux exigences réglementaires et aux politiques internes.
  • Support à la Réponse aux Incidents: Fournit des données et des renseignements pour aider à la détection, à l'analyse et au confinement rapides des incidents de sécurité.

Cas d'Utilisation

Les outils d'Information de Sécurité sont essentiels pour les équipes de cybersécurité, les responsables informatiques et les responsables de la conformité dans tous les secteurs. Ils sont utilisés pour améliorer les capacités défensives d'une organisation en fournissant une vue claire et basée sur les données de son paysage de sécurité, permettant une atténuation proactive des menaces et une gestion efficace des incidents.

Comment Choisir

Lors de la sélection d'outils d'Information de Sécurité, tenez compte de l'étendue des sources de renseignements sur les menaces, de la profondeur des capacités d'analyse des vulnérabilités et de l'intégration transparente avec l'infrastructure de sécurité existante (SIEM, SOAR). L'évolutivité, le traitement en temps réel, la clarté des rapports de conformité et la capacité à personnaliser les alertes sont également cruciaux pour un déploiement efficace et pour maximiser la posture de sécurité.

Informations de sécurité use cases

1

Détection et Prévention Proactives des Menaces

Les analystes en cybersécurité utilisent des outils d'Information de Sécurité basés sur l'IA pour agréger les flux de renseignements sur les menaces mondiales, analyser les schémas d'attaque et identifier les indicateurs de compromission spécifiques à leur secteur. Cela leur permet de déployer des mesures préventives et de mettre à jour les politiques de sécurité avant qu'une attaque ne se matérialise, réduisant considérablement le risque de violations de données et de temps d'arrêt du système en anticipant les menaces émergentes.

2

Évaluation et Priorisation Automatisées des Vulnérabilités

Les équipes de sécurité informatique exploitent les outils d'Information de Sécurité pour scanner en continu leur infrastructure réseau, leurs applications et leurs environnements cloud à la recherche de vulnérabilités connues et de jour zéro. Les outils priorisent automatiquement les vulnérabilités en fonction de leur gravité et de leur exploitabilité, fournissant des étapes de remédiation détaillées. Cela rationalise les efforts de patching et renforce la posture de sécurité globale en concentrant les ressources sur les risques les plus critiques.

3

Surveillance et Alerte des Événements de Sécurité en Temps Réel

Le personnel du Centre d'Opérations de Sécurité (SOC) utilise les plateformes d'Information de Sécurité pour ingérer et analyser des millions de journaux de sécurité provenant des pare-feu, serveurs, points d'extrémité et applications. Les algorithmes d'IA détectent les comportements anormaux, les tentatives d'accès non autorisées ou les activités de logiciels malveillants en temps réel, déclenchant des alertes immédiates. Cela permet une réponse rapide aux incidents pour atténuer les menaces potentielles avant qu'elles ne causent des dommages significatifs, améliorant ainsi la sécurité opérationnelle.

4

Rapports Automatisés de Conformité Réglementaire

Les responsables de la conformité et les auditeurs utilisent les outils d'Information de Sécurité pour surveiller l'adhésion à diverses réglementations de protection des données comme le RGPD, HIPAA ou PCI DSS. Les outils collectent automatiquement les preuves des contrôles de sécurité, génèrent des pistes d'audit et produisent des rapports complets. Cela simplifie le processus de conformité, réduit l'effort manuel et démontre la diligence raisonnable aux régulateurs, garantissant que l'organisation respecte ses obligations légales.

5

Réponse aux Incidents et Analyse Légale Améliorées

Lors d'une cyberattaque, les intervenants en cas d'incident utilisent les outils d'Information de Sécurité pour recueillir rapidement le contexte, analyser les vecteurs d'attaque et comprendre l'étendue de la violation. Les outils fournissent des données forensiques, des profils d'acteurs de menaces et des stratégies de confinement recommandées, accélérant le temps de réponse et minimisant l'impact des incidents de sécurité. Cette approche axée sur les données assure un processus de récupération plus efficace et efficient.

6

Gestion et Audit de la Configuration Sécurisée

Les administrateurs système utilisent les outils d'Information de Sécurité pour s'assurer que tous les actifs informatiques sont configurés conformément aux meilleures pratiques de sécurité et aux politiques organisationnelles. Les outils auditent en continu les configurations, signalent les déviations et suggèrent des actions correctives. Cela prévient les erreurs de configuration qui pourraient entraîner des vulnérabilités de sécurité et des expositions de données, maintenant un environnement opérationnel cohérent et sécurisé sur l'ensemble de l'infrastructure.

Informations de sécurité FAQ

Que sont les outils d'Information de Sécurité ?

Les outils d'Information de Sécurité sont des plateformes basées sur l'IA qui collectent, traitent et analysent de vastes quantités de données liées aux menaces de cybersécurité, aux vulnérabilités et aux incidents. Ils fournissent des renseignements exploitables pour aider les organisations à détecter, prévenir et répondre aux cyberattaques, constituant un élément essentiel d'une stratégie de sécurité complète. Ces outils sont indispensables pour comprendre et gérer la posture de sécurité d'une organisation.

En quoi les outils d'Information de Sécurité diffèrent-ils des outils généraux de Confidentialité ?

Bien que les deux contribuent à la protection des données, les outils d'Information de Sécurité se concentrent spécifiquement sur les données et l'intelligence nécessaires pour sécuriser les systèmes et les informations contre les menaces (par exemple, flux de menaces, données de vulnérabilités, journaux de sécurité). Les outils de Confidentialité, en revanche, se concentrent sur la gestion des données personnelles, le consentement de l'utilisateur et la conformité réglementaire pour protéger les droits individuels à la vie privée (par exemple, gestion du consentement, anonymisation des données). L'information de sécurité est un moyen d'atteindre la confidentialité, mais pas l'intégralité de celle-ci.

Quels sont les principaux avantages de l'utilisation de l'IA dans les outils d'Information de Sécurité ?

L'IA améliore considérablement les outils d'Information de Sécurité en permettant l'analyse automatisée de vastes ensembles de données, la détection des menaces en temps réel et l'analyse prédictive pour les menaces émergentes. Elle réduit les faux positifs, identifie les schémas d'attaque complexes que les analystes humains pourraient manquer et accélère la réponse aux incidents. Cela conduit à des opérations de cybersécurité plus efficaces et efficientes, améliorant la résilience globale d'une organisation contre les cyberattaques.

Quels types de données les outils d'Information de Sécurité analysent-ils généralement ?

Ces outils analysent un large éventail de données, y compris les journaux de trafic réseau, les journaux d'événements système, les données de sécurité des points d'extrémité, les résultats d'analyse de vulnérabilités et les flux de renseignements sur les menaces (par exemple, listes noires d'IP, signatures de logiciels malveillants). Ils traitent également l'analyse du comportement des utilisateurs et les pistes d'audit de conformité. Cette analyse de données complète fournit une vue holistique de la posture de sécurité d'une organisation, permettant une prise de décision éclairée.

Qui bénéficie principalement de l'utilisation des outils d'Information de Sécurité ?

Les outils d'Information de Sécurité bénéficient principalement aux analystes en cybersécurité, aux équipes SOC, aux responsables informatiques, aux responsables de la conformité et aux dirigeants de niveau C responsables de la gestion des risques. Ils fournissent à ces parties prenantes l'intelligence nécessaire pour prendre des décisions de sécurité éclairées, protéger les actifs et maintenir la conformité réglementaire. Les organisations de toutes tailles, des PME aux grandes entreprises, peuvent tirer parti de ces outils pour renforcer leurs capacités défensives.