
ToolMage
Connexion

Best 1 Réseau AI tools for Sécurité

Popular Réseau AI tools in Sécurité include Web Toolset, helping you work more efficiently.

Web Toolset
Free

Web Toolset

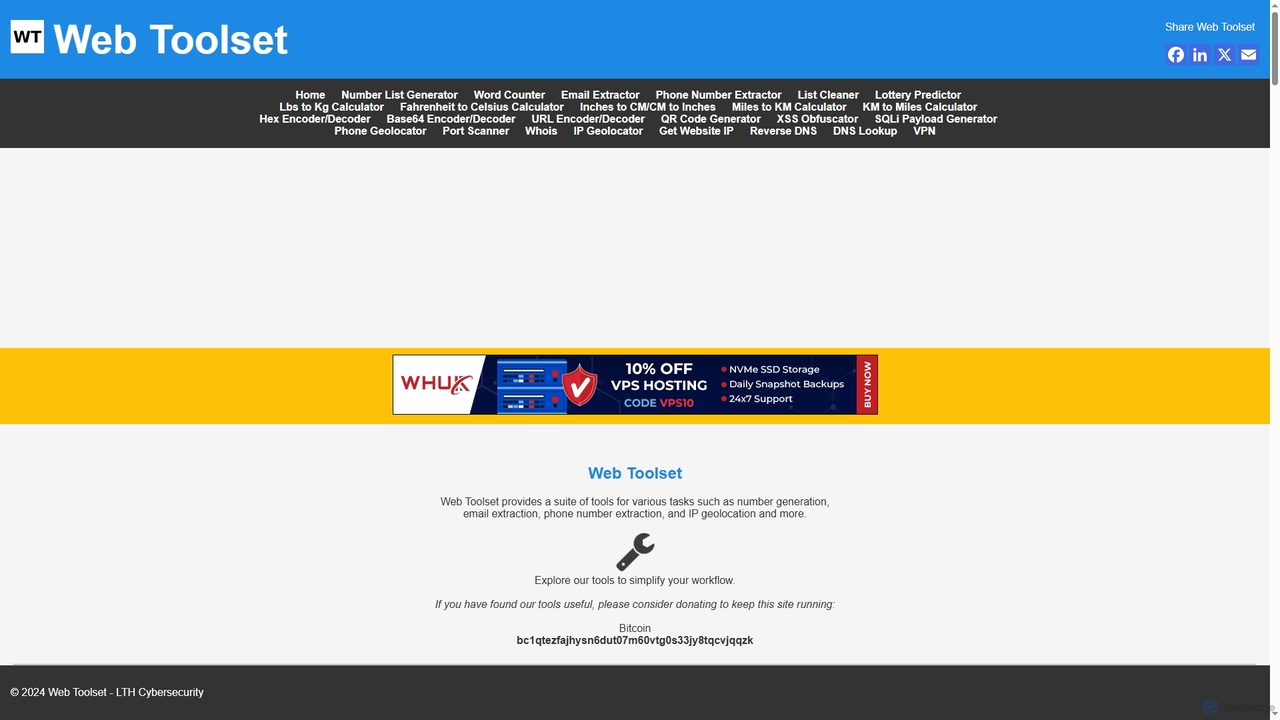
Une suite complète d'outils en ligne gratuits conçus pour les développeurs, les spécialistes du marketing et les professionnels de la sécurité. Elle offre des utilitaires pour l'extraction de données, le traitement de texte, l'analyse de réseau, les tests de cybersécurité et diverses conversions d'unités pour simplifier les tâches complexes.

Web
Visits 6.5KFavorites 179Likes 160

About Réseau

Les outils de réseau IA sont une catégorie de solutions de sécurité qui utilisent l'apprentissage automatique pour surveiller, analyser et protéger le trafic réseau. Ces outils établissent une base de référence de l'activité réseau normale et utilisent l'analyse comportementale pour détecter les anomalies et les menaces potentielles en temps réel. Leur principale valeur réside dans l'identification d'attaques sophistiquées, telles que les exploits zero-day et les menaces persistantes avancées (APT), qui échappent aux défenses traditionnelles basées sur les signatures. Cette approche proactive permet une détection plus rapide des menaces et une réponse automatisée, renforçant considérablement la posture de sécurité d'une organisation.

Fonctionnalités Clés

  • Détection d'Anomalies : Utilise l'apprentissage automatique pour identifier des schémas inhabituels ou des écarts par rapport au comportement normal du réseau.
  • Analyse Comportementale : Analyse les modèles de trafic pour détecter les activités malveillantes, même sans signature de menace connue.
  • Renseignement sur les Menaces Prédictif : Prévoit les attaques potentielles en se basant sur les données mondiales sur les menaces et les tendances du réseau interne.
  • Réponse Automatisée : Isole automatiquement les appareils compromis ou bloque le trafic malveillant pour contenir instantanément les menaces.

Cas d'Utilisation

Ces outils sont cruciaux pour les Centres des Opérations de Sécurité (SOC), les départements informatiques d'entreprise et les fournisseurs de services de sécurité gérés (MSSP). Ils sont utilisés dans des environnements contenant des données de grande valeur, comme la finance, la santé et le gouvernement, pour se protéger contre les violations de données et garantir l'intégrité du réseau. Les applications courantes incluent la détection d'intrusions en temps réel et la réponse automatisée aux incidents.

Comment Choisir

Lors de la sélection d'un outil de réseau IA, tenez compte de ses capacités d'intégration avec votre pile de sécurité existante (par ex., SIEM, pare-feu). Évaluez la précision de son moteur de détection et son taux de faux positifs. Évaluez également le niveau d'automatisation qu'il offre pour la réponse aux incidents et si son évolutivité correspond à la taille et au volume de trafic de votre réseau.

Réseau use cases

1

Détection d'Intrusion Automatisée pour les Entreprises

Un analyste du Centre des Opérations de Sécurité (SOC) d'une grande institution financière est chargé de surveiller de vastes quantités de trafic réseau à la recherche de signes de compromission. En utilisant un outil de réseau IA, il peut automatiser ce processus. L'IA établit une base de référence du flux de données et des modèles de communication normaux. Lorsqu'un attaquant tente d'exfiltrer des données, provoquant un pic inhabituel de trafic sortant vers un serveur inconnu, le système signale instantanément cette anomalie. Il peut alors déclencher automatiquement une alerte et isoler le point de terminaison affecté, réduisant le temps moyen de détection (MTTD) de plusieurs heures à quelques minutes et empêchant une violation de données majeure.

2

Identification des Menaces Internes avec l'Analyse Comportementale

Un administrateur informatique dans un organisme de santé doit protéger les dossiers sensibles des patients contre les menaces externes et internes. Un outil de réseau IA peut surveiller le trafic réseau interne à la recherche de comportements suspects. Par exemple, si le compte d'un employé, qui accède normalement aux dossiers des patients pendant les heures de bureau, commence soudainement à télécharger de grands volumes de données à 3 heures du matin, l'IA signale cela comme un comportement anormal indiquant une menace interne potentielle ou un compte compromis. Cela permet à l'équipe de sécurité d'enquêter rapidement avant qu'une violation de données importante ne se produise.

3

Détection de Logiciels Malveillants Zero-Day dans le Trafic Réseau

Une entreprise manufacturière dépend de son réseau de technologie opérationnelle (OT), qui est une cible de choix pour les nouveaux logiciels malveillants. Les logiciels antivirus traditionnels, qui utilisent des signatures connues, ne peuvent pas détecter les attaques zero-day. Un outil de réseau IA analyse les paquets réseau à la recherche de charges utiles malveillantes et de modèles de communication de commande et de contrôle (C2). Même si le logiciel malveillant est nouveau, son comportement — comme tenter de se propager latéralement sur le réseau ou communiquer avec un domaine externe suspect — s'écarte des modèles normaux. L'IA détecte cette anomalie comportementale, met en quarantaine les appareils infectés et bloque le trafic C2, empêchant le logiciel malveillant de perturber la production.

4

Optimisation des Performances Réseau et des Politiques de Sécurité

Un administrateur réseau pour une plateforme de commerce électronique en pleine croissance doit garantir à la fois des performances élevées et une sécurité renforcée. Un outil de réseau IA peut analyser les flux de trafic pour identifier les goulots d'étranglement et les routages inefficaces. Plus important encore, il peut modéliser l'impact des changements potentiels de politique de sécurité. Par exemple, avant de mettre en œuvre une nouvelle règle de pare-feu, l'administrateur peut utiliser l'IA pour simuler son effet sur les performances des applications et l'accès des utilisateurs. Cette capacité prédictive aide à élaborer des politiques de sécurité efficaces sans perturber par inadvertance les opérations commerciales, en équilibrant la sécurité et les performances.

5

Sécurisation des Appareils IoT et en Périphérie

Un chef de projet de ville intelligente supervise des milliers d'appareils IoT comme des caméras de circulation et des capteurs. Ces appareils ont souvent des ressources limitées et ne peuvent pas exécuter d'agents de sécurité traditionnels. Un outil de réseau IA fournit une sécurité sans agent en surveillant le trafic réseau à destination et en provenance de ces appareils. Si un groupe de caméras commence soudainement à communiquer avec un serveur non autorisé, un comportement cohérent avec une infection par botnet, le système IA détecte cette anomalie collective. Il peut alors bloquer automatiquement la communication malveillante au niveau du réseau, empêchant le botnet de lancer une attaque DDoS ou de se propager davantage.

6

Analyse Forensique et Réponse aux Incidents

Après un incident de sécurité, un enquêteur en criminalistique numérique doit comprendre toute la portée de l'attaque. Au lieu d'assembler manuellement les journaux de dizaines de systèmes, il utilise un outil de réseau IA. L'outil fournit une chronologie visuelle de l'attaque, montrant le point d'entrée initial, le mouvement latéral à travers le réseau et les données qui ont été consultées ou exfiltrées. Cette reconstruction assistée par l'IA fournit des preuves claires et exploitables, réduisant considérablement le temps nécessaire à l'enquête et aidant l'équipe à corriger rapidement les vulnérabilités et à signaler l'incident avec précision.

Réseau FAQ

Que sont les outils de sécurité réseau IA ?

Les outils de sécurité réseau IA sont des systèmes avancés qui utilisent l'intelligence artificielle et l'apprentissage automatique pour protéger les réseaux informatiques. Contrairement aux outils traditionnels qui reposent sur des signatures de menaces connues, ces outils analysent les modèles de trafic réseau pour établir une base de référence du comportement normal. Ils détectent ensuite les écarts par rapport à cette base de référence pour identifier et répondre en temps réel aux menaces connues et inconnues, telles que les attaques zero-day et les menaces internes.

En quoi les outils de réseau IA diffèrent-ils des pare-feu traditionnels ?

La principale différence réside dans la méthode de détection. Les pare-feu traditionnels fonctionnent sur un ensemble de règles et de signatures prédéfinies pour bloquer les menaces connues. Les outils de réseau IA utilisent l'analyse comportementale. Ils apprennent ce qui est « normal » pour votre réseau, puis signalent toute activité qui s'écarte de cette norme, ce qui leur permet de détecter des attaques nouvelles et sophistiquées que les pare-feu manqueraient. Les pare-feu sont une première ligne de défense nécessaire, tandis que les outils IA fournissent une couche de sécurité plus profonde et plus intelligente.

Quelles fonctionnalités clés dois-je rechercher dans un outil de réseau IA ?

Lors du choix d'un outil de réseau IA, donnez la priorité aux fonctionnalités suivantes :

  • Détection d'Anomalies en Temps Réel : La capacité d'identifier instantanément les écarts par rapport au comportement normal du réseau.
  • Réponse Automatisée aux Incidents : Des capacités pour mettre automatiquement en quarantaine des appareils ou bloquer du trafic pour contenir rapidement les menaces.
  • Capacités d'Intégration : Une intégration transparente avec votre infrastructure de sécurité existante, telle que SIEM, SOAR et les pare-feu.
  • Faible Taux de Faux Positifs : Une grande précision pour distinguer les menaces réelles des anomalies bénignes afin d'éviter la fatigue des alertes pour votre équipe de sécurité.
Les outils de réseau IA peuvent-ils remplacer mon équipe de sécurité ?

Non, les outils de réseau IA sont conçus pour augmenter, et non pour remplacer, les experts en sécurité humains. Ils agissent comme un multiplicateur de force, en automatisant la tâche fastidieuse de surveiller des quantités massives de données et en ne signalant que les anomalies les plus critiques. Cela libère les analystes de sécurité pour qu'ils se concentrent sur des tâches de plus haut niveau comme la chasse aux menaces, la planification stratégique et l'enquête sur des incidents complexes qui nécessitent l'intuition et l'expertise humaines. La meilleure posture de sécurité combine une technologie IA avancée avec une supervision humaine qualifiée.

Les outils de réseau IA sont-ils adaptés aux petites entreprises ?

Oui, de nombreux outils de réseau IA sont adaptés aux petites et moyennes entreprises (PME). Bien que traditionnellement considérées comme des solutions d'entreprise, de nombreux fournisseurs proposent désormais des versions évolutives basées sur le cloud avec des modèles de tarification adaptés aux petites organisations. Pour les PME disposant d'un personnel de sécurité limité, ces outils peuvent être particulièrement précieux car ils automatisent une grande partie de la charge de travail de détection et de réponse, offrant un haut niveau de protection sans nécessiter une grande équipe de sécurité dédiée.