ToolMage
Connexion

AI TOOL COMPARISON

Hoop.dev vs Yamify

What is the difference, and which fits your workflow? Compare features, usage, pricing models and traffic side by side.

Jump to key differences

Aperçu du produit

Hoop.dev Aperçu du produit

Hoop.dev est une passerelle d'accès alimentée par l'IA offrant une sécurité invisible aux développeurs et un contrôle en ligne de commande aux administrateurs. Elle fournit un accès sécurisé et auditable aux bases de données et aux serveurs, avec un masquage de données par IA en temps réel, l'enregistrement des sessions et des flux d'approbation simplifiés pour renforcer la sécurité sans perturber la productivité.

Preview

Yamify Aperçu du produit

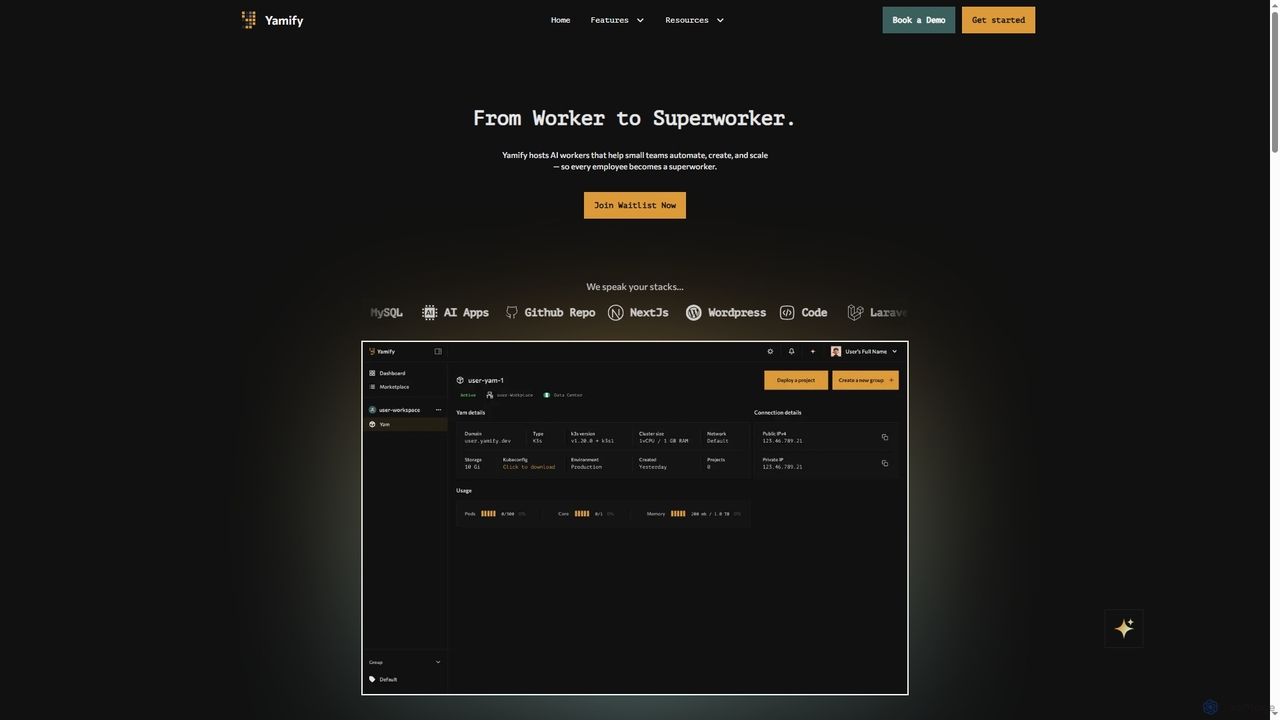
Yamify est une plateforme cloud qui héberge des travailleurs IA pour aider les petites équipes à automatiser, créer et faire évoluer des applications. Elle simplifie le déploiement et la gestion de Kubernetes, permettant aux utilisateurs de lancer et de gérer des applications dans un environnement cloud privé sans écrire de YAML.

Preview

Données clés

Compare product focus, pricing models and audiences. Highlighted rows indicate different listed information; unknown pricing does not mean free.

Hoop.dev VS Yamify — Données clés
Données clésHoop.devYamify
Pricing modelFreemiumNon vérifié
Product typeWebWeb
Primary focusSécuritéPaaS
Publics et métiersResponsable de la conformité · Administrateur de Base de Données · Ingénieur DevOps · Responsable informatique · Chef de Produit · Ingénieur en sécurité · Développeur de logiciels · Administrateur SystèmeIngénieur DevOps · Responsable informatique · Chef de Produit · Développeur de logiciels · Fondateur de startup · Développeur web
CatégoriesSécurité · Automatisation · Gestion des accèsPaaS · Déploiement · Automatisation
Added13 sept. 20254 nov. 2025
Mis à jour19 nov. 202619 nov. 2026

Features, usage and use cases

Explore the listed product descriptions, features and workflows. Taxonomy labels alone are not feature evaluations.

Hoop.dev

Hoop.dev est une passerelle d'accès moderne conçue pour résoudre les défis complexes de la gestion de l'accès à l'infrastructure dans les organisations d'aujourd'hui. Elle fournit une couche sécurisée, auditable et facile à gérer entre les utilisateurs et les ressources critiques telles que les bases de données, les serveurs et les clusters Kubernetes. En tirant parti des automatisations alimentées par l'IA, Hoop.dev élimine les politiques d'accès lourdes et les flux de travail d'urgence, offrant une sécurité invisible pour les développeurs, un contrôle centralisé pour les administrateurs et une surveillance intégrée pour les équipes de sécurité. La plateforme aborde des problèmes clés tels que les risques de sécurité liés à un accès trop permissif, les goulots d'étranglement de la productivité dus à des approbations complexes, et les maux de tête de la conformité dus à des pistes d'audit inadéquates.

Comment utiliser Hoop.dev

La prise en main de Hoop.dev est conçue pour être simple, que ce soit en utilisant le service géré ou en l'auto-hébergeant. Le processus implique quelques étapes clés :

  1. Déploiement : Choisissez entre le service cloud géré pour une configuration rapide ou auto-hébergez Hoop.dev dans votre propre infrastructure en utilisant Docker, Kubernetes ou AWS pour un contrôle total.
  2. Connecter les Ressources : Ajoutez vos bases de données (Postgres, MySQL, etc.), clusters Kubernetes ou autres points d'accès d'infrastructure à Hoop.dev en utilisant les chaînes de connexion et les informations d'identification appropriées.
  3. Configurer les Politiques et Intégrations : Définissez des politiques d'accès granulaires basées sur les rôles pour déterminer qui peut accéder à quoi. Intégrez votre fournisseur d'identité (IDP) existant pour le SSO et synchronisez les groupes d'utilisateurs. Configurez des intégrations avec des outils comme Slack ou Microsoft Teams pour les approbations d'accès juste-à-temps.
  4. Accès Développeur : Les développeurs peuvent se connecter aux ressources en utilisant leur CLI préférée ou l'interface web de Hoop.dev. Le processus est transparent, ne nécessitant aucune intégration ou modification de leurs flux de travail existants. Toute l'activité est relayée par proxy et enregistrée en arrière-plan de manière transparente.
  5. Administrer et Auditer : Les administrateurs gèrent toutes les ressources, politiques et journaux à partir d'une seule interface centralisée. Ils peuvent examiner les enregistrements de session, auditer les journaux d'accès et assurer la conformité avec des réglementations comme SOC 2, HIPAA et PCI.

Fonctionnalités principales de Hoop.dev

  • Masquage de Données par IA : Identifie et nettoie automatiquement les données sensibles comme les PII, les e-mails et les numéros de sécurité sociale en temps réel avant qu'elles ne quittent le serveur, rendant les données utilisables sans risque.
  • Enregistrement de Session : Capture des enregistrements complets et consultables de l'activité des utilisateurs, y compris la lecture vidéo et les journaux structurés. Cela aide à un débogage plus rapide, à la conformité et au partage des connaissances.
  • Contrôle d'Accès et Garde-fous : Applique des contrôles d'accès granulaires basés sur les rôles et des garde-fous intelligents qui bloquent les actions non sécurisées et les commandes à risque avant qu'elles n'atteignent vos ressources.
  • Accès Juste-à-Temps et Révisions : Permet des sessions d'accès basées sur le temps ou des révisions au niveau de la commande avec des approbations poussées via Slack et Microsoft Teams, éliminant les privilèges permanents.
  • Runbooks Versionnés avec Git : Automatise les tâches de routine en permettant aux équipes de créer, partager et exécuter des procédures modélisées à partir d'un dépôt Git, réduisant les erreurs manuelles et les scripts ad-hoc.
  • Gestion des Secrets : S'intègre en toute sécurité avec les outils populaires de gestion des secrets, développant dynamiquement les variables d'environnement sans exposer les informations d'identification sensibles.
  • Intégrations Complètes : Se connecte aux IDP pour le SSO, aux plateformes de communication comme Slack et Teams pour les flux de travail, et aux outils SIEM pour une surveillance avancée.

Cas d'utilisation pour Hoop.dev

Hoop.dev est idéal pour divers scénarios au sein de différentes équipes :

  • Accès Sécurisé aux Bases de Données : Fournissez aux développeurs et aux analystes de données un accès sécurisé et audité aux bases de données tout en masquant automatiquement les données sensibles dans les résultats des requêtes.
  • Accès aux Serveurs sans VPN : Éliminez le besoin d'un VPN en offrant un accès sécurisé, authentifié et audité aux serveurs SSH, aux clusters Kubernetes et aux environnements d'exécution d'applications.
  • Conformité et Audit : Générez automatiquement des pistes d'audit détaillées, des enregistrements de session et des journaux d'accès pour répondre aux exigences réglementaires strictes comme SOC 2, HIPAA et PCI.
  • Productivité des Développeurs : Simplifiez l'accès aux ressources nécessaires, permettant aux développeurs de travailler efficacement sans être entravés par des processus d'approbation lents et manuels.
  • Réponse aux Incidents et Débogage : Enquêtez rapidement sur les incidents en examinant les enregistrements de session détaillés pour comprendre exactement quelles commandes ont été exécutées et quels ont été leurs résultats.

Avantages de Hoop.dev

Le principal avantage de Hoop.dev est sa capacité à fournir une sécurité robuste qui est 'invisible' pour les développeurs. Il ne perturbe pas les flux de travail, permettant aux équipes de rester productives. Le masquage de données alimenté par l'IA est un différenciateur clé, offrant une prévention proactive de la perte de données sans configuration manuelle. De plus, son contrôle centralisé, ses rapports de conformité automatisés et l'utilisation de runbooks basés sur Git améliorent considérablement l'efficacité opérationnelle et réduisent la charge administrative des équipes DevOps et de sécurité.

Tarification et plans

Hoop.dev propose une structure de tarification flexible pour répondre aux différents besoins organisationnels :

  • Gratuit (Open-Source) : Ce plan est idéal pour les petites équipes ou une adoption initiale. Il comprend des fonctionnalités de base comme l'accès sortant sécurisé, l'intégration SSO gratuite, le contrôle d'accès basé sur les rôles et une piste d'audit de base.
  • Entreprise : Un plan complet conçu pour les grandes organisations ayant des besoins avancés en matière de sécurité et de conformité. Il inclut toutes les fonctionnalités du plan Gratuit, plus le contrôle d'accès au niveau de l'action, le masquage de données par IA en temps réel, les garde-fous préventifs, l'intelligence et l'analyse des accès, l'intégration Jira et un support dédié avec des SLA. La tarification du plan Entreprise est disponible sur demande en contactant le service commercial.

Yamify

Yamify est une plateforme cloud complète conçue pour transformer les employés ordinaires en 'super-travailleurs' en simplifiant et en automatisant le déploiement et la gestion des applications. Elle fournit une interface conviviale pour gérer un espace Kubernetes privé, appelé 'Yam', qui élimine les complexités traditionnelles de l'infrastructure cloud. Cela permet aux petites équipes de se concentrer sur la création et l'évolution de leurs idées sans s'enliser dans des configurations complexes. La plateforme est structurée autour d'Espaces de travail, de Yams et de Groupes, créant un flux de travail organisé et efficace du développement à la production.

Comment utiliser Yamify

Pour commencer avec Yamify, vous créez d'abord un Espace de travail, qui est votre environnement isolé avec des ressources dédiées. Au sein de cet Espace de travail, vous lancez un 'Yam' — votre cluster Kubernetes virtuel. Vous pouvez ensuite organiser vos applications en 'Groupes' (par exemple, production, pré-production) pour une meilleure gestion. Enfin, utilisez la Marketplace pour déployer des services comme WordPress ou des bases de données en un seul clic dans votre Yam et Groupe désignés.

Fonctionnalités principales de Yamify

  • Yam : Un espace Kubernetes privé et géré qui permet le déploiement et la gestion d'applications sans interaction directe avec YAML.
  • Espace de travail (Workspace) : Un environnement isolé contenant votre Yam, vos applications, l'accès de l'équipe et le suivi de l'utilisation.
  • Groupes (Groups) : Une fonctionnalité pour organiser les applications au sein d'un Yam par objectif ou par étape, comme la pré-production, la production ou l'IA.
  • Marketplace : Un référentiel de services prêts à l'emploi comme WordPress et des bases de données qui peuvent être installés en quelques clics.
  • Assistance IA (Bientôt disponible) : Une fonctionnalité à venir qui utilisera l'IA pour aider à configurer et optimiser votre environnement.
  • Portefeuille (Bientôt disponible) : Un futur outil pour gérer les coûts d'utilisation du cloud en monnaie locale avec une transparence totale.

Cas d'utilisation pour Yamify

Yamify est idéal pour les petites équipes de développement, les startups et les agences qui ont besoin d'une solution puissante mais simple pour déployer et faire évoluer des applications web. Il est particulièrement utile pour ceux qui veulent les avantages de Kubernetes — tels que la scalabilité et le contrôle — sans la courbe d'apprentissage abrupte. Les cas d'utilisation incluent l'hébergement de plusieurs sites web clients, la gestion des différentes étapes de développement (pré-production, production) et le lancement rapide de nouveaux projets depuis la Marketplace.

Avantages de Yamify

Le principal avantage de Yamify est sa simplification des processus DevOps complexes. Il abstrait la nécessité d'écrire ou de gérer des fichiers YAML Kubernetes, rendant le déploiement cloud-natif accessible à un public plus large. Sa structure organisée via les Espaces de travail et les Groupes améliore la gestion de projet et la clarté. La Marketplace en un clic rationalise la configuration des services courants, réduisant considérablement le temps et les efforts de déploiement.

Positionnement

La taxonomie montre les chevauchements et le positionnement distinct de chaque produit. Les champs inconnus sont clairement indiqués et ne sont jamais complétés par des suppositions.

Catégories

Commun
Automatisation
Uniquement Hoop.dev
SécuritéGestion des accès
Uniquement Yamify
PaaSDéploiement

Étiquettes

Commun
DevOpsKubernetes
Uniquement Hoop.dev
contrôle d'accèsIAJournal d'auditConformitéSécurité des bases de donnéesmasquage de donnéesAccès à l'infrastructureSécuritéEnregistrement de sessionConfiance Zéro
Uniquement Yamify
Travailleurs IAHébergement d'applicationsautomatisationDéploiement cloudNo-codePaaSGestion de serveurpetites équipes

Publics et métiers

Commun
Ingénieur DevOpsResponsable informatiqueChef de ProduitDéveloppeur de logiciels
Uniquement Hoop.dev
Responsable de la conformitéAdministrateur de Base de DonnéesIngénieur en sécuritéAdministrateur Système
Uniquement Yamify
Fondateur de startupDéveloppeur web

Comparaison du trafic

Le trafic utilise la même échelle afin de refléter fidèlement la visibilité sur le marché.

How to interpret the traffic data

Both charts share the same months and vertical scale. Each tool identifies its latest reporting month; missing months are left blank, not counted as zero. Regional and source visit counts are estimates calculated from the reported shares.

Hoop.dev monthly traffic:

Latest traffic · 2026-05

Visites mensuelles
81.7K
Durée moyenne
0:38
Pages par visite
1.72
Taux de rebond
42.38%
Data updated 2026-06-15

Monthly traffic trend

  • 2025-09: 23.1K
  • 2026-01: 93.2K
  • 2026-02: 78.1K
  • 2026-03: 91.2K
  • 2026-04: 91.4K
  • 2026-05: 81.7K

Principales régions

Top 5 countries/regions
Country/regionPercentageEstimated visits
🇩🇪Germany22.68%18.5K
🇺🇸United States22.04%18K
🇧🇷Brazil20.58%16.8K
🇮🇳India18.64%15.2K
🇳🇬Nigeria16.06%13.1K

Sources de trafic

Source typePercentageEstimated visits
Référence50.78%41.5K
Direct49.22%40.2K

Mots-clés

argocd s3 deploymentcosmos db vsl clickhousecreate a sql database google workspacefatsapi bigquery client gcphashicorp vault access fido

Yamify

Non vérifié

Signaux communautaires

Les notes et réactions sont des signaux communautaires, pas une mesure absolue de pertinence.

Hoop.dev

Note
Non vérifié
Commentaires
0
Favoris
202
J’aime
196

Yamify

Note
Non vérifié
Commentaires
0
Favoris
121
J’aime
140

Hoop.dev vs Yamify · FAQ comparative

What do Hoop.dev and Yamify have in common?
Both tools are listed under Automatisation. These categories indicate overlapping use cases; compare their detailed descriptions for workflows, capabilities and limitations.
Are Hoop.dev and Yamify free?
Listed pricing models: Hoop.dev — Freemium; Yamify — Non vérifié. Missing pricing is not proof of a free plan, and freemium does not mean every feature is free. Check official sites for current plans, limits and trials.
How should I choose between Hoop.dev and Yamify?
The primary listed category is Sécurité for Hoop.dev, and PaaS for Yamify. Compare features, steps and use cases, then verify pricing, data permissions and deployment needs. This page does not include hands-on testing and does not declare a winner from traffic or tags.

Yamify · FAQ comparative

Qu'est-ce qu'un 'Yam' dans la plateforme Yamify ?

Un 'Yam' est votre espace Kubernetes privé fourni par Yamify. Il est conçu pour la vitesse, l'échelle et le contrôle, vous permettant de déployer et de gérer des applications sans avoir besoin d'écrire ou d'interagir directement avec des fichiers YAML.

Comment Yamify aide-t-il à organiser les applications ?

Yamify utilise des 'Groupes' pour vous aider à organiser les applications à l'intérieur d'un Yam. Vous pouvez créer des groupes à des fins différentes, telles que 'staging' (pré-production), 'production' ou 'AI', ce qui facilite la gestion, la surveillance et le déploiement de vos applications avec clarté.

Puis-je installer facilement des applications courantes comme WordPress ?

Oui, Yamify dispose d'une 'Marketplace' où vous pouvez trouver et installer des services comme WordPress ou des assistants de déploiement en quelques clics seulement. Vous pouvez sélectionner une application sur la Marketplace et la déployer instantanément dans le Yam et le groupe de votre choix.

Qu'est-ce qu'un 'Workspace' dans Yamify ?

Un 'Workspace' est votre environnement dédié et isolé sur Yamify. Il contient un Yam, vos applications, vos données d'utilisation et les contrôles d'accès de l'équipe, offrant un espace autonome pour vos projets.

Quelles sont les futures fonctionnalités prévues pour Yamify ?

Selon le site web, Yamify prévoit de lancer bientôt deux fonctionnalités clés : une 'Assistance IA' pour vous aider à configurer et optimiser votre environnement, et un 'Portefeuille' pour gérer vos coûts d'utilisation du cloud dans votre monnaie locale en toute transparence.

Sources and comparison methodology

This page is assembled from ToolMage product listings, taxonomy, traffic statistics and on-site user feedback. It is not a hands-on test or an independent review.

  • Feature and plan descriptions reflect information in the listings, not real-time guarantees. Verify pricing, quotas, availability and privacy terms on the official sites.
  • Traffic uses the reporting months shown. Missing statistics do not mean zero visits, and different periods do not establish growth or superiority. Regional and source visit counts are estimates based on shares.
  • Different tags indicate differences in the listings, not proof that the other product lacks a capability. Ratings, favorites and visits are not used to declare a winner.

Comparatifs associés