
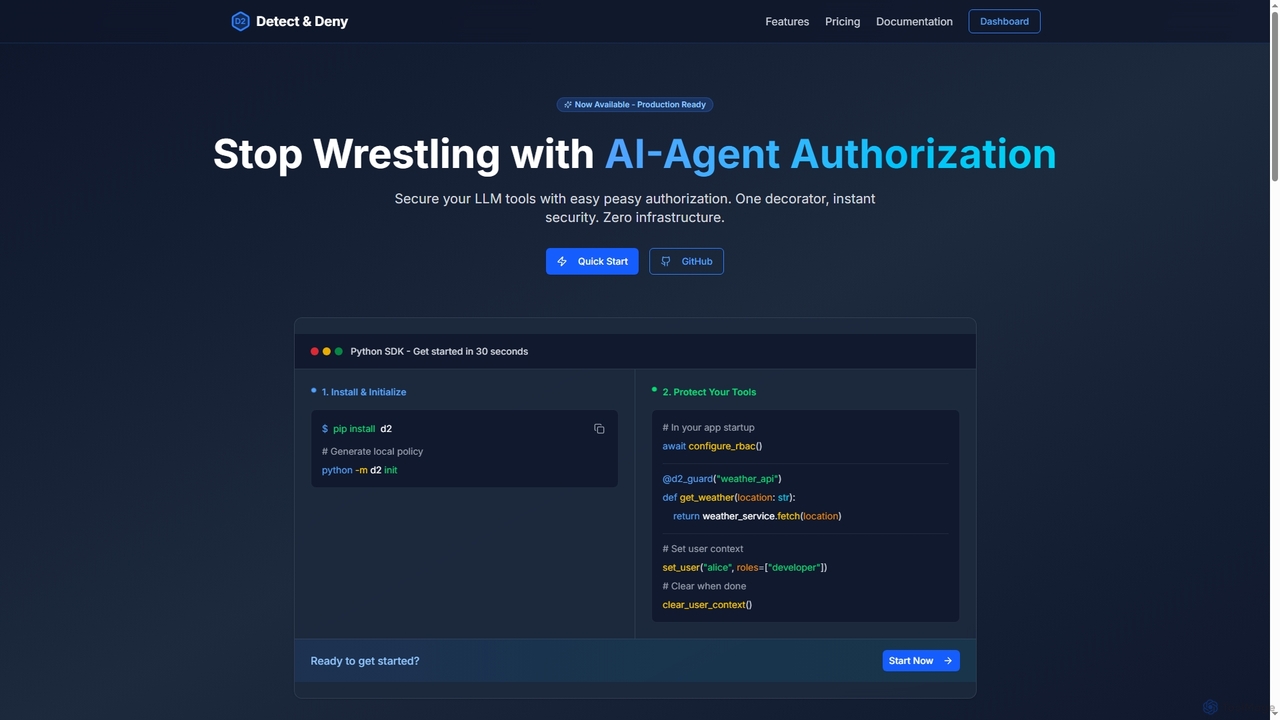
Freemium
Popular 認証 AI tools in 開発者ツール include D2, helping you work more efficiently.
認証ツールは、開発者ツールにおける重要なコンポーネントであり、認証されたユーザーやシステムがアプリケーションまたはシステム内で実行を許可される操作を定義し、強制するように設計されています。これらのツールはアクセスポリシーを確立し、権限を管理することで、許可されたエンティティのみが特定の操作を実行したり、特定のリソースにアクセスしたりできるようにします。これらは、安全でコンプライアンスに準拠したマルチテナントアプリケーションを構築するために必要なきめ細かな制御を提供します。
認証ツールは、安全なアプリケーションを構築する開発者にとって不可欠です。SaaSプラットフォームでのユーザーアクセスレベルの管理、どのマイクロサービスが相互に通信できるかの制御、ユーザーロールや部門の所属に基づくデータアクセス制限などに使用されます。これにより、複雑なシステム全体でデータプライバシーと運用セキュリティが確保されます。
認証ツールを選択する際は、必要な制御の粒度(例:RBACとABAC)、既存の技術スタック(SDK、API)との統合の容易さ、増え続けるユーザーベースに対応するスケーラビリティ、およびポリシー定義言語の柔軟性を考慮してください。コンプライアンス機能、パフォーマンスへの影響、および展開と保守を含む総所有コストを評価します。
SaaSプラットフォームの開発者は、認証ツールを使用して、複雑なユーザーロール(例:管理者、編集者、閲覧者)と、さまざまな機能やデータに対する対応する権限を定義し、強制します。これにより、各ユーザーが明示的に許可されたもののみにアクセスおよび変更できることが保証され、マルチテナント環境のデータ整合性とセキュリティが維持されます。
マイクロサービスアーキテクチャでは、開発者は認証ポリシーを実装して、どのサービスが特定のエンドポイントを呼び出したり、他のサービスからデータにアクセスしたりできるかを制御します。これにより、不正な内部アクセスが防止され、潜在的なセキュリティ侵害の影響範囲が制限され、安全なサービス間通信が確保されます。
データエンジニアや開発者は、認証ツールを利用して、データベースやデータレイク内の機密性の高い顧客データや財務データへのアクセスを制限します。ユーザーロール、部門、またはデータ属性に基づいてポリシーを設定でき、不正なデータ漏洩を防ぐことでGDPRやHIPAAなどの規制への準拠を保証します。
複数の組織(テナント)にサービスを提供するアプリケーションの場合、認証ツールはテナント間のデータと機能の厳密な分離を可能にします。開発者は、ある組織のユーザーが別の組織に属するデータを表示したり操作したりできないようにポリシーを構成し、安全で分離されたユーザーエクスペリエンスを提供します。
API開発者は、認証ツールを使用してAPIを保護し、正当なサードパーティアプリケーションまたはパートナーのみが特定のAPIエンドポイントとデータにアクセスできるようにします。これには、正確な権限を付与するスコープ、トークン、およびポリシーの定義が含まれ、APIインフラストラクチャと基盤となるデータを保護します。
規制対象業界(例:金融、医療)の組織は、認証ツールを活用して、コンプライアンス基準を満たす厳格なアクセス制御ポリシーを強制します。開発者は、特定の情報に誰がアクセス、変更、または監査できるかを規定するルールを実装し、規制への準拠を実証するためにアクセス決定の監査ログを提供します。
認証ツールは、アプリケーションまたはデジタル環境内でユーザーとシステムのアクセス権限を管理および強制する専門の開発者ツールです。これらは、事前定義されたポリシーとルールに基づいて、認証されたエンティティが何を実行、アクセス、または表示することを許可されているかを決定し、リソースとの安全で制御されたインタラクションを保証します。
認証ツールは、ユーザーが「誰であるか」(例:ユーザー名/パスワード、生体認証)を確認し、そのIDを検証します。一方、認証ツールは、その認証されたユーザーが何を実行またはアクセスすることを許可されているかを決定します。認証はIDの検証に関するものであり、認証は権限管理に関するものです。これらはアプリケーションを保護するための補完的なプロセスです。
認証ツールを使用すると、いくつかの主要な利点があります。不正アクセスを防止することによるセキュリティの強化、データ保護規制(GDPR、HIPAAなど)への準拠の向上、複雑なユーザー権限管理の簡素化、およびきめ細かなアクセスポリシーを定義する際の柔軟性の向上です。また、アクセス制御ロジックを集中化することで開発作業を削減します。
ロールベースアクセス制御 (RBAC) は、権限が特定のロール(例:「管理者」、「編集者」、「ゲスト」)に関連付けられる一般的な認証モデルです。ユーザーには1つ以上のロールが割り当てられ、それらのロールに関連付けられたすべての権限を継承します。RBACは、特に大規模な組織において、個々のユーザー権限を管理可能なロールに抽象化することで、権限管理を簡素化します。
はい、ほとんどの最新の認証ツールは、Okta、Auth0、Azure AD、Google Identity Platformなどの既存のIDプロバイダー (IdP) とシームレスに統合するように設計されています。これにより、アプリケーションは既存のユーザーディレクトリと認証メカニズムを活用でき、認証ツールが権限強制レイヤーを処理することで、統一されたセキュリティアーキテクチャが構築されます。