
Paid
Pinacle
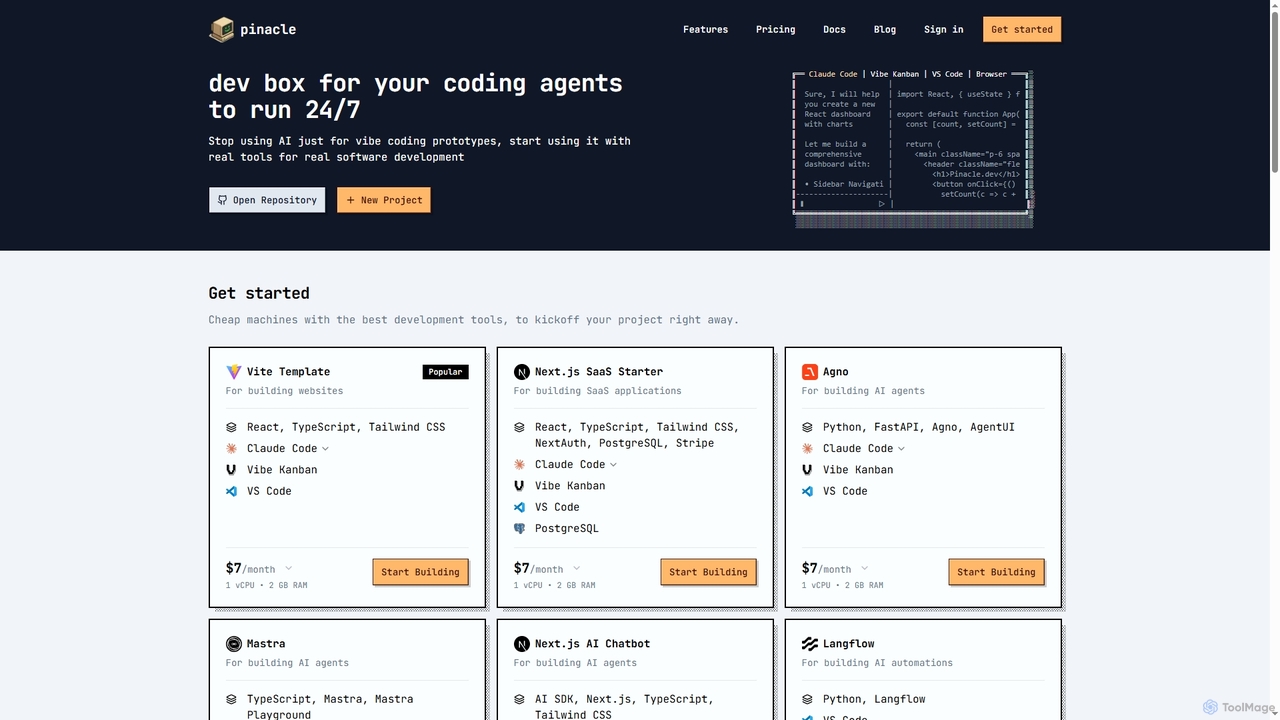
Pinacleは、実際のソフトウェア開発と24時間年中無休のAIエージェント運用向けに設計された、ブラウザベースの即時クラウド開発環境(VM)を提供します。事前設定されたスタック、ルートアクセス、VS Codeなどの人気ツールを統合し、開発者がローカル設定の複雑さなしにプロジェクトを構築、テスト、デプロイできるようにします。
コードコラボレーションVisits 6.4KFavorites 111Likes 117
Popular 仮想マシン AI tools in 生産性 include Pinacle, helping you work more efficiently.
Pinacleは、実際のソフトウェア開発と24時間年中無休のAIエージェント運用向けに設計された、ブラウザベースの即時クラウド開発環境(VM)を提供します。事前設定されたスタック、ルートアクセス、VS Codeなどの人気ツールを統合し、開発者がローカル設定の複雑さなしにプロジェクトを構築、テスト、デプロイできるようにします。
コードコラボレーション仮想マシン(VMs)は、物理コンピュータをソフトウェアでエミュレートするツールであり、ユーザーは単一のホストマシン上で複数のオペレーティングシステムとアプリケーションを同時に実行できます。これらは仮想CPU、メモリ、ストレージ、ネットワークインターフェースを含む完全なコンピューティング環境をカプセル化し、堅牢な分離性と移植性を提供します。この技術は、ハードウェアの制約なしに多様なソフトウェア環境を開発、テスト、デプロイするために不可欠であり、生産性を大幅に向上させ、リソース利用を最適化します。
開発者は、複数の物理マシンを必要とせずに、さまざまなOSバージョンと構成でソフトウェアをテストするためにVMを使用します。ITプロフェッショナルは、セキュリティと安定性を高めるために、分離された環境でサーバーアプリケーションをデプロイします。企業はクラウドコンピューティングインフラストラクチャにVMを活用し、多様なサービスのスケーラブルで柔軟なリソース割り当てを可能にします。
仮想マシンソリューションを選択する際は、ハイパーバイザーの種類(例:Type 1ベアメタル型 vs. Type 2ホスト型)、ワークロードに必要なリソース割り当てとパフォーマンス、および既存のハードウェアとオペレーティングシステムとの互換性を考慮してください。管理の容易さ、スナップショット機能、ベンダーサポート、および他の開発またはITツールとの統合機能も評価することが重要です。
ソフトウェア開発者やQAエンジニアは、プロジェクトやテストフェーズごとに特定のOS、ライブラリ、ツールで構成された複数の隔離された仮想マシンを作成できます。これにより、依存関係の競合を防ぎ、さまざまな環境で一貫したテストを可能にし、スナップショットを使用してクリーンな状態に迅速にロールバックできるため、開発および品質保証のワークフローが大幅に効率化されます。
開発者は、異なるプロジェクトのために隔離されたVMを作成したり、さまざまなオペレーティングシステム(Windows、Linux、macOS)やブラウザバージョンでアプリケーションをテストしたりします。これにより、依存関係の競合を防ぎ、以前の状態に迅速にロールバックでき、ホストシステムに影響を与えることなく一貫したテストを保証し、開発サイクルを加速し、ソフトウェアの品質を向上させます。
ソフトウェア開発者やQAエンジニアは、仮想マシンを利用して、複数の隔離された開発・テスト環境を構築します。これにより、異なるオペレーティングシステム、ライブラリ、アプリケーションバージョンを個別のVMにインストールしても競合が発生せず、様々なプラットフォームでのソフトウェアの一貫した動作を保証できます。このアプローチにより、ホストシステムや他のプロジェクトに潜在的な問題が影響を与えることなく、制御されたサンドボックス内で新機能やバグ修正の徹底的なテストが可能になり、開発ライフサイクルが効率化され、コード品質が向上します。
ソフトウェア開発者は、異なるプロジェクトやオペレーティングシステム向けに隔離された仮想マシンを作成します。これにより、ホストマシンや他の開発環境に影響を与えることなく、様々な構成(例:Windows 10、Ubuntu 22.04)でアプリケーションをテストできます。VMのスナップショットを使用して以前の状態に簡単に戻せるため、各テストサイクルでクリーンな環境を確保し、セットアップ時間を大幅に短縮します。
ソフトウェア開発者やQAエンジニアは、仮想マシンを利用して、アプリケーションの開発、テスト、デバッグのための複数の隔離された環境を作成します。これにより、個別の物理ハードウェアを必要とせずに、異なるオペレーティングシステム(例:Windows、Linux、macOS)や構成間でのソフトウェア互換性をテストできます。各VMはクリーンな状態にリセットできるため、一貫したテスト結果が保証され、プロジェクト間の競合が防止され、開発ライフサイクルが大幅に効率化されます。
ソフトウェア開発者やQAエンジニアは、仮想マシンを頻繁に利用して、アプリケーションの開発とテストのための隔離された環境を構築します。個別のVM内で異なるオペレーティングシステムやソフトウェア構成を実行することで、プラットフォーム間の互換性を確保し、主要なシステムに影響を与えることなく新機能をテストし、スナップショットを使用して以前の状態に簡単に戻すことができ、開発ライフサイクルを大幅に効率化します。
IT管理者やデータセンター管理者は、仮想マシンを使用して複数の物理サーバーをより少なく、より強力なホストマシンに統合します。単一の物理サーバー上で複数の仮想サーバーインスタンスを実行することで、ハードウェアコスト、エネルギー消費、物理スペース要件を大幅に削減できます。この最適化により、運用コストが削減され、コンピューティングリソースがより効率的に利用されます。
企業は、最新のハードウェアではサポートされなくなった特定のオペレーティングシステムや構成を必要とする、古く重要なアプリケーションを維持しています。仮想マシンは、これらのレガシーアプリケーションを実行するための安定した隔離された環境を提供し、その寿命を延ばし、費用のかかる再開発や互換性の問題を回避し、大幅なアップグレードなしにビジネスの継続性を確保します。
企業は、最新のオペレーティングシステムやハードウェアと互換性のない重要なレガシーソフトウェアに依存していることがよくあります。仮想マシンを使用すると、これらのアプリケーションを古いOSのエミュレートされた環境内で実行できるため、高価な再開発や古い物理インフラストストラクチャの維持なしに継続的な運用が保証されます。これにより、ビジネスの継続性が維持され、重要なソフトウェア資産の寿命が延びます。
企業は、新しいオペレーティングシステムやハードウェアと互換性のない重要なレガシーアプリケーションに依存していることがよくあります。仮想マシンは、これらの古いオペレーティングシステム(例:Windows XP、Server 2003)を最新のハードウェア上のVM内で実行できるようにすることで、解決策を提供します。これにより、不可欠なビジネスソフトウェアの機能が維持され、高価な再開発が回避され、既存のIT投資の寿命が延び、セキュリティやパフォーマンスを損なうことなくビジネスの継続性が確保されます。
IT管理者は、仮想マシンを活用して複数の物理サーバーをより少なく、より強力なマシンに統合します。このプロセスはサーバー仮想化として知られ、組織が単一の物理ホスト上で多数のアプリケーションとサービスを実行できるようにすることで、ハードウェアの調達、メンテナンス、エネルギーコストを大幅に削減し、リソース利用率を向上させ、インフラストラクチャ管理を簡素化します。
IT管理者やデータセンター管理者は、仮想マシンを導入して、複数の物理サーバーをより少ない強力なマシンに統合します。これにより、Webアプリケーション、データベース、電子メールサービスなど、それぞれに物理サーバーを用意する代わりに、これらすべてのサービスを単一の物理ホスト上の個別のVMで実行できます。これにより、ハードウェアコスト、エネルギー消費、冷却要件が大幅に削減され、管理と保守作業も簡素化されます。結果として、コンピューティングリソースの利用率が向上し、物理的な設置面積が小さくなります。
企業は、最新のオペレーティングシステムやハードウェアと互換性のない重要なレガシーアプリケーションに依存していることがよくあります。仮想マシンは、これらの古いOSバージョン(例:Windows XP、特定のLinuxディストリビューション)を現代のハードウェア上の仮想化環境内で実行できるようにすることで解決策を提供し、高価な再開発やハードウェアアップグレードなしに、重要なビジネス機能の継続的な運用を保証します。
IT管理者は、仮想マシンを使用して複数の物理サーバーをより少ない強力な物理ホストに統合します。物理サーバーごとに1つのアプリケーションを実行する代わりに、複数の仮想サーバーを1台のマシン上で実行し、そのリソースを効率的に共有できます。これにより、ハードウェアコスト、消費電力、冷却要件が削減され、大幅な運用コスト削減とデータセンターのフットプリント縮小につながり、高可用性とパフォーマンスを維持できます。
企業は、特定の古いオペレーティングシステムとのみ互換性がある可能性のある古いソフトウェアに依存していることがよくあります。仮想マシンは、これらのレガシーアプリケーションを必要なOSを備えた仮想化環境で実行できるようにすることで解決策を提供し、古い物理ハードウェアを維持する必要がありません。これにより、ビジネスの継続性が確保され、重要ではあるが古いソフトウェアの寿命が延びます。
サイバーセキュリティの専門家や一般ユーザーは、潜在的に悪意のあるファイルを開いたり、疑わしいウェブサイトを閲覧したり、信頼できないソフトウェアを使い捨てのVM内で実行したりできます。この隔離された環境は、ホストオペレーティングシステムへの脅威の影響を防ぎ、システムの整合性とデータセキュリティを確保するため、脅威分析や安全なブラウジングのための重要なツールとなります。
信頼できないウェブサイトにアクセスしたり、疑わしい添付ファイルを開いたり、潜在的なマルウェアを分析したりする必要があるユーザーにとって、使い捨ての仮想マシンは安全なサンドボックスを提供します。悪意のある活動はVM内に閉じ込められ、ホストシステムには影響しません。使用後、VMは簡単にリセットまたは削除できるため、メインシステムはクリーンで脅威から保護された状態を維持できます。
企業はしばしば、最新のオペレーティングシステムやハードウェアと互換性のない古い重要なアプリケーションに依存しています。仮想マシンは、ITプロフェッショナルが古いシステムの正確な仕様を模倣する仮想環境を作成できるようにすることで、解決策を提供します。これにより、古い物理ハードウェアを維持する必要なくレガシーソフトウェアの運用を継続でき、コストを節約し、サポートされていないシステムに関連するセキュリティリスクを低減します。これは、重要でありながら老朽化したソフトウェア資産の事業継続性を保証します。
サイバーセキュリティの専門家や研究者は、仮想マシンをセキュアなサンドボックスとして利用し、ホストシステムを危険にさらすことなく、疑わしいファイルの分析、マルウェアのテスト、潜在的に悪意のあるウェブサイトの探索を行います。VMの隔離された性質により、仮想環境内に含まれる脅威が脱出し、基盤となる物理マシンやネットワークを侵害することがないため、脅威インテリジェンスのための安全な空間が提供されます。
サイバーセキュリティの専門家や一般ユーザーは、仮想マシンを使用して、潜在的に悪意のあるウェブサイトの閲覧や疑わしい電子メール添付ファイルの開封のための安全で隔離された環境を作成できます。VMが侵害された場合でも、簡単に破棄してリセットできるため、マルウェアや脅威がホストシステムに影響を与えるのを防ぎます。このサンドボックス機能は、機密性の高いタスクや未知のファイルを扱う際に、追加のセキュリティ層を提供します。
セキュリティ専門家や研究者は、仮想マシンを利用して、疑わしいファイルの分析、マルウェアのテスト、システム脆弱性の実験を行うための安全で隔離された環境を作成します。VM内の悪意のある活動は隔離され、ホストシステムに影響を与えることはないため、主要なワークステーションの整合性を危険にさらすことなく、脅威の安全な調査とリバースエンジニアリングが可能です。
企業はVMを使用して、複数の物理サーバーをより少ない強力なマシンに統合し、ハードウェアコスト、消費電力、データセンターのスペースを削減します。これはプライベートおよびパブリッククラウドインフラストラクチャの基盤を形成し、さまざまなサービスの動的なリソース割り当て、高可用性、災害復旧を可能にし、運用効率を最適化します。
セキュリティ意識の高いユーザー、研究者、ITプロフェッショナルは、仮想マシンを利用してセキュアなサンドボックスを作成します。これにより、信頼できないソフトウェアのインストール、疑わしい電子メール添付ファイルの開封、潜在的に悪意のあるウェブサイトの閲覧をVM内で行っても、ホストオペレーティングシステムやネットワークにリスクをもたらすことはありません。VMが侵害された場合でも、単に削除して再作成するだけで、ホストシステムには影響が残りません。これは、潜在的に有害なコードやコンテンツを試すための堅牢なセキュリティ層を提供します。
IT管理者は、仮想マシンを利用して複数の物理サーバーを単一のより強力な物理ホストに統合します。これにより、データセンターのハードウェアコスト、エネルギー消費、物理スペース要件が大幅に削減されます。さまざまなVMにリソースを動的に割り当てることで、組織はハードウェア利用率を最大化し、全体的な運用効率を向上させ、より持続可能なITインフラストラクチャに貢献できます。
教育機関や企業トレーナーは、学生や従業員が個人のデバイスを変更することなく、さまざまなオペレーティングシステム、ネットワーク構成、または専門ソフトウェアを練習できる仮想ラボをセットアップします。VMは、セッションごとに簡単にリセットできる一貫性のある再現可能な学習環境を提供し、実践的な学習とスキル開発を促進します。
クラウドサービスプロバイダーは、Infrastructure as a Service (IaaS) の提供における基本的な構成要素として、仮想マシンに大きく依存しています。ユーザーがクラウドで仮想サーバーをプロビジョニングする際、実質的にはプロバイダーの物理ハードウェア上で動作するVMを要求しています。これにより、企業は必要に応じてコンピューティングリソースを迅速にスケールアップまたはスケールダウンでき、使用した分だけ支払うことができます。クラウド内のVMは、現代のクラウドコンピューティングを定義する柔軟性、弾力性、コスト効率を提供し、スケーラブルなITインフラストラクチャへのグローバルアクセスを可能にします。
異なるオペレーティングシステム専用のアプリケーションにアクセスする必要があるユーザー(例:特定のソフトウェアにはWindows、他のソフトウェアにはmacOSが必要なグラフィックデザイナー)は、仮想マシンを使用してシームレスに切り替えることができます。これにより、複数の物理コンピュータや頻繁な再起動の必要がなくなり、単一のハードウェア設定内で必要なすべてのツールに即座にアクセスできるため、ワークフローが合理化され、生産性が向上します。
教育機関や企業のトレーニング部門は、仮想マシンを活用して、学生や従業員に同一の事前構成された学習環境を提供できます。各参加者は、ホストシステムや他のユーザーに影響を与えることなく、スキルを練習したり、ソフトウェアを試したり、課題を完了したりするためのクリーンで隔離されたVMを取得します。これにより、一貫性のある管理された学習体験が保証され、大規模なグループにも簡単に拡張できます。
教育機関や企業研修部門は、仮想マシンを使用して、ITスキル、サイバーセキュリティ、またはソフトウェア管理を教えるための実践的なラボを構築します。各学生には、必要なソフトウェアとツールが事前に構成された専用のVMが提供され、共有リソースに影響を与えたり、個別の物理設定を必要とせずに実験し学習できます。これにより、新しいセッションのために簡単にリセットできる、一貫性のある再現可能な学習環境が提供されます。
クラウドサービスプロバイダーは、仮想マシンをInfrastructure as a Service (IaaS) オファリングの基本的な構成要素として広く利用しています。ユーザーはクラウド内で仮想サーバーをプロビジョニングおよび管理し、必要に応じてリソースをスケールアップまたはスケールダウンできます。この柔軟性により、企業は物理ハードウェアを所有することなく、ウェブアプリケーション、データベース、その他のサービスをグローバルに展開でき、運用上の俊敏性とコストを最適化します。
組織は、仮想マシンを災害復旧戦略の要として導入しています。VMイメージ全体を定期的にバックアップまたはレプリケートすることで、企業はハードウェア障害、自然災害、サイバー攻撃が発生した場合でも、重要なシステムやアプリケーションを新しい物理ホストまたはクラウド環境に迅速に復元できます。この機能により、ダウンタイムが最小限に抑えられ、事業継続性が確保され、データと運用が保護されます。
企業は、多様なオペレーティングシステムやハードウェアアーキテクチャで実行する必要があるアプリケーションをデプロイします。VMは基盤となるハードウェアを抽象化し、アプリケーションを異なる環境で一貫してパッケージ化およびデプロイできるようにします。これにより、グローバルな運用における配布とメンテナンスが簡素化され、幅広い互換性が確保され、デプロイの複雑さが軽減されます。
DevOpsチームは、仮想マシンをクラウドネイティブアプリケーションのデプロイと管理のための基盤インフラストラクチャとして活用し、多くの場合、コンテナ化技術と組み合わせて使用します。VMは、Kubernetesのようなコンテナオーケストレーションプラットフォームを実行するために必要な隔離とリソース保証を提供し、アプリケーションが異なるクラウドプロバイダーやオンプレミスデータセンター間でスケーラブルで回復力があり、ポータブルであることを保証します。これにより、柔軟で効率的なアプリケーションデプロイ戦略が可能になります。
教育者やITトレーナーは、仮想マシンを利用して、学生向けの再現可能で隔離されたラボ環境を作成します。各学生には、特定のソフトウェア、オペレーティングシステム、またはネットワーク設定が事前構成された独自のVMが提供され、共有リソースに影響を与えることなくシステム管理、サイバーセキュリティ、またはソフトウェアのインストールを練習できます。VMは各セッション後に簡単にクリーンな状態にリセットできるため、一貫した学習体験が保証され、インストラクターのセットアップ時間が最小限に抑えられ、実践的な技術トレーニングにおいて非常に貴重です。
異なるオペレーティングシステム専用のソフトウェア(例:Mac上のWindows専用アプリケーション、Windows上のLinuxツール)へのアクセスを必要とする専門家は、仮想マシンを使用できます。これにより、デュアルブートや複数の物理マシンが不要になり、環境間のシームレスな切り替えが可能になります。単一のワークステーションから必要なすべてのツールに即座にアクセスできるため、生産性が向上します。
教育者やトレーナーは、仮想マシンを利用して、プログラミング、システム管理、倫理的ハッキングなどを学ぶ学生に、事前設定された隔離された環境を提供します。各学生は独自のVMを持つことができ、一貫した学習体験を確保し、共有システムへの偶発的な損傷を防ぎます。この設定により、安全で管理された方法での実践的な練習が容易になり、複雑な技術トレーニングがよりアクセスしやすく効果的になります。
仮想マシン (VM) は、物理コンピュータをソフトウェアでエミュレートしたもので、それぞれが独自のオペレーティングシステムとアプリケーションを実行します。これらはハードウェアリソースを抽象化し、単一の物理サーバー上で複数の隔離されたコンピューティング環境が共存できるようにします。VMは、効率的なリソース利用、アプリケーションの隔離、柔軟なITインフラストラクチャの構築に不可欠です。
仮想マシン(VMs)は、物理コンピュータをソフトウェアでエミュレートしたもので、ユーザーが単一のハードウェアホスト上で複数の隔離されたオペレーティングシステムとアプリケーションを実行できるようにします。これらは仮想CPU、メモリ、ストレージ、ネットワークを含む完全なコンピューティング環境をカプセル化し、多様なコンピューティングニーズに対して柔軟性、強力な分離性、リソース効率を提供します。
仮想マシン(VM)は、物理コンピュータをソフトウェアでエミュレートしたものです。これにより、単一の物理マシン上で、分離された環境内で完全なオペレーティングシステムとそのアプリケーションを実行できます。VMは基盤となるハードウェアを抽象化し、各仮想化インスタンスにCPU、RAM、ストレージなどの専用の仮想リソースを提供します。この技術は、サーバー統合、隔離された開発環境の作成、およびクラウドコンピューティングサービスの実現に不可欠です。
仮想マシン(VM)は、物理コンピュータのソフトウェアベースのエミュレーションです。実際のコンピュータと同様に完全なオペレーティングシステムとアプリケーションを実行しますが、ホストマシン上のソフトウェアファイルとして完全に存在します。VMは隔離された環境を提供するため、VM内で実行されているソフトウェアがホストシステムに直接影響を与えることはなく、さまざまなコンピューティングタスクに柔軟性をもたらします。
仮想マシン(VMs)は、物理コンピュータをソフトウェアでエミュレートしたもので、単一のハードウェアホスト上で複数のオペレーティングシステムを同時に実行できます。CPU、メモリ、ストレージ、ネットワークインターフェースを含む完全なコンピュータシステムをカプセル化し、アプリケーションに隔離された環境を提供します。この技術は、サーバー統合、テスト、多様なソフトウェアスタックの効率的な実行に不可欠です。
仮想マシン (VMs) は、物理コンピュータのソフトウェアエミュレーションであり、単一のハードウェアホスト上で複数のオペレーティングシステムを同時に実行できます。仮想CPU、メモリ、ストレージ、ネットワークインターフェースを含む完全で隔離されたコンピューティング環境を提供します。VMはハイパーバイザーによって管理され、ハイパーバイザーは各仮想インスタンスに物理リソースを割り当て、効率的なリソース利用と柔軟なデプロイを可能にします。
仮想マシンはオペレーティングシステムを含むハードウェアスタック全体を仮想化し、各アプリケーションに完全な分離を提供します。一方、コンテナはオペレーティングシステムレベルで仮想化し、ホストOSカーネルを共有します。これにより、VMは重く起動が遅くなりますが、より強力な分離と異なるOSを実行する機能を提供します。コンテナは軽量で高速であり、同じOS環境内でマイクロサービスをデプロイするのに効率的です。
VMは、開発者が異なるテスト環境間を迅速に切り替えたり、ITチームがサーバーを統合してリソースを効率的に管理したり、ユーザーが互換性のないソフトウェアを並行して実行したりできるようにすることで、生産性を向上させます。これにより、ハードウェアの必要性が減り、ワークフローが合理化され、多様なタスクのセットアップ時間が最小限に抑えられ、コンピューティングリソース管理の柔軟性が向上します。
仮想マシンは基盤となるハードウェアを仮想化し、それぞれが独自の完全なオペレーティングシステムとアプリケーションを実行し、強力な分離を提供します。一方、コンテナはオペレーティングシステムを仮想化し、ホストOSのカーネルを共有し、アプリケーションとその依存関係のみをパッケージ化します。VMは異なるOSタイプに対してより高い分離性と互換性を提供しますが、コンテナはより軽量で起動が速く、マイクロサービスやクラウドネイティブアプリケーションにとってリソース効率が高いです。
仮想マシンとコンテナは、主に抽象化レベルと隔離の程度が異なります。VMはオペレーティングシステムを含むハードウェアスタック全体を仮想化し、各アプリケーションに完全な隔離を提供します。一方、コンテナはホストオペレーティングシステムのカーネルを共有し、オペレーティングシステムレベルで仮想化するため、より軽量で起動が速く、リソース効率が高いです。VMは複数のオペレーティングシステムやレガシーアプリケーションの実行に最適ですが、コンテナはマイクロサービスアーキテクチャや単一OS内での迅速なアプリケーションデプロイに適しています。
仮想マシンは、カーネルを含む完全なオペレーティングシステムをカプセル化し、完全な隔離とハードウェア抽象化を提供します。一方、コンテナはホストオペレーティングシステムのカーネルを共有し、アプリケーションとその依存関係のみをパッケージ化します。VMはより強力な隔離と幅広いOS互換性を提供しますが、コンテナはより軽量で起動が速く、マイクロサービスアーキテクチャにとってリソース効率が高いです。
仮想マシン (VMs) とコンテナの主な違いは、その分離レベルとリソース利用にあります。VMはカーネルを含む完全なオペレーティングシステムをカプセル化し、ハードウェアをエミュレートすることで、インスタンス間に強力な分離を提供します。一方、コンテナはホストオペレーティングシステムのカーネルを共有し、アプリケーション層で仮想化を行うため、軽量で起動が速いです。VMは異なるOSを実行したり、最大限の分離を提供したりするのに理想的ですが、コンテナは単一のOS環境内でのマイクロサービスや迅速なアプリケーションデプロイメントに適しています。
仮想マシンを使用する主な利点には、サーバー統合によるリソース利用率の向上、ハードウェアコストの削減、消費電力の低減があります。セキュリティと安定性のために強力な分離を提供し、異なるアプリケーションやオペレーティングシステムが干渉することなく実行できます。VMはまた、スナップショットやホスト間の簡単な移行などの機能により、テスト、開発、災害復旧に柔軟性を提供します。
VMの主な利点には、サーバー統合によるリソース利用率の向上、物理ハードウェアの削減によるコスト削減、災害復旧機能の改善が含まれます。セキュリティのための強力な分離を提供し、ソフトウェアの安全なテストやブラウジングを可能にします。VMはまた、単一のマシンで複数のオペレーティングシステムを同時に実行する柔軟性を提供し、スナップショットやポータビリティなどの機能でソフトウェア開発およびテストのワークフローを簡素化します。
どちらも隔離された環境を提供しますが、仮想マシンはハードウェアスタック全体を仮想化し、各インスタンスで完全なオペレーティングシステムを実行するため、強力な分離性を提供します。Dockerのようなコンテナは、ホストOSのカーネルを共有し、アプリケーション層で仮想化するため、軽量で起動が速く、特定のアプリケーションに対してリソース効率が高いですが、VMよりも分離性は低いです。
仮想マシンを使用する主な利点には、ハードウェアコストとエネルギー消費を削減するサーバー統合、リソースを動的に割り当てることによるリソース利用率の向上、アプリケーションの隔離によるセキュリティ強化、簡単なバックアップと復元による災害復旧の簡素化、およびさまざまなオペレーティングシステムでの開発とテストの柔軟性の向上が含まれます。
仮想マシンを使用することにはいくつかの主要な利点があります。強力な分離を提供し、あるVM内のアプリケーションやプロセスが他のVMに干渉しないようにします。VMは、複数のワークロードをより少ない物理サーバーに統合することで、効率的なリソース利用を可能にし、ハードウェアコストを削減します。そのポータビリティにより、ホスト間やクラウド環境間での簡単な移行が可能です。さらに、VMは危険な操作のためのサンドボックス環境を作成することでセキュリティを強化し、スナップショットとバックアップを通じて災害復旧を容易にします。
仮想マシンを使用する主な利点には、リソース利用率の向上があります。複数のVMを単一の物理サーバーで実行できるため、ハードウェア投資を最大限に活用できます。強力な隔離性を提供し、1つのVMの問題が他のVMに影響を与えないようにします。VMは優れた移植性を提供し、物理ホスト間やクラウド環境間での簡単な移行を可能にします。さらに、新しいサーバーの迅速なプロビジョニングとデプロイを可能にし、レガシーアプリケーションをサポートし、スナップショットとバックアップを通じて災害復旧を促進し、運用上の柔軟性と回復力を大幅に向上させます。
幅広いユーザーが仮想マシンから恩恵を受けることができます。ソフトウェア開発者やテスターは、多様なテスト環境を作成するために使用します。ITプロフェッショナルは、サーバー統合、ネットワークセグメンテーション、災害復旧のためにVMを活用します。教育者やトレーナーは、一貫したラボ環境のためにVMを利用します。さらに、レガシーソフトウェアを実行したり、インターネットを安全に閲覧したり、メインシステムに影響を与えることなく異なるオペレーティングシステムを試したりする必要がある個人にとっても、VMは非常に価値があります。
仮想マシンソリューションを選択する際は、アプリケーションのパフォーマンス要件、希望するオペレーティングシステムとの互換性、および将来の成長のためのスケーラビリティオプションを考慮してください。ハイパーバイザーの機能、管理ツール、セキュリティ機能、およびライセンスとサポートを含む全体的なコストを評価し、特定のインフラストラクチャニーズを満たしていることを確認してください。
仮想マシンを作成および実行するソフトウェア層であるハイパーバイザーには、主に2つのタイプがあります。タイプ1ハイパーバイザーは、ベアメタルハイパーバイザーとも呼ばれ(例:VMware ESXi、Microsoft Hyper-V)、物理ハードウェア上で直接動作し、高いパフォーマンスとセキュリティを提供し、通常データセンターで使用されます。タイプ2ハイパーバイザー、またはホスト型ハイパーバイザー(例:Oracle VirtualBox、VMware Workstation)は、従来のオペレーティングシステム上でアプリケーションとして動作し、個人ユーザーや開発環境に適しています。各タイプは、パフォーマンス、スケーラビリティ、管理ニーズに基づいて異なるユースケースに対応します。
仮想マシンには主に2種類のハイパーバイザーが使用されます。Type 1(ベアメタル型)とType 2(ホスト型)です。VMware ESXiやMicrosoft Hyper-VのようなType 1ハイパーバイザーは、ホストハードウェア上で直接動作し、優れたパフォーマンスとセキュリティを提供し、通常データセンターで使用されます。VMware WorkstationやOracle VirtualBoxのようなType 2ハイパーバイザーは、通常のオペレーティングシステム上でアプリケーションとして動作するため、個人の使用やデスクトップPCでの開発設定が容易です。
VMソリューションを選択する際は、ハイパーバイザーの種類(例:VMware、VirtualBox、Hyper-V)、ワークロードに必要なパフォーマンス、ホストオペレーティングシステムおよびハードウェアとの互換性、そしてスナップショット、クローン、ネットワーク構成などの管理機能の使いやすさを評価してください。コスト、スケーラビリティ、コミュニティサポートも長期的な使用において重要な考慮事項です。
仮想マシンは、物理コンピュータを模倣するいくつかの主要なコンポーネントで構成されています。これには、仮想CPU(vCPU)、仮想メモリ(vRAM)、ストレージ用の仮想ハードディスク(vHDD)、および接続用の仮想ネットワークインターフェース(vNIC)が含まれます。これらの仮想化されたリソースはすべてハイパーバイザーによって管理され、ハイパーバイザーは物理ハードウェアとVMの間の層として機能し、リソースの割り当てとオーケストレーションを行います。
適切な仮想マシンソフトウェアの選択は、特定のニーズによって異なります。エンタープライズレベルのサーバー仮想化には、パフォーマンスとスケーラビリティの観点から、VMware vSphereやProxmox VEなどのType 1ハイパーバイザーがよく選ばれます。デスクトップで複数のOSを実行する必要がある個人ユーザーや開発者には、VirtualBoxやVMware WorkstationなどのType 2ハイパーバイザーが使いやすさと優れた互換性を提供します。ホストOSの互換性、ゲストOSのサポート、リソース管理機能、スナップショット機能、ネットワーク構成オプション、および価格モデル(無料か有料か)などの要素を考慮してください。
仮想マシンは様々な専門家によって広く使用されています。IT管理者やデータセンターマネージャーは、サーバー統合、インフラストラクチャ管理、災害復旧のために使用します。ソフトウェア開発者やQAエンジニアは、隔離された開発およびテスト環境を作成するためにVMを活用します。サイバーセキュリティの専門家は、疑わしいファイルのサンドボックス化や安全なブラウジングに利用します。さらに、企業はレガシーアプリケーションを実行したり、新しいサービスを効率的に展開したりするためにVMを使用します。
単一のハードウェアで複数のオペレーティングシステムやアプリケーションを実行する必要がある場合、リソース利用率を最大化したい場合、または開発、テスト、セキュリティのために隔離された環境が必要な場合は、物理サーバーの代わりに仮想マシンを使用すべきです。VMはクラウドデプロイメント、災害復旧、専用の物理マシンなしでレガシーソフトウェアをサポートするのにも理想的です。物理サーバーは、絶対的な最大パフォーマンス、直接的なハードウェアアクセス、または仮想化をサポートしない特定のライセンスモデルを必要とするワークロードに一般的に推奨されます。
はい、仮想マシンの主要な利点の1つは、単一の物理ホスト上で複数の異なるオペレーティングシステムを同時に実行できることです。各VMは、Windows、Linux、macOSなどの独自の「ゲスト」OSをホストでき、ホストOSや他のVMとは完全に独立しています。これは、テスト、開発、および多様なアプリケーション要件のサポートに最適です。
VMソリューションを選択する際には、ハイパーバイザーの種類(例:VMware、VirtualBox、Hyper-V)と、ホストオペレーティングシステムおよび目的のゲストOSとの互換性を考慮してください。CPU、RAM、ストレージ割り当て機能を含むパフォーマンス要件を評価します。スナップショット管理、ネットワーク構成オプション、既存のITインフラストラクチャとの統合の容易さなどの機能を確認します。最後に、予算と運用ニーズを満たすために、コスト、ライセンスモデル、および利用可能なサポートを評価します。
はい、仮想マシンはサイバーセキュリティにおいて、安全なサンドボックスを作成するために広く使用されています。セキュリティ研究者は、ホストシステムに損害を与えるリスクなしに、隔離されたVM内でマルウェアを分析したり、脆弱性をテストしたり、侵入テストを練習したりできます。また、疑わしいウェブサイトを閲覧したり、信頼できないファイルを開いたりするための安全な環境も提供し、全体的なデジタルセキュリティ対策を強化します。