ToolMage
Entrar

AI TOOL COMPARISON

Hoop.dev vs Yamify

What is the difference, and which fits your workflow? Compare features, usage, pricing models and traffic side by side.

Jump to key differences

Visão geral

Hoop.dev Visão geral

Hoop.dev é um gateway de acesso alimentado por IA que oferece segurança invisível para desenvolvedores e controle de linha de comando para administradores. Ele fornece acesso seguro e auditável a bancos de dados e servidores, com mascaramento de dados por IA em tempo real, gravação de sessão e fluxos de trabalho de aprovação simplificados para aprimorar a segurança sem interromper a produtividade.

Preview

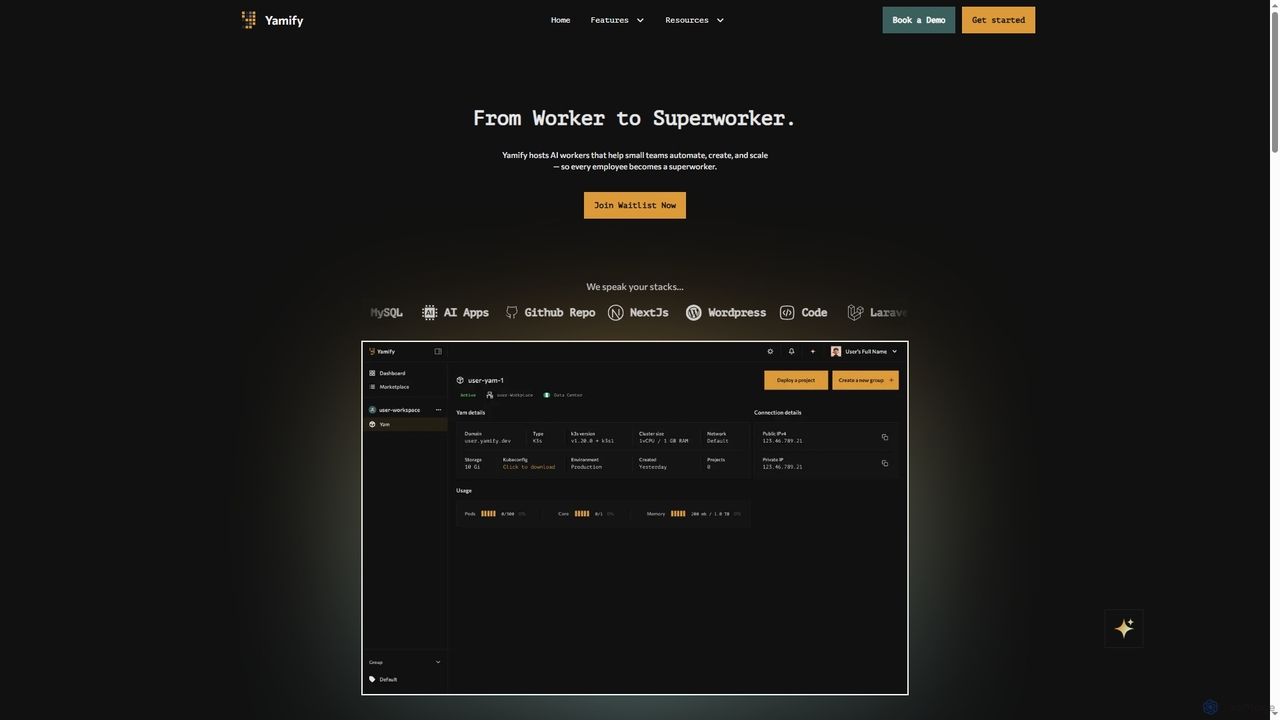
Yamify Visão geral

Yamify é uma plataforma de nuvem que hospeda trabalhadores de IA para ajudar pequenas equipes a automatizar, criar e escalar aplicações. Simplifica a implantação e o gerenciamento de Kubernetes, permitindo que os usuários lancem e gerenciem aplicativos em um ambiente de nuvem privada sem escrever YAML.

Preview

Dados principais

Compare product focus, pricing models and audiences. Highlighted rows indicate different listed information; unknown pricing does not mean free.

Hoop.dev VS Yamify — Dados principais
Dados principaisHoop.devYamify
Pricing modelFreemiumNão verificado
Product typeWebWeb
Primary focusSegurançaPaaS
Público e funçõesOficial de Conformidade · Administrador de Banco de Dados · Engenheiro de DevOps · Gerente de TI · Gerente de Produto · Engenheiro de Segurança · Desenvolvedor de Software · Administrador de SistemaEngenheiro de DevOps · Gerente de TI · Gerente de Produto · Desenvolvedor de Software · Fundador de startup · Desenvolvedor Web
CategoriasSegurança · Automação · Gerenciamento de AcessoPaaS · Implantação · Automação
Added13 de set. de 20254 de nov. de 2025
Atualizado19 de nov. de 202619 de nov. de 2026

Features, usage and use cases

Explore the listed product descriptions, features and workflows. Taxonomy labels alone are not feature evaluations.

Hoop.dev

Hoop.dev é um gateway de acesso moderno projetado para resolver os desafios complexos de gerenciamento de acesso à infraestrutura nas organizações de hoje. Ele fornece uma camada segura, auditável e fácil de gerenciar entre os usuários e recursos críticos como bancos de dados, servidores e clusters Kubernetes. Ao alavancar automações alimentadas por IA, o Hoop.dev elimina políticas de acesso complicadas e fluxos de trabalho de quebra de vidro, oferecendo segurança invisível para desenvolvedores, controle centralizado para administradores e supervisão integrada para equipes de segurança. A plataforma aborda questões-chave como riscos de segurança de acesso excessivamente permissivo, gargalos de produtividade de aprovações complexas e dores de cabeça de conformidade de trilhas de auditoria inadequadas.

Como usar Hoop.dev

Começar a usar o Hoop.dev é projetado para ser simples, seja usando o serviço gerenciado ou auto-hospedado. O processo envolve alguns passos-chave:

  1. Implantação: Escolha entre o serviço em nuvem gerenciado para uma configuração rápida ou auto-hospede o Hoop.dev em sua própria infraestrutura usando Docker, Kubernetes ou AWS para controle total.
  2. Conectar Recursos: Adicione seus bancos de dados (Postgres, MySQL, etc.), clusters Kubernetes ou outros endpoints de infraestrutura ao Hoop.dev usando as strings de conexão e credenciais apropriadas.
  3. Configurar Políticas e Integrações: Defina políticas de acesso granulares e baseadas em função para determinar quem pode acessar o quê. Integre com seu Provedor de Identidade (IDP) existente para SSO e sincronize grupos de usuários. Configure integrações com ferramentas como Slack ou Microsoft Teams para aprovações de acesso just-in-time.
  4. Acesso do Desenvolvedor: Os desenvolvedores podem se conectar aos recursos usando sua CLI preferida ou a interface web do Hoop.dev. O processo é transparente, não exigindo integração ou alterações em seus fluxos de trabalho existentes. Toda a atividade é proxy e registrada em segundo plano de forma transparente.
  5. Administrar e Auditar: Os administradores gerenciam todos os recursos, políticas e logs a partir de uma única interface centralizada. Eles podem revisar gravações de sessão, auditar logs de acesso e garantir a conformidade com regulamentações como SOC 2, HIPAA e PCI.

Recursos principais do Hoop.dev

  • Mascaramento de Dados por IA: Identifica e remove automaticamente dados sensíveis como PII, e-mails e SSNs em tempo real antes que saiam do servidor, tornando os dados utilizáveis sem risco.
  • Gravação de Sessão: Captura registros completos e pesquisáveis da atividade do usuário, incluindo reprodução de vídeo e logs estruturados. Isso auxilia na depuração mais rápida, conformidade e compartilhamento de conhecimento.
  • Controle de Acesso e Guardrails: Impõe controles de acesso granulares e baseados em função e guardrails inteligentes que bloqueiam ações inseguras e comandos arriscados antes que atinjam seus recursos.
  • Acesso Just-in-Time e Revisões: Permite sessões de acesso baseadas em tempo ou revisões em nível de comando com aprovações enviadas via Slack e Microsoft Teams, eliminando privilégios permanentes.
  • Runbooks Versionados com Git: Automatiza tarefas de rotina permitindo que as equipes criem, compartilhem e executem procedimentos modelados a partir de um repositório Git, reduzindo erros manuais e scripts ad-hoc.
  • Gerenciamento de Segredos: Integra-se de forma segura com ferramentas populares de gerenciamento de segredos, expandindo dinamicamente variáveis de ambiente sem expor credenciais sensíveis.
  • Integrações Abrangentes: Conecta-se com IDPs para SSO, plataformas de comunicação como Slack e Teams para fluxos de trabalho e ferramentas SIEM para monitoramento avançado.

Casos de uso para Hoop.dev

O Hoop.dev é ideal para vários cenários em diferentes equipes:

  • Acesso Seguro a Banco de Dados: Forneça a desenvolvedores e analistas de dados acesso seguro e auditado a bancos de dados, mascarando automaticamente dados sensíveis nos resultados das consultas.
  • Acesso a Servidor sem VPN: Elimine a necessidade de uma VPN, oferecendo acesso seguro, autenticado e auditado a servidores SSH, clusters Kubernetes e runtimes de aplicativos.
  • Conformidade e Auditoria: Gere automaticamente trilhas de auditoria detalhadas, gravações de sessão e logs de acesso para atender a requisitos regulatórios rigorosos como SOC 2, HIPAA e PCI.
  • Produtividade do Desenvolvedor: Simplifique o acesso aos recursos necessários, permitindo que os desenvolvedores trabalhem de forma eficiente sem serem prejudicados por processos de aprovação lentos e manuais.
  • Resposta a Incidentes e Depuração: Investigue rapidamente incidentes revisando gravações de sessão detalhadas para entender exatamente quais comandos foram executados e quais foram suas saídas.

Vantagens do Hoop.dev

A principal vantagem do Hoop.dev é sua capacidade de fornecer segurança robusta que é 'invisível' para os desenvolvedores. Ele não interrompe os fluxos de trabalho, permitindo que as equipes permaneçam produtivas. O mascaramento de dados alimentado por IA é um diferencial chave, oferecendo prevenção proativa contra perda de dados sem configuração manual. Além disso, seu controle centralizado, relatórios de conformidade automatizados e o uso de runbooks baseados em Git melhoram significativamente a eficiência operacional e reduzem a carga administrativa sobre as equipes de DevOps и segurança.

Preços e planos

O Hoop.dev oferece uma estrutura de preços flexível para atender a diferentes necessidades organizacionais:

  • Gratuito (Código Aberto): Este plano é ideal para equipes menores ou adoção inicial. Inclui recursos principais como acesso de saída seguro, integração SSO gratuita, controle de acesso baseado em função e uma trilha de auditoria básica.
  • Enterprise: Um plano abrangente projetado para organizações maiores com necessidades avançadas de segurança e conformidade. Inclui todos os recursos do plano Gratuito, mais controle de acesso em nível de ação, mascaramento de dados por IA em tempo real, guardrails preventivos, inteligência e análise de acesso, integração com Jira e suporte dedicado com SLAs. O preço do plano Enterprise está disponível mediante solicitação, contatando as vendas.

Yamify

Yamify é uma plataforma de nuvem abrangente projetada para transformar funcionários regulares em 'supertrabalhadores', simplificando e automatizando a implantação e o gerenciamento de aplicações. Ela fornece uma interface amigável para gerenciar um espaço privado de Kubernetes, conhecido como 'Yam', que elimina as complexidades tradicionais da infraestrutura de nuvem. Isso permite que pequenas equipes se concentrem em construir e escalar suas ideias sem se prender a configurações complexas. A plataforma é estruturada em torno de Workspaces, Yams e Grupos, criando um fluxo de trabalho organizado e eficiente do desenvolvimento à produção.

Como usar Yamify

Para começar com o Yamify, você primeiro cria um Workspace, que é seu ambiente isolado com recursos dedicados. Dentro deste Workspace, você lança um 'Yam' — seu cluster Kubernetes virtual. Em seguida, você pode organizar suas aplicações em 'Grupos' (por exemplo, produção, homologação) para um melhor gerenciamento. Por fim, use o Marketplace para implantar serviços como WordPress ou bancos de dados com um único clique em seu Yam e Grupo designados.

Recursos principais do Yamify

  • Yam: Um espaço Kubernetes privado e gerenciado que permite a implantação e o gerenciamento de aplicativos sem interação direta com YAML.
  • Workspace: Um ambiente isolado contendo seu Yam, aplicativos, acesso da equipe e rastreamento de uso.
  • Grupos: Um recurso para organizar aplicações dentro de um Yam por finalidade ou estágio, como homologação, produção ou IA.
  • Marketplace: Um repositório de serviços prontos para uso, como WordPress e bancos de dados, que podem ser instalados com alguns cliques.
  • Assistência de IA (Em breve): Um recurso futuro que usará IA para ajudar a configurar e otimizar seu ambiente.
  • Carteira (Em breve): Uma ferramenta futura para gerenciar os custos de uso da nuvem em moeda local com total transparência.

Casos de uso para Yamify

O Yamify é ideal para pequenas equipes de desenvolvimento, startups e agências que precisam de uma solução poderosa, mas simples, para implantar e escalar aplicações web. É particularmente útil para aqueles que desejam os benefícios do Kubernetes — como escalabilidade e controle — sem a curva de aprendizado acentuada. Os casos de uso incluem hospedar vários sites de clientes, gerenciar diferentes estágios de desenvolvimento (homologação, produção) e lançar rapidamente novos projetos do Marketplace.

Vantagens do Yamify

A principal vantagem do Yamify é a simplificação de processos complexos de DevOps. Ele abstrai a necessidade de escrever ou gerenciar arquivos YAML do Kubernetes, tornando a implantação nativa da nuvem acessível a um público mais amplo. Sua estrutura organizada por meio de Workspaces e Grupos melhora o gerenciamento e a clareza do projeto. O Marketplace de um clique agiliza a configuração de serviços comuns, reduzindo significativamente o tempo e o esforço de implantação.

Posicionamento

A taxonomia mostra onde os produtos se sobrepõem e onde cada um tem foco próprio. Campos desconhecidos são exibidos claramente e nunca preenchidos com suposições.

Categorias

Em comum
Automação
Só Hoop.dev
SegurançaGerenciamento de Acesso
Só Yamify
PaaSImplantação

Etiquetas

Em comum
DevOpsKubernetes
Só Hoop.dev
controle de acessoIATrilha de auditoriaConformidadeSegurança de banco de dadosmascaramento de dadosAcesso à infraestruturaSegurançaGravação de sessãoConfiança Zero
Só Yamify
Trabalhadores de IAHospedagem de AplicaçõesautomaçãoImplantação em nuvemNo-codePaaSGerenciamento de servidorequipes pequenas

Público e funções

Em comum
Engenheiro de DevOpsGerente de TIGerente de ProdutoDesenvolvedor de Software
Só Hoop.dev
Oficial de ConformidadeAdministrador de Banco de DadosEngenheiro de SegurançaAdministrador de Sistema
Só Yamify
Fundador de startupDesenvolvedor Web

Comparação de tráfego

O tráfego usa a mesma escala para representar corretamente a visibilidade de mercado.

How to interpret the traffic data

Both charts share the same months and vertical scale. Each tool identifies its latest reporting month; missing months are left blank, not counted as zero. Regional and source visit counts are estimates calculated from the reported shares.

Hoop.dev monthly traffic:

Latest traffic · 2026-05

Visitas mensais
81.7K
Duração média
0:38
Páginas por visita
1.72
Taxa de rejeição
42.38%
Data updated 2026-06-15

Monthly traffic trend

  • 2025-09: 23.1K
  • 2026-01: 93.2K
  • 2026-02: 78.1K
  • 2026-03: 91.2K
  • 2026-04: 91.4K
  • 2026-05: 81.7K

Principais regiões

Top 5 countries/regions
Country/regionPercentageEstimated visits
🇩🇪Germany22.68%18.5K
🇺🇸United States22.04%18K
🇧🇷Brazil20.58%16.8K
🇮🇳India18.64%15.2K
🇳🇬Nigeria16.06%13.1K

Fontes de tráfego

Source typePercentageEstimated visits
Referência50.78%41.5K
Direto49.22%40.2K

Palavras-chave

argocd s3 deploymentcosmos db vsl clickhousecreate a sql database google workspacefatsapi bigquery client gcphashicorp vault access fido

Yamify

Não verificado

Sinais da comunidade

Avaliações e reações são sinais da comunidade, não substituem a adequação do produto.

Hoop.dev

Avaliação
Não verificado
Comentários
0
Favoritos
202
Curtidas
196

Yamify

Avaliação
Não verificado
Comentários
0
Favoritos
121
Curtidas
140

Hoop.dev vs Yamify · FAQ da comparação

What do Hoop.dev and Yamify have in common?
Both tools are listed under Automação. These categories indicate overlapping use cases; compare their detailed descriptions for workflows, capabilities and limitations.
Are Hoop.dev and Yamify free?
Listed pricing models: Hoop.dev — Freemium; Yamify — Não verificado. Missing pricing is not proof of a free plan, and freemium does not mean every feature is free. Check official sites for current plans, limits and trials.
How should I choose between Hoop.dev and Yamify?
The primary listed category is Segurança for Hoop.dev, and PaaS for Yamify. Compare features, steps and use cases, then verify pricing, data permissions and deployment needs. This page does not include hands-on testing and does not declare a winner from traffic or tags.

Yamify · FAQ da comparação

O que é um 'Yam' na plataforma Yamify?

Um 'Yam' é o seu espaço privado de Kubernetes fornecido pelo Yamify. Ele é projetado para velocidade, escala e controle, permitindo que você implante e gerencie aplicações sem a necessidade de escrever ou interagir diretamente com arquivos YAML.

Como o Yamify ajuda a organizar as aplicações?

O Yamify usa 'Grupos' para ajudá-lo a organizar aplicações dentro de um Yam. Você pode criar grupos para diferentes finalidades, como 'staging' (homologação), 'production' (produção) ou 'AI', o que torna mais fácil gerenciar, monitorar e implantar seus aplicativos com clareza.

Posso instalar aplicações comuns como o WordPress facilmente?

Sim, o Yamify possui um 'Marketplace' onde você pode encontrar e instalar serviços como WordPress ou auxiliares de implantação com apenas alguns cliques. Você pode selecionar um aplicativo do Marketplace e implantá-lo instantaneamente em seu Yam e grupo escolhidos.

O que é um 'Workspace' no Yamify?

Um 'Workspace' é o seu ambiente dedicado e isolado no Yamify. Ele contém um Yam, suas aplicações, dados de uso e controles de acesso da equipe, fornecendo um espaço autônomo para seus projetos.

Quais recursos futuros estão planejados para o Yamify?

De acordo com o site, o Yamify está planejando lançar dois recursos principais em breve: 'Assistência de IA' para ajudá-lo a configurar e otimizar seu ambiente, e uma 'Carteira' para gerenciar seus custos de uso da nuvem em sua moeda local com total transparência.

Sources and comparison methodology

This page is assembled from ToolMage product listings, taxonomy, traffic statistics and on-site user feedback. It is not a hands-on test or an independent review.

  • Feature and plan descriptions reflect information in the listings, not real-time guarantees. Verify pricing, quotas, availability and privacy terms on the official sites.
  • Traffic uses the reporting months shown. Missing statistics do not mean zero visits, and different periods do not establish growth or superiority. Regional and source visit counts are estimates based on shares.
  • Different tags indicate differences in the listings, not proof that the other product lacks a capability. Ratings, favorites and visits are not used to declare a winner.

Comparações relacionadas