
ToolMage
Đăng nhập

Best 1 Quản lý Kubernetes AI tools for DevOps

Popular Quản lý Kubernetes AI tools in DevOps include Plural, helping you work more efficiently.

Plural
Freemium

Plural

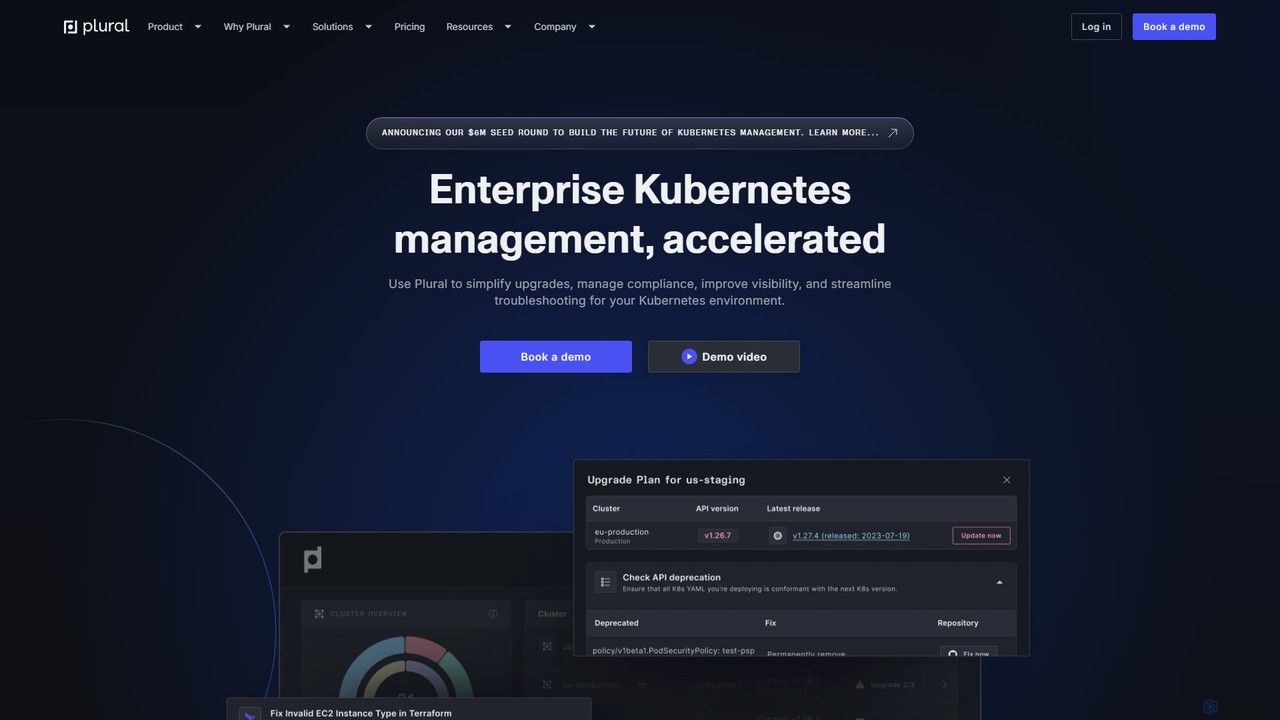
Plural là một nền tảng quản lý Kubernetes doanh nghiệp được hỗ trợ bởi AI, được thiết kế để tăng tốc và đơn giản hóa các hoạt động. Nó cung cấp khả năng hiển thị đa đám mây, tự động hóa các bản nâng cấp phức tạp, cung cấp khả năng khắc phục sự cố do AI điều khiển và đảm bảo an ninh và tuân thủ mạnh mẽ. Lý tưởng cho các nhóm DevOps và kỹ thuật nền tảng, Plural giúp giảm chi phí vận hành và nâng cao tốc độ của nhà phát triển.

Quản lý đa đám mây
Visits 66.9KFavorites 142Likes 155

About Quản lý Kubernetes

Công cụ Quản lý Kubernetes là các nền tảng được thiết kế để đơn giản hóa việc triển khai, mở rộng và vận hành các ứng dụng được đóng gói container trên các cụm Kubernetes. Các công cụ này cung cấp giao diện người dùng đồ họa (GUI), quy trình tự động hóa và khả năng quan sát tích hợp để trừu tượng hóa sự phức tạp của API Kubernetes cơ bản. Chúng cho phép các nhóm DevOps và kỹ sư nền tảng quản lý vòng đời ứng dụng, thực thi chính sách bảo mật và giám sát tình trạng hệ thống trên nhiều cụm và môi trường đám mây. Điều này giúp tinh giản việc cung cấp các ứng dụng cloud-native, giảm chi phí vận hành và giúp Kubernetes trở nên dễ tiếp cận hơn với các nhà phát triển.

Tính năng Cốt lõi

  • Quản lý Đa cụm: Cung cấp, cấu hình và quản lý tập trung các cụm Kubernetes trên nhiều nhà cung cấp đám mây và trung tâm dữ liệu tại chỗ từ một bảng điều khiển duy nhất.
  • Tự động hóa Vòng đời Ứng dụng: Đơn giản hóa việc triển khai, cập nhật và khôi phục ứng dụng bằng cách sử dụng các đường ống CI/CD tích hợp, Helm chart hoặc quy trình GitOps.
  • Khả năng Quan sát Tích hợp: Cung cấp ghi log, chỉ số và truy vết thống nhất để giám sát tình trạng và hiệu suất của cả cụm và các ứng dụng chạy trên chúng.
  • Bảo mật và Thực thi Chính sách: Quản lý kiểm soát truy cập dựa trên vai trò (RBAC), xác định chính sách mạng và tích hợp quét bảo mật để bảo vệ môi trường container.
  • Quản lý Chi phí: Phân tích việc sử dụng tài nguyên trên các cụm để xác định sự thiếu hiệu quả và đưa ra các khuyến nghị để tối ưu hóa chi tiêu trên đám mây.

Trường hợp Sử dụng

Các công cụ này rất cần thiết cho các tổ chức chạy kiến trúc microservices ở quy mô lớn. Chúng chủ yếu được sử dụng bởi các kỹ sư DevOps, kỹ sư nền tảng và Kỹ sư Đảm bảo Độ tin cậy của Trang web (SRE) để xây dựng và duy trì các nền tảng dành cho nhà phát triển nội bộ. Các công ty áp dụng chiến lược đa đám mây hoặc đám mây lai cũng dựa vào các nền tảng này để đảm bảo hoạt động nhất quán trên các môi trường khác nhau.

Cách Lựa chọn

Khi chọn một công cụ Quản lý Kubernetes, hãy xem xét khả năng tương thích của nó với cơ sở hạ tầng của bạn (đám mây công cộng, tại chỗ, lai). Đánh giá khả năng tích hợp của nó với các công cụ CI/CD, giám sát và bảo mật hiện có của bạn. Đánh giá trải nghiệm người dùng và đường cong học tập cho nhóm của bạn, so sánh các tùy chọn có GUI phong phú với các tùy chọn tập trung vào GitOps và giao diện dòng lệnh. Cuối cùng, phân tích tổng chi phí sở hữu, bao gồm phí giấy phép và các nguồn lực vận hành cần thiết.

Quản lý Kubernetes use cases

1

Tự động hóa Triển khai Cụm Đa đám mây

Một nhóm kỹ sư nền tảng được giao nhiệm vụ cung cấp môi trường phát triển nhất quán trên AWS, Azure và GCP. Bằng cách sử dụng công cụ Quản lý Kubernetes, họ xác định một mẫu cụm được tiêu chuẩn hóa. Chỉ với một lệnh hoặc một cú nhấp chuột trên giao diện người dùng, họ có thể cung cấp các cụm giống hệt nhau, sẵn sàng cho sản xuất trên bất kỳ đám mây nào trong ba đám mây. Điều này loại bỏ sự trôi dạt cấu hình thủ công, giảm thời gian thiết lập từ vài ngày xuống còn vài phút và đảm bảo rằng các ứng dụng hoạt động nhất quán bất kể nhà cung cấp đám mây cơ bản nào, giúp tăng tốc đáng kể vòng đời phát triển.

2

Giám sát và Xử lý sự cố Tập trung

Một Kỹ sư Đảm bảo Độ tin cậy của Trang web (SRE) nhận được cảnh báo về độ trễ cao trong một microservice quan trọng. Thay vì kiểm tra nhiều hệ thống khác nhau, họ đăng nhập vào nền tảng Quản lý Kubernetes. Trên một bảng điều khiển duy nhất, họ có thể xem việc sử dụng tài nguyên của dịch vụ (CPU, bộ nhớ), kiểm tra log từ tất cả các pod của nó và kiểm tra các sự kiện triển khai gần đây. Họ nhanh chóng liên kết một lần đẩy mã gần đây với sự tăng vọt trong việc sử dụng bộ nhớ, xác định pod bị lỗi và bắt đầu khôi phục, tất cả đều từ trong cùng một giao diện thống nhất, giải quyết vấn đề trong vài phút.

3

Thực thi Chính sách Bảo mật trên Toàn bộ Hệ thống

Một nhóm bảo mật cần đảm bảo rằng không có container nào chạy với quyền root trên hàng trăm microservice. Sử dụng công cụ chính sách trong công cụ Quản lý Kubernetes của họ, họ xác định một chính sách duy nhất chặn bất kỳ pod nào cố gắng chạy với tư cách root. Họ áp dụng chính sách này trên toàn cầu cho tất cả các cụm, bao gồm cả môi trường phát triển, thử nghiệm và sản xuất. Công cụ tự động thực thi quy tắc này, cung cấp nhật ký kiểm toán để tuân thủ và ngăn chặn một loại lỗ hổng bảo mật lớn mà không cần can thiệp thủ công vào bất kỳ dịch vụ riêng lẻ nào.

4

Tự phục vụ cho Nhà phát triển trong Môi trường Thử nghiệm

Một nhóm phát triển thường xuyên cần các môi trường biệt lập để thử nghiệm các tính năng mới. Nhóm nền tảng sử dụng công cụ Quản lý Kubernetes để tạo một cổng tự phục vụ. Giờ đây, các nhà phát triển có thể, mà không cần bất kỳ kiến thức nào về Kubernetes, chọn một nhánh từ Git và nhấp vào một nút để triển khai nó vào một không gian tên tạm thời mới. Công cụ tự động xử lý việc tạo tài nguyên, mạng và bí mật. Điều này trao quyền cho các nhà phát triển để thử nghiệm độc lập và song song, giảm đáng kể sự phụ thuộc của họ vào nhóm vận hành và rút ngắn vòng lặp phản hồi.

5

Tối ưu hóa Chi tiêu Đám mây trên Kubernetes

Một nhóm FinOps nhận thấy rằng hóa đơn đám mây của công ty cho Kubernetes đang tăng đều đặn. Họ sử dụng mô-đun quản lý chi phí của công cụ Quản lý Kubernetes để phân tích việc phân bổ tài nguyên. Bảng điều khiển làm nổi bật một số cụm được cung cấp quá mức đáng kể, với mức sử dụng CPU trung bình thấp. Nó cũng xác định các ổ đĩa cố định mồ côi còn lại từ các ứng dụng đã xóa. Dựa trên những thông tin chi tiết có thể hành động này, nhóm đã giảm kích thước các nhóm nút và triển khai các chính sách dọn dẹp tự động, dẫn đến giảm ngay 20% chi phí đám mây hàng tháng của họ.

6

Đơn giản hóa việc Triển khai Ứng dụng với GitOps

Một nhóm DevOps muốn áp dụng GitOps để triển khai đáng tin cậy và có thể kiểm toán hơn. Họ cấu hình công cụ Quản lý Kubernetes của mình để giám sát một kho lưu trữ Git cụ thể. Khi một nhà phát triển hợp nhất một yêu cầu kéo để cập nhật thẻ hình ảnh container của một ứng dụng trong một tệp YAML, công cụ sẽ tự động phát hiện sự thay đổi. Sau đó, nó kích hoạt một quy trình triển khai, kéo hình ảnh mới và áp dụng cấu hình cho cụm sản xuất. Toàn bộ quá trình triển khai là khai báo, được kiểm soát phiên bản và có thể kiểm toán thông qua lịch sử Git, giúp giảm lỗi của con người và đơn giản hóa việc khôi phục.

Quản lý Kubernetes FAQ

Công cụ Quản lý Kubernetes là gì?

Công cụ Quản lý Kubernetes là các nền tảng phần mềm cung cấp một giao diện cấp cao hơn, thường là đồ họa, để vận hành các cụm Kubernetes. Chúng trừu tượng hóa sự phức tạp của việc sử dụng các công cụ dòng lệnh như `kubectl` và quản lý các tệp YAML thô. Mục đích chính của chúng là đơn giản hóa các tác vụ như cung cấp cụm, triển khai ứng dụng, giám sát, bảo mật và các hoạt động đa cụm, giúp Kubernetes trở nên dễ tiếp cận và dễ quản lý hơn cho các nhóm DevOps và nhà phát triển ở quy mô lớn.

Làm cách nào để chọn công cụ Quản lý Kubernetes phù hợp?

Việc chọn công cụ phù hợp phụ thuộc vào nhu cầu cụ thể của bạn. Hãy xem xét các yếu tố sau:

  • Hỗ trợ Cơ sở hạ tầng: Công cụ có hỗ trợ các môi trường mục tiêu của bạn không (ví dụ: AWS, Azure, GCP, tại chỗ hoặc mô hình lai)?
  • Mô hình Vận hành: Bạn thích một GUI phong phú để dễ sử dụng hay một mô hình tập trung vào GitOps để quản lý theo kiểu khai báo, có kiểm soát phiên bản?
  • Tích hợp: Nó tích hợp tốt như thế nào với các đường ống CI/CD, hệ thống giám sát (như Prometheus) và các trình quét bảo mật hiện có của bạn?
  • Kỹ năng của Nhóm: Đánh giá đường cong học tập. Một số công cụ được thiết kế cho các chuyên gia Kubernetes, trong khi những công cụ khác nhằm mục đích trao quyền cho các nhà phát triển có ít kiến thức vận hành hơn.
  • Chi phí: Đánh giá tổng chi phí sở hữu, bao gồm giấy phép, hỗ trợ và các nguồn lực nội bộ cần thiết để duy trì nó.
Sự khác biệt giữa dịch vụ Kubernetes được quản lý (như EKS hoặc GKE) và công cụ Quản lý Kubernetes là gì?

Một dịch vụ Kubernetes được quản lý (như Amazon EKS, Google GKE hoặc Azure AKS) cung cấp và quản lý mặt phẳng điều khiển Kubernetes cốt lõi cho bạn. Nó xử lý tính khả dụng, vá lỗi và mở rộng các thành phần như máy chủ API và etcd. Mặt khác, một công cụ Quản lý Kubernetes là một lớp nằm trên một hoặc nhiều cụm Kubernetes (có thể là dịch vụ được quản lý hoặc tự lưu trữ). Nó cung cấp một trải nghiệm thống nhất cho việc triển khai ứng dụng, khả năng hiển thị đa cụm, thực thi chính sách bảo mật và tự phục vụ cho nhà phát triển, bất kể các cụm cơ bản đang chạy ở đâu. Tóm lại, các dịch vụ được quản lý chạy cụm; các công cụ quản lý giúp bạn chạy các ứng dụng của mình trên (các) cụm.

Tôi có cần công cụ Quản lý Kubernetes nếu tôi chỉ có một cụm không?

Mặc dù các công cụ này thể hiện giá trị lớn nhất trong môi trường đa cụm, chúng vẫn có thể rất có lợi cho một cụm duy nhất. Chúng cung cấp một giao diện thân thiện với người dùng giúp giảm rào cản gia nhập cho các nhà phát triển và các thành viên mới trong nhóm. Các tính năng như khả năng quan sát tích hợp, quy trình triển khai ứng dụng được đơn giản hóa (ví dụ: thông qua danh mục dịch vụ) và thực thi chính sách bảo mật tự động có thể cải thiện đáng kể hiệu quả hoạt động và giảm lỗi, ngay cả trong thiết lập một cụm.

Các tính năng chính của một nền tảng Quản lý Kubernetes là gì?

Mặc dù các tính năng khác nhau giữa các công cụ, hầu hết các nền tảng toàn diện đều bao gồm:

  • Quản lý Vòng đời Cụm: Tự động hóa việc tạo, nâng cấp và ngừng hoạt động của các cụm.
  • Triển khai Ứng dụng: Cung cấp nhiều cách để triển khai ứng dụng, chẳng hạn như biểu mẫu, Helm chart hoặc tích hợp GitOps.
  • Khả năng Quan sát Tập trung: Tổng hợp log, chỉ số và truy vết từ tất cả các cụm và ứng dụng vào một chế độ xem duy nhất.
  • Bảo mật & Quản trị: Quản lý quyền truy cập của người dùng (RBAC), thực thi chính sách mạng và tích hợp với các trình quét bảo mật.
  • Quản lý Chi phí: Cung cấp khả năng hiển thị về mức tiêu thụ tài nguyên và các công cụ để tối ưu hóa chi tiêu.