ToolMage
Anmelden

Best 1 Sicherheit AI tools for Authentifizierung

Popular Sicherheit AI tools in Authentifizierung include Starbase, helping you work more efficiently.

Starbase

Starbase

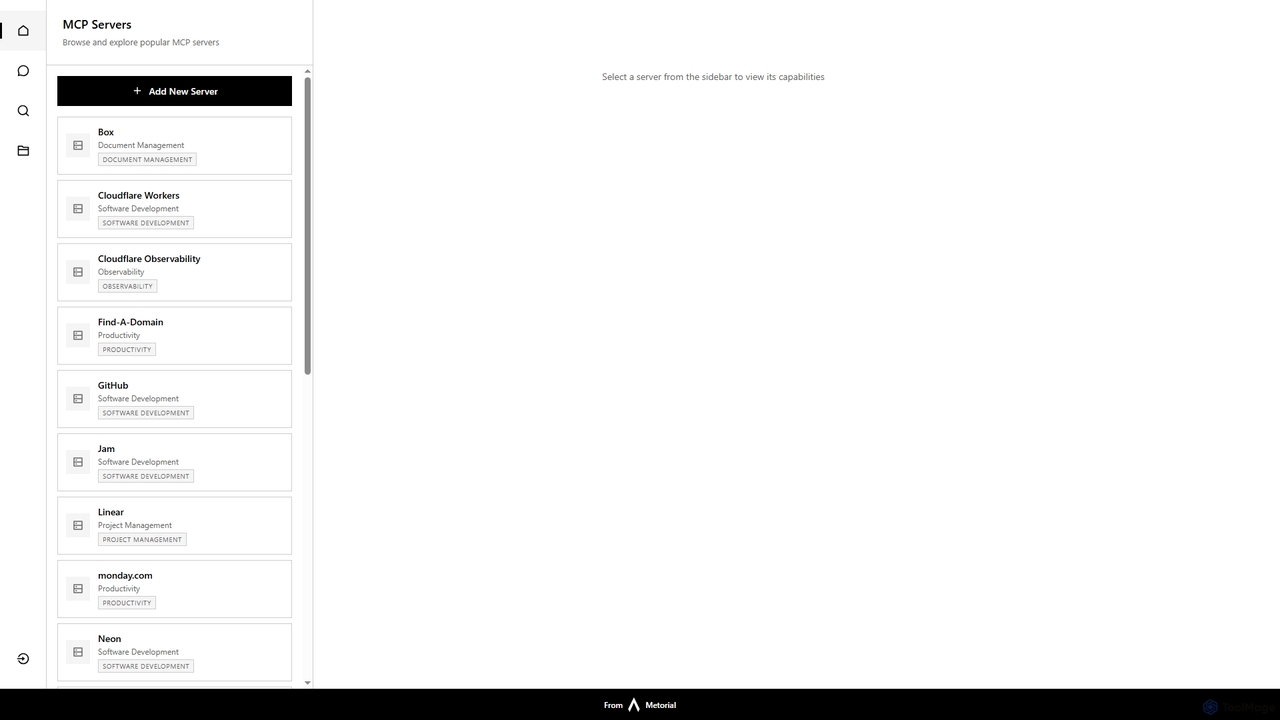
Starbase von Metorial ist eine umfassende Plattform, die entwickelt wurde, um das Browsen, Erkunden und Verwalten verschiedener beliebter Softwaredienste zu zentralisieren. Sie integriert eine breite Palette von Tools aus den Bereichen Softwareentwicklung, Projektmanagement, Produktivität und Infrastruktur und bietet ein einheitliches Dashboard zur Anzeige und Interaktion mit deren Funktionen.

Sicherheit
Visits 6.4KFavorites 143Likes 147

About Sicherheit

KI-Sicherheitstools sind spezialisierte Lösungen, die künstliche Intelligenz nutzen, um digitale Assets, Systeme und Daten vor Cyberbedrohungen zu schützen. Als kritische Komponente im breiteren Bereich der Authentifizierung und Zugriffsverwaltung verbessern diese Tools traditionelle Sicherheitsmaßnahmen, indem sie Schwachstellen und Angriffe proaktiv identifizieren, analysieren und darauf reagieren. Sie bieten erweiterte Funktionen zur Bedrohungserkennung, Anomalie-Identifizierung und automatisierten Incident Response, um einen robusten Schutz vor sich entwickelnden Cyberrisiken zu gewährleisten und Benutzeridentitäten sowie Daten zu sichern.

Kernfunktionen

  • Erweiterte Bedrohungserkennung: Nutzt maschinelles Lernen, um ausgeklügelte Malware, Phishing-Versuche und Zero-Day-Exploits zu identifizieren, die traditionelle Methoden möglicherweise übersehen.
  • Verhaltensanalyse: Überwacht das Benutzer- und Systemverhalten, um Anomalien zu erkennen, die auf Insider-Bedrohungen oder kompromittierte Konten hinweisen.
  • Automatisierte Incident Response: Löst sofortige, vordefinierte Aktionen aus, um Sicherheitsvorfälle ohne menschliches Eingreifen einzudämmen und zu mindern.
  • Schwachstellenmanagement: Scannt und priorisiert Software-Schwachstellen, Fehlkonfigurationen und Compliance-Lücken in der gesamten IT-Infrastruktur.
  • Betrugserkennung: Analysiert Transaktionsmuster und Benutzerdaten, um betrügerische Aktivitäten in Echtzeit zu identifizieren und zu verhindern.

Anwendungsszenarien

KI-Sicherheitstools sind für Organisationen, die komplexen und dynamischen Cyberbedrohungen ausgesetzt sind, unerlässlich. Sie werden von Cybersicherheitsteams in Unternehmen weit verbreitet eingesetzt, um ihre Security Operations Center (SOCs) zu verbessern, von Finanzinstituten zur Betrugsbekämpfung und von Cloud-Dienstleistern zur Sicherung großer Infrastrukturen. Diese Tools automatisieren Routineaufgaben und ermöglichen es Sicherheitsanalysten, sich auf strategische Bedrohungsanalysen und komplexe Untersuchungen zu konzentrieren.

Auswahlkriterien

Bei der Auswahl von KI-Sicherheitstools sollten Sie den Schutzumfang (Endpunkt, Netzwerk, Cloud), die Integrationsmöglichkeiten mit der bestehenden Sicherheitsinfrastruktur und die Genauigkeit der Bedrohungserkennung zur Minimierung von Fehlalarmen berücksichtigen. Bewerten Sie den Automatisierungsgrad für die Incident Response, die Skalierbarkeit zur Erfüllung zukünftiger Anforderungen und die Expertise des Anbieters in KI und Cybersicherheit. Priorisieren Sie Lösungen, die umfassende Berichts- und Compliance-Funktionen bieten.

Sicherheit use cases

1

Echtzeit-Anomalieerkennung im Netzwerkverkehr

Ein Netzwerksicherheitsanalyst nutzt KI-Sicherheitstools, um den Netzwerkverkehr kontinuierlich auf ungewöhnliche Muster oder Verhaltensweisen zu überwachen, die auf einen Cyberangriff, wie einen DDoS-Angriff oder Datenexfiltration, hindeuten könnten. Das KI-System lernt normale Netzwerk-Baselines und markiert Abweichungen, wodurch der Analyst potenzielle Bedrohungen schnell untersuchen und darauf reagieren kann, bevor sie eskalieren, was die Erkennungszeit von Stunden auf Minuten reduziert.

2

Automatisierte Malware-Analyse und -Behebung

Ein Security Operations Center (SOC)-Team nutzt KI-Sicherheitstools, um verdächtige Dateien und URLs, die von Benutzern eingereicht oder von Endpunktschutzlösungen erkannt wurden, automatisch zu analysieren. Die KI ermittelt schnell, ob eine Datei bösartig ist, identifiziert ihre Eigenschaften und schlägt oder führt Abhilfemaßnahmen wie das Quarantänisieren der Datei oder das Blockieren des Zugriffs aus. Diese Automatisierung reduziert den manuellen Aufwand und die Zeit für die Malware-Analyse drastisch und verbessert die Reaktionseffizienz des SOC um bis zu 70%.

3

Proaktives Schwachstellen-Scanning und Priorisierung

Ein IT-Sicherheitsmanager setzt KI-gesteuerte Schwachstellenmanagement-Tools ein, um die gesamte IT-Infrastruktur des Unternehmens, einschließlich Server, Anwendungen und Netzwerkgeräte, regelmäßig zu scannen. Die KI identifiziert nicht nur Schwachstellen, sondern priorisiert diese auch basierend auf Ausnutzbarkeit, potenziellem Einfluss und Asset-Kritikalität, wodurch umsetzbare Erkenntnisse geliefert werden. Dies ermöglicht es dem Manager, Ressourcen effektiv zuzuweisen, sich zuerst auf die kritischsten Risiken zu konzentrieren und die gesamte Angriffsfläche um 40% zu reduzieren.

4

Verbesserte Betrugserkennung bei Finanztransaktionen

Ein Betrugspräventionsteam einer Bank nutzt KI-Sicherheitslösungen, um täglich Millionen von Finanztransaktionen auf verdächtige Muster zu analysieren, die auf Kreditkartenbetrug, Geldwäsche oder Kontoübernahmen hindeuten. Die KI-Modelle lernen aus historischen Daten und passen sich neuen Betrugstechniken an, indem sie Anomalien in Echtzeit identifizieren, die menschliche Analysten möglicherweise übersehen würden. Dies reduziert die finanziellen Verluste durch Betrug erheblich, indem betrügerische Transaktionen mit über 95%iger Genauigkeit erkannt und blockiert werden.

5

Sicherung von Cloud-Umgebungen mit KI-gesteuerter Überwachung

Ein Cloud-Architekt implementiert KI-Sicherheitstools, um seine dynamische Cloud-Infrastruktur (IaaS, PaaS, SaaS) kontinuierlich auf Fehlkonfigurationen, unautorisierte Zugriffsversuche und Compliance-Verstöße zu überwachen. Die KI bietet eine einheitliche Ansicht der Sicherheitslage über mehrere Cloud-Dienste hinweg, identifiziert automatisch Abweichungen von Sicherheitsrichtlinien und kann automatisierte Abhilfemaßnahmen auslösen. Dies gewährleistet kontinuierliche Compliance und reduziert das Risiko von Datenlecks in komplexen Cloud-Umgebungen um 30%.

6

Erkennung und Prävention von Insider-Bedrohungen

Ein Unternehmenssicherheitsteam nutzt KI-Sicherheitstools, um das Mitarbeiterverhalten, Zugriffsmuster und die Datennutzung über verschiedene Systeme hinweg zu analysieren. Die KI etabliert Baselines für normale Aktivitäten und markiert ungewöhnliche Aktionen, wie z.B. einen Mitarbeiter, der außerhalb der Arbeitszeiten auf sensible Dateien zugreift oder versucht, große Datenmengen herunterzuladen. Diese proaktive Überwachung hilft, potenzielle Insider-Bedrohungen, ob böswillig oder versehentlich, zu erkennen, wodurch das Team frühzeitig eingreifen und Datenverlust oder Diebstahl geistigen Eigentums verhindern kann.

Sicherheit FAQ

Was sind KI-Sicherheitstools?

KI-Sicherheitstools sind Softwarelösungen, die künstliche Intelligenz, insbesondere maschinelles Lernen, nutzen, um die Cybersicherheitsabwehr zu verbessern. Sie sind darauf ausgelegt, Cyberbedrohungen, Schwachstellen und Anomalien in verschiedenen digitalen Umgebungen proaktiv zu identifizieren, zu analysieren und darauf zu reagieren. Diese Tools gehen über traditionelle regelbasierte Systeme hinaus, indem sie aus riesigen Datensätzen lernen, um ausgeklügelte Angriffe zu erkennen, potenzielle Risiken vorherzusagen und Sicherheitsoperationen zu automatisieren, wodurch ein dynamischerer und anpassungsfähigerer Schutz geboten wird.

Wie unterscheiden sich KI-Sicherheitstools von traditionellen Sicherheitslösungen?

Traditionelle Sicherheitslösungen basieren oft auf vordefinierten Regeln, Signaturen und bekannten Bedrohungsdatenbanken, um Angriffe zu erkennen. Obwohl sie gegen bekannte Bedrohungen wirksam sind, haben sie Schwierigkeiten mit neuartigen oder sich entwickelnden Angriffen. KI-Sicherheitstools hingegen verwenden maschinelle Lernalgorithmen, um große Datenmengen zu analysieren, Muster zu identifizieren und Anomalien zu erkennen, die auf neue oder ausgeklügelte Bedrohungen hinweisen, selbst ohne vorheriges Wissen. Dies ermöglicht eine proaktivere, anpassungsfähigere und automatisiertere Bedrohungserkennung und -reaktion, wodurch die Belastung für menschliche Analysten erheblich reduziert und die allgemeine Widerstandsfähigkeit gegen Zero-Day-Exploits verbessert wird.

Was sind die Hauptvorteile des Einsatzes von KI in der Cybersicherheit?

Die Integration von KI in die Cybersicherheit bietet mehrere wesentliche Vorteile. Erstens ermöglicht sie eine verbesserte Bedrohungserkennung, indem sie komplexe und neuartige Angriffsmuster identifiziert, die menschliche Analysten oder traditionelle Systeme möglicherweise übersehen würden. Zweitens automatisiert KI routinemäßige Sicherheitsaufgaben wie die Protokollanalyse und die Incident-Triage, wodurch Sicherheitsteams sich auf strategische Initiativen konzentrieren können. Drittens bietet sie eine schnellere Incident Response, indem sie Bedrohungen in Echtzeit automatisch eindämmt und mindert. Schließlich bietet KI-gesteuerte Sicherheit prädiktive Fähigkeiten, die es Organisationen ermöglichen, Angriffe zu antizipieren und zu verhindern, bevor sie auftreten, was zu einer robusteren und effizienteren Sicherheitslage führt.

Wie wählt man die richtige KI-Sicherheitsplattform für seine Organisation aus?

Die Auswahl der richtigen KI-Sicherheitsplattform erfordert die Bewertung mehrerer Faktoren. Bewerten Sie zunächst die spezifischen Sicherheitsanforderungen Ihrer Organisation, einschließlich der zu schützenden Asset-Typen (Endpunkte, Cloud, Netzwerk) und der primären Bedrohungen. Zweitens berücksichtigen Sie die Integrationsmöglichkeiten der Plattform mit Ihrer bestehenden Sicherheitsinfrastruktur (SIEM, SOAR, EDR). Drittens bewerten Sie die Genauigkeit ihrer KI-Modelle bei der Erkennung von Bedrohungen und der Minimierung von Fehlalarmen, die zu Alarmmüdigkeit führen können. Viertens achten Sie auf Skalierbarkeit, Benutzerfreundlichkeit und umfassende Berichtsfunktionen. Schließlich berücksichtigen Sie den Ruf des Anbieters, den Support und das Engagement für kontinuierliche KI-Modellaktualisierungen, um den sich entwickelnden Bedrohungen einen Schritt voraus zu sein.

Können KI-Sicherheitstools alle Cyberangriffe verhindern?

Obwohl KI-Sicherheitstools die Verteidigungsfähigkeiten einer Organisation erheblich verbessern, können sie die Verhinderung aller Cyberangriffe nicht garantieren. KI zeichnet sich durch die Erkennung bekannter und unbekannter Bedrohungen aus, indem sie Anomalien identifiziert und aus Daten lernt, aber ausgeklügelte Angreifer entwickeln ihre Taktiken ständig weiter. KI-Tools sind am effektivsten, wenn sie in eine umfassende Cybersicherheitsstrategie integriert werden, die menschliche Überwachung, regelmäßige Sicherheitsaudits, Mitarbeiterschulungen und mehrschichtige Abwehrmaßnahmen umfasst. Sie sind mächtige Verbündete im Kampf gegen Cyberkriminalität, aber kein eigenständiges Allheilmittel.