ToolMage
Anmelden

Best 3 Code-Sicherheit AI tools for Entwicklung

Popular Code-Sicherheit AI tools in Entwicklung include CodeThreat, Gammacode und AppSec Assistant, helping you work more efficiently.

Gammacode
Freemium

Gammacode

Gammacode ist eine KI-gestützte Code-Intelligenzplattform, die die Softwareentwicklung beschleunigt, indem sie produktionsreifen Code generiert, Schwachstellen erkennt und Korrekturen automatisiert. Sie unterstützt technische und nicht-technische Benutzer über eine Weboberfläche und CLI und legt Wert auf Datenschutz und Sicherheit.

Codegenerierung
Visits 6.4KFavorites 120Likes 128
CodeThreat

CodeThreat

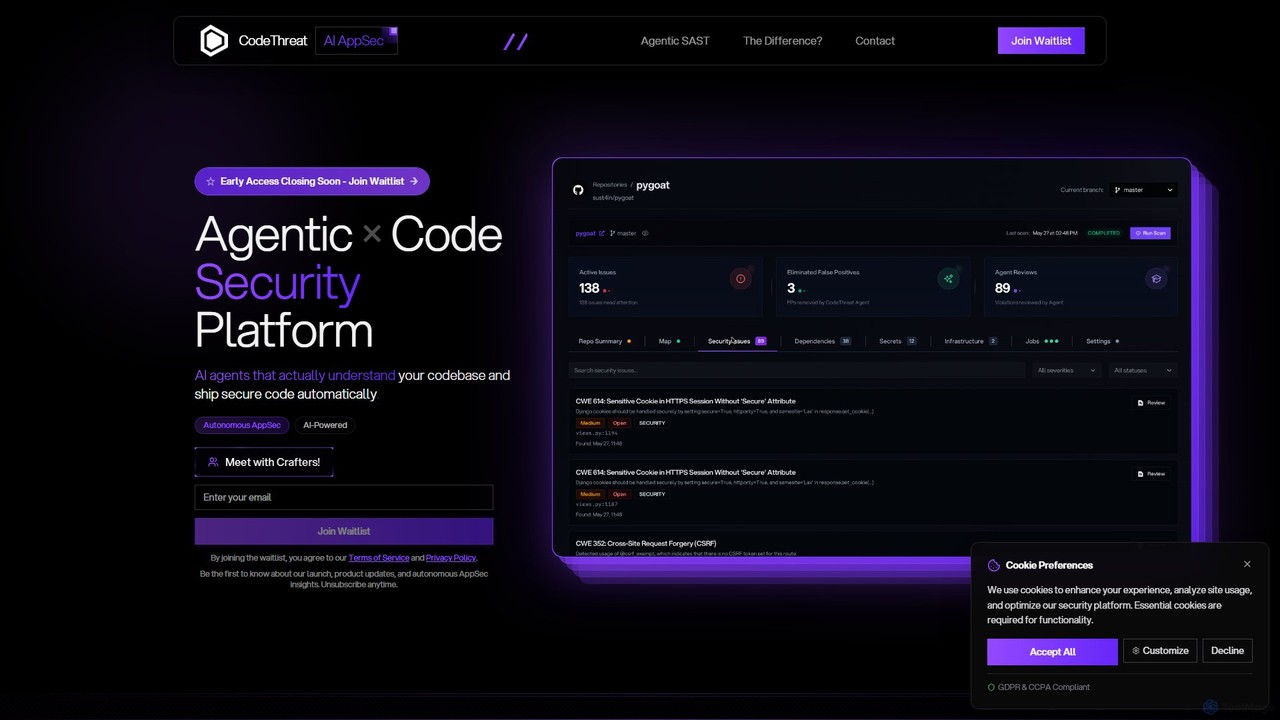
CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.

Code-Sicherheit
Visits 7.3KFavorites 156Likes 161
AppSec Assistant
Freemium

AppSec Assistant

Ein KI-gestützter Assistent, der in Jira Cloud integriert ist und automatisierte Sicherheitsempfehlungen für die Softwareentwicklung liefert. Er hilft Entwicklern, von Grund auf sicheren Code zu schreiben, AppSec-Reviews zu optimieren und Sicherheit direkt in den SDLC zu integrieren.

Code-Sicherheit
Visits 6.3KFavorites 146Likes 130

About Code-Sicherheit

Code-Sicherheits-Tools sind KI-gestützte Lösungen, die entwickelt wurden, um Schwachstellen in Softwarecode zu identifizieren, zu verhindern und zu beheben. Diese Tools nutzen maschinelles Lernen und statische/dynamische Analyse, um Sicherheitslücken frühzeitig im Entwicklungslebenszyklus zu erkennen. Sie verbessern die Softwareintegrität und schützen Anwendungen vor potenziellen Cyberbedrohungen, wodurch Entwicklungsprozesse robuster und sicherer werden.

Kernfunktionen

  • Automatisierte Schwachstellenprüfung: Scannt automatisch Quellcode, Binärdateien und Abhängigkeiten nach bekannten und unbekannten Sicherheitslücken.
  • Echtzeit-Bedrohungserkennung: Überwacht Codeänderungen und Entwicklungsumgebungen, um Sicherheitsprobleme sofort zu kennzeichnen, sobald sie auftreten.
  • Compliance-Prüfung: Stellt sicher, dass der Code den Sicherheitsstandards der Branche und den gesetzlichen Anforderungen (z. B. OWASP Top 10, DSGVO) entspricht.
  • KI-gesteuerte Behebungsvorschläge: Bietet intelligente Empfehlungen und Code-Snippets zur Behebung identifizierter Schwachstellen.
  • Lieferketten-Sicherheit: Analysiert Bibliotheken von Drittanbietern und Open-Source-Komponenten auf eingebettete Sicherheitsrisiken.

Anwendungsszenarien

Softwareentwicklungsteams integrieren Code-Sicherheits-Tools in ihre CI/CD-Pipelines, um jeden Code-Commit automatisch zu scannen und sicherzustellen, dass keine neuen Schwachstellen in die Codebasis gelangen. Dies hilft, von den frühesten Entwicklungsphasen an eine hohe Sicherheitslage aufrechtzuerhalten. Sicherheitsprüfer und Compliance-Beauftragte verwenden diese Tools, um umfassende Sicherheitsbewertungen durchzuführen, die Einhaltung von Branchenvorschriften zu überprüfen und detaillierte Berichte für interne und externe Audits zu erstellen.

Auswahlkriterien

Bei der Auswahl von Code-Sicherheits-Tools sollten deren Integrationsfähigkeiten mit bestehenden Entwicklungsumgebungen (IDEs, CI/CD) berücksichtigt werden. Bewerten Sie die Arten von Schwachstellen, die sie erkennen können (SAST, DAST, SCA), und ihre Genauigkeit bei der Minimierung von Fehlalarmen. Beurteilen Sie außerdem die Klarheit und Umsetzbarkeit ihrer Behebungsvorschläge sowie ihre Unterstützung für verschiedene Programmiersprachen.

Code-Sicherheit use cases

1

Automatisierte Schwachstellenprüfung in CI/CD

Ein DevOps-Ingenieur integriert ein KI-gestütztes Code-Sicherheits-Tool in seine Continuous Integration/Continuous Deployment (CI/CD)-Pipeline. Jedes Mal, wenn ein Entwickler neuen Code pusht, scannt das Tool automatisch nach gängigen Schwachstellen wie SQL-Injection oder Cross-Site-Scripting, liefert sofortiges Feedback und verhindert, dass unsicherer Code in die Produktion gelangt.

2

Sicherung von Open-Source-Abhängigkeiten

Ein Softwarearchitekt muss sicherstellen, dass alle in seinem Projekt verwendeten Drittanbieter- und Open-Source-Bibliotheken frei von bekannten Schwachstellen sind. Das Code-Sicherheits-Tool führt eine Software Composition Analysis (SCA) durch, identifiziert veraltete oder kompromittierte Komponenten und schlägt sichere Alternativen oder Patches vor, wodurch Lieferkettenrisiken erheblich reduziert werden.

3

Echtzeit-Sicherheitsfeedback für Entwickler

Ein Entwickler schreibt neue Funktionen in seiner IDE. Das Code-Sicherheits-Tool bietet Echtzeit-Inline-Vorschläge und Warnungen zu potenziellen Sicherheitslücken während der Eingabe, wodurch er von Anfang an sichereren Code schreiben kann und die Notwendigkeit umfangreicher Refaktorierungen später reduziert wird.

4

Sicherstellung der Einhaltung gesetzlicher Vorschriften

Das Entwicklungsteam eines Finanzinstituts muss strenge Branchenvorschriften wie PCI DSS einhalten. Sie verwenden Code-Sicherheits-Tools, um ihre Codebasis automatisch anhand dieser Standards zu überprüfen, Compliance-Berichte zu erstellen und Bereiche hervorzuheben, die Aufmerksamkeit erfordern, wodurch Auditprozesse optimiert werden.

5

Proaktive Bedrohungssuche in Legacy-Code

Ein Unternehmen verfügt über eine große Legacy-Codebasis, die seit Jahren nicht gründlich auf Sicherheit geprüft wurde. Eine Code-Sicherheitsplattform nutzt KI, um die gesamte Codebasis zu analysieren und subtile, komplexe Schwachstellen zu identifizieren, die bei manuellen Überprüfungen übersehen werden könnten, wodurch langjährige Risiken proaktiv gemindert werden.

6

Sicherheitstraining und -schulung

Ein Sicherheitsverantwortlicher nutzt die Erkenntnisse aus Code-Sicherheits-Tools, um häufige Codierungsfehler seines Teams zu identifizieren. Anschließend nutzt er die detaillierten Schwachstellenbeschreibungen und Behebungsbeispiele des Tools, um gezielte Sicherheitsschulungsmodule zu erstellen, wodurch das allgemeine Sicherheitsbewusstsein und die Codierungspraktiken der Entwicklungsmitarbeiter verbessert werden.

Code-Sicherheit FAQ

Was sind KI-gestützte Code-Sicherheits-Tools?

KI-gestützte Code-Sicherheits-Tools sind Softwarelösungen, die künstliche Intelligenz und maschinelles Lernen nutzen, um Quellcode, Binärdateien und Abhängigkeiten automatisch zu analysieren und Sicherheitslücken zu identifizieren. Sie gehen über traditionelle regelbasierte Scans hinaus, indem sie aus riesigen Datensätzen von Code und Exploits lernen, was eine genauere und proaktivere Erkennung komplexer Sicherheitslücken während des gesamten Softwareentwicklungslebenszyklus ermöglicht.

Wie unterscheiden sich Code-Sicherheits-Tools von traditionellen Testmethoden?

Traditionelle Sicherheitstests basieren oft auf manuellen Überprüfungen, Penetrationstests oder einfachem Musterabgleich. Code-Sicherheits-Tools, insbesondere solche, die mit KI verbessert wurden, bieten eine automatisierte, kontinuierliche Überprüfung der gesamten Codebasis. Sie können subtile, kontextabhängige Schwachstellen erkennen, Fehlalarme reduzieren und Echtzeit-Feedback liefern, indem sie sich nahtlos in moderne CI/CD-Pipelines integrieren, um Probleme früher und effizienter zu lösen.

Welche Arten von Schwachstellen können Code-Sicherheits-Tools erkennen?

Code-Sicherheits-Tools können eine Vielzahl von Schwachstellen erkennen, darunter gängige Probleme wie SQL-Injection, Cross-Site-Scripting (XSS), unsichere Deserialisierung und fehlerhafte Authentifizierung. Fortschrittliche Tools identifizieren auch Fehlkonfigurationen, die Offenlegung sensibler Daten, unsichere direkte Objektverweise und Schwachstellen in Bibliotheken von Drittanbietern (Software Composition Analysis - SCA), wodurch sowohl bekannte als auch aufkommende Bedrohungen abgedeckt werden.

Wer profitiert am meisten von der Verwendung von Code-Sicherheits-Tools?

Softwareentwickler profitieren von Echtzeit-Feedback und Behebungsvorschlägen, die ihnen helfen, von Anfang an sicheren Code zu schreiben. DevOps- und Sicherheitsingenieure nutzen sie, um Sicherheitsprüfungen in CI/CD-Pipelines zu automatisieren und so eine kontinuierliche Sicherheit zu gewährleisten. Organisationen profitieren von reduzierten Sicherheitsrisiken, verbesserter Compliance, schnelleren Entwicklungszyklen und erheblichen Kosteneinsparungen durch die frühzeitige Erkennung von Schwachstellen.

Wie kann ich Code-Sicherheits-Tools in meinen Entwicklungsworkflow integrieren?

Die meisten Code-Sicherheits-Tools bieten flexible Integrationsoptionen. Sie können direkt in integrierte Entwicklungsumgebungen (IDEs) für Echtzeit-Feedback, in Versionskontrollsysteme (wie Git) für automatisierte Scans bei Commits und in CI/CD-Pipelines (wie Jenkins, GitLab CI, GitHub Actions) für kontinuierliche Sicherheitstests integriert werden. Viele bieten auch APIs für benutzerdefinierte Integrationen und Berichte.