ToolMage
Anmelden

Best 3 Cybersicherheit AI tools for Es

Popular Cybersicherheit AI tools in Es include Netify, Escape und FindErnest, helping you work more efficiently.

Escape
Paid

Escape

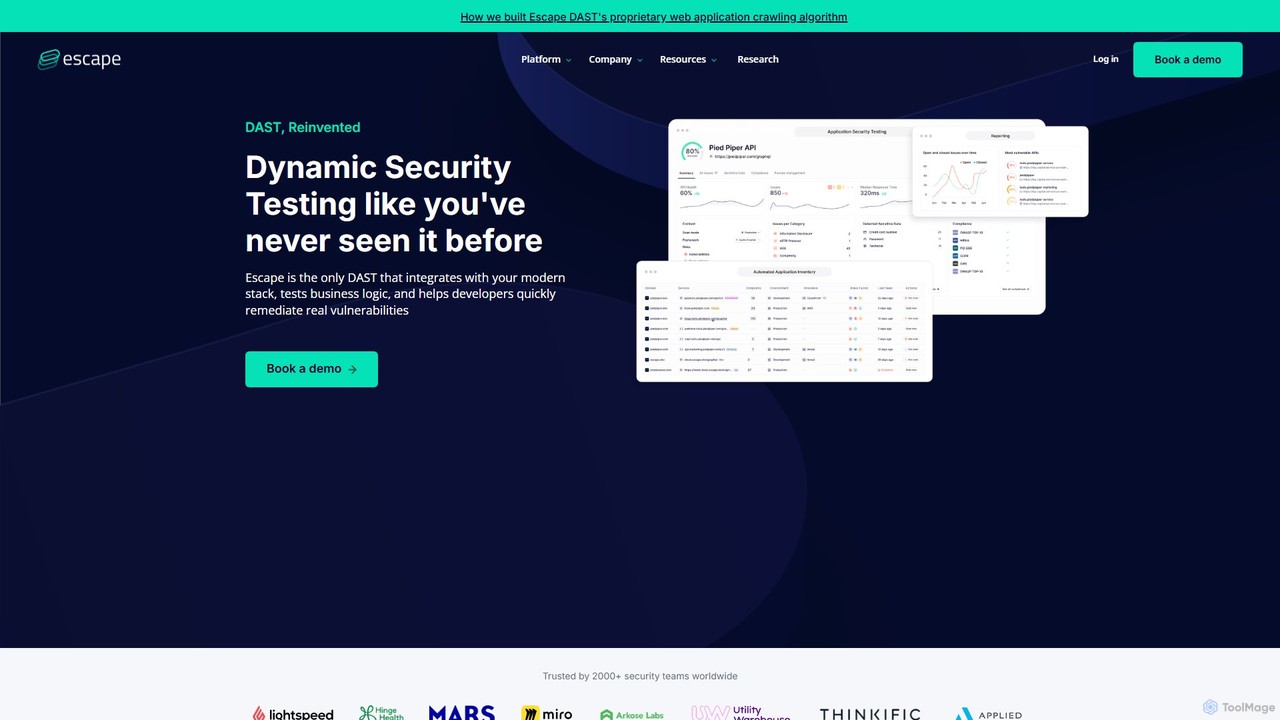
Escape ist ein KI-gestütztes DAST-Tool (Dynamic Application Security Testing), das speziell für moderne Anwendungen entwickelt wurde. Es konzentriert sich auf die Absicherung von APIs, insbesondere GraphQL und REST, indem es komplexe Geschäftslogik-Schwachstellen testet, die herkömmliche Scanner oft übersehen.

Sicherheit und Compliance
Visits 41KFavorites 166Likes 157
FindErnest
Paid

FindErnest

FindErnest ist eine Technologieberatung, die Unternehmen mit innovativen Lösungen stärkt. Spezialisiert auf KI, Cybersicherheit, Cloud-Services und Technologieberatung, liefern sie maßgeschneiderte Strategien, um das Wachstum zu fördern, den Betrieb zu optimieren und die digitale Transformation für globale Unternehmen voranzutreiben.

Beratung
Visits 17.7KFavorites 181Likes 180
Netify
Paid

Netify

Netify ist eine Netzwerk-Intelligenz-Plattform, die durch Deep Packet Inspection (DPI), cloudbasierte Analysen und Daten-Feeds tiefe Einblicke in den Netzwerkverkehr bietet. Sie hilft Unternehmen und IT-Experten, ihre Netzwerke zu überwachen, zu sichern und zu optimieren, indem sie Anwendungen identifiziert, Bedrohungen erkennt und die Leistung analysiert.

Analysen
Visits 259.8KFavorites 115Likes 124

About Cybersicherheit

KI-Cybersicherheitstools sind eine Klasse von Lösungen, die maschinelles Lernen und künstliche Intelligenz nutzen, um digitale Bedrohungen proaktiv zu erkennen, zu analysieren und darauf zu reagieren. Diese Tools gehen über traditionelle signaturbasierte Methoden hinaus, indem sie riesige Datenmengen analysieren, um Anomalien zu identifizieren, Angriffsmuster vorherzusagen und Sicherheitsoperationen zu automatisieren. Ihr Hauptwert liegt in der erheblichen Verkürzung der Reaktionszeiten, der Identifizierung bisher unbekannter „Zero-Day“-Schwachstellen und der Stärkung der Fähigkeiten menschlicher Sicherheitsteams. Dies macht sie entscheidend für den Schutz moderner IT-Infrastrukturen vor ausgeklügelten und sich entwickelnden Cyberangriffen.

Kernfunktionen

  • Prädiktive Bedrohungserkennung: Nutzt Modelle des maschinellen Lernens, um neue Malware, Ransomware und Phishing-Versuche zu identifizieren und zu blockieren, bevor sie Schaden anrichten.
  • Verhaltensanalyse (UEBA): Erstellt Verhaltensgrundlagen für Benutzer und Geräte und meldet automatisch verdächtige Abweichungen, die auf eine Insider-Bedrohung oder ein kompromittiertes Konto hindeuten könnten.
  • Automatisierte Reaktion auf Vorfälle: Orchestriert und automatisiert die Reaktion auf Sicherheitswarnungen, wie das Isolieren betroffener Geräte oder das Blockieren bösartiger IPs, ohne manuellen Eingriff.
  • KI-gestütztes Schwachstellenmanagement: Analysiert und priorisiert Systemschwachstellen basierend auf der Wahrscheinlichkeit einer Ausnutzung und den potenziellen Geschäftsauswirkungen, sodass sich Teams auf kritische Risiken konzentrieren können.

Anwendungsfälle

Diese Tools werden in Sektoren mit hochwertigen Daten wie Finanzen, Gesundheitswesen, E-Commerce und Behörden weit verbreitet eingesetzt. Security Operations Centers (SOCs) nutzen sie für die erweiterte Bedrohungssuche und die Triage von Warnmeldungen, während IT-Abteilungen sie für den Endpunktschutz und die Überwachung der Netzwerksicherheit einsetzen.

Wie man wählt

Bei der Auswahl eines KI-Cybersicherheitstools sollten Sie dessen Erkennungsgenauigkeit (Falsch-Positiv- und Falsch-Negativ-Raten), seine Fähigkeit zur Integration in Ihren bestehenden Sicherheitsstack (wie SIEM und Firewalls), den Grad der Automatisierung und seine Skalierbarkeit zur Bewältigung des Datenvolumens und der Bedrohungslandschaft Ihrer Organisation berücksichtigen.

Cybersicherheit use cases

1

Automatisierte Bedrohungssuche für SOC-Teams

Ein Analyst im Security Operations Center (SOC) hat die Aufgabe, fortschrittliche persistente Bedrohungen (APTs) zu identifizieren, die in Terabytes von Netzwerkprotokollen versteckt sind. Anstatt manuell komplexe Abfragen zu schreiben, verwendet er eine KI-Cybersicherheitsplattform. Die KI analysiert kontinuierlich Protokolldaten, Netzwerkverkehr und Endpunktaktivitäten und korreliert automatisch subtile Ereignisse über verschiedene Systeme hinweg. Sie identifiziert ein langsames und unauffälliges Datenexfiltrationsmuster, das für einen Menschen nahezu unmöglich zu erkennen wäre, und ermöglicht es dem Team, die Bedrohung zu neutralisieren, bevor ein größerer Verstoß auftritt.

2

Echtzeit-Prävention von Phishing und Malware

Ein mittelständisches E-Commerce-Unternehmen muss seine Mitarbeiter vor ausgeklügelten Phishing-Angriffen schützen. Sie setzen ein KI-gestütztes E-Mail-Sicherheitsgateway ein. Wenn eine E-Mail eintrifft, analysiert die KI nicht nur die Reputation des Absenders, sondern auch die sprachlichen Muster, das Gefühl der Dringlichkeit und die Struktur der Nachricht. Sie erkennt eine äußerst überzeugende Spear-Phishing-E-Mail, die sich als CEO ausgibt, und stellt sie automatisch unter Quarantäne, wobei ein detaillierter Bericht über den Grund der Kennzeichnung bereitgestellt wird. Dies verhindert einen potenziellen finanziellen Verlust und den Diebstahl von Anmeldeinformationen, ohne sich auf bekannte bösartige Signaturen zu verlassen.

3

Erkennung von Insider-Bedrohungen mit Verhaltensanalyse

Ein Finanzinstitut ist besorgt über die Datenexfiltration durch Mitarbeiter. Sie implementieren ein Tool zur Analyse des Benutzer- und Entitätsverhaltens (UEBA). Die KI erstellt eine Baseline der normalen Aktivität für jeden Mitarbeiter, einschließlich Anmeldezeiten, Datenzugriffsmustern und Netzwerknutzung. Eines Tages meldet sie einen Buchhalter, der plötzlich auf sensible Kundenordner zugreift, die er noch nie zuvor berührt hat, und versucht, spät in der Nacht eine große, verschlüsselte Datei auf einen persönlichen Cloud-Speicherdienst hochzuladen. Das Sicherheitsteam wird in Echtzeit alarmiert, was es ihnen ermöglicht, den Vorfall zu untersuchen und ein größeres Datenleck zu verhindern.

4

Automatisierung des Cloud Security Posture Managements

Ein schnell wachsendes Tech-Startup nutzt mehrere Cloud-Dienste (AWS, GCP) und hat Schwierigkeiten, eine sichere Konfiguration aufrechtzuerhalten. Ihr DevOps-Team verwendet ein KI-gestütztes Cloud Security Posture Management (CSPM)-Tool. Die KI scannt kontinuierlich ihre Cloud-Umgebungen und vergleicht sie mit Branchen-Benchmarks und Best Practices. Sie erkennt automatisch einen falsch konfigurierten S3-Bucket mit öffentlichem Lesezugriff und alarmiert basierend auf vordefinierten Richtlinien entweder das Team mit Behebungsschritten oder passt die Berechtigungen automatisch auf privat an. Dies verhindert eine versehentliche Datenexposition ohne manuelle, fehleranfällige Audits.

5

Priorisierung von Schwachstellen für das Patch-Management

Ein großes Unternehmen hat Tausende von Assets und erhält täglich Hunderte neuer Schwachstellenberichte. Ihr Sicherheitsteam ist überfordert. Durch den Einsatz eines KI-gesteuerten Schwachstellenmanagement-Tools können sie automatisch priorisieren, welche Schwachstellen zuerst gepatcht werden sollen. Die KI berücksichtigt nicht nur den CVSS-Score, sondern auch die reale Ausnutzbarkeit, Bedrohungsdaten und die Geschäftskritikalität des Assets. Sie hebt eine Schwachstelle mittlerer Schwere auf einem öffentlich zugänglichen Server hervor, die aktiv ausgenutzt wird, und stuft sie höher ein als Schwachstellen hoher Schwere auf internen, weniger kritischen Systemen. Dies ermöglicht es dem Team, Ressourcen effektiv zuzuweisen und die größten Risiken zuerst zu reduzieren.

6

Next-Generation Endpoint Protection (NGAV)

Ein kleines Unternehmen ohne dediziertes Sicherheitsteam benötigt einen robusten Schutz vor Ransomware. Sie ersetzen ihren traditionellen, signaturbasierten Antivirus durch eine Next-Generation Antivirus (NGAV)-Lösung. Wenn ein Mitarbeiter unwissentlich eine Datei mit einer brandneuen Zero-Day-Ransomware-Variante herunterlädt, analysiert das KI-Modell des NGAV das Verhalten der Datei in Echtzeit. Es erkennt bösartige Aktionen wie schnelle Dateiverschlüsselung und Versuche, Schattenkopien zu löschen, beendet den Prozess sofort und macht alle Änderungen rückgängig. Der Angriff wird gestoppt, bevor Daten verloren gehen – eine Leistung, die für herkömmliche AV, die keine Signatur für diese neue Bedrohung hätte, unmöglich ist.

Cybersicherheit FAQ

Was sind KI-Cybersicherheitstools?

KI-Cybersicherheitstools sind fortschrittliche Sicherheitslösungen, die künstliche Intelligenz und maschinelles Lernen nutzen, um Cyberbedrohungen proaktiv zu identifizieren, vorherzusagen und darauf zu reagieren. Im Gegensatz zu herkömmlichen Tools, die auf bekannten Malware-Signaturen basieren, analysieren KI-Systeme Muster, Verhaltensweisen und Anomalien in Daten, um neue und unbekannte Bedrohungen wie Zero-Day-Exploits und ausgeklügelte Phishing-Angriffe zu erkennen. Ihr Hauptziel ist es, Sicherheitsprozesse zu automatisieren und die Zeit zur Erkennung und Neutralisierung von Bedrohungen zu verkürzen.

Wie unterscheidet sich KI-Cybersicherheit von traditioneller Cybersicherheit?

Der Hauptunterschied liegt in ihrem Ansatz zur Bedrohungserkennung. Traditionelle Cybersicherheit basiert auf einem reaktiven, signaturbasierten Modell, was bedeutet, dass sie nur Bedrohungen erkennen kann, die bereits gesehen und katalogisiert wurden. KI-Cybersicherheit ist proaktiv und prädiktiv. Sie verwendet maschinelles Lernen, um eine Baseline des normalen Verhaltens zu erstellen und Abweichungen zu identifizieren, was es ihr ermöglicht, neuartige Zero-Day-Angriffe zu erkennen, für die es keine bekannte Signatur gibt. Kurz gesagt, traditionelle Sicherheit fragt: „Habe ich diese Bedrohung schon einmal gesehen?“, während KI-Sicherheit fragt: „Ist dieses Verhalten normal?“

Was sind die Hauptfunktionen von KI in der Cybersicherheit?

KI erfüllt mehrere kritische Funktionen in der Cybersicherheit, um die Bedrohungserkennung und -reaktion zu verbessern. Zu den Hauptfunktionen gehören:

  • Bedrohungserkennung: Analyse des Netzwerkverkehrs und der Systemprotokolle, um Muster zu identifizieren, die auf Malware oder Angriffe hindeuten.
  • Verhaltensanalyse (UEBA): Überwachung der Benutzer- und Geräteaktivitäten, um Anomalien zu erkennen, die auf ein kompromittiertes Konto oder eine Insider-Bedrohung hinweisen könnten.
  • Automatisierte Reaktion (SOAR): Automatisches Ergreifen von Maßnahmen gegen Bedrohungen, wie z. B. das Isolieren eines infizierten Geräts vom Netzwerk.
  • Schwachstellenmanagement: Priorisierung, welche Sicherheitslücken zuerst behoben werden sollen, basierend auf ihrer potenziellen Auswirkung und der Wahrscheinlichkeit einer Ausnutzung.
  • Phishing-Erkennung: Verwendung der Verarbeitung natürlicher Sprache (NLP) zur Analyse von E-Mails auf Anzeichen bösartiger Absichten.
Wie wähle ich das richtige KI-Cybersicherheitstool aus?

Die Wahl des richtigen Tools hängt von Ihren spezifischen Anforderungen ab. Berücksichtigen Sie diese Faktoren:

  • Schutzumfang: Benötigen Sie Schutz für Endpunkte (Laptops, Server), Netzwerkverkehr, Cloud-Umgebungen oder E-Mails? Wählen Sie ein Tool, das auf Ihren risikoreichsten Bereich spezialisiert ist.
  • Integrationsfähigkeiten: Stellen Sie sicher, dass das Tool in Ihre bestehende Sicherheitsinfrastruktur wie Ihr SIEM, Ihre Firewall oder Ihr Ticketsystem integriert werden kann, um eine einheitliche Sicherheitslage zu gewährleisten.
  • Genauigkeit und Fehlalarme: Suchen Sie nach Lösungen mit einer nachgewiesenen hohen Erkennungsgenauigkeit und niedrigen Falsch-Positiv-Raten, um Ihr Sicherheitsteam nicht mit harmlosen Warnungen zu überlasten.
  • Automatisierungsgrad: Bestimmen Sie, wie viel automatisierte Reaktion für Sie akzeptabel ist. Einige Tools bieten eine vollständig automatisierte Behebung, während andere geführte Empfehlungen für Ihr Team zur Ausführung bereitstellen.
Wer sollte KI-Cybersicherheitstools verwenden?

KI-Cybersicherheitstools sind für eine Vielzahl von Benutzern und Organisationen wertvoll. Zu den Hauptnutznießern gehören:

  • Security Operations Centers (SOCs): Zur Automatisierung der Alarm-Triage, zur Beschleunigung der Bedrohungssuche und zur Verbesserung der Analysteneffizienz.
  • IT-Sicherheitsmanager: Um einen besseren Einblick in die Sicherheitslage ihrer Organisation zu erhalten und Schwachstellen proaktiv zu verwalten.
  • Unternehmen in regulierten Branchen: Wie Finanzen, Gesundheitswesen und Behörden, um sensible Daten zu schützen und Compliance-Anforderungen zu erfüllen.
  • Kleine und mittlere Unternehmen (KMU): Um Zugang zu fortschrittlichem Schutz auf Unternehmensebene zu erhalten, ohne ein großes, dediziertes Sicherheitsteam zu benötigen.