
Escape Overview
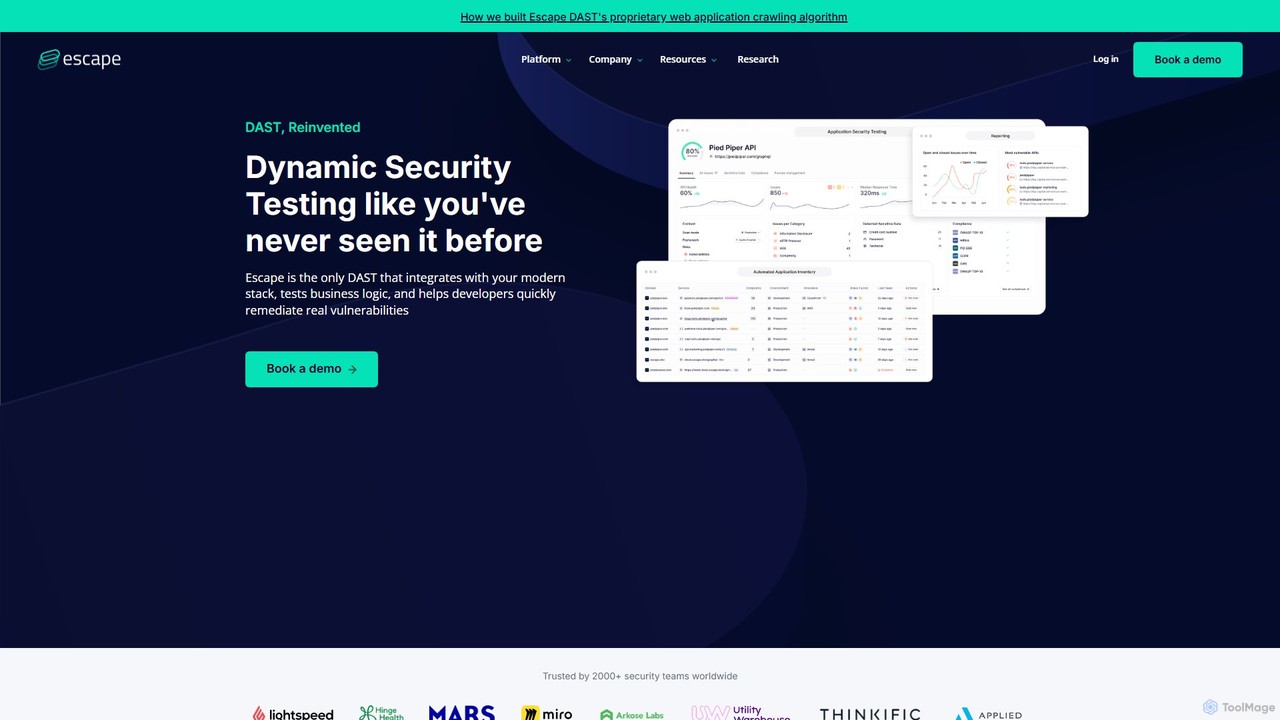
Escape ist eine Anwendungssicherheitsplattform der nächsten Generation, die umfassendes Dynamic Application Security Testing (DAST) für moderne Technologiestacks bietet. Im Gegensatz zu herkömmlichen DAST-Tools, die für monolithische Webanwendungen entwickelt wurden, ist Escape speziell dafür konzipiert, die komplexe und vernetzte Welt der APIs zu sichern, mit einem besonderen Fokus auf GraphQL- und REST-APIs. Es nutzt fortschrittliche KI und einen proprietären Algorithmus zum Testen der Geschäftslogiksicherheit, um kritische Schwachstellen aufzudecken, die über einfache Überprüfungen auf fehlende Header oder häufige Konfigurationsfehler hinausgehen.
Escape wird von Sicherheitsteams aus verschiedenen Branchen wie FinTech, Gesundheitswesen und E-Commerce gelobt und hilft Organisationen, ihre Sicherheitspraktiken nach links zu verlagern (Shift Left). Durch die nahtlose Integration in den Entwicklungslebenszyklus (CI/CD) befähigt es Entwickler, Sicherheitslücken in Staging-Umgebungen zu identifizieren und zu beheben, bevor sie jemals in die Produktion gelangen. Dieser proaktive Ansatz stärkt nicht nur die Sicherheitslage, sondern spart auch wertvolle Zeit und Ressourcen, indem Probleme frühzeitig erkannt werden.
Wie man Escape verwendet
Die Verwendung von Escape ist als nahtloser Teil des Entwicklungsworkflows konzipiert:
- Integration: Verbinden Sie Escape mit Ihrer Entwicklungsumgebung. Es bietet eine nahtlose Integration mit gängigen CI/CD-Pipelines und Tools wie GitHub, GitLab und Jenkins.
- API-Erkennung: Richten Sie Escape auf Ihre Anwendung. Es erkennt automatisch Ihre API-Endpunkte, einschließlich GraphQL und REST, und kartiert die gesamte Angriffsfläche.
- Konfigurieren & Scannen: Konfigurieren Sie die Scan-Parameter. Der intelligente Scanner von Escape simuliert dann hackerähnliche Angriffe und testet auf eine breite Palette von Schwachstellen, einschließlich fehlerhafter Zugriffskontrolle, Injektionsfehlern und komplexen Geschäftslogikproblemen.
- Ergebnisse analysieren: Überprüfen Sie den detaillierten Sicherheitsbericht im Escape-Dashboard. Jede Schwachstelle wird klar erklärt, nach Schweregrad priorisiert und enthält die genaue Anfrage und Antwort, um das Problem zu replizieren.
- Behebung: Nutzen Sie die umsetzbaren Behebungsanleitungen, die für jedes Problem bereitgestellt werden. Die klaren Anweisungen helfen Entwicklern, Schwachstellen schnell und effektiv zu beheben, ohne Sicherheitsexperten sein zu müssen.
- Kontinuierliche Überwachung: Planen Sie automatisierte, kontinuierliche Scans, um sicherzustellen, dass Ihre APIs sicher bleiben, während sich Ihre Anwendung weiterentwickelt.
Kernfunktionen von Escape
- Sicherheitstests für Geschäftslogik: Nutzt einen proprietären Algorithmus, um komplexe Fehler in der Geschäftslogik zu finden, wie z. B. Preismanipulationen im E-Commerce oder unbefugten Datenzugriff.
- Umfassende GraphQL-Sicherheit: Bietet spezialisierte Tests für GraphQL-APIs, die häufige und fortgeschrittene Schwachstellen wie Batching-Angriffe, tiefe Rekursion und Umgehung der Zugriffskontrolle adressieren. Es bietet auch die Open-Source-Bibliothek GraphQL Armor für eine zusätzliche Verteidigungsschicht.
- Automatisierte API-Erkennung: Scannt und kartiert kontinuierlich Ihre gesamte API-Angriffsfläche, um sicherzustellen, dass kein Endpunkt ungeschützt bleibt.
- CI/CD-Integration: Integriert sich direkt in Ihre Entwicklungspipeline und ermöglicht einen echten DevSecOps-Ansatz, indem Sicherheitstests bei jedem Code-Commit automatisiert werden.
- Umsetzbare Behebungsvorschläge: Bietet klare, entwicklerfreundliche Behebungsvorschläge für jede gefundene Schwachstelle, was die Behebungszeit erheblich verkürzt.
- Nahezu null Fehlalarme: Die KI-gestützte Engine ist darauf abgestimmt, genaue Ergebnisse zu liefern, sodass sich Sicherheits- und Entwicklungsteams auf echte Bedrohungen konzentrieren können.
- Unterstützung für moderne Stacks: Speziell für moderne Architekturen entwickelt, einschließlich Microservices, SPAs und verschiedener API-Protokolle.
Anwendungsfälle für Escape
Escape wird von Unternehmen aus verschiedenen Sektoren vertraut:
- FinTech & Finanzen: Absicherung sensibler Finanzdaten und Transaktions-APIs gegen Betrug und Datenlecks.
- Gesundheitswesen: Gewährleistung der Vertraulichkeit von Patientendaten und der API-Integrität gemäß Vorschriften wie HIPAA.
- E-Commerce: Verhinderung von Geschäftslogikfehlern, die zu Umsatzeinbußen führen könnten, wie z. B. nicht autorisierte Rabatte oder Bestandsmanipulation.
- Technologie & SaaS: Schutz der Kern-APIs von Softwareprodukten, Gewährleistung der Mandantendatentrennung und Plattformstabilität.
- AdTech: Absicherung von Hochdurchsatz-APIs, die große Datenmengen und komplexe Benutzerinteraktionen verarbeiten.
Vorteile von Escape
Escape bietet einen erheblichen Vorteil gegenüber herkömmlichen Sicherheitstools:
- Tiefere Tests: Geht über oberflächliche Überprüfungen hinaus, um die Geschäftslogik der Anwendung zu testen, wo sich oft die kritischsten und einzigartigsten Schwachstellen befinden.
- Entwickler-zentriert: Entwickelt für die Nutzung durch Entwickler, mit klaren Berichten und nahtloser Integration, die die Entwicklungsgeschwindigkeit nicht verlangsamt.
- Schnelle Wertschöpfung: Kann in wenigen Minuten eingerichtet werden und liefert innerhalb der ersten Stunde einen umfassenden Scan der API-Angriffsfläche.
- Spezialisierte Expertise: Marktführer im Bereich GraphQL-Sicherheit, der eine kritische Lücke schließt, die von vielen anderen Sicherheitstools hinterlassen wird.
- Proaktive Sicherheit: Ermöglicht es Teams, Schwachstellen in der Vorproduktion zu finden und zu beheben, was das Risiko eines Sicherheitsvorfalls drastisch reduziert.
Preise und Pläne
Escape bietet Pläne auf Unternehmensebene an, die auf die spezifischen Bedürfnisse jeder Organisation zugeschnitten sind. Die Preisgestaltung basiert auf Faktoren wie der Anzahl der Anwendungen, der API-Komplexität und den erforderlichen Funktionen. Um ein personalisiertes Angebot zu erhalten und die Plattform in Aktion zu sehen, werden potenzielle Kunden ermutigt, eine Live-Demo über die offizielle Website zu buchen.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 46.1K
- 2026-1: 56.2K
- 2026-2: 34.7K
- 2026-3: 39.9K
- 2026-4: 35.5K
- 2026-5: 34.5K
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten46.2%
- 🇮🇳Indien17.0%
- 🇫🇷Frankreich16.3%
- 🇻🇳Vietnam10.6%
- 🇩🇪Deutschland9.9%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 94.5% |
Referral | 5.5% |
Top keywords
| Keyword | Cost per click |
|---|---|
| access control models (rbac / abac) | $0.00 |
| agentic agent prompt for pentesting | $0.00 |
| best ai for pen testing | $0.00 |
| escape security | $0.00 |
| tools ตัวไหน scan owasp top 10 ได้ครบทุก domail | $0.00 |
Escape Alternatives

AppSanctuary
AppSanctuary ist eine KI-gestützte Anwendungssicherheitsplattform, die Schwachstellenscans, Konformitätsprüfungen und Bedrohungserkennung automatisiert. Sie hilft Entwicklern und Sicherheitsteams, sichere mobile und Web-Anwendungen zu erstellen und zu warten, indem sie tiefgehende Code-Analysen, umsetzbare Behebungsvorschläge und eine nahtlose CI/CD-Integration bietet.
Sicherheit und Compliance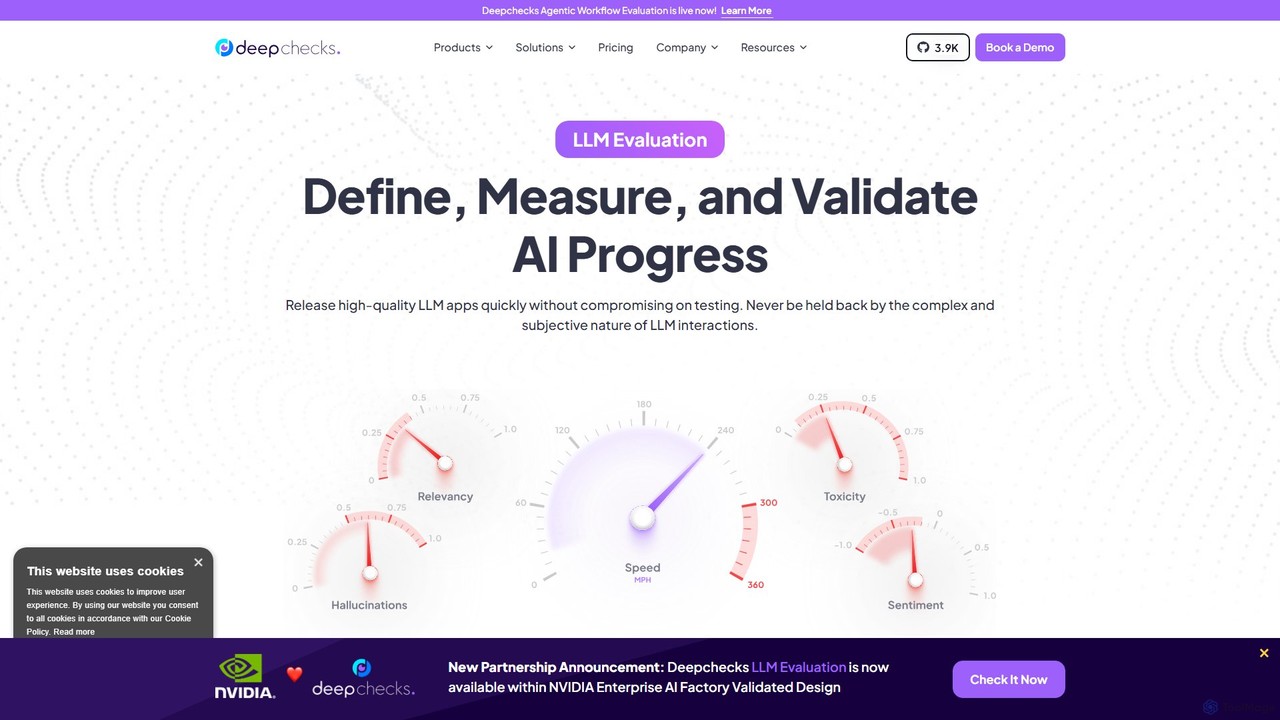
deepchecks
Deepchecks ist eine End-to-End-Plattform zur Evaluierung, Validierung und Überwachung von LLM-basierten Anwendungen. Sie hilft KI-Teams, den Fortschritt der KI zu definieren, zu messen und zu validieren und gewährleistet die Veröffentlichung hochwertiger, zuverlässiger Anwendungen durch die Optimierung von Tests von der Entwicklung über CI/CD bis zur Produktion.
Analysen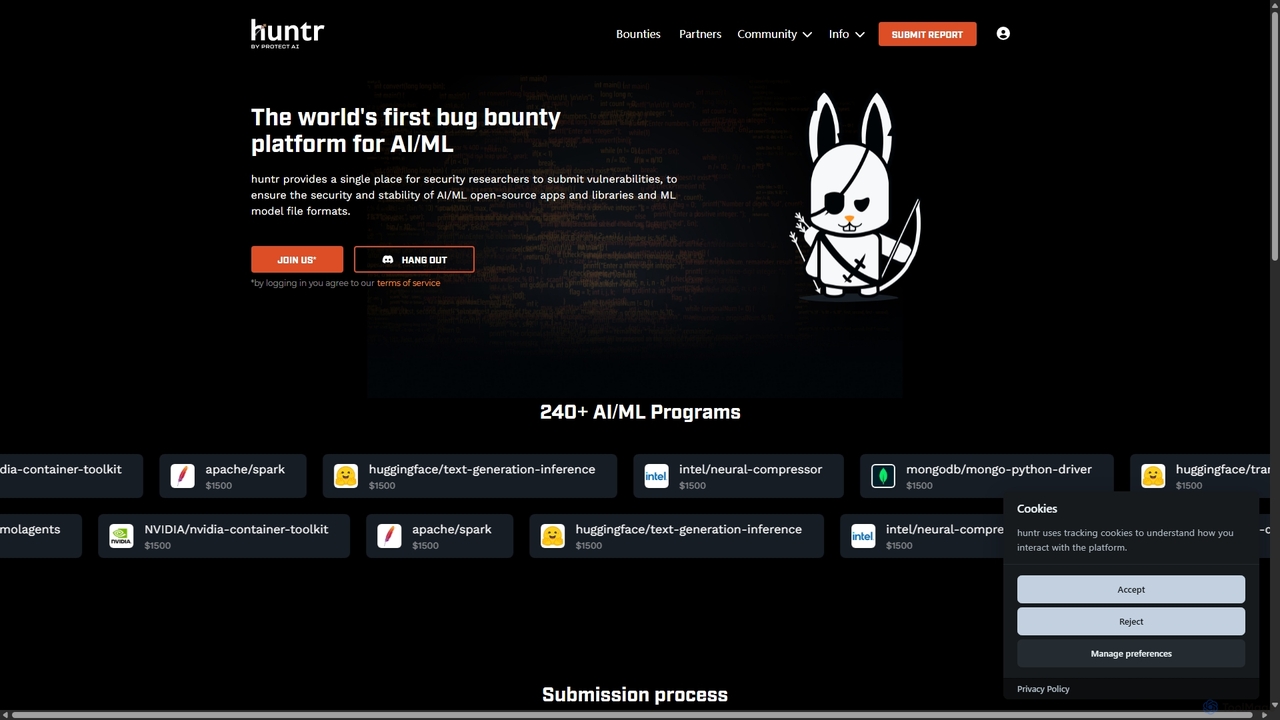
Huntr
Huntr ist die weltweit erste Bug-Bounty-Plattform, die sich der Sicherung des KI/ML-Ökosystems widmet. Sie verbindet Sicherheitsforscher mit Open-Source-KI-Projekten und ermöglicht es ihnen, Schwachstellen in KI-Anwendungen, Bibliotheken und Modelldateiformaten zu entdecken und zu melden. Forscher erhalten finanzielle Belohnungen für validierte Funde und tragen so zur Sicherheit und Stabilität kritischer KI-Technologien wie PyTorch, TensorFlow und Hugging Face Transformers bei.
MLOps
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
Netify
Netify ist eine Netzwerk-Intelligenz-Plattform, die durch Deep Packet Inspection (DPI), cloudbasierte Analysen und Daten-Feeds tiefe Einblicke in den Netzwerkverkehr bietet. Sie hilft Unternehmen und IT-Experten, ihre Netzwerke zu überwachen, zu sichern und zu optimieren, indem sie Anwendungen identifiziert, Bedrohungen erkennt und die Leistung analysiert.
AnalysenEscape Categories
Escape Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
Akto
Akto ist eine KI-gestützte, agentenbasierte API-Sicherheitsplattform für moderne Anwendungssicherheitsteams. Sie automatisiert den gesamten API-Sicherheitslebenszyklus, von der Erkennung und Inventarisierung bis hin zu Tests und Laufzeitschutz. Mithilfe autonomer KI-Agenten überwacht, testet und sichert Akto APIs kontinuierlich und identifiziert Schwachstellen, die Offenlegung sensibler Daten und Geschäftslogikfehler 50-mal schneller als manuelle Methoden.
API-Sicherheit
ethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Test
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
Beagle Security
Beagle Security ist ein KI-gestütztes, automatisiertes Penetrationstest-Tool für Webanwendungen und APIs. Es hilft Unternehmen, Sicherheitslücken proaktiv zu identifizieren und zu beheben, indem es sich nahtlos in den DevSecOps-Lebenszyklus integriert. Die Plattform bietet umfassende Scans, detaillierte Berichte, Compliance-Management (HIPAA, PCI DSS) und umsetzbare, LLM-basierte Empfehlungen zur Stärkung Ihrer Anwendungssicherheitslage.
Test
Salt Security
Salt Security ist eine wegweisende KI-gestützte API-Sicherheitsplattform, die umfassenden Schutz über den gesamten API-Lebenszyklus bietet. Sie verwendet eine patentierte, KI-gesteuerte Engine, um automatisch alle APIs zu entdecken, ausgeklügelte Angriffe in Echtzeit zu verhindern und eine kontinuierliche Compliance sicherzustellen. Die Plattform bietet tiefe Einblicke, proaktive Bedrohungserkennung und automatisierte Governance, um kritische Daten und Dienste vor modernen Bedrohungen, einschließlich der OWASP API Top 10, zu schützen.
Test
equixly
Equixly ist eine agentenbasierte KI-Hacker-Plattform, die entwickelt wurde, um die API-Sicherheit zu meistern. Sie automatisiert Penetrationstests, indem sie Ihre gesamte API-Angriffsfläche abbildet, Angriffe basierend auf den OWASP Top 10 Risiken startet und die Compliance-Berichterstattung vereinfacht. Sie hilft Entwicklern und Sicherheitsteams, Schwachstellen kontinuierlich innerhalb der CI/CD-Pipeline zu testen, zu identifizieren und zu beheben.
Sicherheit & Tests
Casco
Casco ist eine autonome Sicherheitstestplattform für KI-Systeme. Sie agiert als kontinuierliches, ständig aktives KI-Red-Team, das proaktiv Schwachstellen in KI-Agenten, Anwendungen und Infrastrukturen identifiziert und bei deren Behebung hilft, bevor böswillige Angreifer sie ausnutzen können. Dies ersetzt periodische Penetrationstests durch ganzjährige automatisierte Überwachung.
Modellsicherheit
Metlo
Metlo ist ein Open-Source-API-Sicherheitstool, das Sie in weniger als 15 Minuten einrichten können. Es inventarisiert automatisch Ihre Endpunkte, erkennt böswillige Akteure und blockiert Bedrohungen wie SQLi und XSS in Echtzeit mit minimaler Leistungseinbuße.
API-Sicherheit
Npmscan
Npmscan ist ein KI-gestützter Sicherheitsscanner, der Entwickler vor bösartigen npm-Paketen schützen soll. Er bietet Echtzeit-Bedrohungserkennung, tiefgehende Abhängigkeitsanalyse und sofortige Warnungen, um Supply-Chain-Angriffe, Krypto-Diebstahl-Malware und andere Schwachstellen zu verhindern.
Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung
DepsHub
DepsHub ist eine KI-gestützte Plattform, die das Abhängigkeitsmanagement für Entwicklungsteams automatisiert. Sie vereinfacht Updates, führt Sicherheitsschwachstellen-Scans durch und stellt die Lizenzkonformität sicher, sodass sich Entwickler auf das Codieren konzentrieren können, während eine sichere und aktuelle Codebasis erhalten bleibt.
Code-Verwaltung
win3zz
win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.
Code-AnalyseAppSanctuary
AppSanctuary ist eine KI-gestützte Anwendungssicherheitsplattform, die Schwachstellenscans, Konformitätsprüfungen und Bedrohungserkennung automatisiert. Sie hilft Entwicklern und Sicherheitsteams, sichere mobile und Web-Anwendungen zu erstellen und zu warten, indem sie tiefgehende Code-Analysen, umsetzbare Behebungsvorschläge und eine nahtlose CI/CD-Integration bietet.
Sicherheit und Compliancedeepchecks
Deepchecks ist eine End-to-End-Plattform zur Evaluierung, Validierung und Überwachung von LLM-basierten Anwendungen. Sie hilft KI-Teams, den Fortschritt der KI zu definieren, zu messen und zu validieren und gewährleistet die Veröffentlichung hochwertiger, zuverlässiger Anwendungen durch die Optimierung von Tests von der Entwicklung über CI/CD bis zur Produktion.
Analysen
Escape Comments (0)
Sign in to comment.
AnmeldenNo comments yet.