
equixly Overview
Equixly präsentiert sich als 'The Agentic AI Hacker', eine hochentwickelte Plattform, die entwickelt wurde, um die API-Sicherheit neu zu definieren und zu meistern. Entstanden aus der tiefen Expertise von Cybersicherheits-Veteranen, nutzt Equixly eine proprietäre KI- und Machine-Learning-Engine, um den komplexen und kritischen Prozess des API-Penetrationstests zu automatisieren. Es ist so konzipiert, dass es wie ein ethischer Hacker funktioniert, der proaktiv Schwachstellen identifiziert und bewertet, bevor böswillige Akteure sie ausnutzen können. Die Plattform arbeitet nach einem dreigliedrigen Ansatz: Abbilden, Angreifen und Compliance.
Zuerst bildet es Ihre gesamte API-Angriffsfläche akribisch ab und liefert ein vollständiges Inventar Ihrer API-Landschaft. Dies umfasst die Entdeckung von Schatten-APIs und nicht katalogisierten Endpunkten, die Klassifizierung von Operationen und das Verständnis der Daten, die durch sie fließen. Dies gewährleistet eine 100%ige Abdeckung und gibt Organisationen einen klaren Überblick über ihre potenziellen Risiken.
Als Nächstes startet Equixly automatisierte Angriffe auf Ihre APIs. Diese Tests sind nicht zufällig; es sind intelligente Simulationen, die auf den kritischsten Sicherheitsrisiken basieren, einschließlich der OWASP Top 10 für APIs. Die KI-Engine analysiert sowohl Anfragen als auch Antworten, um nicht nur technische Mängel, sondern auch komplexe Geschäftslogik-Schwachstellen aufzudecken, die traditionelle Scanner oft übersehen. Diese Einbruchssimulation hilft, die realen Auswirkungen potenzieller Exploits zu verstehen.
Schließlich vereinfacht die Plattform den Compliance-Prozess. Sie generiert klare, umsetzbare Berichte, die Sicherheitsrisiken detailliert beschreiben, die Exposition sensibler Daten hervorheben und Anleitungen zur schnellen Behebung geben. Diese transparente Berichterstattung hilft Organisationen, ihre Sicherheitslage im Laufe der Zeit zu verfolgen und regulatorische Anforderungen mühelos zu erfüllen.
Wie man equixly verwendet
Die Verwendung von Equixly ist als integrierter und optimierter Prozess für Entwicklungs- und Sicherheitsteams konzipiert:
- Onboarding und Integration: Beginnen Sie mit der Integration von Equixly in Ihre Umgebung. Dies beinhaltet in der Regel die Bereitstellung Ihrer API-Spezifikationen (z. B. OpenAPI, Swagger) oder die Erlaubnis, dass die KI-Bots der Plattform Ihre API-Endpunkte automatisch entdecken. Der Onboarding-Prozess ist schnell und einfach gestaltet.
- Angriffsfläche abbilden: Sobald die Verbindung hergestellt ist, beginnt die KI von Equixly automatisch, Ihre gesamte API-Landschaft abzubilden. Sie inventarisiert alle Endpunkte, Abhängigkeiten und Datenflüsse und präsentiert eine umfassende Ansicht Ihrer Angriffsfläche.
- Tests konfigurieren und automatisieren: Konfigurieren Sie Ihre Sicherheitstestparameter. Sie können Penetrationstests bei Bedarf initiieren oder, noch leistungsfähiger, sie so planen, dass sie kontinuierlich laufen. Durch die Integration von Equixly in Ihre CI/CD-Pipeline wird Sicherheitstests zu einem automatisierten Teil jedes Builds und Releases.
- Analysieren und beheben: Überprüfen Sie die detaillierten Berichte, die nach jedem Scan generiert werden. Die Berichte bieten eine priorisierte Liste von Schwachstellen, erklären die potenziellen Auswirkungen und bieten klare Empfehlungen zur Behebung. Dies ermöglicht es Entwicklern, Sicherheitslücken schnell und effizient zu beheben.
- Compliance überwachen: Nutzen Sie die laufenden Berichte, um Ihre Sicherheitslage zu überwachen und die Einhaltung von Branchenstandards und Vorschriften nachzuweisen. Die Plattform hilft Ihnen, Verbesserungen zu verfolgen und eine robuste Verteidigung aufrechtzuerhalten.
Kernfunktionen von equixly
- Agentenbasierte KI-Hacker-Engine: Eine proprietäre KI, die das Verhalten eines ethischen Hackers nachahmt, um intelligente und kontextbezogene Sicherheitstests durchzuführen.
- Automatisierter API-Penetrationstest: Automatisiert den Prozess des API-Pen-Testings vollständig und spart im Vergleich zu manuellen Methoden Zeit und Ressourcen.
- Kontinuierliche Sicherheitsintegration: Integriert sich nahtlos in DevOps-Workflows (CI/CD-Pipelines), um einen 'Shift-Left'-Sicherheitsansatz zu ermöglichen.
- Umfassende Abbildung der Angriffsfläche: Entdeckt und inventarisiert alle APIs, einschließlich Schatten- und undokumentierter Endpunkte, für vollständige Transparenz.
- OWASP Top 10 & Geschäftslogik-Tests: Führt Angriffsszenarien basierend auf den OWASP Top 10 API-Risiken aus und identifiziert komplexe Geschäftslogik-Schwachstellen.
- Analyse der Exposition sensibler Daten: Identifiziert Endpunkte, die sensible Daten verarbeiten (z. B. PII, Kreditkartennummern) und bewertet deren Sicherheit.
- Vereinfachte Compliance und Berichterstattung: Erstellt klare, umsetzbare Berichte zur Unterstützung der schnellen Behebung und zum Nachweis der Einhaltung von Vorschriften.
- Skalierbare cloudbasierte Plattform: Eine flexible und skalierbare Lösung, die die Sicherheitsanforderungen von kleinen Anwendungen und großen Unternehmensökosystemen bewältigen kann.
Anwendungsfälle für equixly
Equixly ist ideal für eine Vielzahl von Stakeholdern, die sich mit Anwendungssicherheit befassen:
- DevSecOps-Teams: Um automatisierte Sicherheitstests direkt in den Softwareentwicklungslebenszyklus (SDLC) zu integrieren, Schwachstellen frühzeitig zu erkennen und die Veröffentlichung von sicherem Code zu beschleunigen.
- Cybersicherheitsexperten: Um routinemäßige API-Penetrationstests zu automatisieren und Sicherheitsanalysten freizusetzen, damit sie sich auf fortgeschrittenere Bedrohungsjagden und strategische Initiativen konzentrieren können.
- Unternehmen in regulierten Branchen: Für Sektoren wie Banken (BFSI), Gesundheitswesen und E-Commerce, die eine kontinuierliche API-Sicherheit gewährleisten und die Einhaltung von Standards wie PCI-DSS und DSGVO aufrechterhalten müssen.
- Unternehmen mit Microservices-Architekturen: Um die Komplexität und die riesige Angriffsfläche zu verwalten, die durch zahlreiche miteinander verbundene APIs entsteht, und sicherzustellen, dass jeder Dienst sicher ist.
Vorteile von equixly
Equixly bietet erhebliche Vorteile gegenüber traditionellen Sicherheitsmaßnahmen:
- Geschwindigkeit und Effizienz: Reduziert die für Penetrationstests erforderliche Zeit drastisch von Wochen auf Minuten und ermöglicht schnelle Entwicklungszyklen.
- Proaktive Sicherheitsposition: Verschiebt die Sicherheit von einer reaktiven, periodischen Überprüfung zu einem proaktiven, kontinuierlichen Prozess, der in die Entwicklung integriert ist.
- Tiefes Fachwissen: Die Plattform wird von einem Team mit umfassender praktischer Erfahrung in den Bereichen offensive Sicherheit, KI und Großsystemarchitektur entwickelt.
- Kostenreduzierung: Senkt die hohen Kosten, die mit manuellen Pen-Tests, Gebühren für Sicherheitsberater und den finanziellen Auswirkungen von Datenschutzverletzungen verbunden sind.
- Entwicklerzentriert: Stärkt Entwickler mit den Werkzeugen und Erkenntnissen, die sie benötigen, um von Anfang an sichereren Code zu schreiben, und fördert eine Kultur der Sicherheit.
Preise und Pläne
Die Preisinformationen von Equixly sind auf ihrer Website nicht öffentlich verfügbar. Als unternehmensorientierte Lösung arbeiten sie nach einem angebotsbasierten Modell. Um Preisdetails zu erhalten, werden Interessenten ermutigt, sich an das Vertriebsteam zu wenden oder eine personalisierte Demo über ihre Website anzufordern. Dies ermöglicht es ihnen, einen Plan zu erstellen, der auf den spezifischen Umfang und die Bedürfnisse Ihrer Organisation zugeschnitten ist.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 8.3K
- 2026-1: 23.7K
- 2026-2: 16.6K
- 2026-3: 17.5K
- 2026-4: 18.9K
- 2026-5: 22.2K
Geography
Top 5 countries / regions
- 🇮🇳Indien25.2%
- 🇮🇩Indonesien20.8%
- 🇮🇹Italien19.4%
- 🇺🇸Vereinigte Staaten17.8%
- 🇳🇱Niederlande16.8%
Top keywords
| Keyword | Cost per click |
|---|---|
| ai for hacking | $0.31 |
| curl gemini public without api key | $0.00 |
| equixly | $0.00 |
| hack ai | $0.40 |
| hacker ai | $0.98 |
equixly Alternatives

Akto
Akto ist eine KI-gestützte, agentenbasierte API-Sicherheitsplattform für moderne Anwendungssicherheitsteams. Sie automatisiert den gesamten API-Sicherheitslebenszyklus, von der Erkennung und Inventarisierung bis hin zu Tests und Laufzeitschutz. Mithilfe autonomer KI-Agenten überwacht, testet und sichert Akto APIs kontinuierlich und identifiziert Schwachstellen, die Offenlegung sensibler Daten und Geschäftslogikfehler 50-mal schneller als manuelle Methoden.
API-Sicherheit
Beagle Security
Beagle Security ist ein KI-gestütztes, automatisiertes Penetrationstest-Tool für Webanwendungen und APIs. Es hilft Unternehmen, Sicherheitslücken proaktiv zu identifizieren und zu beheben, indem es sich nahtlos in den DevSecOps-Lebenszyklus integriert. Die Plattform bietet umfassende Scans, detaillierte Berichte, Compliance-Management (HIPAA, PCI DSS) und umsetzbare, LLM-basierte Empfehlungen zur Stärkung Ihrer Anwendungssicherheitslage.
Test
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
Zerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Test
ethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Testequixly Categories
equixly Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Akto
Akto ist eine KI-gestützte, agentenbasierte API-Sicherheitsplattform für moderne Anwendungssicherheitsteams. Sie automatisiert den gesamten API-Sicherheitslebenszyklus, von der Erkennung und Inventarisierung bis hin zu Tests und Laufzeitschutz. Mithilfe autonomer KI-Agenten überwacht, testet und sichert Akto APIs kontinuierlich und identifiziert Schwachstellen, die Offenlegung sensibler Daten und Geschäftslogikfehler 50-mal schneller als manuelle Methoden.
API-Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungBeagle Security
Beagle Security ist ein KI-gestütztes, automatisiertes Penetrationstest-Tool für Webanwendungen und APIs. Es hilft Unternehmen, Sicherheitslücken proaktiv zu identifizieren und zu beheben, indem es sich nahtlos in den DevSecOps-Lebenszyklus integriert. Die Plattform bietet umfassende Scans, detaillierte Berichte, Compliance-Management (HIPAA, PCI DSS) und umsetzbare, LLM-basierte Empfehlungen zur Stärkung Ihrer Anwendungssicherheitslage.
TestZerothreat
ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.
Testethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Test
Casco
Casco ist eine autonome Sicherheitstestplattform für KI-Systeme. Sie agiert als kontinuierliches, ständig aktives KI-Red-Team, das proaktiv Schwachstellen in KI-Agenten, Anwendungen und Infrastrukturen identifiziert und bei deren Behebung hilft, bevor böswillige Angreifer sie ausnutzen können. Dies ersetzt periodische Penetrationstests durch ganzjährige automatisierte Überwachung.
Modellsicherheit
win3zz
win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.
Code-Analyse
Greyhound
Greyhound ist eine KI-gestützte Sicherheitsplattform, die kontinuierliches Scannen für Web- und Cloud-Assets bietet. Sie emuliert einen erfahrenen Angreifer, um autonom Assets zu entdecken, Schwachstellen zu identifizieren und nach Auswirkungen geordnete Ergebnisse mit klaren Behebungsschritten zu liefern, damit sich Teams auf kritische Risiken konzentrieren können.
Cloud-Sicherheit
Salt Security
Salt Security ist eine wegweisende KI-gestützte API-Sicherheitsplattform, die umfassenden Schutz über den gesamten API-Lebenszyklus bietet. Sie verwendet eine patentierte, KI-gesteuerte Engine, um automatisch alle APIs zu entdecken, ausgeklügelte Angriffe in Echtzeit zu verhindern und eine kontinuierliche Compliance sicherzustellen. Die Plattform bietet tiefe Einblicke, proaktive Bedrohungserkennung und automatisierte Governance, um kritische Daten und Dienste vor modernen Bedrohungen, einschließlich der OWASP API Top 10, zu schützen.
Test
AppSanctuary
AppSanctuary ist eine KI-gestützte Anwendungssicherheitsplattform, die Schwachstellenscans, Konformitätsprüfungen und Bedrohungserkennung automatisiert. Sie hilft Entwicklern und Sicherheitsteams, sichere mobile und Web-Anwendungen zu erstellen und zu warten, indem sie tiefgehende Code-Analysen, umsetzbare Behebungsvorschläge und eine nahtlose CI/CD-Integration bietet.
Sicherheit und Compliance
OnSecurity
OnSecurity ist eine KI-gestützte Penetrationstest-Plattform, die die Effizienz der KI-Automatisierung mit dem Einfallsreichtum erfahrener ethischer Hacker kombiniert. Sie bietet CREST-zertifizierte, kontinuierliche Cybersicherheitsdienste, einschließlich Pentesting, Schwachstellenscans und Bedrohungsanalysen, die alle über eine einzige, flexible abonnementbasierte Plattform für schnellere und genauere Ergebnisse verwaltet werden.
Test
Escape
Escape ist ein KI-gestütztes DAST-Tool (Dynamic Application Security Testing), das speziell für moderne Anwendungen entwickelt wurde. Es konzentriert sich auf die Absicherung von APIs, insbesondere GraphQL und REST, indem es komplexe Geschäftslogik-Schwachstellen testet, die herkömmliche Scanner oft übersehen.
Sicherheit und Compliance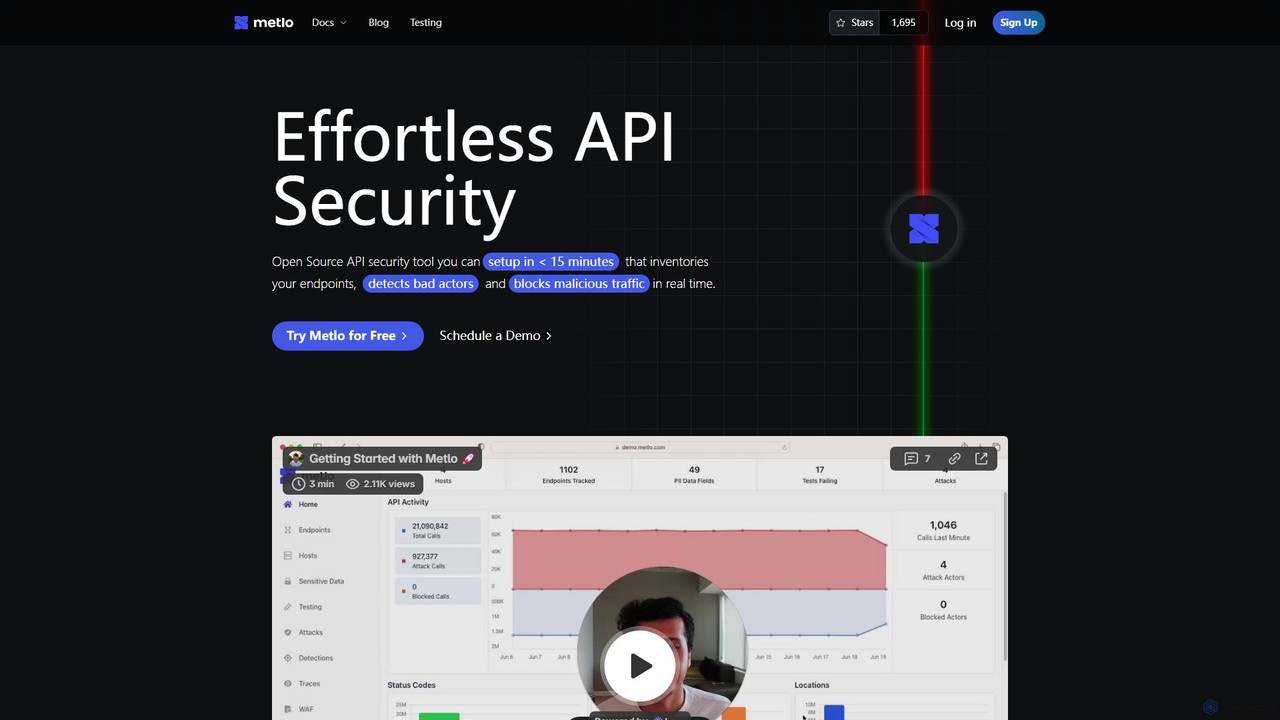
Metlo
Metlo ist ein Open-Source-API-Sicherheitstool, das Sie in weniger als 15 Minuten einrichten können. Es inventarisiert automatisch Ihre Endpunkte, erkennt böswillige Akteure und blockiert Bedrohungen wie SQLi und XSS in Echtzeit mit minimaler Leistungseinbuße.
API-Sicherheit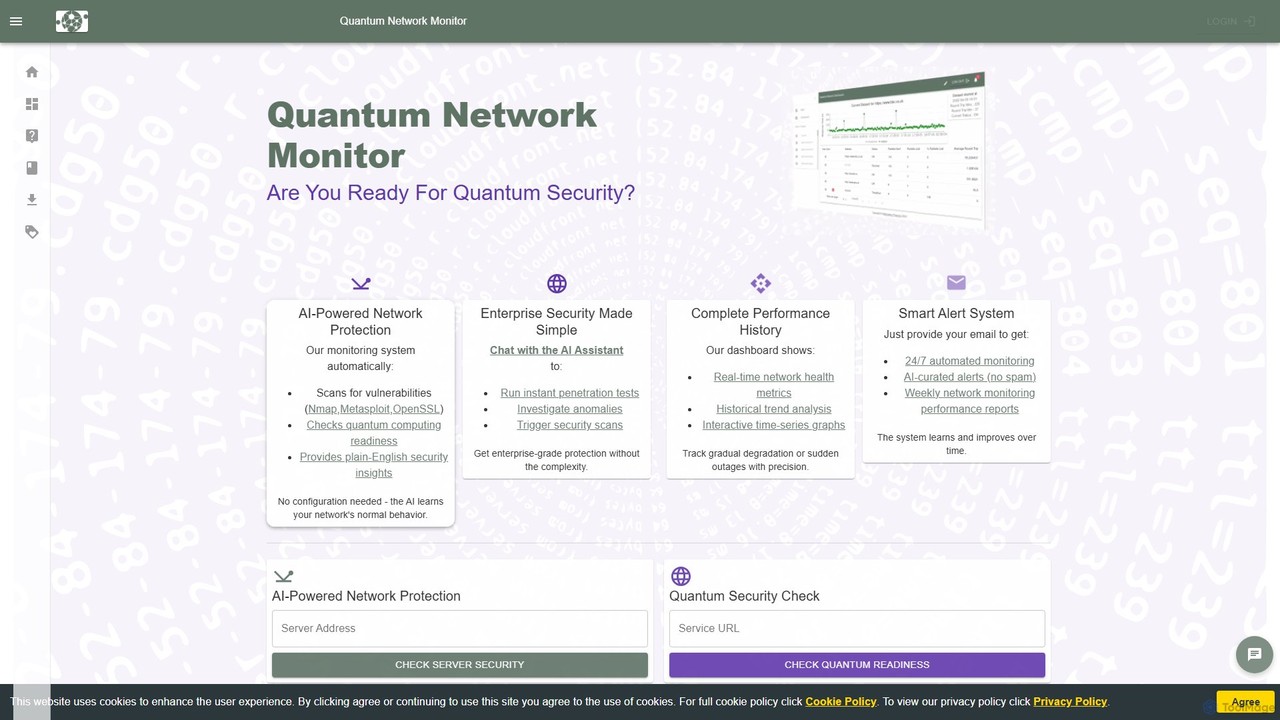
Quantum Network Monitor
Eine KI-gestützte Netzwerksicherheits- und Überwachungsplattform, die Schwachstellenscans automatisiert, Quanten-Bereitschaftsprüfungen durchführt und einen interaktiven KI-Assistenten bietet. Sie vereinfacht die Sicherheit auf Unternehmensebene mit Funktionen wie Nmap-Automatisierung, Anomalieerkennung und umfassenden Leistungs-Dashboards.
Test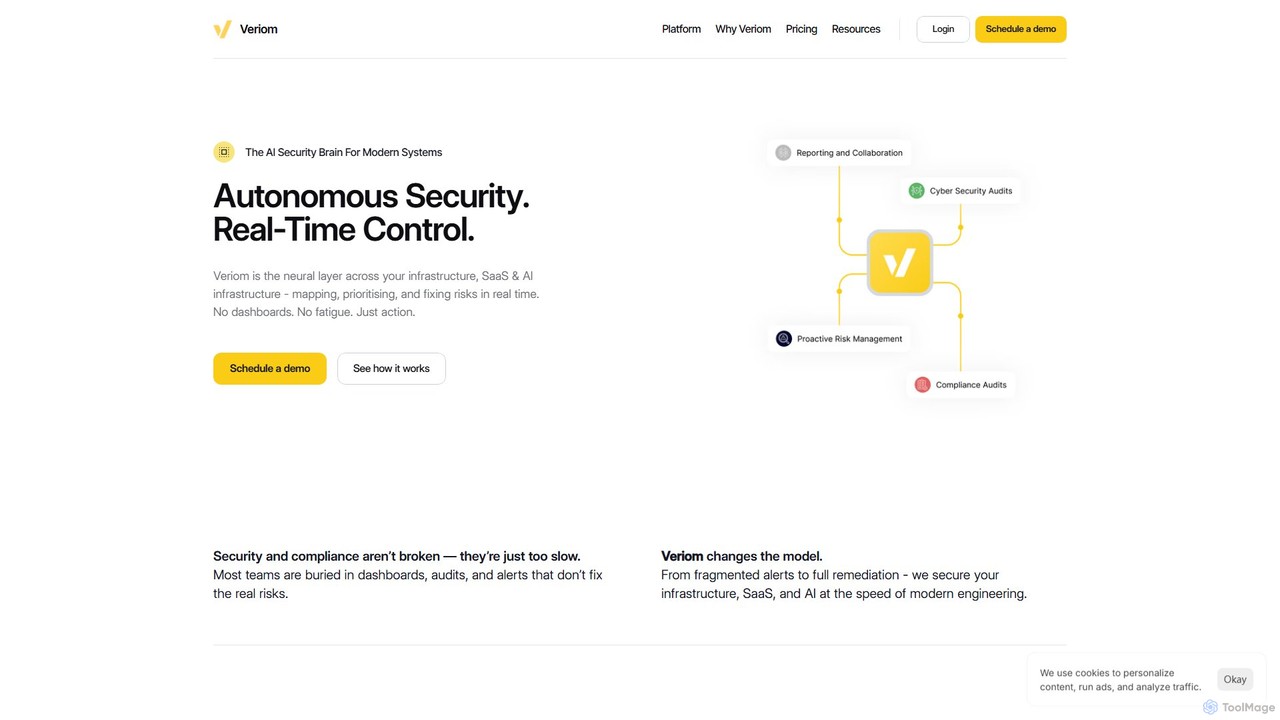
Veriom
Veriom ist eine autonome KI-Sicherheitsplattform, die als neuronale Schicht für Ihre Infrastruktur, SaaS und KI-Systeme fungiert. Sie geht über die reine Erkennung hinaus, indem sie Cybersicherheits- und Compliance-Risiken in Echtzeit kartiert, priorisiert und automatisch behebt. Durch die Beseitigung von Alarmmüdigkeit und manueller Triage bietet Veriom kontinuierliche Sicherheit und proaktives Risikomanagement.
DevSecOps
equixly Comments (0)
Sign in to comment.
AnmeldenNo comments yet.