ToolMage
Anmelden

Best 23 Schwachstellen-Scanning AI tools for Sicherheit

Popular Schwachstellen-Scanning AI tools in Sicherheit include Snyk, De.Fi, Sourcery, Akto, Beagle Security, Zerothreat, ethiack, OnSecurity, equixly und Binarly, helping you work more efficiently.

Autofix
Freemium

Autofix

Autofix ist ein KI-Agent, der speziell für die tiefe Code-Überprüfung entwickelt wurde, um Sicherheitslücken, hartcodierte Geheimnisse und Code-Qualitätsprobleme zu identifizieren. Es generiert verifizierte Patches, um Entwicklungsteams dabei zu helfen, sauberen und sicheren Code schneller auszuliefern.

Statische Analyse
Visits 6.6KFavorites 83Likes 78
Greyhound
Freemium

Greyhound

Greyhound ist eine KI-gestützte Sicherheitsplattform, die kontinuierliches Scannen für Web- und Cloud-Assets bietet. Sie emuliert einen erfahrenen Angreifer, um autonom Assets zu entdecken, Schwachstellen zu identifizieren und nach Auswirkungen geordnete Ergebnisse mit klaren Behebungsschritten zu liefern, damit sich Teams auf kritische Risiken konzentrieren können.

Cloud-Sicherheit
Visits 6.5KFavorites 133Likes 124
Protego
Freemium

Protego

Protego ist eine fortschrittliche KI-gestützte Cybersicherheitsplattform, die Echtzeit-Bedrohungserkennung und umfassende Schwachstellenbewertung für Unternehmen bietet. Sie ermöglicht kontinuierliche Überwachung, blitzschnelle automatisierte Scans und tiefgehende Analysen zum Schutz digitaler Assets und zur Sicherstellung der Compliance.

Datenschutz
Visits 6.6KFavorites 145Likes 138
Yourwebsitescore
Freemium

Yourwebsitescore

Ein All-in-One-Website-Analyse-Tool, das Leistung, Qualität und Sicherheit bewertet. Es bietet eine detaillierte Punktzahl, ein einbettbares Vertrauensabzeichen, tägliches Monitoring und einen Dofollow-Backlink, um die Glaubwürdigkeit und SEO Ihrer Website zu verbessern.

Leistung
Visits 7.4KFavorites 159Likes 126
Zerothreat
Freemium

Zerothreat

ZeroThreat ist eine KI-gestützte Plattform für kontinuierliches Penetration Testing und DAST, die zur Sicherung von Webanwendungen und APIs entwickelt wurde. Sie automatisiert die Erkennung von über 40.000 Schwachstellen, einschließlich OWASP Top 10 und CVEs, und liefert Entwicklern und Sicherheitsteams schnelle, genaue und umsetzbare Sicherheitserkenntnisse.

Test
Visits 38.9KFavorites 125Likes 128
Aquilax
Freemium

Aquilax

AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.

Code-Sicherheit
Visits 20.8KFavorites 167Likes 142
CodeThreat

CodeThreat

CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.

Code-Sicherheit
Visits 7.4KFavorites 158Likes 161
Dryrun Security
Freemium

Dryrun Security

Dryrun Security ist eine KI-gestützte Anwendungssicherheitsplattform, die Contextual Security Analysis (CSA) nutzt, um komplexe Schwachstellen zu finden und zu beheben, die herkömmliche Scanner übersehen. Es integriert sich direkt in Entwickler-Workflows wie GitHub und bietet Echtzeit-Feedback mit geringer Falsch-Positiv-Rate direkt in Pull-Requests, um die Zusammenarbeit zu verbessern und eine sichere Entwicklung zu beschleunigen.

Code-Sicherheit
Visits 8.9KFavorites 119Likes 106
OnSecurity
Freemium

OnSecurity

OnSecurity ist eine KI-gestützte Penetrationstest-Plattform, die die Effizienz der KI-Automatisierung mit dem Einfallsreichtum erfahrener ethischer Hacker kombiniert. Sie bietet CREST-zertifizierte, kontinuierliche Cybersicherheitsdienste, einschließlich Pentesting, Schwachstellenscans und Bedrohungsanalysen, die alle über eine einzige, flexible abonnementbasierte Plattform für schnellere und genauere Ergebnisse verwaltet werden.

Test
Visits 31.2KFavorites 148Likes 136
Binarly
Freemium

Binarly

Binarly ist eine KI-gestützte Sicherheitsplattform für Firmware und Software-Lieferketten. Sie nutzt fortschrittliche Binäranalyse, um bekannte und unbekannte Schwachstellen, bösartigen Code und versteckte Abhängigkeiten ohne Quellcode zu erkennen, was Fehlalarme erheblich reduziert und umsetzbare Korrekturen liefert.

Code-Analyse
Visits 27.6KFavorites 132Likes 132
Casco
Paid

Casco

Casco ist eine autonome Sicherheitstestplattform für KI-Systeme. Sie agiert als kontinuierliches, ständig aktives KI-Red-Team, das proaktiv Schwachstellen in KI-Agenten, Anwendungen und Infrastrukturen identifiziert und bei deren Behebung hilft, bevor böswillige Angreifer sie ausnutzen können. Dies ersetzt periodische Penetrationstests durch ganzjährige automatisierte Überwachung.

Modellsicherheit
Visits 12.9KFavorites 144Likes 136
Akto
Freemium

Akto

Akto ist eine KI-gestützte, agentenbasierte API-Sicherheitsplattform für moderne Anwendungssicherheitsteams. Sie automatisiert den gesamten API-Sicherheitslebenszyklus, von der Erkennung und Inventarisierung bis hin zu Tests und Laufzeitschutz. Mithilfe autonomer KI-Agenten überwacht, testet und sichert Akto APIs kontinuierlich und identifiziert Schwachstellen, die Offenlegung sensibler Daten und Geschäftslogikfehler 50-mal schneller als manuelle Methoden.

API-Sicherheit
Visits 75KFavorites 133Likes 135
Sourcery
Freemium

Sourcery

Sourcery ist ein KI-gestützter Code-Reviewer, der Code-Reviews automatisiert, Fehler findet, die Code-Qualität verbessert und den Wissensaustausch beschleunigt. Es integriert sich direkt in Ihre IDE-, GitHub- und GitLab-Workflows und bietet sofortiges Feedback und Refactoring-Vorschläge für über 30 Sprachen.

Code-Assistent
Visits 89.1KFavorites 160Likes 157
AI Code Reviewer
Freemium

AI Code Reviewer

AI Code Reviewer ist ein automatisiertes Werkzeug, das künstliche Intelligenz zur Analyse Ihres Codes einsetzt. Es integriert sich in Ihren Entwicklungsworkflow, wie z.B. GitHub, um Pull-Requests automatisch zu überprüfen. Das Tool identifiziert Fehler, Sicherheitslücken und Stilprobleme und liefert sofortiges, umsetzbares Feedback, um Entwicklern zu helfen, die Codequalität zu verbessern und den Entwicklungszyklus zu beschleunigen.

Code-Review
Visits 6.4KFavorites 125Likes 133
Maihem
Paid

Maihem

Maihem ist eine fortschrittliche Plattform für KI-Sicherheit und Robotik, die sich auf automatisiertes Red Teaming und Schwachstellentests für Anwendungen mit großen Sprachmodellen (LLM) spezialisiert hat. Sie testet systematisch auf die OWASP Top 10 LLM-Schwachstellen, wie Prompt Injection und Datenvergiftung, um eine sichere, zuverlässige und konforme Bereitstellung von KI-Systemen zu gewährleisten.

Test
Visits 7.7KFavorites 146Likes 154
ethiack
Freemium

ethiack

Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.

Test
Visits 32.8KFavorites 134Likes 136
DepsHub
Freemium

DepsHub

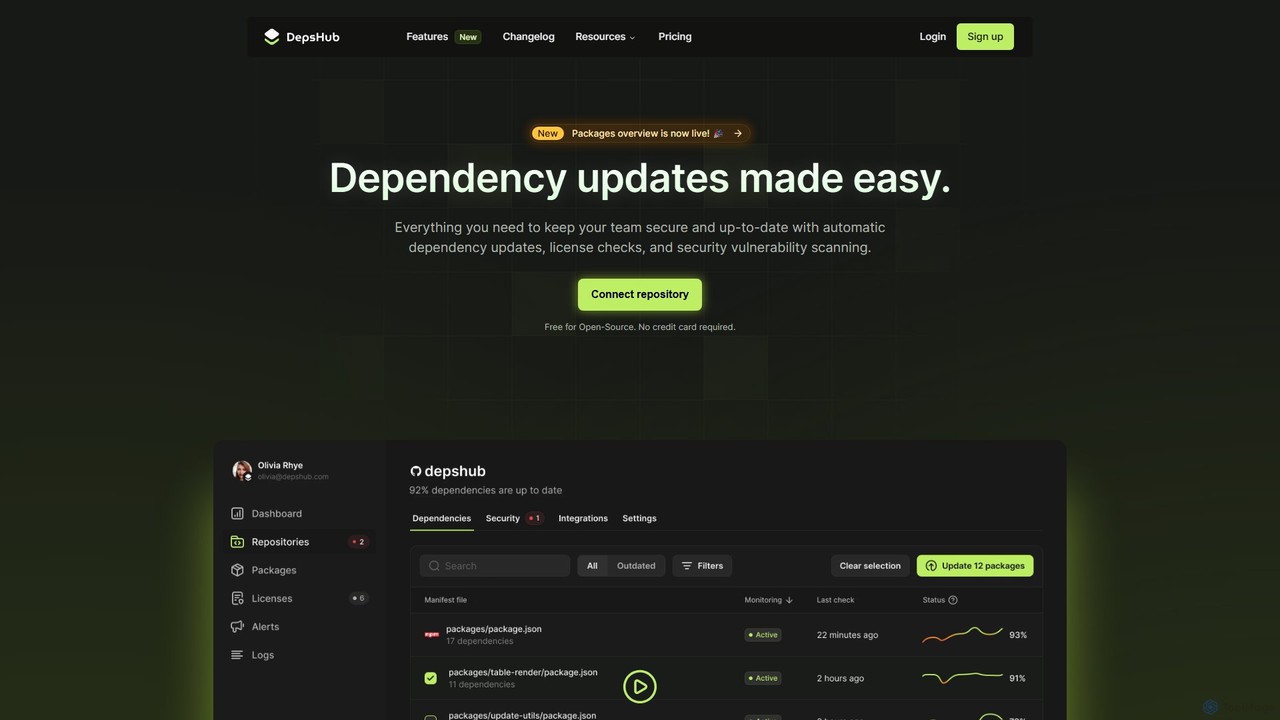
DepsHub ist eine KI-gestützte Plattform, die das Abhängigkeitsmanagement für Entwicklungsteams automatisiert. Sie vereinfacht Updates, führt Sicherheitsschwachstellen-Scans durch und stellt die Lizenzkonformität sicher, sodass sich Entwickler auf das Codieren konzentrieren können, während eine sichere und aktuelle Codebasis erhalten bleibt.

Code-Verwaltung
Visits 7.6KFavorites 158Likes 160
equixly

equixly

Equixly ist eine agentenbasierte KI-Hacker-Plattform, die entwickelt wurde, um die API-Sicherheit zu meistern. Sie automatisiert Penetrationstests, indem sie Ihre gesamte API-Angriffsfläche abbildet, Angriffe basierend auf den OWASP Top 10 Risiken startet und die Compliance-Berichterstattung vereinfacht. Sie hilft Entwicklern und Sicherheitsteams, Schwachstellen kontinuierlich innerhalb der CI/CD-Pipeline zu testen, zu identifizieren und zu beheben.

Sicherheit & Tests
Visits 28.6KFavorites 139Likes 141
Beagle Security
Freemium

Beagle Security

Beagle Security ist ein KI-gestütztes, automatisiertes Penetrationstest-Tool für Webanwendungen und APIs. Es hilft Unternehmen, Sicherheitslücken proaktiv zu identifizieren und zu beheben, indem es sich nahtlos in den DevSecOps-Lebenszyklus integriert. Die Plattform bietet umfassende Scans, detaillierte Berichte, Compliance-Management (HIPAA, PCI DSS) und umsetzbare, LLM-basierte Empfehlungen zur Stärkung Ihrer Anwendungssicherheitslage.

Test
Visits 71.4KFavorites 161Likes 178
HackerOne Code
Paid

HackerOne Code

HackerOne Code ist eine fortschrittliche Sicherheitsplattform, die proprietäre KI mit menschlicher Expertenüberprüfung kombiniert, um Schwachstellen in Ihrem Code zu finden und zu beheben. Es integriert sich nahtlos in die Arbeitsabläufe von Entwicklern und liefert präzises, umsetzbares Feedback direkt in Pull-Requests, um sicheren Code schneller auszuliefern.

Code-Review
Visits 10.5KFavorites 134Likes 159
win3zz
Freemium

win3zz

win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.

Code-Analyse
Visits 6.5KFavorites 145Likes 148
De.Fi
Freemium

De.Fi

De.Fi ist eine All-in-One Web3 SuperApp mit einem KI-gestützten Krypto-Antivirus und einem umfassenden DeFi-Portfolio-Tracker. Es ermöglicht Benutzern, Vermögenswerte zu verwalten, Smart Contracts auf Risiken zu scannen, gefährliche Berechtigungen zu widerrufen und Yield-Farming-Möglichkeiten auf über 45 Blockchains zu entdecken. Es wurde entwickelt, um DeFi für alle, von Anfängern bis zu erfahrenen Investoren, sicherer und zugänglicher zu machen.

Krypto
Visits 147.4KFavorites 123Likes 143
Snyk
Freemium

Snyk

Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.

Code-Sicherheit
Visits 1.1MFavorites 142Likes 137

About Schwachstellen-Scanning

Schwachstellen-Scanning-Tools sind KI-gestützte Lösungen, die entwickelt wurden, um Sicherheitslücken in IT-Systemen, Netzwerken und Anwendungen automatisch zu identifizieren. Diese Tools nutzen fortschrittliche Algorithmen und Bedrohungsdaten, um bekannte Schwachstellen, Fehlkonfigurationen und potenzielle Angriffsvektoren in verschiedenen Umgebungen zu erkennen. Durch die proaktive Identifizierung von Sicherheitsmängeln ermöglichen sie es Unternehmen, Risiken zu beheben, bevor sie ausgenutzt werden können, wodurch die allgemeine Cybersicherheitslage und Compliance erheblich verbessert werden. Die KI-Integration verfeinert die Erkennungsgenauigkeit weiter und priorisiert Bedrohungen basierend auf Echtzeit-Kontext und Ausnutzbarkeit.

Kernfunktionen

  • Automatisierte Erkennung: Scannt kontinuierlich Assets wie Server, Endpunkte, Web-Apps und Cloud-Ressourcen auf Schwachstellen ohne manuelles Eingreifen.
  • Bedrohungsdaten-Integration: Nutzt aktuelle CVE-Datenbanken und reale Angriffsdaten, um kritische und aufkommende Risiken zu identifizieren.
  • Risikopriorisierung: Ordnet Schwachstellen nach Schweregrad, Ausnutzbarkeit und Geschäftsauswirkungen, um effiziente Behebungsmaßnahmen zu leiten.
  • Compliance-Berichterstattung: Erstellt detaillierte Berichte, um die Einhaltung von Vorschriften wie DSGVO, HIPAA und PCI DSS zu unterstützen.
  • DevSecOps-Integration: Bettet Sicherheitsprüfungen direkt in den Softwareentwicklungslebenszyklus ein, um Fehler frühzeitig zu erkennen.

Die Integration von künstlicher Intelligenz erhöht die Effektivität des Schwachstellen-Scannings erheblich. KI-Algorithmen können große Mengen an Sicherheitsdaten analysieren, aus früheren Vorfällen lernen und komplexe Angriffsmuster identifizieren, die traditionellen Scannern entgehen könnten. Dies führt zu weniger Fehlalarmen, genaueren Risikobewertungen und einer intelligenten Priorisierung von Schwachstellen, wodurch Sicherheitsteams sich effizienter auf die kritischsten Bedrohungen konzentrieren können.

Anwendungsszenarien

Organisationen in verschiedenen Sektoren nutzen Schwachstellen-Scanning, um eine robuste Sicherheit aufrechtzuerhalten. Zum Beispiel scannen E-Commerce-Plattformen regelmäßig ihre Webanwendungen, um Datenlecks zu verhindern und das Kundenvertrauen zu gewährleisten. Finanzinstitute setzen diese Tools ein, um strenge regulatorische Standards einzuhalten und sensible Finanzdaten zu schützen. Darüber hinaus integrieren Softwareentwicklungsteams das Scanning in ihre CI/CD-Pipelines, um Sicherheitslücken frühzeitig im Entwicklungszyklus zu erkennen, wodurch die Behebungskosten und -zeit reduziert werden.

Auswahlkriterien

Bei der Auswahl eines Schwachstellen-Scanning-Tools sollten Sie dessen Abdeckungsbereich (Netzwerk, Web, Cloud, Code), die Genauigkeit der Erkennung (Minimierung von Fehlalarmen), die Berichts- und Priorisierungsfunktionen sowie die Integration in bestehende Sicherheits- und Entwicklungsworkflows berücksichtigen. Bewerten Sie die Fähigkeit des Tools, umsetzbare Behebungsempfehlungen zu geben, und seine Skalierbarkeit, um dem Wachstum Ihrer Organisation und den sich entwickelnden Sicherheitsanforderungen gerecht zu werden.

Featured tool rankings

Schwachstellen-Scanning use cases

1

Automatisierte Sicherheitstests für Webanwendungen

Webentwicklungsteams und Sicherheitsanalysten nutzen KI-gestützte Schwachstellen-Scanner, um Webanwendungen kontinuierlich auf gängige Schwachstellen wie SQL-Injection, XSS und fehlerhafte Authentifizierung zu testen. Die Tools simulieren Angriffe, identifizieren Schwachstellen in Code und Konfigurationen und liefern detaillierte Berichte mit Behebungsschritten, um eine sichere Bereitstellung zu gewährleisten und kostspielige Sicherheitsverletzungen in Produktionsumgebungen zu verhindern.

2

Proaktive Härtung der Netzwerkinfrastruktur

IT-Sicherheitsteams in Unternehmen setzen Netzwerk-Schwachstellen-Scanner ein, um Server, Router, Firewalls und andere Netzwerkgeräte regelmäßig zu bewerten. Diese Tools identifizieren Fehlkonfigurationen, veraltete Software und offene Ports, die als Eintrittspunkte für Angreifer dienen könnten. Durch die Bereitstellung eines umfassenden Überblicks über Netzwerkschwachstellen ermöglichen sie proaktives Patchen und Konfigurationsanpassungen, wodurch die Angriffsfläche erheblich reduziert wird.

3

Sicherheitslage-Management in Cloud-Umgebungen

Cloud-Architekten und DevOps-Ingenieure nutzen spezialisierte Schwachstellen-Scanning-Tools, um ihre Cloud-Infrastruktur (AWS, Azure, GCP) zu sichern. Diese Scanner erkennen falsch konfigurierte S3-Buckets, unsichere IAM-Rollen, exponierte APIs und andere Cloud-spezifische Schwachstellen. Sie tragen dazu bei, die Einhaltung von Best Practices für die Cloud-Sicherheit und regulatorischen Anforderungen zu gewährleisten und unbefugten Zugriff auf sensible Cloud-Ressourcen zu verhindern.

4

Integration von Sicherheit in CI/CD-Pipelines (DevSecOps)

Softwareentwicklungsorganisationen betten Schwachstellen-Scanning in ihre Continuous Integration/Continuous Delivery (CI/CD)-Pipelines ein. Dies ermöglicht Entwicklern, Code, Abhängigkeiten und Container-Images frühzeitig im Entwicklungslebenszyklus automatisch auf Sicherheitslücken zu scannen. Das Erkennen von Schwachstellen in diesem Stadium reduziert die Kosten und den Aufwand für die Behebung und beschleunigt die sichere Softwarebereitstellung.

5

Compliance-Audits und Berichterstattung

Compliance-Beauftragte und Auditoren nutzen Schwachstellen-Scanning-Berichte, um die Einhaltung von Branchenvorschriften und -standards wie PCI DSS, HIPAA und DSGVO nachzuweisen. Die Tools liefern dokumentierte Nachweise über Sicherheitskontrollen, identifizierte Schwachstellen und den Fortschritt der Behebung. Dies optimiert den Auditprozess und hilft Unternehmen, hohe Bußgelder und Reputationsschäden im Zusammenhang mit Nichteinhaltung zu vermeiden.

6

Risikobewertung von Drittanbietern

Einkaufs- und Sicherheitsteams nutzen Schwachstellen-Scanning, um die Sicherheitslage von Software und Diensten Dritter vor der Integration zu bewerten. Durch das Scannen von Anbieteranwendungen oder bereitgestellten Sicherheitsberichten können Organisationen potenzielle Risiken identifizieren, die von externen Partnern eingebracht werden. Dies stellt sicher, dass Schwachstellen in der Lieferkette minimiert werden, wodurch die eigenen Systeme der Organisation vor indirekten Angriffen geschützt werden.
Schwachstellen-Scanning FAQ

Was sind KI-gestützte Schwachstellen-Scanning-Tools?

KI-gestützte Schwachstellen-Scanning-Tools sind automatisierte Softwarelösungen, die künstliche Intelligenz nutzen, um Sicherheitslücken in Computersystemen, Netzwerken und Anwendungen zu identifizieren. Im Gegensatz zu herkömmlichen Scannern verbessert KI die Erkennungsgenauigkeit, reduziert Fehlalarme und priorisiert Bedrohungen basierend auf kontextueller Intelligenz. Sie helfen Unternehmen, Sicherheitsmängel proaktiv zu entdecken und zu beheben, bevor sie von böswilligen Akteuren ausgenutzt werden können, wodurch die allgemeine Cyber-Resilienz verbessert wird.

Wie wähle ich das richtige Schwachstellen-Scanning-Tool für mein Unternehmen aus?

Bei der Auswahl eines Schwachstellen-Scanning-Tools sollten Sie mehrere Faktoren berücksichtigen. Bewerten Sie zunächst den erforderlichen Abdeckungsbereich (z. B. Netzwerk, Webanwendung, Cloud, Code). Zweitens, bewerten Sie dessen Erkennungsgenauigkeit und die Fähigkeit, Fehlalarme zu minimieren. Drittens, suchen Sie nach robusten Berichts- und Priorisierungsfunktionen, die zu Ihrer Risikomanagementstrategie passen. Stellen Sie schließlich sicher, dass es eine nahtlose Integration in Ihre bestehenden Sicherheits- und Entwicklungsworkflows bietet und umsetzbare Behebungsempfehlungen liefert.

Was ist der Unterschied zwischen Schwachstellen-Scanning und Penetrationstests?

Schwachstellen-Scanning ist ein automatisierter Prozess, der bekannte Sicherheitslücken in einer Vielzahl von Assets identifiziert und eine Liste potenzieller Schwachstellen liefert. Es ist wie ein Röntgenbild, das zeigt, wo Probleme existieren könnten. Penetrationstests hingegen sind ein manueller, gezielter Prozess, bei dem ethische Hacker aktiv versuchen, identifizierte Schwachstellen auszunutzen, um potenzielle Auswirkungen zu demonstrieren. Es ist wie ein chirurgischer Eingriff, der bestätigt, ob eine Schwachstelle wirklich ausnutzbar ist und wie weit ein Angreifer vordringen könnte. Scanning ist breit und häufig; Tests sind tiefgreifend und periodisch.

Was sind die Kernfunktionen von Schwachstellen-Scanning-Tools?

Zu den Kernfunktionen von Schwachstellen-Scanning-Tools gehören die automatisierte Asset-Erkennung zur Abbildung Ihrer IT-Umgebung, die Schwachstellen-Erkennung über verschiedene Ebenen (Netzwerk, Anwendung, Cloud) sowie die Risikobewertung und -priorisierung zur Einstufung von Bedrohungen nach Schweregrad. Sie bieten auch detaillierte Berichte mit Behebungsempfehlungen und umfassen oft Compliance-Prüfungen nach Industriestandards. Fortschrittliche Tools integrieren sich in CI/CD-Pipelines für kontinuierliche Sicherheit.

Wie verbessert KI das Schwachstellen-Scanning?

KI verbessert das Schwachstellen-Scanning erheblich, indem sie die Erkennungsgenauigkeit erhöht und die Anzahl irrelevanter Warnungen (Fehlalarme) durch intelligente Analyse der Scan-Ergebnisse reduziert. Sie ermöglicht eine intelligentere Priorisierung von Schwachstellen, indem sie diese mit Echtzeit-Bedrohungsdaten und Geschäftskontext korreliert und sich auf wirklich ausnutzbare Risiken konzentriert. KI kann auch komplexe Angriffspfade identifizieren und effektivere Behebungsstrategien vorschlagen, wodurch der Scanning-Prozess effizienter und wirkungsvoller wird.