

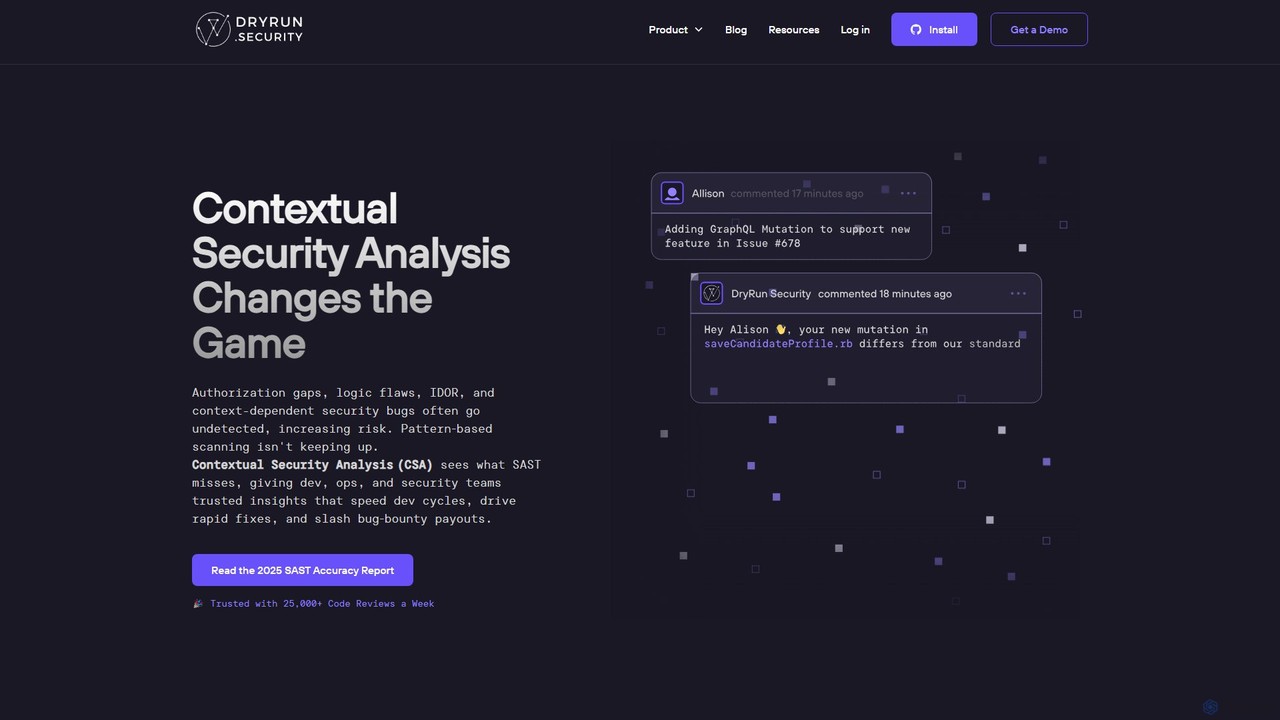
Dryrun Security Overview
Dryrun Security revolutioniert die Anwendungssicherheit (AppSec), indem es die Grenzen traditioneller Werkzeuge überwindet. Während herkömmliche, musterbasierte Static Application Security Testing (SAST)-Tools für hohe Falsch-Positiv-Raten und das Übersehen kritischer, kontextabhängiger Schwachstellen berüchtigt sind, führt Dryrun Security die Contextual Security Analysis (CSA) ein. Dieser KI-native Ansatz ist darauf ausgelegt, das „Warum“ hinter dem Code zu verstehen, nicht nur das „Was“. Er analysiert Codepfade, Entwicklerabsichten und sprachspezifische Nuancen, um komplexe Sicherheitsrisiken wie Autorisierungslücken, Insecure Direct Object References (IDOR) und Geschäftslogikfehler aufzudecken, die oft unentdeckt bleiben. Durch die Bereitstellung vertrauenswürdiger, kontextreicher Einblicke befähigt Dryrun Security Entwicklungs-, Betriebs- und Sicherheitsteams, Entwicklungszyklen zu beschleunigen, schnelle Korrekturen zu implementieren und sicherheitsrelevante Kosten und Risiken erheblich zu reduzieren.
Wie man Dryrun Security verwendet
Der Einstieg in Dryrun Security ist als nahtloser und schneller Prozess konzipiert, der sich direkt in Ihr bestehendes Entwicklungsökosystem integriert, ohne Reibung zu verursachen. Die Einrichtung kann in nur wenigen Minuten in drei einfachen Schritten abgeschlossen werden:
- Mit GitHub verbinden: Die Installation dauert nur Sekunden. Verbinden Sie einfach Ihr GitHub-Konto (GitLab-Unterstützung kommt bald), um sofort von einer Reihe von Kernsicherheitsrichtlinien zu profitieren, die automatisch durchgesetzt werden.
- Ihre Repositories hinzufügen: Wählen Sie die Code-Repositories aus, die Sie schützen möchten. Je mehr Repositories Sie hinzufügen, desto umfassender wird Ihre Sicherheitsabdeckung, sodass Dryrun Security eine breitere Palette potenzieller Probleme in der Codebasis Ihrer Organisation erkennen kann.
- In Echtzeit sicher bleiben: Einmal konfiguriert, arbeitet Dryrun Security automatisch im Hintergrund. Es analysiert jeden Pull-Request und liefert sofortige Benachrichtigungen und umsetzbares Feedback direkt in der GitHub-Benutzeroberfläche und über Slack-Integrationen. Dies stellt sicher, dass Entwickler und Sicherheitsteams über Risiken informiert werden, sobald sie auftreten, und nicht erst, nachdem sie in die Codebasis eingebettet wurden.
Kernfunktionen von Dryrun Security
- Contextual Security Analysis (CSA): Das Herzstück der Plattform, CSA, geht weit über einfaches Pattern-Matching hinaus. Es analysiert Codeänderungen tiefgehend, um deren Verhalten und Absicht zu verstehen, und identifiziert Schwachstellen, die nur mit einem vollständigen kontextuellen Verständnis sichtbar sind.
- Natural Language Code Policies (NLCP): Befähigen Sie Ihr gesamtes Team, indem Sie Sicherheitsrichtlinien in einfacher, für Menschen lesbarer Sprache definieren und durchsetzen. Dies verlagert kritische Richtlinien aus statischen Dokumenten und Wikis direkt in die Entwicklungspipeline und macht sie für alle verständlich und umsetzbar, vom Junior-Entwickler bis zum Senior-Architekten.
- Code Insights: Gewinnen Sie beispiellose Transparenz über jede Codeänderung in Ihrer Organisation. Diese Funktion hilft Ihnen, genau zu identifizieren, wo und wann Risiken in Ihre Codebasis gelangen, sodass sich Sicherheitsteams auf die wirklich wichtigen Pull-Requests konzentrieren können.
- Automatische Kernrichtlinien: Seien Sie vom ersten Tag an geschützt mit einem umfassenden Satz vorkonfigurierter Richtlinien, die auf wichtige Schwachstellenkategorien abzielen. Dazu gehören SQL-Injection (SQLi), Server-Side Request Forgery (SSRF), Command Injection, Authentifizierungs-/Autorisierungsfehler, IDOR, hartcodierte Geheimnisse, unsichere Infrastructure as Code (IaC), Cross-Site Scripting (XSS) und mehr, ohne dass eine komplexe Konfiguration erforderlich ist.
- Nahtlose Integration in den Entwickler-Workflow: Indem es Feedback direkt in GitHub-Pull-Requests liefert und Benachrichtigungen an Slack sendet, trifft Dryrun Security Entwickler dort, wo sie sind. Dies eliminiert die Notwendigkeit, den Kontext zu wechseln oder separate Dashboards zu verwenden, und fördert eine Sicherheitskultur, ohne die Entwicklung zu verlangsamen.
Anwendungsfälle für Dryrun Security
Dryrun Security wurde entwickelt, um verschiedenen Rollen innerhalb einer Technologieorganisation einen Mehrwert zu bieten:
- Für CISOs & Sicherheitsleiter: Skalieren Sie die Wirkung Ihres Sicherheitsteams, ohne Personal aufzustocken. Dryrun Security automatisiert die Art von nuancierter Analyse, die zuvor einen menschlichen Experten erforderte, rationalisiert die Durchsetzung von Compliance und erhöht das Engagement der Entwickler für Sicherheit durch klares, rauscharmes Feedback.
- Für AppSec-Ingenieure: Verabschieden Sie sich von der Jagd nach endlosen Backlogs von Falsch-Positiven. Die hochpräzisen Ergebnisse von Dryrun Security ermöglichen es Ihnen, sich auf echte Risiken zu konzentrieren. Nutzen Sie Code Insights, um kritische Änderungen zu priorisieren und effektiver mit Entwicklungsteams zusammenzuarbeiten, indem Sie einen gemeinsamen Kontext nutzen.
- Für Entwickler: Erhalten Sie sofortige, umsetzbare Anleitungen zum Schreiben von sicherem Code direkt in Ihren Pull-Requests. Es ist, als hätten Sie einen Sicherheitscoach in Ihrem Workflow. Die klaren, einfachen Erklärungen helfen Ihnen, Probleme schnell zu beheben und Sicherheits-Best-Practices zu lernen, und das alles ohne frustrierende Engpässe.
Vorteile von Dryrun Security
Dryrun Security bietet einen deutlichen Vorteil gegenüber traditionellen AppSec-Tools, indem es die Beziehung zwischen Entwicklern und Sicherheit grundlegend verändert.
- Überlegene Erkennungsgenauigkeit: Es findet ganze Klassen von Schwachstellen, die Pattern-Matching-Tools übersehen, und reduziert das Risiko eines Sicherheitsvorfalls erheblich.
- Drastisch reduzierte Falsch-Positive: Durch das Verständnis des Kontexts vermeidet das Tool, Teams mit irrelevanten Warnungen zu überfordern, und stellt sicher, dass ein gemeldetes Problem real ist und Aufmerksamkeit erfordert.
- Reibungslose Zusammenarbeit: Es beendet das Patt zwischen Sicherheits- und Entwicklungsteams, indem es ein gemeinsames Verständnis für Risiken schafft und eine gemeinsame Grundlage für die Behebung bietet.
- Proaktive „Shift-Left“-Sicherheit: Sicherheit ist nicht länger ein letztes Tor, sondern ein integraler Bestandteil des Entwicklungsprozesses. Probleme werden frühzeitig erkannt, was Überraschungen in letzter Minute eliminiert und die Release-Zeitpläne einhält.
- Skalierbare Sicherheit: Die Plattform vervielfacht effektiv die Fähigkeiten Ihres bestehenden Sicherheitsteams und ermöglicht es Ihnen, eine wachsende Codebasis zu sichern, ohne das Sicherheitspersonal linear aufzustocken.
Preise und Pläne
Dryrun Security bietet einen maßgeschneiderten Preisansatz, der auf die Bedürfnisse Ihrer Organisation zugeschnitten ist. Um zu beginnen, können Sie sich für eine 2-wöchige kostenlose Testversion anmelden, um die vollen Fähigkeiten der Plattform aus erster Hand zu erleben. Für detaillierte Preisinformationen und um einen Plan zu besprechen, der zu Ihrem Team passt, wird empfohlen, eine personalisierte 1-zu-1-Demo mit ihren Sicherheitsexperten zu vereinbaren.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 7.9K
- 2026-1: 7.8K
- 2026-2: 4.5K
- 2026-3: 3.3K
- 2026-4: 3.9K
- 2026-5: 2.4K
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten60.2%
- 🇮🇳Indien39.8%
Top keywords
| Keyword | Cost per click |
|---|---|
| dryrun | $22.73 |
| dryrun security | $0.00 |
| dryrun security newsroom | $0.00 |
| dry run tool | $0.00 |
| security testing | $0.76 |
Dryrun Security Alternatives

Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
Corgea
Corgea ist eine KI-gestützte Anwendungssicherheits-Plattform (AppSec), die SAST, SCA, Secret-Scanning und mehr vereint. Sie sortiert Schwachstellen intelligent, reduziert Fehlalarme um bis zu 90 % und generiert automatisch Code-Korrekturen. Corgea wurde für moderne Entwicklungsteams entwickelt und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern (GitHub, Azure DevOps), sodass sie jeden Commit sichern können, ohne an Geschwindigkeit einzubüßen.
Code-Sicherheit
ZeroPath
ZeroPath ist eine KI-native Anwendungssicherheitsplattform (AppSec), die SAST, SCA, Geheimniserkennung und mehr vereint. Sie findet und behebt komplexe Schwachstellen intelligent, reduziert Fehlalarme erheblich und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern, um Sicherheit zu einer gemeinschaftlichen Anstrengung zu machen.
Code-Sicherheit
Healthy Package
Healthy Package ist ein KI-gestütztes Tool von DerScanner, das die Sicherheit und den Zustand von Open-Source-Paketen bewertet. Es analysiert über 100 Millionen Pakete und liefert einen umfassenden Gesundheits-Score basierend auf Popularität, Autorenzuverlässigkeit, Sicherheitsengagement und Community-Aktivität, um Entwicklern zu helfen, Schwachstellen in ihren Anwendungen zu vermeiden.
Code-Sicherheit
Aquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-SicherheitDryrun Security Categories
Dryrun Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-SicherheitCorgea
Corgea ist eine KI-gestützte Anwendungssicherheits-Plattform (AppSec), die SAST, SCA, Secret-Scanning und mehr vereint. Sie sortiert Schwachstellen intelligent, reduziert Fehlalarme um bis zu 90 % und generiert automatisch Code-Korrekturen. Corgea wurde für moderne Entwicklungsteams entwickelt und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern (GitHub, Azure DevOps), sodass sie jeden Commit sichern können, ohne an Geschwindigkeit einzubüßen.
Code-Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungZeroPath
ZeroPath ist eine KI-native Anwendungssicherheitsplattform (AppSec), die SAST, SCA, Geheimniserkennung und mehr vereint. Sie findet und behebt komplexe Schwachstellen intelligent, reduziert Fehlalarme erheblich und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern, um Sicherheit zu einer gemeinschaftlichen Anstrengung zu machen.
Code-SicherheitHealthy Package
Healthy Package ist ein KI-gestütztes Tool von DerScanner, das die Sicherheit und den Zustand von Open-Source-Paketen bewertet. Es analysiert über 100 Millionen Pakete und liefert einen umfassenden Gesundheits-Score basierend auf Popularität, Autorenzuverlässigkeit, Sicherheitsengagement und Community-Aktivität, um Entwicklern zu helfen, Schwachstellen in ihren Anwendungen zu vermeiden.
Code-Sicherheit
Sourcery
Sourcery ist ein KI-gestützter Code-Reviewer, der Code-Reviews automatisiert, Fehler findet, die Code-Qualität verbessert und den Wissensaustausch beschleunigt. Es integriert sich direkt in Ihre IDE-, GitHub- und GitLab-Workflows und bietet sofortiges Feedback und Refactoring-Vorschläge für über 30 Sprachen.
Code-Assistent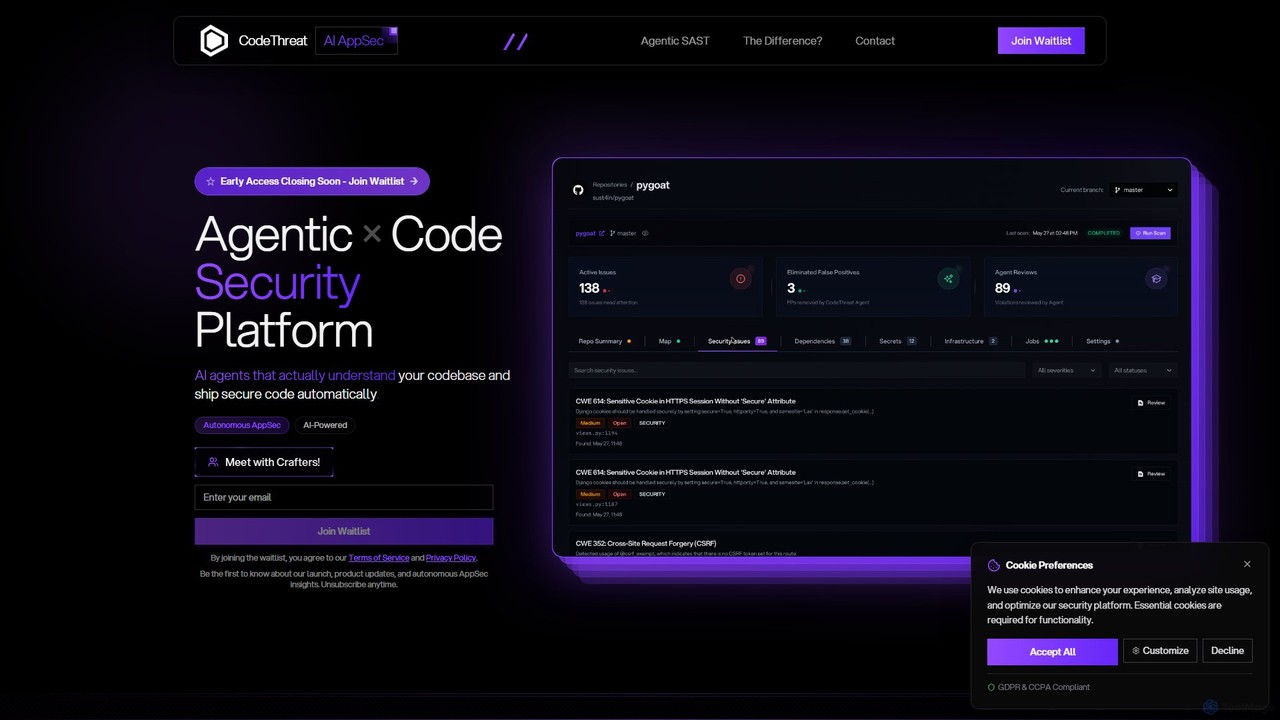
CodeThreat
CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.
Code-Sicherheit
win3zz
win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.
Code-Analyse
AppSanctuary
AppSanctuary ist eine KI-gestützte Anwendungssicherheitsplattform, die Schwachstellenscans, Konformitätsprüfungen und Bedrohungserkennung automatisiert. Sie hilft Entwicklern und Sicherheitsteams, sichere mobile und Web-Anwendungen zu erstellen und zu warten, indem sie tiefgehende Code-Analysen, umsetzbare Behebungsvorschläge und eine nahtlose CI/CD-Integration bietet.
Sicherheit und Compliance
CodeAnt AI
CodeAnt AI ist eine KI-gestützte Plattform, die Code-Reviews automatisiert, die Code-Qualität verbessert und die Anwendungssicherheit gewährleistet. Sie integriert sich nahtlos in die Entwickler-Workflows, liefert KI-generierte Pull-Request-Zusammenfassungen, Ein-Klick-Fixes und kontinuierliches Scannen auf Schwachstellen und hilft Teams, saubereren und sichereren Code schneller auszuliefern.
Code-Qualität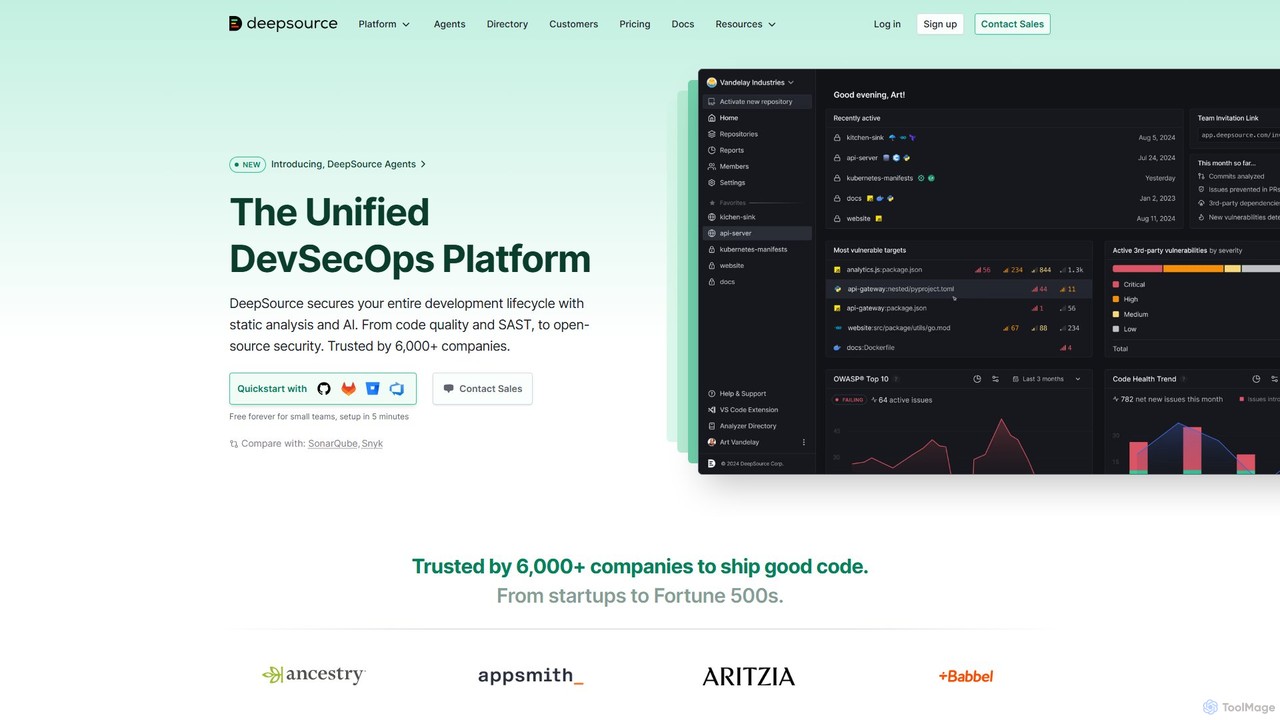
DeepSource
DeepSource ist eine einheitliche DevSecOps-Plattform, die statische Analyse und KI nutzt, um den gesamten Entwicklungslebenszyklus abzusichern. Sie hilft Entwicklern, sauberen und sicheren Code zu liefern, indem sie Codequalitätsprüfungen, Sicherheitsscans (SAST) und Open-Source-Abhängigkeitsanalysen (SCA) automatisiert.
Code-Assistent
Kodus
Kodus ist ein KI-gestütztes Code-Review-Tool, das wie ein Senior-Entwickler in Ihrem Team agiert. Es analysiert automatisch Pull-Requests in Git und liefert umsetzbares Feedback zu Codequalität, Sicherheit und Leistung. Es hilft Teams, die Review-Zeit zu verkürzen, schneller zu liefern und Fehler in der Produktion zu reduzieren.
Code-Qualität
Haystack
Haystack ist eine KI-gestützte Code-Review-Plattform, die komplexe Pull-Requests in eine interaktive, visuelle Leinwand umwandelt. Sie führt Reviewer intelligent durch Code-Änderungen und ermöglicht so ein schnelleres Verständnis, kontextbezogene Zusammenarbeit und effizienteres Mergen, mit Unterstützung für eine Vielzahl von Programmiersprachen.
Code-Assistent
Aptori
Aptori ist eine KI-gestützte Anwendungssicherheitsplattform, die als autonomer KI-Sicherheitsingenieur fungiert. Sie erkennt, priorisiert und behebt proaktiv Schwachstellen in Ihrem Code, Ihren APIs, Anwendungen und Ihrer Cloud-Infrastruktur. Durch die Einbettung von Sicherheit in den Softwareentwicklungszyklus hilft Aptori Teams, Releases zu beschleunigen, Compliance sicherzustellen und eine widerstandsfähige Sicherheitslage aufrechtzuerhalten.
Code-Review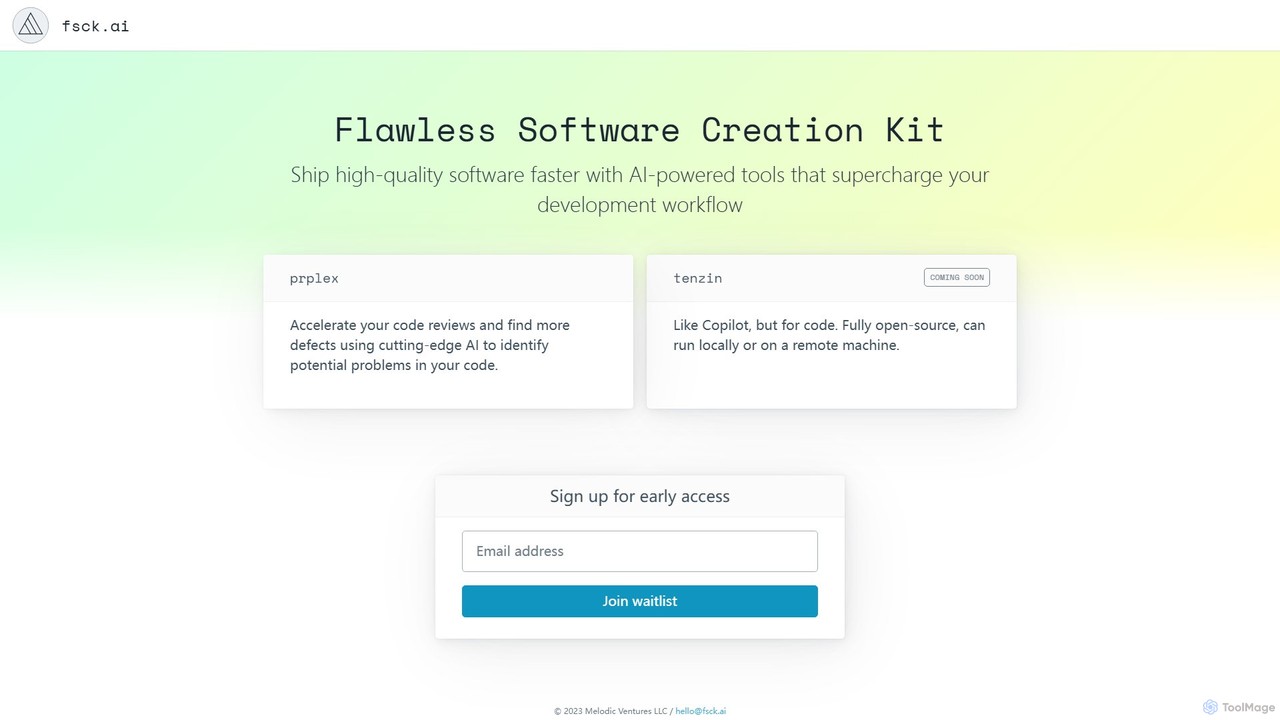
fsck.ai
fsck.ai ist ein Open-Source-KI-gestützter Code-Review-Assistent, der entwickelt wurde, um Entwicklungsworkflows zu beschleunigen. Er analysiert automatisch Pull-Requests, identifiziert potenzielle Defekte und Fehler und gibt direkt in GitHub Feedback, ähnlich wie ein Copilot für Code-Qualität.
Code-Assistent
Dryrun Security Comments (0)
Sign in to comment.
AnmeldenNo comments yet.