
HackerOne Code Overview
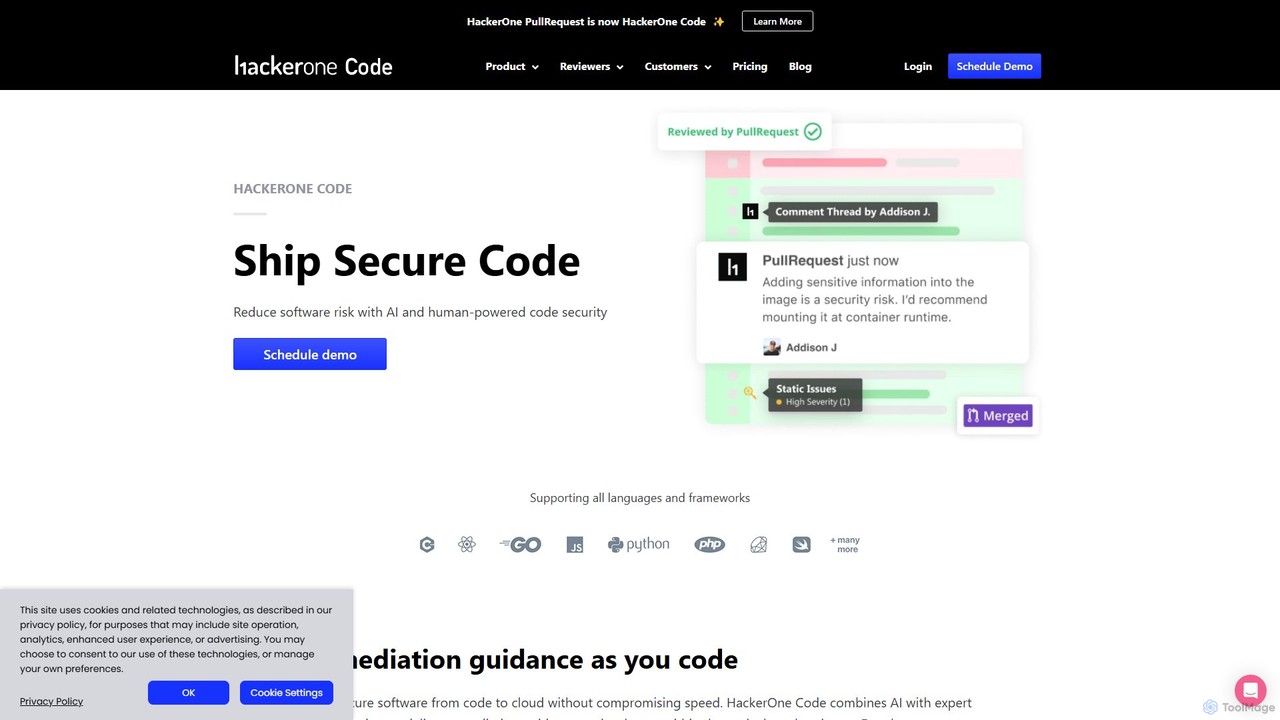
HackerOne Code ist eine hochmoderne Codesicherheitslösung, die Entwicklungsteams dabei unterstützt, sichere Software zu erstellen und bereitzustellen, ohne die Geschwindigkeit zu beeinträchtigen. Es löst die kritische Herausforderung, Sicherheitsschwachstellen frühzeitig im Softwareentwicklungslebenszyklus (SDLC) zu identifizieren und zu beheben. Durch die Verschmelzung der Leistungsfähigkeit künstlicher Intelligenz mit der nuancierten Expertise menschlicher Sicherheitsexperten bietet HackerOne Code einen hochpräzisen und effizienten Code-Review-Prozess.
Die Plattform basiert auf einer proprietären KI-Technologie namens Hai, die Codeänderungen intelligent scannt, um risikoreiche Bereiche zu identifizieren, die eine tiefere Untersuchung erfordern. Dieses KI-gesteuerte Pre-Screening automatisiert die erste Überprüfung, filtert risikoarme Codes und Rauschen heraus und ermöglicht es menschlichen Experten, sich auf die kritischsten und komplexesten potenziellen Schwachstellen zu konzentrieren. Dieser einzigartige hybride Ansatz reduziert die Falsch-Positiv-Raten, die vollautomatische Scan-Tools plagen, erheblich und stellt sicher, dass Entwickler nur relevante und verifizierte Sicherheitsprobleme zur Behebung erhalten.
Wie man HackerOne Code verwendet
Die Integration von HackerOne Code in Ihren Entwicklungsprozess ist nahtlos und intuitiv gestaltet. Der Arbeitsablauf ist wie folgt:
- Integration: Verbinden Sie HackerOne Code mit Ihrer Quellcode-Management-Plattform (SCM). Es bietet native Integrationen mit allen wichtigen Plattformen, einschließlich GitHub, GitLab, Bitbucket und Azure DevOps.
- Automatisierter Scan: Wenn Entwickler neue Pull-Requests erstellen, löst HackerOne Code automatisch einen Scan aus. Die KI der Plattform, Hai, analysiert die Codeänderungen auf potenzielle Sicherheitsrisiken.
- Menschliche Validierung: Von der KI gemeldete risikoreiche Befunde werden an ein Team von geprüften Sicherheitsexperten weitergeleitet. Diese Experten überprüfen und validieren jede potenzielle Schwachstelle manuell, um ihre Legitimität und Auswirkungen zu bestätigen und Falsch-Positive effektiv zu eliminieren.
- Umsetzbares Feedback: Verifizierte Schwachstellen werden den Entwicklern als Kommentare direkt in der Pull-Request-Oberfläche gemeldet. Das Feedback ist klar, kontextbezogen und enthält umsetzbare Behebungsanleitungen, sodass es sich wie eine Überprüfung durch ein sicherheitsorientiertes Senior-Teammitglied anfühlt.
- Kontinuierliches Lernen: Entwickler lernen durch diese konsistente, von Experten geleitete Feedbackschleife bewährte sichere Codierungspraktiken und verbessern so schrittweise die Sicherheitslage des gesamten Teams.
Kernfunktionen von HackerOne Code
- KI-gestützte Sicherheitsintelligenz: Nutzt eine proprietäre KI, Hai, um risikoreiche Codeänderungen automatisch zu identifizieren und für die Expertenüberprüfung zu priorisieren.
- Mensch-in-der-Schleife (HiTL) Validierung: Jedes von der KI gemeldete Problem wird von Sicherheitsexperten manuell überprüft und validiert, wodurch Falsch-Positive und Alarmmüdigkeit praktisch eliminiert werden.
- Entwickler-Sicherheitsbefähigung: Bietet praktisches, kontextbezogenes Sicherheitswissen und Behebungsratschläge von realen Experten und fördert so eine Sicherheitskultur.
- Native SCM-Integrationen: Integriert sich nahtlos in GitHub, GitLab, Bitbucket und Azure DevOps und fügt sich natürlich in bestehende Entwickler-Workflows ein.
- Breite Sprach- und Framework-Kompatibilität: Unterstützt alle wichtigen Programmiersprachen und Frameworks sofort und gewährleistet eine umfassende Abdeckung für jeden Tech-Stack.
- Präzision ohne Rauschen: Die Kombination aus KI-Filterung und menschlicher Validierung stellt sicher, dass sich Entwicklungsteams nur auf verifizierte, hochwirksame Schwachstellen konzentrieren.
- Codesicherheitsaudits: Zusätzlich zur kontinuierlichen Überprüfung bietet HackerOne von Menschen geleitete, tiefgehende Codesicherheitsaudits für ganze Codebasen an.
Anwendungsfälle für HackerOne Code
HackerOne Code ist ideal für verschiedene Szenarien, einschließlich:
- DevSecOps-Integration: Einbettung automatisierter und von Experten gesteuerter Sicherheitsprüfungen direkt in die CI/CD-Pipeline.
- Vorproduktions-Schwachstellenmanagement: Identifizierung und Behebung von Sicherheitslücken, bevor der Code in die Produktion geht, was Risiko und Behebungskosten erheblich reduziert.
- Skalierung von Sicherheitsteams: Ergänzung interner Sicherheitsteams durch Auslagerung der zeitaufwändigen manuellen Code-Überprüfung, damit sie sich auf strategische Initiativen konzentrieren können.
- Entwicklerschulung und -weiterbildung: Nutzung von kontextbezogenem Feedback als leistungsstarkes Werkzeug zur kontinuierlichen Schulung von Entwicklern in sicheren Codierungspraktiken.
- Compliance und Risikominderung: Unterstützung von Organisationen bei der Erfüllung regulatorischer Compliance-Anforderungen und der systematischen Reduzierung der Angriffsfläche ihrer Software.
Vorteile von HackerOne Code
Der Hauptvorteil von HackerOne Code ist sein hybrider Ansatz. Im Gegensatz zu rein automatisierten Tools, die hohe Mengen an Falsch-Positiven erzeugen, oder rein manuellen Überprüfungen, die langsam und teuer sind, bietet HackerOne Code das Beste aus beiden Welten. Es bietet die Skalierbarkeit von KI und die Genauigkeit menschlicher Expertise. Dies führt zu einer höheren Akzeptanz bei den Entwicklern, schnelleren Behebungsraten und einer spürbaren Verbesserung der allgemeinen Softwaresicherheit. Indem es Feedback in den Tools liefert, die Entwickler bereits verwenden, macht es Sicherheit zu einem natürlichen und reibungslosen Teil des Entwicklungsprozesses.
Preise und Pläne
HackerOne Code arbeitet mit einem benutzerdefinierten Preismodell, das auf die spezifischen Bedürfnisse einer Organisation zugeschnitten ist, einschließlich Faktoren wie Teamgröße, Überprüfungsvolumen und Codebasis-Komplexität. Um ein detailliertes Angebot und einen personalisierten Plan zu erhalten, werden potenzielle Kunden ermutigt, eine Demo zu vereinbaren oder einen Sicherheitsexperten über die offizielle HackerOne Code-Website zu kontaktieren.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 46.0K
- 2026-1: 4.0K
- 2026-2: 2.7K
- 2026-3: 2.7K
- 2026-4: 2.5K
- 2026-5: 3.9K
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten81.2%
- 🇮🇳Indien17.2%
- 🇪🇬Ägypten1.6%
Top keywords
| Keyword | Cost per click |
|---|---|
| "hackerone" | $0.00 |
| "pull request" | $0.00 |
| pull request | $2.98 |
| pullrequest | $0.00 |
| whats a pull request | $0.00 |
HackerOne Code Alternatives
Trag
Trag ist ein KI-gestütztes Code-Review-Tool, das entwickelt wurde, um den Entwicklungsworkflow zu automatisieren und zu optimieren. Es scannt automatisch Pull-Requests, markiert Probleme und gibt kontextbezogenes Feedback. Mit anpassbaren Regeln in einfachem Englisch und nahtloser Integration in GitHub und GitLab hilft Trag Ingenieurteams, die Codequalität zu verbessern, Standards durchzusetzen und Funktionen schneller auszuliefern.
Code-Assistent
cubic
cubic ist eine KI-gestützte Code-Review-Plattform, die Softwareteams dabei hilft, qualitativ hochwertigeren Code bis zu 3x schneller auszuliefern. Sie überprüft automatisch Pull-Requests in GitHub, findet Fehler, setzt benutzerdefinierte Styleguides durch und bietet Ein-Klick-Korrekturen, wodurch Review-Engpässe erheblich reduziert und die Entwicklerproduktivität gesteigert werden.
Code-Assistent
CodeReviewBot
CodeReviewBot ist ein KI-gestütztes Tool, das Code automatisch überprüft und intelligente Vorschläge zur Effizienzsteigerung, Fehlerreduzierung und Verbesserung der Codequalität liefert. Es integriert sich nahtlos in GitHub, um Pull-Requests zu analysieren und Entwicklern detailliertes, konsistentes Feedback zu geben.
Code-Assistent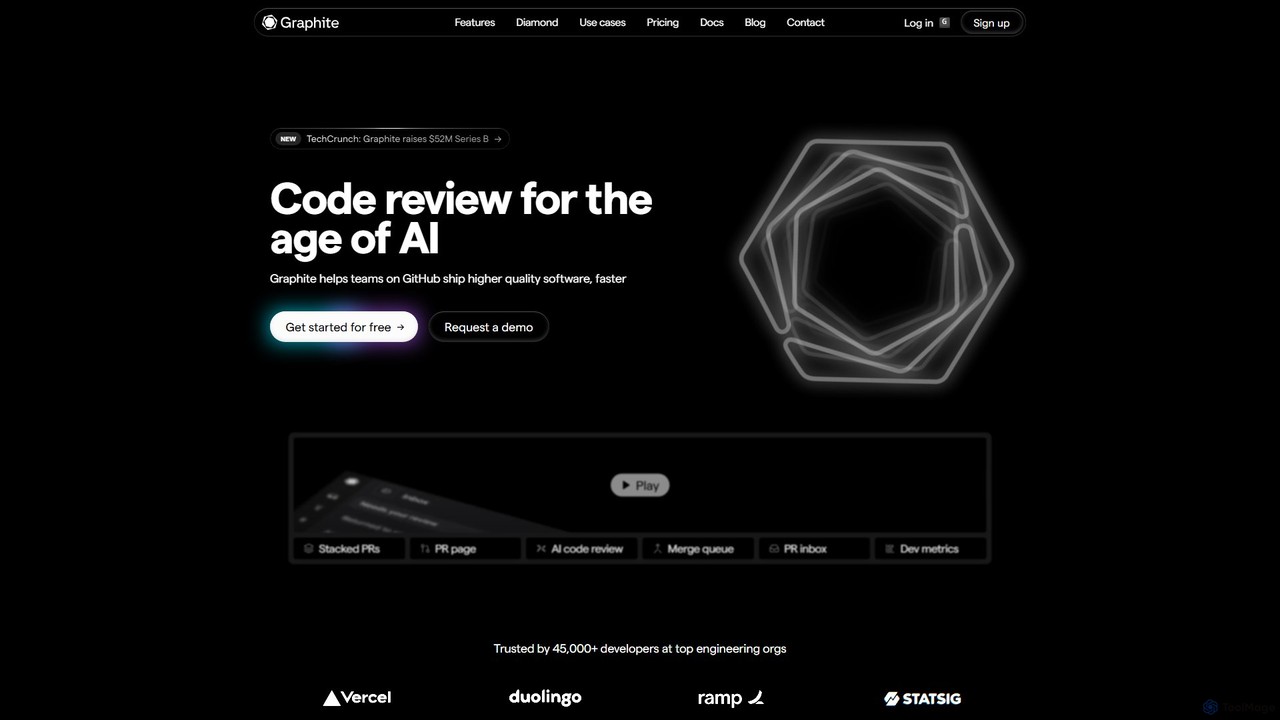
Graphite
Graphite ist eine End-to-End-Entwicklerplattform, die Teams auf GitHub unterstützt. Sie beschleunigt die Softwareentwicklung mit Funktionen wie gestapelten Pull-Requests, KI-gestützter Code-Überprüfung, einem einheitlichen PR-Posteingang und einer intelligenten Merge-Warteschlange. Durch die Optimierung des gesamten Code-Review-Lebenszyklus hilft Graphite Ingenieurteams, qualitativ hochwertigeren Code schneller auszuliefern und Entwickler produktiv und unblockiert zu halten.
Code-Review
CodeThreat
CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.
Code-SicherheitHackerOne Code Categories
HackerOne Code Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
CodeAnt AI
CodeAnt AI ist eine KI-gestützte Plattform, die Code-Reviews automatisiert, die Code-Qualität verbessert und die Anwendungssicherheit gewährleistet. Sie integriert sich nahtlos in die Entwickler-Workflows, liefert KI-generierte Pull-Request-Zusammenfassungen, Ein-Klick-Fixes und kontinuierliches Scannen auf Schwachstellen und hilft Teams, saubereren und sichereren Code schneller auszuliefern.
Code-Qualität
CodeRabbit
CodeRabbit ist ein KI-gestütztes Code-Review-Tool, das Entwicklungsteams dabei unterstützt, schneller zu liefern und Fehler zu reduzieren. Es bietet sofortige, kontextbezogene Überprüfungen, Pull-Request-Zusammenfassungen und Sicherheitsanalysen direkt in GitHub, GitLab und IDEs wie VS Code.
Code-Review
DeepSource
DeepSource ist eine einheitliche DevSecOps-Plattform, die statische Analyse und KI nutzt, um den gesamten Entwicklungslebenszyklus abzusichern. Sie hilft Entwicklern, sauberen und sicheren Code zu liefern, indem sie Codequalitätsprüfungen, Sicherheitsscans (SAST) und Open-Source-Abhängigkeitsanalysen (SCA) automatisiert.
Code-Assistent
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung
Kodus
Kodus ist ein KI-gestütztes Code-Review-Tool, das wie ein Senior-Entwickler in Ihrem Team agiert. Es analysiert automatisch Pull-Requests in Git und liefert umsetzbares Feedback zu Codequalität, Sicherheit und Leistung. Es hilft Teams, die Review-Zeit zu verkürzen, schneller zu liefern und Fehler in der Produktion zu reduzieren.
Code-QualitätTrag
Trag ist ein KI-gestütztes Code-Review-Tool, das entwickelt wurde, um den Entwicklungsworkflow zu automatisieren und zu optimieren. Es scannt automatisch Pull-Requests, markiert Probleme und gibt kontextbezogenes Feedback. Mit anpassbaren Regeln in einfachem Englisch und nahtloser Integration in GitHub und GitLab hilft Trag Ingenieurteams, die Codequalität zu verbessern, Standards durchzusetzen und Funktionen schneller auszuliefern.
Code-Assistent
DepsHub
DepsHub ist eine KI-gestützte Plattform, die das Abhängigkeitsmanagement für Entwicklungsteams automatisiert. Sie vereinfacht Updates, führt Sicherheitsschwachstellen-Scans durch und stellt die Lizenzkonformität sicher, sodass sich Entwickler auf das Codieren konzentrieren können, während eine sichere und aktuelle Codebasis erhalten bleibt.
Code-Verwaltung
Greptile
Greptile ist ein KI-gestütztes Code-Review-Tool, das sich in GitHub und GitLab integriert, um Entwicklungsteams dabei zu helfen, Pull-Requests 4x schneller zu mergen und 3x mehr Fehler zu finden. Durch das Verständnis des gesamten Kontexts Ihrer Codebasis bietet es Inline-Kommentare, umsetzbare Vorschläge und natürlichsprachliche Zusammenfassungen für jeden PR. Es unterstützt über 30 Programmiersprachen und kann mit spezifischen Regeln und Styleguides angepasst werden, um die Codequalität und -konsistenz zu verbessern.
Code-Review
Pierre
Pierre ist ein KI-gestützter Code-Review-Assistent, der entwickelt wurde, um den Entwicklungsworkflow zu optimieren. Er analysiert automatisch Pull-Requests, identifiziert Fehler, schlägt Verbesserungen vor und fasst Änderungen zusammen, um Teams dabei zu helfen, qualitativ hochwertigeren Code schneller auszuliefern und die Frustration der Entwickler zu reduzieren.
Code-Qualität
Enforster AI
Enforster AI ist ein KI-natives Static Application Security Testing (SAST)-Tool, das Code wie ein erfahrener Entwickler analysiert. Es versteht Geschäftslogik und Kontext, um echte Schwachstellen mit 90%iger Genauigkeit zu identifizieren, False Positives um 60% zu reduzieren und KI-generierte Korrekturen bereitzustellen.
Code-Analyse
Cubic
Cubic ist eine KI-gestützte Code-Review-Plattform, die entwickelt wurde, um Entwicklungszyklen zu beschleunigen. Sie integriert sich in GitHub, um Pull Requests automatisch zu überprüfen, Fehler zu finden, Codierungsstandards durchzusetzen und Ein-Klick-Fixes bereitzustellen. So können Engineering-Teams PRs bis zu 4x schneller mergen und gleichzeitig die Code-Qualität verbessern.
Code-Assistentcubic
cubic ist eine KI-gestützte Code-Review-Plattform, die Softwareteams dabei hilft, qualitativ hochwertigeren Code bis zu 3x schneller auszuliefern. Sie überprüft automatisch Pull-Requests in GitHub, findet Fehler, setzt benutzerdefinierte Styleguides durch und bietet Ein-Klick-Korrekturen, wodurch Review-Engpässe erheblich reduziert und die Entwicklerproduktivität gesteigert werden.
Code-AssistentCodeReviewBot
CodeReviewBot ist ein KI-gestütztes Tool, das Code automatisch überprüft und intelligente Vorschläge zur Effizienzsteigerung, Fehlerreduzierung und Verbesserung der Codequalität liefert. Es integriert sich nahtlos in GitHub, um Pull-Requests zu analysieren und Entwicklern detailliertes, konsistentes Feedback zu geben.
Code-Assistent
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
Sourcery
Sourcery ist ein KI-gestützter Code-Reviewer, der Code-Reviews automatisiert, Fehler findet, die Code-Qualität verbessert und den Wissensaustausch beschleunigt. Es integriert sich direkt in Ihre IDE-, GitHub- und GitLab-Workflows und bietet sofortiges Feedback und Refactoring-Vorschläge für über 30 Sprachen.
Code-Assistent
HackerOne Code Comments (0)
Sign in to comment.
AnmeldenNo comments yet.