
Binarly Overview
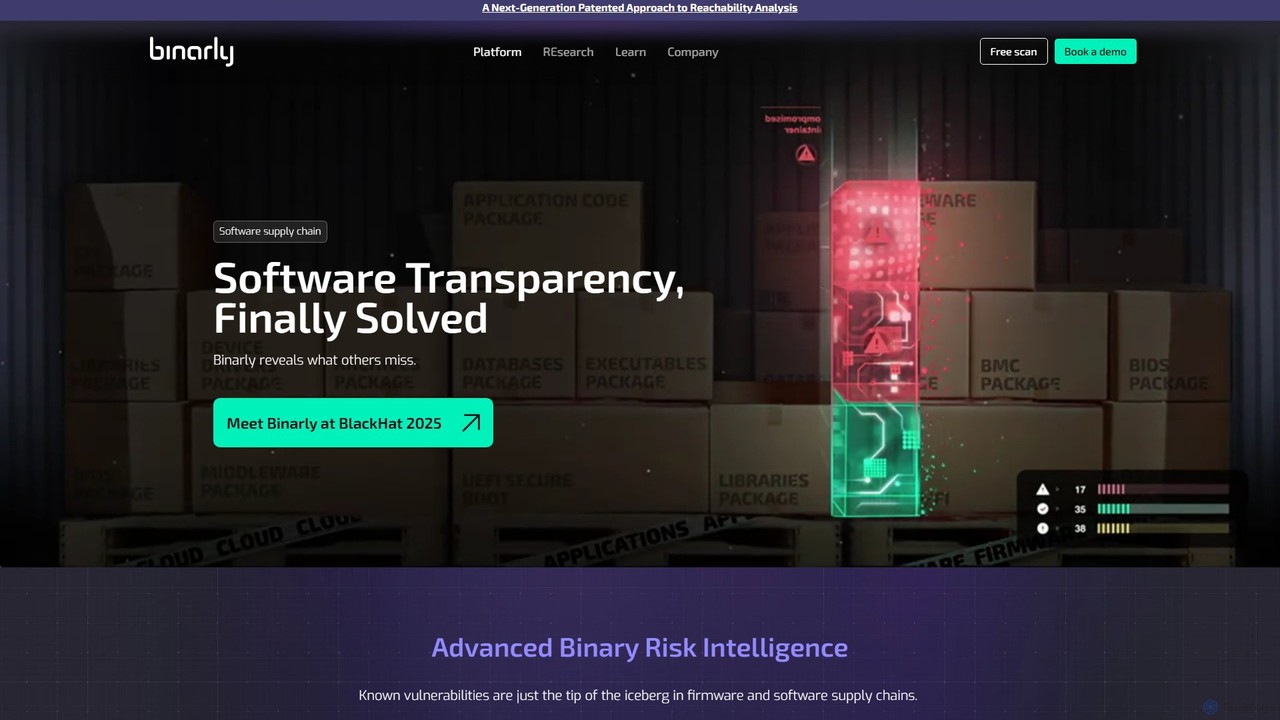
Binarly ist eine revolutionäre Plattform für binäre Risiko-Intelligenz, die entwickelt wurde, um die gesamte Software- und Firmware-Lieferkette zu sichern. In einer Landschaft, in der traditionelle Sicherheitstools durch das bloße Abbilden bekannter Schwachstellen (CVEs) an ihre Grenzen stoßen, geht Binarly tiefer. Es analysiert den Binärcode selbst – das Endprodukt, das ausgeliefert und bereitgestellt wird – um dessen Verhalten und Struktur zu verstehen. Dieser Ansatz ermöglicht es, nicht nur bekannte Bedrohungen, sondern ganze Klassen von noch nicht offengelegten Schwachstellen, Firmware-Implantaten und bösartigem Code mit nahezu null Fehlalarmen aufzudecken. Die Plattform wird durch eine Kombination aus moderner statischer Analyse, maschinellem Lernen und der tiefen Expertise ihres Forschungsteams angetrieben, das eine Erfolgsbilanz bei der Entdeckung kritischer Schwachstellen wie LogoFAIL vorweisen kann.
Die Kernmission von Binarly ist es, die Sicherheit nach links zu verlagern (Shift Left), indem sie direkt in den Entwicklungs- und Beschaffungslebenszyklus eingebettet wird. Es behebt die kritischen Lücken, die durch eine reine Quellcode-Analyse entstehen, da Schwachstellen während der Kompilierung, des Linkens oder durch Abhängigkeiten von Drittanbietern eingeführt werden können. Durch die Bereitstellung umfassender Transparenz darüber, was sich in Ihren Binärdateien befindet, befähigt Binarly Entwickler, Sicherheitsteams und Organisationen, Risiken proaktiv zu managen, die Einhaltung von Vorschriften zu gewährleisten und ihre Infrastruktur von Grund auf zu schützen.
Wie man Binarly verwendet
Der Einstieg bei Binarly ist ein beratender Prozess, der darauf ausgelegt ist, die Lösung auf Ihre spezifischen Bedürfnisse zuzuschneiden. Der typische Arbeitsablauf ist wie folgt:
- Erstberatung: Beginnen Sie, indem Sie eine Demo über die Binarly-Website buchen. Ihr Team von Sicherheitsexperten wird mit Ihnen zusammenarbeiten, um Ihre aktuelle Sicherheitslage in der Lieferkette zu bewerten und wichtige Risikobereiche zu identifizieren.
- Integration: Die Binarly Transparency Platform ist für eine nahtlose Integration in Ihre bestehenden Arbeitsabläufe konzipiert. Sie kann mit Ihrer CI/CD (Continuous Integration/Continuous Deployment) Pipeline verbunden werden, um die Sicherheitsprüfung für jeden neuen Build zu automatisieren.
- Automatisierte Analyse: Nach der Integration scannt und analysiert Binarly automatisch Binärdateien. Dies umfasst Firmware (BIOS/UEFI), Software-Ausführungsdateien und Container-Images. Die Plattform benötigt keinen Zugriff auf Ihren Quellcode.
- Risiko-Intelligenz & Berichterstattung: Die Plattform generiert detaillierte Berichte über ihre Ergebnisse. Dazu gehören identifizierte Schwachstellen (bewertet nach CVSS), bösartiger Code, transitive Abhängigkeiten, Lizenzkonformitätsprobleme und unsichere kryptografische Muster. Ihre KI-gestützte Analyse liefert Kontext und eine Folgenabschätzung.
- Schwachstellenbehebung: Binarly bietet präskriptive und verifizierte Korrekturen für entdeckte Schwachstellen, was den Lösungsprozess für Entwicklungsteams schneller und effizienter macht. Dies hilft, Probleme schnell zu beheben und Sicherheitsregressionen zu verhindern.
- Kontinuierliche Überwachung: Mit kontinuierlicher Bewertung können Sie ein hohes Sicherheitsniveau aufrechterhalten, die Einhaltung rechtlicher und sicherheitstechnischer Rahmenbedingungen nachweisen und aufkommenden Bedrohungen einen Schritt voraus sein.
Kernfunktionen von Binarly
- Fortschrittliche binäre Risiko-Intelligenz: Geht über den Abgleich von CVEs hinaus, um ganze Klassen von Schwachstellen, Firmware-Implantaten und bösartigem Code durch die Analyse des Code-Ausführungsverhaltens zu erkennen.
- Management der Software-Lieferkette: Automatisiert die Erstellung und Validierung von Software-Stücklisten (SBOMs) und identifiziert alle direkten, statischen und transitiven Abhängigkeiten, um die wahre Zusammensetzung Ihrer Software aufzudecken.
- KI-gestütztes Schwachstellenmanagement: Nutzt KI, um Schwachstellen zu analysieren, ihre realen Auswirkungen zu bewerten und Erreichbarkeitsanalysen durchzuführen, was Fehlalarme drastisch reduziert und bei der Priorisierung kritischer Probleme hilft.
- Post-Build-Sicherheitsautomatisierung: Integriert sich in CI/CD-Pipelines, um häufige Programmierfehler, unsichere kryptografische Muster und eingebettete Geheimnisse vor der Bereitstellung zu erkennen.
- Änderungs- und Abhängigkeitsanalyse: Vergleicht sofort verschiedene Versionen einer Binärdatei, um Änderungen zu verstehen, die Anwendung von Sicherheitsmaßnahmen zu überprüfen und Regressionen ohne Quellcode zu erkennen.
- Kontinuierliche Compliance und Berichterstattung: Überwacht kontinuierlich die Lizenzkonformität und hilft bei der Erstellung von Berichten, um die Sorgfaltspflicht für rechtliche und sicherheitstechnische Rahmenbedingungen nachzuweisen.
- Präskriptive Korrekturen: Bietet umsetzbare und verifizierte Empfehlungen, um Entwicklern zu helfen, identifizierte Sicherheitsmängel schnell und effektiv zu beheben.
Anwendungsfälle für Binarly
Binarly ist für jede Organisation unerlässlich, die sich um die Integrität ihrer Software und Hardware sorgt. Wichtige Anwendungsfälle sind:
- Firmware-Sicherheit: Gerätehersteller und Unternehmen können BIOS/UEFI- und BMC-Firmware scannen, um tiefgreifende Schwachstellen zu finden und zu beheben, bevor sie von Angreifern für eine dauerhafte Kontrolle ausgenutzt werden können.
- Sicherheit der Software-Lieferkette: Unternehmen können Software von Drittanbietern und Open-Source-Komponenten überprüfen, um sicherzustellen, dass sie vor der Integration frei von Hintertüren, Malware oder kritischen Schwachstellen sind.
- DevSecOps-Integration: Entwicklungsteams können Binarly in ihre CI/CD-Pipelines integrieren, um Sicherheitstests zu automatisieren und Schwachstellen früh im Entwicklungslebenszyklus zu erkennen und zu beheben.
- Anbieterrisikomanagement: Beschaffungs- und Sicherheitsteams können Binarly verwenden, um Anbieter zur Rechenschaft zu ziehen, indem sie die Sicherheitsaussagen der von ihnen gekauften Software und Geräte überprüfen.
- Incident Response und Forensik: Sicherheitsanalysten können Binarly verwenden, um verdächtige Binärdateien zu analysieren, um deren Funktionalität zu verstehen und versteckte Bedrohungen zu identifizieren.
Vorteile von Binarly
Binarly bietet einen deutlichen Vorteil gegenüber herkömmlichen Sicherheitslösungen:
- Erkennt das Unbekannte: Seine Hauptstärke ist die Fähigkeit, Zero-Day-Schwachstellen und neuartige Bedrohungen zu finden, die signaturbasierte Tools übersehen.
- Nahezu null Fehlalarme: Durch das Verständnis des Kontexts und der Erreichbarkeit einer Schwachstelle beseitigt Binarly die bei anderen Scannern übliche Alarmmüdigkeit und ermöglicht es den Teams, sich auf echte Bedrohungen zu konzentrieren.
- Quellcode-unabhängig: Die Analyse wird an der endgültigen Binärdatei durchgeführt, was ein wahres Bild der bereitgestellten Software liefert und den fehlenden Zugriff auf proprietären Quellcode überwindet.
- Umsetzbare Intelligenz: Anstatt nur Probleme zu kennzeichnen, liefert Binarly klare, verifizierte Korrekturen und beschleunigt so die Behebungszyklen.
- Forschungsgetriebene Expertise: Die Plattform wird von einem erstklassigen Forschungsteam unterstützt, das für die Entdeckung wichtiger branchenweiter Schwachstellen verantwortlich ist und sicherstellt, dass ihre Erkennungsfähigkeiten immer auf dem neuesten Stand sind.
Preise und Pläne
Binarly arbeitet mit einem maßgeschneiderten Preismodell, das auf die spezifischen Bedürfnisse jeder Organisation zugeschnitten ist. Es sind keine öffentlichen Preisstufen auf der Website aufgeführt. Um ein Angebot zu erhalten, werden Interessenten ermutigt, eine "Demo zu buchen" oder mit dem "Team zu sprechen". Der Prozess beinhaltet eine Beratung, um Ihre Anforderungen zu verstehen, wie z. B. das Analysevolumen und die Integrationsbedürfnisse, woraufhin ein individuelles Paket vorgeschlagen wird. Binarly bietet auch eine "Kostenloser Scan"-Option an, die potenziellen Benutzern ermöglicht, einen Einblick in die Fähigkeiten der Plattform zu erhalten.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 28.0K
- 2026-1: 22.0K
- 2026-2: 18.2K
- 2026-3: 15.7K
- 2026-4: 32.9K
- 2026-5: 21.0K
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten35.4%
- 🇻🇳Vietnam20.2%
- 🇮🇳Indien16.8%
- 🇷🇺Russland16.5%
- 🇧🇷Brasilien11.1%
Top keywords
| Keyword | Cost per click |
|---|---|
| binarily | $0.00 |
| binarly | $0.00 |
| bypass tmr and secure boot bat | $0.00 |
| is secure boot a vendor locking tool | $0.00 |
| leaked secrets photo | $0.00 |
Binarly Alternatives

ethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Test
Aquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-Sicherheit
win3zz
win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.
Code-Analyse
Cryptosense
Eine unternehmenstaugliche Plattform, jetzt Teil der SandboxAQ Security Suite, die eine automatisierte Erkennung, Analyse und Verwaltung Ihrer gesamten kryptografischen Infrastruktur bietet. Sie hilft Organisationen, Krypto-Agilität zu erreichen und sicher zur Post-Quanten-Kryptografie (PQC) zu migrieren.
Code-Analyse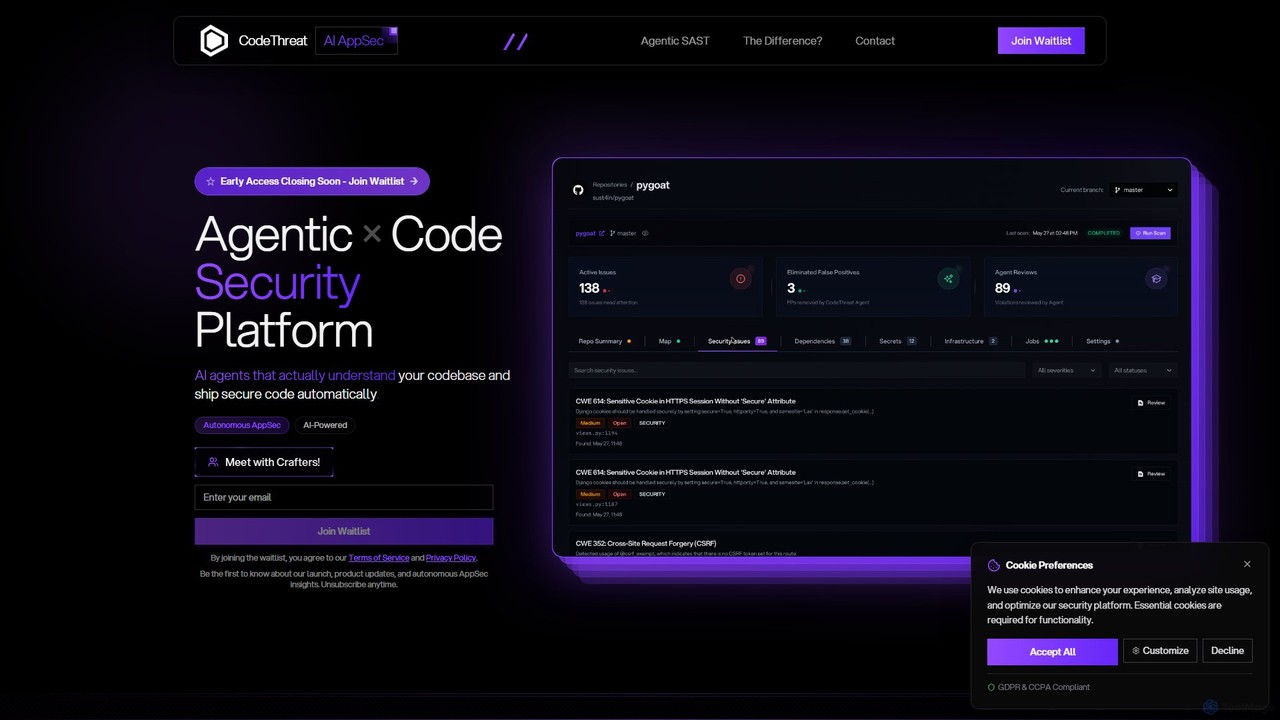
CodeThreat
CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.
Code-SicherheitBinarly Categories
Binarly Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
EdgeBit
EdgeBit ist eine KI-gestützte Plattform für Echtzeit-Sicherheit in der Software-Lieferkette. Sie automatisiert die Software Composition Analysis (SCA) und das Abhängigkeitsmanagement, indem sie Build-Pipelines mit Laufzeitumgebungen verbindet, um Schwachstellen zu identifizieren und zu beheben. Sie nutzt KI, um risikoarme, automatisierte Abhängigkeits-Upgrades vorzuschlagen, was Entwicklerzeit spart und die Sicherheit erhöht.
Code-SicherheitAquilax
AquilaX ist eine KI-gestützte DevSecOps-Plattform, die entwickelt wurde, um Software während des gesamten Entwicklungslebenszyklus zu sichern. Sie integriert sich nahtlos in CI/CD-Pipelines und bietet eine Suite von 12 fortschrittlichen Scannern für Schwachstellen, Geheimnisse und Compliance. Mit seinem selbstlernenden KI-Modell reduziert AquilaX Fehlalarme drastisch, bietet umsetzbare Behebungsschritte und befähigt Teams, sicheren Code mit Vertrauen und Geschwindigkeit auszuliefern.
Code-SicherheitCryptosense
Eine unternehmenstaugliche Plattform, jetzt Teil der SandboxAQ Security Suite, die eine automatisierte Erkennung, Analyse und Verwaltung Ihrer gesamten kryptografischen Infrastruktur bietet. Sie hilft Organisationen, Krypto-Agilität zu erreichen und sicher zur Post-Quanten-Kryptografie (PQC) zu migrieren.
Code-AnalyseCodeThreat
CodeThreat ist eine KI-gestützte Agentic SAST-Plattform, die als autonomer Anwendungssicherheitsingenieur fungiert. Sie versteht Ihre Codebasis tiefgehend, identifiziert kontextbezogene Schwachstellen, eliminiert Fehlalarme und behebt Bedrohungen automatisch, um sicherzustellen, dass Sie sicheren Code ausliefern, ohne die Entwicklung zu verlangsamen.
Code-Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierung
Corgea
Corgea ist eine KI-gestützte Anwendungssicherheits-Plattform (AppSec), die SAST, SCA, Secret-Scanning und mehr vereint. Sie sortiert Schwachstellen intelligent, reduziert Fehlalarme um bis zu 90 % und generiert automatisch Code-Korrekturen. Corgea wurde für moderne Entwicklungsteams entwickelt und integriert sich nahtlos in die Arbeitsabläufe von Entwicklern (GitHub, Azure DevOps), sodass sie jeden Commit sichern können, ohne an Geschwindigkeit einzubüßen.
Code-Sicherheit
Npmscan
Npmscan ist ein KI-gestützter Sicherheitsscanner, der Entwickler vor bösartigen npm-Paketen schützen soll. Er bietet Echtzeit-Bedrohungserkennung, tiefgehende Abhängigkeitsanalyse und sofortige Warnungen, um Supply-Chain-Angriffe, Krypto-Diebstahl-Malware und andere Schwachstellen zu verhindern.
Sicherheit
Patchifi
Patchifi ist eine Cloud-native Plattform, die Endpunktverwaltung, Patching und Compliance für IT-Teams und Managed Service Provider (MSPs) automatisiert. Sie optimiert die Softwarebereitstellung, verbessert die Sicherheit und steigert die IT-Effizienz um bis zu 49% durch intelligente Automatisierung, wodurch manuelle Skripte und Komplexität entfallen.
Regulatorische Berichterstattung
ZeroRisk
ZeroRisk bietet einen „Done-for-You“-Anbieter-Risikomanagement-Service, der die tägliche Überwachung, Compliance-Zuordnung und auditbereite Berichterstattung für Drittanbieter automatisiert. Es hilft Unternehmen, globale Regulierungsstandards wie GDPR, ISO 27001, SOC 2, NIS2, DORA und CRA mühelos zu erfüllen, indem manuelle Tabellen und Audit-Stress eliminiert werden.
Lieferantenmanagement
cyberriskai
CyberRiskAI ist eine KI-gestützte Plattform für proaktives Cybersicherheits-Risikomanagement. Sie nutzt prädiktive Bedrohungsanalysen und automatisierte Analysen, um Unternehmen bei der Identifizierung, Quantifizierung und Minderung von Cyber-Bedrohungen zu unterstützen. Die Plattform bietet Echtzeit-Risikobewertungen, Schwachstellenanalysen und umsetzbare Behebungsanleitungen, die es Organisationen ermöglichen, ihre Sicherheitslage zu stärken und die Einhaltung von Vorschriften zu gewährleisten.
Complianceethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Test
Snyk
Snyk ist eine KI-gestützte Entwickler-Sicherheitsplattform, die Unternehmen dabei hilft, Software sicher zu entwickeln. Sie findet und behebt proaktiv Schwachstellen in benutzerdefiniertem Code, Open-Source-Abhängigkeiten, Containern und Infrastructure as Code (IaC) während des gesamten Entwicklungslebenszyklus, von der IDE bis zur Produktion.
Code-Sicherheit
Lakera
Lakera ist eine KI-native Sicherheitsplattform, die entwickelt wurde, um generative KI-Anwendungen vor Bedrohungen wie Prompt Injection, Datenlecks und Compliance-Verstößen zu schützen. Sie bietet Echtzeit-Laufzeitschutz, kontinuierliche Bedrohungsintelligenz, die vom weltweit größten KI-Red-Team unterstützt wird, und eine einfache Integration mit nur einer Codezeile. Lakera wird von Unternehmen wie Dropbox vertraut und sichert KI-Agenten und -Anwendungen über alle wichtigen Modelle und Sprachen hinweg mit extrem niedriger Latenz.
API
Nightfall AI
Nightfall AI ist eine All-in-One, KI-gestützte Plattform zur Verhinderung von Datenverlust (DLP). Sie entdeckt, klassifiziert und schützt sensible Daten automatisch über SaaS-Anwendungen, GenAI-Tools, E-Mails und Endpunkte hinweg, um Datenlecks zu verhindern und Insider-Risiken mit hoher Genauigkeit zu managen.
API
AiPrise
AiPrise ist eine KI-gestützte globale Verifizierungsplattform, die Know Your Customer (KYC)- und Know Your Business (KYB)-Prozesse automatisiert. Sie hilft Unternehmen, Risiken zu minimieren, Betrug zu verhindern und die Einhaltung von Vorschriften durch eine einzige, anpassbare API sicherzustellen. Die Plattform bietet umfassende Identitätsprüfung, Betrugsbewertung und einen Compliance-Copiloten, um das Onboarding zu optimieren und den Betrieb weltweit zu skalieren.
Fintech
Binarly Comments (0)
Sign in to comment.
AnmeldenNo comments yet.