ToolMage
Anmelden

Best 2 Datenleck-Prävention AI tools for Sicherheit

Popular Datenleck-Prävention AI tools in Sicherheit include EchoMark und LeakLake, helping you work more efficiently.

LeakLake
Freemium

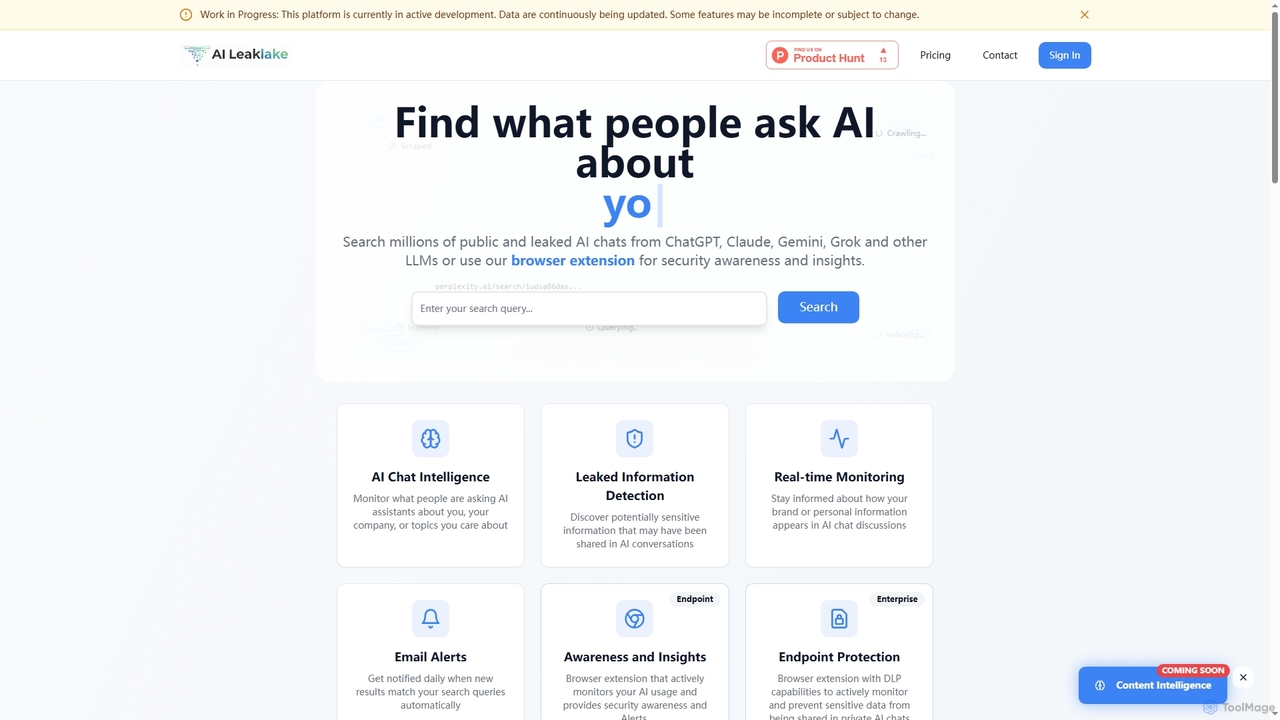
LeakLake

LeakLake ist eine spezialisierte Suchmaschine für öffentliche und geleakte KI-Konversationen von Plattformen wie ChatGPT, Claude und Gemini. Es hilft Benutzern, die Markenreputation zu überwachen, die Offenlegung sensibler Daten zu erkennen und Einblicke in die öffentliche KI-Nutzung über eine Webplattform, eine Browser-Erweiterung und eine API zu gewinnen.

API
Visits 11.4KFavorites 129Likes 149
EchoMark
Freemium

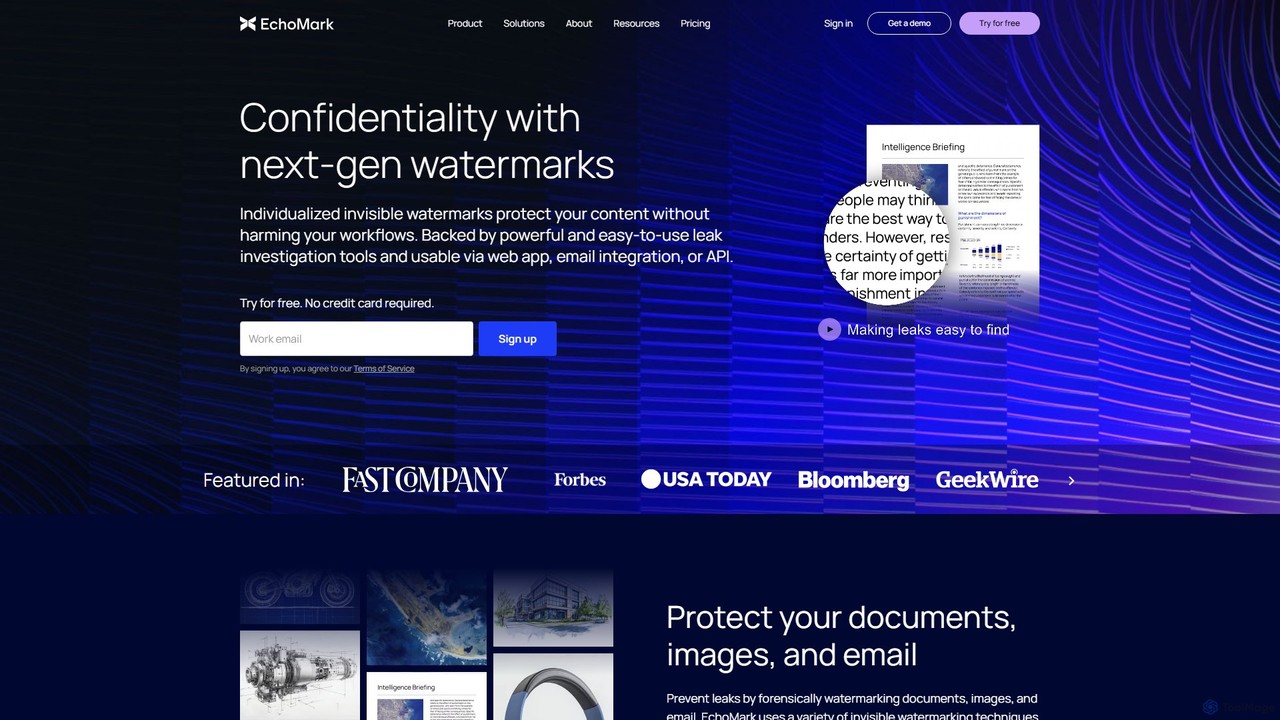
EchoMark

EchoMark schützt Organisationen vor Insider-Risiken und Datenlecks durch unsichtbare Wasserzeichen der nächsten Generation. Es bettet einzigartige, nicht wahrnehmbare Wasserzeichen in Dokumente, Bilder und E-Mails für jeden Empfänger ein und ermöglicht so eine schnelle Identifizierung der Leckquelle. Die Plattform integriert sich in bestehende Arbeitsabläufe wie Outlook und Gmail und bietet eine nahtlose und starke Abschreckung gegen Datenexfiltration.

Compliance
Visits 15.9KFavorites 158Likes 152

About Datenleck-Prävention

Data Leak Prevention (DLP)-Tools sind KI-gestützte Lösungen, die darauf ausgelegt sind, sensible Informationen zu identifizieren, zu überwachen und deren unbefugtes Verlassen des Netzwerks einer Organisation zu verhindern. Durch den Einsatz fortschrittlicher maschineller Lernverfahren und natürlicher Sprachverarbeitung analysieren diese Tools Daten in Bewegung, im Ruhezustand und in Verwendung über verschiedene Kanäle hinweg. Ihr Hauptziel ist es, vertrauliche Daten, geistiges Eigentum und persönlich identifizierbare Informationen (PII) vor versehentlicher Offenlegung oder böswilligem Diebstahl zu schützen und so die Einhaltung gesetzlicher Vorschriften und die Wahrung der Geschäftsintegrität zu gewährleisten.

Kernfunktionen

  • Inhaltsprüfung & Klassifizierung: Identifiziert und kategorisiert sensible Daten automatisch basierend auf vordefinierten Richtlinien und Mustern.
  • Endpunktüberwachung: Verfolgt Datenbewegungen und Benutzeraktivitäten auf Geräten wie Laptops, Desktops und Mobiltelefonen.
  • Netzwerk- & Cloud-Schutz: Überwacht Daten, die über Netzwerkperimeter fließen und in Cloud-Anwendungen und -Diensten gespeichert sind.
  • Benutzerverhaltensanalyse (UBA): Erkennt anomale Benutzeraktivitäten, die auf eine Insider-Bedrohung oder ein kompromittiertes Konto hindeuten könnten.
  • Automatisierte Behebung: Setzt Richtlinien durch, indem Datenlecks in Echtzeit blockiert, verschlüsselt oder unter Quarantäne gestellt werden.

Anwendungsszenarien

Organisationen in den Bereichen Finanzen, Gesundheitswesen, Recht und Technologie verlassen sich stark auf DLP, um kritische Vermögenswerte zu schützen. Es ist unerlässlich für Compliance-Beauftragte, die die Einhaltung von Vorschriften wie DSGVO oder HIPAA sicherstellen, IT-Sicherheitsteams, die Insider-Bedrohungen verhindern, und Rechtsabteilungen, die die Vertraulichkeit von Kunden wahren. DLP-Tools werden eingesetzt, um sensible Kundendaten, proprietären Quellcode, Finanzunterlagen und Patientengesundheitsinformationen vor dem Verlassen kontrollierter Umgebungen zu schützen.

Auswahlkriterien

Bei der Auswahl einer Data Leak Prevention-Lösung sollten Sie deren Abdeckung über Endpunkte, Netzwerke und Cloud-Umgebungen hinweg berücksichtigen, um sie an Ihre Infrastruktur anzupassen. Bewerten Sie die Genauigkeit ihrer Erkennungsfähigkeiten, um Fehlalarme zu minimieren und eine effektive Richtliniendurchsetzung zu gewährleisten. Beurteilen Sie ihr Integrationspotenzial mit Ihrem bestehenden Sicherheitsökosystem, wie SIEM- oder Identitätsmanagementsystemen, für einen einheitlichen Ansatz. Überprüfen Sie schließlich die Funktionen für Compliance-Berichte und die Skalierbarkeit, um den sich entwickelnden Datenschutzanforderungen Ihrer Organisation gerecht zu werden.

Datenleck-Prävention use cases

1

Versehentliches Teilen vertraulicher Dokumente verhindern

Ein Mitarbeiter eines Finanzunternehmens fügt versehentlich eine Tabelle mit Kunden-PII an eine externe E-Mail an. Ein KI-gestütztes DLP-Tool, das den E-Mail-Verkehr überwacht, erkennt den sensiblen Inhalt basierend auf vordefinierten Richtlinien, blockiert die E-Mail automatisch und benachrichtigt das Sicherheitsteam. Dies verhindert eine potenzielle Datenpanne und gewährleistet die Einhaltung von Finanzvorschriften, wodurch dem Unternehmen erhebliche Bußgelder und Reputationsschäden erspart bleiben.

2

Erkennung und Minderung von Insider-Bedrohungen

Ein unzufriedener Mitarbeiter versucht, proprietären Quellcode über einen persönlichen Cloud-Speicherdienst zu exfiltrieren. Das DLP-System, das Benutzerverhaltensanalysen nutzt, kennzeichnet diese ungewöhnliche Aktivität als verdächtig, angesichts der Rolle des Mitarbeiters und der typischen Datenzugriffsmuster. Es blockiert sofort den Upload und alarmiert das Sicherheitspersonal, was eine schnelle Untersuchung und Minderung ermöglicht, bevor geistiges Eigentum kompromittiert wird.

3

Einhaltung gesetzlicher Vorschriften gewährleisten (z.B. DSGVO, HIPAA)

Ein Gesundheitsdienstleister muss sicherstellen, dass Patientengesundheitsinformationen (PHI) niemals außerhalb autorisierter Kanäle geteilt werden. Eine DLP-Lösung wird mit HIPAA-Compliance-Richtlinien konfiguriert, um alle ausgehenden Kommunikationen und Cloud-Speicher zu scannen. Wenn PHI in einer unverschlüsselten E-Mail oder einem nicht autorisierten Cloud-Laufwerk erkannt wird, greift das System automatisch ein, verhindert Verstöße und erhält das Patientenvertrauen sowie die rechtliche Stellung.

4

Schutz von geistigem Eigentum und Geschäftsgeheimnissen

Die F&E-Abteilung eines Fertigungsunternehmens entwickelt neue Produktdesigns. Um zu verhindern, dass diese Designs an Wettbewerber gelangen, überwacht ein DLP-System Designdateien auf Endpunkten und Netzwerkfreigaben. Es identifiziert Versuche, diese Dateien auf USB-Laufwerke zu kopieren oder auf persönliche Konten hochzuladen, blockiert die Aktionen und schützt so den Wettbewerbsvorteil und die Innovation des Unternehmens.

5

Schutz sensibler Daten in Cloud-Umgebungen

Ein Unternehmen nutzt mehrere Cloud-Speicher- und Kollaborationsplattformen. Eine Cloud-native DLP-Lösung scannt diese Umgebungen kontinuierlich nach sensiblen Daten wie Kreditkartennummern oder vertraulichen Verträgen. Wenn solche Daten in einem ungesicherten oder öffentlich zugänglichen Ordner gefunden werden, kann das DLP-Tool den öffentlichen Zugriff automatisch widerrufen, die Datei verschlüsseln oder an einen sicheren Ort verschieben, um die Cloud-Datensicherheit zu gewährleisten.

6

Überwachung und Kontrolle des Datenzugriffs auf Endpunkten

Remote-Mitarbeiter verarbeiten häufig sensible Kundendaten auf ihren Laptops. Ein auf diesen Endpunkten installierter DLP-Agent überwacht Dateiübertragungen, Kopier-Einfüge-Vorgänge und Druckaktivitäten. Wenn ein Mitarbeiter versucht, Kundendatenbanken auf ein nicht genehmigtes externes Laufwerk zu kopieren oder eine große Menge vertraulicher Aufzeichnungen zu drucken, kann das DLP-System die Aktion blockieren, das Ereignis protokollieren und Administratoren alarmieren, wodurch Datenverlust durch verteilte Arbeitskräfte verhindert wird.

Datenleck-Prävention FAQ

Was sind Data Leak Prevention (DLP)-Tools?

Data Leak Prevention (DLP)-Tools sind KI-gesteuerte Sicherheitslösungen, die darauf ausgelegt sind, sensible Daten daran zu hindern, die kontrollierte Umgebung einer Organisation zu verlassen. Sie identifizieren, überwachen und schützen vertrauliche Informationen wie PII, Finanzunterlagen oder geistiges Eigentum über Netzwerke, Endpunkte und Cloud-Anwendungen hinweg. Ihre Kernfunktion ist die Durchsetzung von Datenhandhabungsrichtlinien und das Blockieren unbefugter Datenübertragungen, ob versehentlich oder böswillig.

Wie unterscheiden sich KI-gestützte DLP-Tools von traditionellen DLP-Lösungen?

KI-gestützte DLP-Tools verbessern traditionelle DLP durch den Einsatz von maschinellem Lernen und natürlicher Sprachverarbeitung. Traditionelle DLP basiert stark auf vordefinierten Regeln und regulären Ausdrücken, was zu vielen Fehlalarmen führen oder neue Bedrohungen übersehen kann. KI-DLP hingegen kann aus Datenmustern lernen, Anomalien erkennen, unstrukturierte Daten genauer klassifizieren und sich an sich entwickelnde Bedrohungen anpassen, wodurch ein intelligenterer und proaktiverer Schutz vor komplexen Datenlecks und Insider-Bedrohungen geboten wird.

Welche Arten von Daten können DLP-Tools schützen?

DLP-Tools sind in der Lage, eine breite Palette sensibler Datentypen zu schützen. Dazu gehören persönlich identifizierbare Informationen (PII) wie Namen, Adressen und Sozialversicherungsnummern; Finanzdaten wie Kreditkartennummern und Bankkontodaten; geschützte Gesundheitsinformationen (PHI); geistiges Eigentum wie Quellcode, Designdokumente und Geschäftsgeheimnisse; sowie vertrauliche Geschäftsunterlagen. Sie können diese Datentypen unabhängig von ihrem Format, ob strukturiert oder unstrukturiert, identifizieren.

Wie helfen DLP-Tools bei der Einhaltung gesetzlicher Vorschriften?

DLP-Tools sind entscheidend für die Erreichung und Aufrechterhaltung der Einhaltung gesetzlicher Vorschriften wie DSGVO, HIPAA, PCI DSS und CCPA. Sie helfen, indem sie Richtlinien durchsetzen, die die unbefugte Weitergabe oder Offenlegung regulierter Daten verhindern. Durch die Überwachung von Datenflüssen, die Klassifizierung sensibler Informationen und die Bereitstellung detaillierter Audit-Trails demonstrieren DLP-Lösungen die gebotene Sorgfalt, reduzieren das Risiko von Bußgeldern bei Nichteinhaltung und helfen Organisationen, die Einhaltung von Datenschutzvorschriften nachzuweisen.

Was sollte ich bei der Implementierung einer DLP-Lösung beachten?

Bei der Implementierung einer DLP-Lösung sollten Sie die Definition klarer Datenschutzrichtlinien basierend auf den spezifischen Anforderungen Ihrer Organisation und den gesetzlichen Vorschriften berücksichtigen. Beginnen Sie mit einer schrittweisen Einführung, um Störungen zu minimieren und Richtlinien zu optimieren. Stellen Sie sicher, dass sich die Lösung gut in Ihre bestehende IT-Infrastruktur und Sicherheitstools integriert. Wichtig ist, Stakeholder aus IT, Recht und Geschäftsbereichen einzubeziehen, um eine umfassende Abdeckung und Benutzerakzeptanz zu gewährleisten, und den Mitarbeitern angemessene Schulungen zu Best Practices im Datenhandling anzubieten.