ToolMage
Anmelden

Best 6 Netzwerksicherheit AI tools for Sicherheit

Popular Netzwerksicherheit AI tools in Sicherheit include Cloudflare, Broadcom, Vectra AI, CensysGPT Beta, Quantum Network Monitor und Hive Defender, helping you work more efficiently.

CensysGPT Beta
Freemium

CensysGPT Beta

CensysGPT Beta ist ein KI-gestütztes Tool, das die Cybersicherheitsaufklärung vereinfacht, indem es natürliche Sprache in präzise Censys-Suchanfragen übersetzt. Es ermöglicht Sicherheitsexperten, effiziente Bedrohungsjagden und ein effektives Management der Angriffsfläche durchzuführen, ohne komplexe Abfragesyntaxen beherrschen zu müssen. Das Tool unterstützt auch die Übersetzung von Abfragen von anderen Plattformen wie Shodan und ZoomEye.

Abfrage-Builder
Visits 9KFavorites 161Likes 156
Hive Defender
Paid

Hive Defender

Hive Defender ist ein fortschrittlicher, KI-gestützter DNS-Sicherheitsdienst, der umfassenden Schutz vor einer Vielzahl von Cyber-Bedrohungen bietet. Er überwacht alle Netzwerkaktivitäten, nicht nur den Browser-Verkehr, um Malware, Phishing, Ransomware und Zero-Day-Bedrohungen proaktiv zu blockieren und gleichzeitig die Surfgeschwindigkeit zu erhöhen.

Datenschutz
Visits 6.3KFavorites 133Likes 132
Vectra AI

Vectra AI

Vectra AI ist eine fortschrittliche Cybersicherheitsplattform, die patentierte, KI-gesteuerte Attack Signal Intelligence™ nutzt, um hochentwickelte Cyberangriffe in Netzwerk-, Identitäts-, Cloud- und SaaS-Umgebungen zu erkennen und zu stoppen. Sie liefert hochpräzise Bedrohungssignale, reduziert die Alarmmüdigkeit und ermöglicht es Sicherheitsteams, bis zu 99 % schneller auf echte Angriffe zu reagieren. Vectra AI wird von über 1.600 Unternehmen geschätzt und bietet unübertroffene Transparenz und Kontext, um versteckte Angreiferverhaltensweisen aufzudecken, die andere Tools übersehen.

Analysen
Visits 209.2KFavorites 160Likes 151
Quantum Network Monitor
Freemium

Quantum Network Monitor

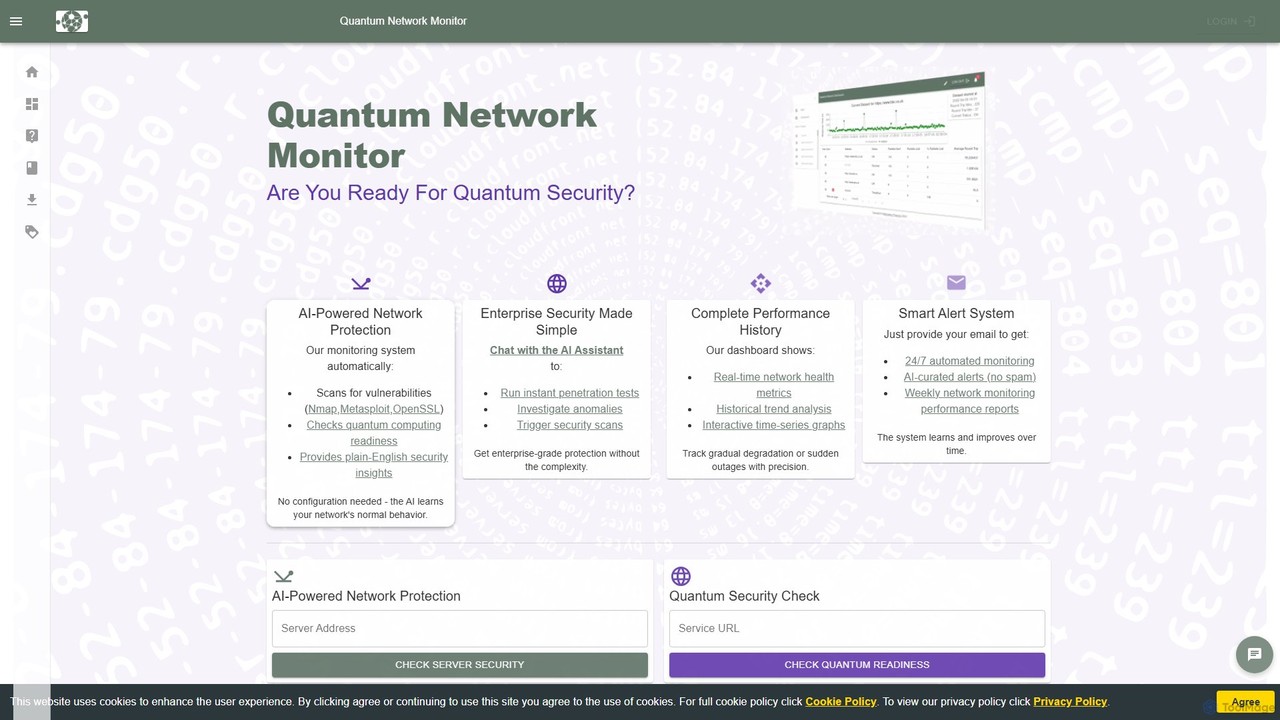
Eine KI-gestützte Netzwerksicherheits- und Überwachungsplattform, die Schwachstellenscans automatisiert, Quanten-Bereitschaftsprüfungen durchführt und einen interaktiven KI-Assistenten bietet. Sie vereinfacht die Sicherheit auf Unternehmensebene mit Funktionen wie Nmap-Automatisierung, Anomalieerkennung und umfassenden Leistungs-Dashboards.

Test
Visits 8.2KFavorites 173Likes 161
Broadcom
Paid

Broadcom

Broadcom ist ein weltweit führender Technologieanbieter, der ein umfassendes Portfolio an Halbleiter- und Infrastruktursoftwarelösungen anbietet. Seine Produkte sind grundlegend für den Aufbau, die Skalierung und die Sicherung der weltweit fortschrittlichsten KI-Rechenzentren und privaten KI-Clouds von Unternehmen.

Halbleiter
Visits 4.8MFavorites 117Likes 132
Cloudflare
Freemium

Cloudflare

Cloudflare ist eine globale Konnektivitäts-Cloud-Plattform, die eine umfassende Suite von Diensten für Sicherheit, Leistung und Zuverlässigkeit bietet. Sie schützt Websites und Anwendungen mit ihrer WAF- und DDoS-Abwehr vor Online-Bedrohungen, beschleunigt die Inhaltsbereitstellung über ihr globales CDN und bietet eine serverlose Plattform für Entwickler zum Erstellen und Bereitstellen von Anwendungen, einschließlich KI-gestützter Dienste am Edge.

Serverless
Visits 53.4MFavorites 120Likes 126

About Netzwerksicherheit

KI-Netzwerksicherheitstools sind eine Klasse von Lösungen, die künstliche Intelligenz nutzen, um Bedrohungen in Computernetzwerken proaktiv zu erkennen, zu analysieren und darauf zu reagieren. Sie verwenden Algorithmen des maschinellen Lernens, um den Netzwerkverkehr kontinuierlich zu überwachen, Verhaltensgrundlagen zu erstellen und Anomalien zu identifizieren, die auf ausgeklügelte Angriffe hinweisen. Dies ermöglicht es Organisationen, die Bedrohungssuche und die Reaktion auf Vorfälle zu automatisieren, die Erkennungszeiten erheblich zu verkürzen und kritische Infrastrukturen vor Zero-Day-Exploits, Ransomware und Advanced Persistent Threats (APTs) zu schützen. Diese Tools gehen über traditionelle signaturbasierte Abwehrmaßnahmen hinaus und bieten adaptive und prädiktive Sicherheit.

Kernfunktionen

  • KI-gestützte Bedrohungserkennung: Nutzt Verhaltensanalysen und Anomalieerkennung, um neue und unbekannte Bedrohungen zu identifizieren, die traditionellen Sicherheitsmaßnahmen entgehen.
  • Automatisierte Reaktion auf Vorfälle: Stellt kompromittierte Geräte automatisch unter Quarantäne, blockiert bösartige IP-Adressen oder beendet verdächtige Prozesse, um Bedrohungen in Echtzeit einzudämmen.
  • Prädiktive Bedrohungsanalyse: Analysiert globale Bedrohungsdaten und interne Netzwerkmuster, um potenzielle Angriffsvektoren und Schwachstellen vorherzusagen, bevor sie ausgenutzt werden.
  • Netzwerkverkehrsanalyse (NTA): Bietet tiefe Einblicke in die gesamte Netzwerkkommunikation, einschließlich verschlüsseltem Datenverkehr, um versteckte Bedrohungen und bösartige Aktivitäten aufzudecken.

Anwendungsfälle

Diese Tools sind für Organisationen mit komplexen IT-Umgebungen wie Finanzinstituten, Gesundheitsdienstleistern und großen Unternehmen unerlässlich. Analysten im Security Operations Center (SOC) und Netzwerkadministratoren verwenden sie zur Überwachung hybrider Cloud-Infrastrukturen, zur Sicherung von IoT/OT-Geräten und zur Abwehr von staatlich geförderten Cyberangriffen, um ihre allgemeine Sicherheitslage zu verbessern.

Wie man wählt

Bei der Auswahl eines KI-Netzwerksicherheitstools sollten Sie dessen Erkennungsgenauigkeit und Falsch-Positiv-Rate berücksichtigen, um die Alarmmüdigkeit zu minimieren. Bewerten Sie die Integrationsfähigkeiten mit Ihrem bestehenden Sicherheits-Stack (z. B. SIEM, SOAR, Firewalls). Beurteilen Sie die Skalierbarkeit zur Bewältigung des Datenverkehrsaufkommens Ihres Netzwerks und den Automatisierungsgrad, um sicherzustellen, dass er den operativen Kapazitäten Ihres Teams entspricht.

Netzwerksicherheit use cases

1

Automatisierung der Einbruchserkennung und -prävention

Ein Analyst im Security Operations Center (SOC) eines großen Finanzunternehmens ist mit der Überwachung eines riesigen und komplexen Netzwerks beauftragt. Mit einem KI-Netzwerksicherheitstool analysiert das System kontinuierlich Terabytes an Verkehrsdaten. Es erkennt ein subtiles, bisher ungesehenes Malware-Verbreitungsmuster, das legitime Benutzeraktivitäten nachahmt. Anstatt nur einen Alarm auszulösen, blockiert die KI automatisch die Quell-IP-Adresse, isoliert die wenigen anfänglich betroffenen Endpunkte und verteilt eine neue Abwehrregel an die Firewalls im gesamten Netzwerk – alles innerhalb von Sekunden. Dies verhindert einen potenziellen weitreichenden Sicherheitsverstoß, bevor der Analyst überhaupt eine manuelle Untersuchung beginnt.

2

Sicherung von IoT- und Betriebstechnologie- (OT) Netzwerken

Der Netzwerkadministrator einer Produktionsanlage muss Tausende von vernetzten IoT-Sensoren und OT-Controllern sichern, von denen viele keine herkömmlichen Sicherheitsagenten ausführen können. Ein KI-Netzwerksicherheitstool wird zur Überwachung des gesamten Datenverkehrs eingesetzt. Die KI lernt die normalen Kommunikationsmuster jedes Geräts – mit welchen Servern sie kommunizieren, welche Protokolle sie verwenden und zu welchen Zeiten. Wenn eine kompromittierte IoT-Kamera plötzlich versucht, eine Verbindung zu einem unbekannten externen Server herzustellen, markiert die KI dieses anomale Verhalten sofort und blockiert die Verbindung. Dies verhindert einen potenziellen Dreh- und Angelpunkt für einen Angreifer, um in das sensible OT-Netzwerk einzudringen.

3

Vorhersage und Verhinderung von Ransomware-Angriffen

Eine Gesundheitsorganisation, die sensible Patientendaten verwaltet, setzt ein KI-Netzwerksicherheitstool zur proaktiven Verteidigung ein. Das Tool analysiert interne Ost-West-Verkehrsmuster. Es erkennt eine Reihe ungewöhnlicher Remote-Desktop-Protokoll- (RDP) Verbindungen und Dateifreigabe-Zugriffsversuche von einer einzigen Arbeitsstation, was mit der lateralen Bewegungsphase eines Ransomware-Angriffs übereinstimmt. Bevor Daten verschlüsselt werden, stuft die KI die Aktivität als hochriskant ein, isoliert die Arbeitsstation automatisch vom Netzwerk und alarmiert das Sicherheitsteam mit einem detaillierten Vorfallbericht, wodurch die Bedrohung in ihren frühen Phasen effektiv neutralisiert wird.

4

Verbesserung der Überwachung der Cloud-Netzwerksicherheit

Ein DevOps-Team in einem schnell wachsenden Technologieunternehmen verlässt sich auf eine Multi-Cloud-Umgebung. Die manuelle Verfolgung der Sicherheit über AWS, Azure und GCP hinweg ist eine Herausforderung. Sie integrieren ein KI-Netzwerksicherheitstool, das eine einheitliche Ansicht des gesamten Cloud-Netzwerkverkehrs bietet. Das Tool erkennt automatisch Sicherheitsfehlkonfigurationen, wie z. B. eine zu freizügige Sicherheitsgruppe oder eine öffentlich zugängliche Datenbank. Es identifiziert auch verdächtigen Cross-VPC-Verkehr, der auf einen kompromittierten Container hinweisen könnte, und ermöglicht es dem Team, Schwachstellen schnell zu beheben, ohne die Entwicklungszyklen zu verlangsamen.

5

Reduzierung der Alarmmüdigkeit für Sicherheitsanalysten

Ein Managed Security Service Provider (MSSP) betreut Dutzende von Kunden und generiert täglich Tausende von Sicherheitsalarmen. Ihre Analysten sind überfordert. Durch die Implementierung einer KI-Netzwerksicherheitsplattform untersucht und korreliert das System automatisch Alarme auf niedriger Ebene. Es fügt eine Reihe kleiner, scheinbar unzusammenhängender Ereignisse im gesamten Netzwerk zu einem einzigen, hochvertrauenswürdigen Vorfallbericht zusammen, der einen koordinierten Angriff detailliert beschreibt. Dies reduziert Tausende von Rohalarmen auf eine Handvoll umsetzbarer Vorfälle, sodass sich die Analysten auf echte Bedrohungen konzentrieren können, anstatt falschen Positiven nachzujagen.

6

Aufdeckung von Insider-Bedrohungen durch Verhaltensanalyse

Ein E-Commerce-Unternehmen ist besorgt über Insider-Bedrohungen, sowohl böswillige als auch versehentliche. Ihr KI-Netzwerksicherheitstool erstellt eine Baseline des normalen Netzwerkverhaltens für jeden Benutzer und jedes Gerät. Wenn die Anmeldeinformationen eines Mitarbeiters außerhalb der normalen Arbeitszeiten und von einem ungewöhnlichen geografischen Standort aus für den Zugriff auf eine sensible Kundendatenbank verwendet werden, markiert die KI diese Abweichung. Sie korreliert dies mit der Tatsache, dass dasselbe Benutzerkonto auch versucht, große Datenmengen an einen persönlichen Cloud-Speicherdienst zu exfiltrieren. Das System schränkt den Netzwerkzugriff des Benutzers automatisch ein und alarmiert das Sicherheitsteam über eine hochwahrscheinliche Insider-Bedrohung.

Netzwerksicherheit FAQ

Was sind KI-Netzwerksicherheitstools?

KI-Netzwerksicherheitstools sind fortschrittliche Cybersicherheitslösungen, die künstliche Intelligenz und maschinelles Lernen zum Schutz von Computernetzwerken einsetzen. Im Gegensatz zu herkömmlichen Tools, die auf bekannten Bedrohungssignaturen basieren, analysieren diese Tools Netzwerkverkehrsmuster, um Anomalien zu erkennen und Bedrohungen in Echtzeit vorherzusagen. Ihre Hauptfunktionen umfassen Verhaltensanalysen zur Erkennung ungewöhnlicher Aktivitäten, automatisierte Reaktionen auf Vorfälle zur schnellen Eindämmung von Bedrohungen und prädiktive Analysen zur Identifizierung potenzieller Schwachstellen, bevor sie ausgenutzt werden können. Sie sind darauf ausgelegt, ausgeklügelte, unbekannte und sich entwickelnde Cyberbedrohungen zu bekämpfen.

Wie unterscheiden sich KI-Netzwerksicherheitstools von herkömmlichen Firewalls?

Herkömmliche Firewalls fungieren als Torwächter und filtern den Datenverkehr auf der Grundlage eines vordefinierten Satzes statischer Regeln (z. B. Blockieren bestimmter Ports oder IP-Adressen). KI-Netzwerksicherheitstools arbeiten anders, indem sie eine intelligente Überwachung innerhalb des Netzwerks bereitstellen. Zu den Hauptunterschieden gehören:

  • Erkennungsmethode: Firewalls verwenden regelbasierte Filterung, während KI-Tools Verhaltensanalysen zur Erkennung unbekannter und Zero-Day-Bedrohungen einsetzen.
  • Umfang: Firewalls überprüfen hauptsächlich den Nord-Süd-Verkehr (Internet zum Netzwerk). KI-Tools analysieren oft den Ost-West-Verkehr (intern von Server zu Server), um laterale Bewegungen zu erkennen.
  • Anpassungsfähigkeit: Firewalls erfordern manuelle Regelaktualisierungen. KI-Systeme lernen kontinuierlich und passen sich an neue Netzwerkverhalten und sich entwickelnde Bedrohungslandschaften an.
Im Wesentlichen setzt eine Firewall bekannte Richtlinien durch, während ein KI-Tool aktiv nach unbekannten, verdächtigen Aktivitäten sucht.

Wie wählt man das richtige KI-Netzwerksicherheitstool aus?

Die Wahl des richtigen Tools hängt von Ihren spezifischen Anforderungen ab. Berücksichtigen Sie diese Schlüsselfaktoren:

  • Erkennungsgenauigkeit: Bewerten Sie die Wirksamkeit des Tools bei der Identifizierung echter Bedrohungen bei gleichzeitiger Minimierung von Fehlalarmen. Eine hohe Rate an Fehlalarmen kann zu einer Alarmmüdigkeit bei Ihrem Sicherheitsteam führen.
  • Integrationsfähigkeiten: Stellen Sie sicher, dass sich das Tool nahtlos in Ihre bestehende Sicherheitsinfrastruktur wie SIEM-, SOAR-Plattformen und Firewalls integrieren lässt, um eine koordinierte Verteidigung zu ermöglichen.
  • Skalierbarkeit: Die Lösung muss in der Lage sein, Ihr aktuelles und zukünftiges Netzwerkverkehrsaufkommen ohne Leistungseinbußen zu bewältigen. Dies ist für wachsende Organisationen und Cloud-Umgebungen von entscheidender Bedeutung.
  • Automatisierungsgrad: Bewerten Sie den Umfang der automatisierten Reaktionsfähigkeiten. Bestimmen Sie, ob es zu Ihrem Betriebsmodell passt, ob Sie eine vollautomatische Blockierung oder eine Überprüfung durch den Menschen bevorzugen.

Was sind die Schlüsselfunktionen von KI in der Netzwerksicherheit?

KI erfüllt in der modernen Netzwerksicherheit mehrere kritische Funktionen, die über die menschlichen Fähigkeiten hinausgehen. Zu den Hauptfunktionen gehören:

  • Anomalieerkennung: KI-Algorithmen lernen, was normales Netzwerkverhalten ausmacht, und können Abweichungen sofort kennzeichnen, was auf eine Sicherheitsverletzung hindeuten könnte.
  • Bedrohungssuche: KI kann proaktiv riesige Mengen an Netzwerkdaten durchsuchen, um versteckte Muster und Korrelationen zu finden, die auf ausgeklügelte, langsame Angriffe hinweisen.
  • Automatisierte Triage und Reaktion: KI kann Tausende von Alarmen analysieren, die kritischsten priorisieren und sogar automatisierte Reaktionen wie die Isolierung eines Geräts ausführen, wodurch menschliche Analysten für strategische Aufgaben freigestellt werden.
  • Prädiktive Analyse: Durch die Analyse von Bedrohungsdaten-Feeds und internen Schwachstellen kann KI wahrscheinliche Angriffsvektoren vorhersagen und proaktive Abwehrmaßnahmen empfehlen.

Wer profitiert am meisten von der Verwendung von KI-Netzwerksicherheitstools?

Obwohl jede Organisation profitieren kann, eignen sich bestimmte Typen besonders gut für KI-Netzwerksicherheitstools. Dazu gehören:

  • Große Unternehmen: Organisationen mit riesigen, komplexen und verteilten Netzwerken, die manuell schwer zu überwachen sind.
  • Finanz- und Gesundheitseinrichtungen: Branchen, die hochsensible Daten verarbeiten und Hauptziele für ausgeklügelte Cyberangriffe sind.
  • Regierungsbehörden: Einrichtungen, die kritische nationale Infrastrukturen schützen und sich gegen staatlich geförderte Bedrohungen verteidigen müssen.
  • Organisationen mit kleinen Sicherheitsteams: Unternehmen, die Sicherheitsoperationen und Bedrohungserkennung automatisieren müssen, um einen Mangel an Sicherheitspersonal auszugleichen.
Im Wesentlichen wird jede Organisation, die mit einem hohen Aufkommen an Alarmen, ausgeklügelten Bedrohungen oder einem Mangel an Sicherheitsexpertise konfrontiert ist, einen erheblichen Mehrwert sehen.