ToolMage
Anmelden

Best 1 Phishing-Schutz AI tools for Sicherheit

Popular Phishing-Schutz AI tools in Sicherheit include ScamMinder, helping you work more efficiently.

ScamMinder
Freemium

ScamMinder

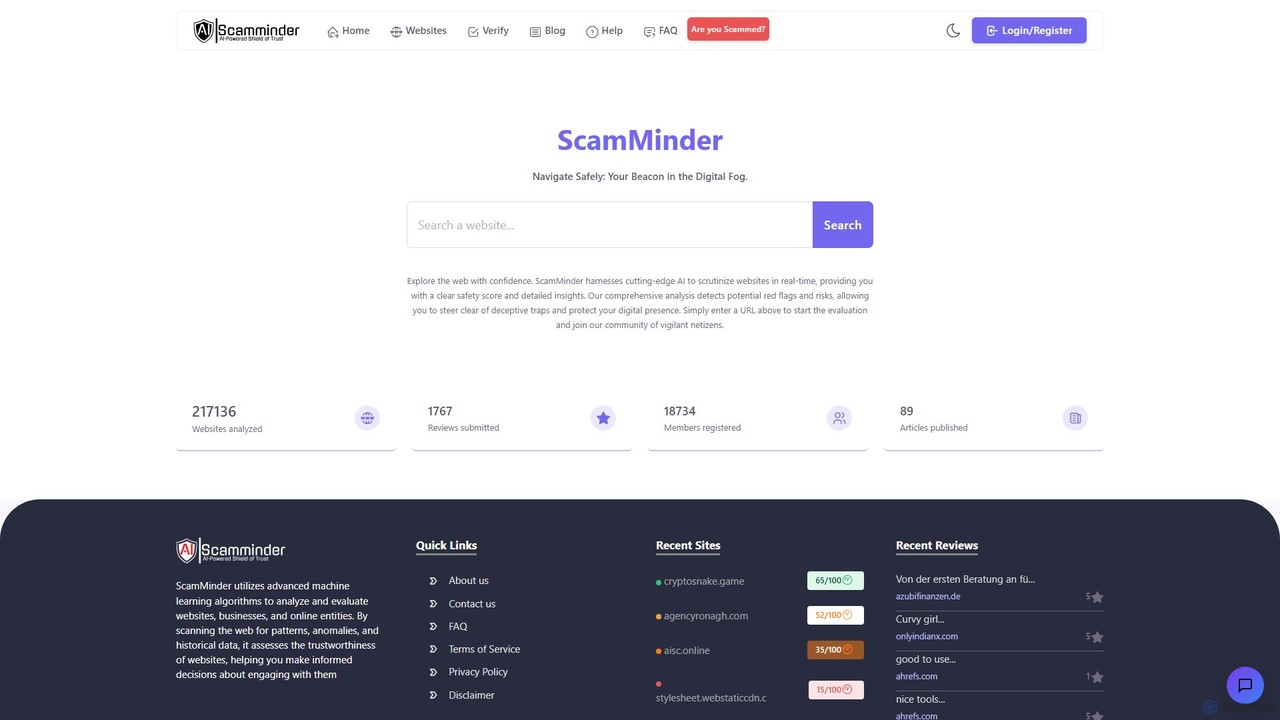
ScamMinder ist ein KI-gestütztes Cybersicherheits-Tool, das Echtzeitanalysen von Websites durchführt, um Benutzer vor Online-Betrug zu schützen. Geben Sie einfach eine URL ein, um eine sofortige Sicherheitsbewertung und einen detaillierten Bericht zu erhalten, der Ihnen hilft, Phishing-Seiten, betrügerische Shops und andere digitale Bedrohungen zu erkennen, bevor Sie mit ihnen interagieren.

Web-Browsing
Visits 68.1KFavorites 138Likes 154

About Phishing-Schutz

Phishing-Schutz-Tools sind eine spezialisierte Kategorie von Sicherheitssoftware, die künstliche Intelligenz einsetzt, um Phishing-Angriffe in Echtzeit zu erkennen und zu blockieren. Im Gegensatz zu herkömmlichen regelbasierten Filtern analysieren diese Tools E-Mail-Inhalte, Absenderreputation, URL-Strukturen und Verhaltensanomalien, um hochentwickelte Bedrohungen wie Spear-Phishing und Business Email Compromise (BEC) zu identifizieren. Ihr Hauptwert liegt darin, Bedrohungen proaktiv zu neutralisieren, bevor sie den Endbenutzer erreichen, wodurch das Risiko von Datenschutzverletzungen und finanziellen Verlusten erheblich reduziert wird. Diese prädiktive Fähigkeit macht sie zu einer entscheidenden Schicht in einer modernen Cybersicherheits-Verteidigungsstrategie.

Kernfunktionen

  • Echtzeit-Bedrohungsanalyse: Scannt eingehende E-Mails, Links und Anhänge mithilfe von Natural Language Processing (NLP) und Computer Vision, um böswillige Absichten zu erkennen.
  • Identitätsmissbrauch-Erkennung: Nutzt KI, um subtile Anzeichen von Marken- oder Führungskräfte-Identitätsmissbrauch zu erkennen, selbst wenn traditionelle Authentifizierungsmethoden erfolgreich sind.
  • Link- und URL-Überprüfung: Analysiert URLs zum Zeitpunkt des Klicks, um vor Zero-Day-Phishing-Websites und bösartigen Weiterleitungen zu schützen.
  • Schadensbehebung nach Zustellung: Zieht bösartige E-Mails automatisch aus den Posteingängen der Benutzer zurück, auch nachdem sie zugestellt wurden, um Bedrohungen sofort einzudämmen.

Anwendungsfälle

Diese Tools sind für Unternehmen jeder Größe unerlässlich, um die E-Mail-Konten der Mitarbeiter zu schützen, den häufigsten Vektor für Cyberangriffe. Sie sind besonders wichtig für Branchen, die mit sensiblen Daten umgehen, wie Finanzen, Gesundheitswesen und Rechtsdienstleistungen, wo der Diebstahl von Anmeldeinformationen oder die Datenexfiltration schwerwiegende Folgen haben kann. Security Operations Centers (SOCs) nutzen sie auch, um die Reaktion auf Bedrohungen zu automatisieren und die Arbeitsbelastung der Analysten zu verringern.

Auswahlkriterien

Bei der Auswahl eines Phishing-Schutz-Tools sollten Sie dessen Erkennungstechnologie und Wirksamkeit gegen Zero-Day-Bedrohungen berücksichtigen. Bewerten Sie die Integrationsfähigkeiten mit Ihren bestehenden E-Mail-Plattformen wie Microsoft 365 oder Google Workspace. Beurteilen Sie die Automatisierungsfunktionen, insbesondere für die Schadensbehebung nach der Zustellung, und überprüfen Sie die Qualität der Berichte und Analysen, um Einblicke in Ihre Bedrohungslandschaft zu erhalten.

Phishing-Schutz use cases

1

Schutz von Unternehmenspostfächern vor Spear-Phishing

Ein IT-Sicherheitsadministrator implementiert ein KI-Phishing-Schutz-Tool auf dem E-Mail-Server des Unternehmens. Die KI analysiert eine eingehende E-Mail, die vorgibt, vom CEO zu stammen und eine dringende Überweisung anzufordern. Sie erkennt Anomalien wie eine leicht abweichende Absenderdomäne, ungewöhnliche Sprachmuster und eine Dringlichkeit, die nicht mit früheren Kommunikationen übereinstimmt. Das Tool stellt die E-Mail automatisch unter Quarantäne, bevor sie das Finanzteam erreicht, verhindert so erhebliche finanzielle Verluste und liefert ein reales Beispiel für Sicherheitsschulungen.

2

Verhinderung von Anmeldedatendiebstahl durch bösartige Links

Ein Remote-Mitarbeiter erhält eine E-Mail, die wie eine Benachrichtigung zum Zurücksetzen des Passworts von einem bekannten SaaS-Anbieter aussieht. Das Design der E-Mail wirkt authentisch. Wenn der Benutzer auf den Link klickt, fängt das Echtzeit-URL-Scanning des KI-Tools die Anfrage ab. Es identifiziert das Ziel als eine neu registrierte, bösartige Domain, die die echte imitiert. Anstatt die Phishing-Seite zu laden, blockiert das Tool den Zugriff und zeigt eine anpassbare Warnseite an, die den Benutzer über die blockierte Bedrohung aufklärt und den Diebstahl von Anmeldeinformationen verhindert.

3

Automatisierung der Bedrohungsabwehr und -behebung

Ein Analyst im Security Operations Center (SOC) erhält eine Warnung über eine Phishing-Kampagne, die auf mehrere Mitarbeiter abzielt. Anstatt die bösartige E-Mail manuell aus Hunderten von Posteingängen zu suchen und zu löschen, verwendet der Analyst das Dashboard des Phishing-Schutz-Tools. Mit einem einzigen Klick auf die Schaltfläche „Beheben“ findet und zieht das Tool automatisch alle Instanzen der bösartigen E-Mail innerhalb weniger Minuten im gesamten Unternehmen zurück. Dies reduziert die Reaktionszeit drastisch von Stunden auf Sekunden und minimiert das Zeitfenster für Angreifer.

4

Blockieren von Business Email Compromise (BEC)-Angriffen

Ein Mitarbeiter der Kreditorenbuchhaltung erhält eine Rechnung von einem „Lieferanten“ mit aktualisierten Bankdaten. Das KI-Tool analysiert den Kontext der E-Mail über den einfachen Schlüsselwortabgleich hinaus. Es bemerkt die plötzliche Änderung der Zahlungsinformationen, den ungewöhnlichen Kommunikationsstil des Absenders im Vergleich zu historischen Daten und die Verwendung eines kostenlosen Webmail-Dienstes. Es kennzeichnet die E-Mail als einen hochriskanten BEC-Versuch und alarmiert sowohl den Mitarbeiter als auch das Sicherheitsteam. Diese proaktive Warnung verhindert eine betrügerische Zahlung, die das Unternehmen Tausende von Dollar hätte kosten können.

5

Sicherung von Cloud-E-Mail-Suiten wie M365 und Google Workspace

Ein Managed Service Provider (MSP) integriert ein KI-Phishing-Schutz-Tool über eine API in die Microsoft 365- und Google Workspace-Umgebungen seiner Kunden. Dies fügt eine entscheidende Sicherheitsschicht hinzu, die mit den nativen Filtern der Plattformen zusammenarbeitet. Das Tool ist darauf spezialisiert, Zero-Day-Bedrohungen und ausgeklügelte Social-Engineering-Taktiken zu erkennen, die von den Standard-Sicherheitsmaßnahmen möglicherweise übersehen werden. Es entfernt diese Bedrohungen automatisch aus den Posteingängen über mehrere Kundenmandanten hinweg und bietet einen verbesserten, zentralisierten Schutz, ohne dass für jeden Kunden ein manueller Eingriff erforderlich ist.

6

Verbesserung von Sicherheitsschulungen durch reale Beispiele

Ein Sicherheitsteam nutzt das Phishing-Schutz-Tool, um seine Mitarbeiterschulungsprogramme zu verbessern. Das Dashboard des Tools liefert detaillierte, anonymisierte Berichte über die Arten von Phishing-Angriffen, die blockiert wurden, wie z. B. Markenimitationen oder gefälschte Rechnungen. Das Team integriert diese realen, relevanten Beispiele in seine Schulungsmaterialien. Dieser Ansatz macht das Training ansprechender und effektiver, da die Mitarbeiter lernen, die spezifischen Bedrohungen zu erkennen, die auf ihre eigene Organisation abzielen, anstatt generischer Beispiele.

Phishing-Schutz FAQ

Was ist KI-basierter Phishing-Schutz?

KI-basierter Phishing-Schutz ist eine Art von Cybersicherheits-Tool, das künstliche Intelligenz, insbesondere maschinelles Lernen und Natural Language Processing (NLP), einsetzt, um Phishing-Angriffe zu identifizieren und zu blockieren. Im Gegensatz zu herkömmlichen Filtern, die auf bekannten Signaturen und Blacklists basieren, analysieren KI-gestützte Tools verschiedene Signale in Echtzeit, wie z. B. E-Mail-Inhalte, Absenderverhalten und Link-Struktur. Dies ermöglicht es ihnen, neuartige, hochentwickelte und gezielte Bedrohungen wie Spear-Phishing zu erkennen, die von konventionellen Methoden oft übersehen werden.

Wie unterscheidet sich der KI-basierte Phishing-Schutz von Standard-E-Mail-Filtern?

Standard-E-Mail-Filter verwenden hauptsächlich statische Regeln, bekannte Absender-Blacklists und einfache Schlüsselwortübereinstimmungen. Der KI-basierte Phishing-Schutz ist dynamischer und prädiktiver. Er geht über einfache Regeln hinaus, um Kontext und Absicht zu analysieren. Zu den Hauptunterschieden gehören:

  • Verhaltensanalyse: KI-Tools lernen normale Kommunikationsmuster und kennzeichnen Anomalien, wie z. B. wenn eine Führungskraft plötzlich von einem persönlichen Konto aus eine E-Mail sendet.
  • Inhaltsanalyse: Sie verwenden NLP, um Dringlichkeit, Ton und Anfragen in einer E-Mail zu verstehen und Social-Engineering-Taktiken zu erkennen.
  • Zero-Day-Bedrohungserkennung: Durch die Analyse von Merkmalen anstelle von Signaturen können sie brandneue Phishing-Websites und Malware-Varianten blockieren.
Im Wesentlichen blockieren Standardfilter bekannte Schädlinge, während der KI-Schutz unbekannte und sich entwickelnde Bedrohungen identifiziert.

Welche Hauptmerkmale sollte man bei einem Phishing-Schutz-Tool beachten?

Bei der Auswahl eines Phishing-Schutz-Tools sollten Sie auf eine Kombination aus Erkennungs-, Präventions- und Reaktionsfähigkeiten achten. Zu den Hauptmerkmalen gehören:

  • Mehrschichtige Erkennung: Das Tool sollte mehrere KI-Modelle verwenden, einschließlich NLP für die Textanalyse, Computer Vision für Logo-Spoofing und Verhaltensanalyse für Identitätsmissbrauch.
  • Echtzeit-URL-Überprüfung: Es muss Links zum Zeitpunkt des Klicks scannen, um vor Bedrohungen zu schützen, die auf legitimen, aber kompromittierten Websites gehostet werden.
  • Schadensbehebung nach Zustellung: Die Fähigkeit, bösartige E-Mails nach der Zustellung automatisch in allen Benutzerpostfächern zu finden und zurückzuziehen, ist entscheidend.
  • Nahtlose Integration: Stellen Sie sicher, dass es sich über eine API einfach in Ihre E-Mail-Plattform (z. B. Microsoft 365, Google Workspace) integrieren lässt, um eine umfassende Abdeckung zu gewährleisten.

Wer benötigt KI-basierte Phishing-Schutz-Tools?

Jede Organisation, die auf E-Mails zur Kommunikation angewiesen ist, sollte einen KI-basierten Phishing-Schutz in Betracht ziehen, da E-Mails der Hauptvektor für Cyberangriffe sind. Er ist besonders wichtig für:

  • Unternehmen jeder Größe: Von kleinen Unternehmen bis hin zu großen Konzernen ist der Schutz der Mitarbeiter vor dem Diebstahl von Anmeldeinformationen und Finanzbetrug unerlässlich.
  • Branchen mit sensiblen Daten: Gesundheitswesen, Finanzen, Recht und Regierungssektoren sind hochwertige Ziele für Angreifer, die vertrauliche Informationen suchen.
  • Organisationen mit Remote-Mitarbeitern: Eine verteilte Belegschaft vergrößert die Angriffsfläche und die Abhängigkeit von E-Mails, was einen fortschrittlichen Schutz erforderlich macht.

Können diese Tools auch andere Bedrohungen als E-Mail-Phishing blockieren?

Ja, viele fortschrittliche KI-basierte Phishing-Schutzlösungen bieten einen Mehrkanalschutz, der über E-Mails hinausgeht. Die Kerntechnologie der Analyse von URLs und Inhalten auf bösartige Absichten ist anpassungsfähig. Diese Tools können ihren Schutz oft auf Folgendes ausweiten:

  • Kollaborationsplattformen: Scannen nach bösartigen Links in Messaging-Apps wie Slack, Microsoft Teams und Zoom.
  • Soziale Medien: Identifizierung von Phishing-Versuchen, die über Direktnachrichten auf Plattformen wie LinkedIn oder Twitter geteilt werden.
  • SMS (Smishing): Einige Lösungen bieten Schutz vor Phishing-Links, die per Textnachricht gesendet werden.
Dieser umfassende Ansatz hilft, die gesamte digitale Kommunikationslandschaft einer Organisation zu sichern.