
ToolMage
Iniciar sesión

Best 1 Seguridad de Código AI tools for Código

Popular Seguridad de Código AI tools in Código include GitCase.dev, helping you work more efficiently.

GitCase.dev
Freemium

GitCase.dev

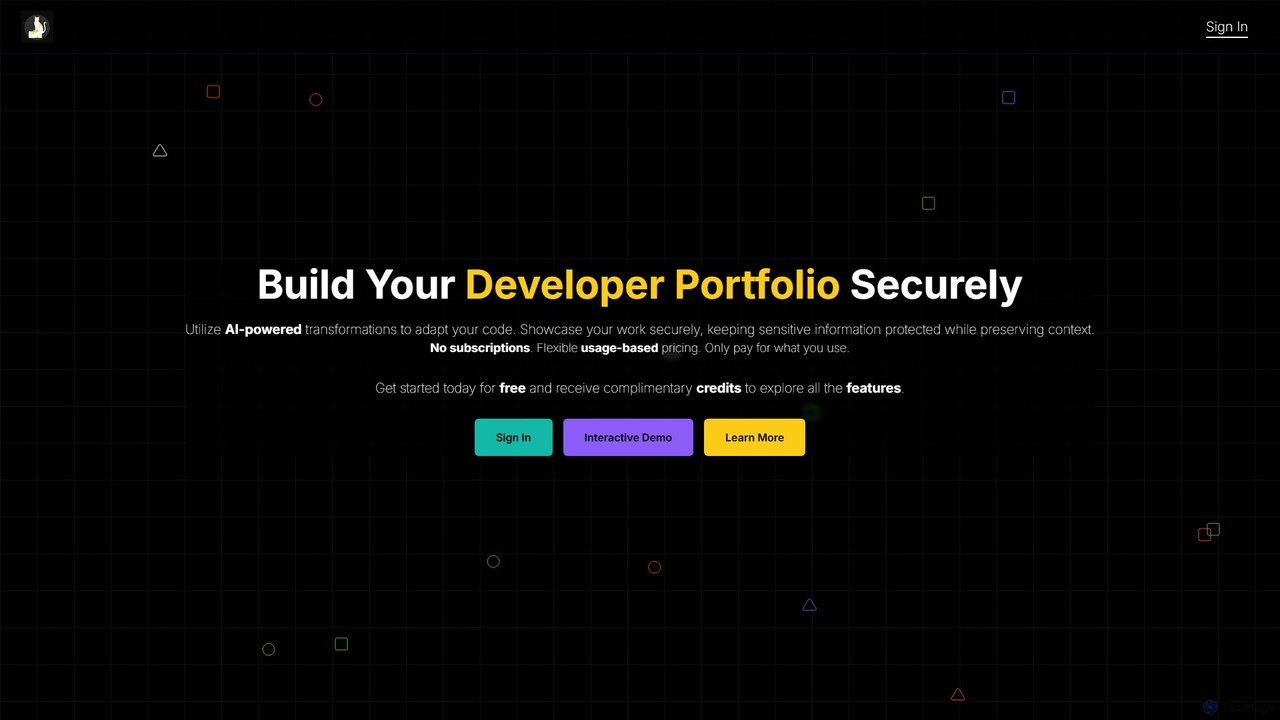
GitCase.dev es una plataforma impulsada por IA para que los desarrolladores creen portafolios seguros. Transforma automáticamente el código de tus repositorios de GitHub para ocultar información sensible como claves de API y lógica propietaria. Esto te permite mostrar con confianza tus habilidades a empleadores y clientes mientras proteges tu propiedad intelectual. Cuenta con un modelo de precios flexible basado en el uso.

Seguridad de Código
Visits 6.4KFavorites 102Likes 123

About Seguridad de Código

Las herramientas de seguridad de código con IA son aplicaciones especializadas que utilizan inteligencia artificial para detectar, analizar y remediar automáticamente vulnerabilidades de seguridad en el código fuente. Estas herramientas van más allá del análisis estático tradicional al usar modelos de aprendizaje automático entrenados en vastos conjuntos de datos de código para identificar patrones de ataque complejos y fallos lógicos. Su valor principal radica en integrar las comprobaciones de seguridad en una fase temprana del ciclo de vida del desarrollo (DevSecOps), permitiendo a los equipos construir software más seguro y rápido. Al proporcionar retroalimentación en tiempo real y consejos de remediación procesables, empoderan a los desarrolladores para que se conviertan en la primera línea de defensa contra las amenazas de seguridad.

Funciones Clave

  • Detección de Vulnerabilidades con IA: Identifica fallos de seguridad como inyección SQL y cross-site scripting (XSS) con alta precisión y menos falsos positivos.
  • Remediación Automatizada de Código: Sugiere o genera automáticamente parches de código para corregir las vulnerabilidades identificadas, acelerando el proceso de reparación.
  • Escaneo de Secretos: Analiza repositorios de código y registros de CI/CD en busca de credenciales, claves de API y otros datos sensibles expuestos accidentalmente.
  • Análisis de Composición de Software (SCA): Analiza las dependencias de código abierto para encontrar vulnerabilidades conocidas y posibles problemas de licencia.
  • Auditoría de Cumplimiento: Automatiza las comprobaciones con estándares de seguridad como OWASP Top 10, PCI DSS y GDPR, generando informes de cumplimiento.

Casos de Uso

Estas herramientas son esenciales para las organizaciones que practican DevSecOps, donde la seguridad es una responsabilidad compartida. Los equipos de desarrollo las integran en sus IDEs y pipelines de CI/CD para un escaneo de seguridad continuo. Los profesionales de seguridad y auditores las utilizan para realizar evaluaciones exhaustivas del código base y garantizar el cumplimiento de las regulaciones de la industria.

Cómo Elegir

Al seleccionar una herramienta de seguridad de código con IA, considere su soporte de lenguajes y frameworks para asegurarse de que cubra su pila tecnológica. Evalúe sus capacidades de integración con su pipeline de CI/CD, sistemas de control de versiones e IDEs existentes. Valore la precisión de su motor de detección verificando sus tasas de falsos positivos. Finalmente, considere la calidad de sus sugerencias de remediación y funciones de informes.

Seguridad de Código use cases

1

Automatización de Escaneos de Seguridad en Pipelines de CI/CD

Para los equipos de DevOps, mantener la velocidad de desarrollo mientras se garantiza la seguridad es un gran desafío. Una herramienta de seguridad de código con IA se puede integrar directamente en el pipeline de Integración Continua/Despliegue Continuo (CI/CD). Cada vez que un desarrollador confirma nuevo código, la herramienta activa automáticamente un escaneo. Analiza los cambios en busca de posibles vulnerabilidades, secretos codificados o dependencias inseguras. Si se encuentra un problema crítico, la compilación puede fallar automáticamente, evitando que el código inseguro llegue a producción. Este enfoque de 'desplazamiento a la izquierda' detecta fallos de seguridad de forma temprana, reduciendo significativamente los costos y riesgos de remediación.

2

Retroalimentación de Seguridad en Tiempo Real para Desarrolladores

A menudo, los desarrolladores carecen de formación especializada en seguridad, lo que facilita la introducción de vulnerabilidades sin querer. Al usar una herramienta de seguridad de código con IA como un plugin en su Entorno de Desarrollo Integrado (IDE) como VS Code o IntelliJ, reciben retroalimentación instantánea mientras escriben código. La herramienta resalta patrones de codificación inseguros, explica el riesgo potencial en un lenguaje sencillo y, a menudo, sugiere una alternativa segura. Esto actúa como un entrenador de seguridad interactivo, ayudando a los desarrolladores a aprender prácticas de codificación segura en el trabajo y evitando que las vulnerabilidades se confirmen en primer lugar.

3

Auditorías de Seguridad Integrales para el Cumplimiento

Un auditor de seguridad u oficial de cumplimiento tiene la tarea de verificar que una aplicación se adhiera a estándares como PCI DSS, HIPAA o GDPR. Revisar manualmente millones de líneas de código es impracticable. Una herramienta de seguridad de código con IA automatiza este proceso escaneando toda la base de código contra conjuntos de reglas predefinidas para estas regulaciones. Genera un informe detallado que lista todas las posibles violaciones, las categoriza por severidad y proporciona evidencia señalando las líneas exactas de código. Esto reduce drásticamente el tiempo de auditoría y proporciona datos claros y accionables para lograr y mantener el cumplimiento.

4

Descubrimiento de Secretos Expuestos en Bases de Código

Un error común pero peligroso es codificar información sensible como claves de API, contraseñas de bases de datos o certificados privados directamente en el código fuente. La función de escaneo de secretos de una herramienta de seguridad de código con IA está diseñada para encontrar estas credenciales expuestas. Utiliza coincidencia de patrones y análisis de entropía para identificar posibles secretos en todo el historial de versiones de un repositorio. Esto permite a los equipos de seguridad encontrar y revocar proactivamente las credenciales expuestas antes de que puedan ser explotadas por actores maliciosos que obtengan acceso al código.

5

Aseguramiento de Dependencias de Terceros y de Código Abierto

Las aplicaciones modernas dependen en gran medida de bibliotecas de código abierto, que pueden introducir vulnerabilidades heredadas. Las herramientas de Análisis de Composición de Software (SCA) impulsadas por IA escanean las dependencias de un proyecto (p. ej., paquetes de npm, bibliotecas de Maven) y las comparan con una base de datos completa de vulnerabilidades conocidas (CVEs). Pueden identificar no solo las dependencias directas con problemas, sino también las dependencias transitivas (dependencias de dependencias). Esto proporciona una imagen completa del riesgo de la cadena de suministro, permitiendo a los equipos priorizar actualizaciones o reemplazar componentes vulnerables.

6

Priorización de Correcciones de Vulnerabilidades Críticas

Un escaneo de seguridad a menudo puede devolver cientos o incluso miles de problemas potenciales, abrumando a los equipos de desarrollo. Las herramientas avanzadas de seguridad de código con IA ayudan a priorizar estos hallazgos. Analizan factores más allá del tipo de vulnerabilidad, como si el código vulnerable es realmente accesible desde internet (análisis de la superficie de ataque) o si se encuentra en una función de negocio crítica. Al correlacionar estos puntos de datos, la herramienta puede asignar una puntuación de riesgo real a cada hallazgo, permitiendo a los equipos enfocar sus recursos limitados en corregir primero las vulnerabilidades que representan la mayor amenaza para la organización.

Seguridad de Código FAQ

¿Qué son las herramientas de seguridad de código con IA?

Las herramientas de seguridad de código con IA son aplicaciones que utilizan inteligencia artificial, particularmente aprendizaje automático, para analizar automáticamente el código fuente en busca de vulnerabilidades y debilidades de seguridad. A diferencia de las herramientas tradicionales, aprenden de grandes cantidades de código para identificar patrones de amenazas complejos y novedosos. Su objetivo principal es ayudar a los desarrolladores a encontrar y solucionar problemas de seguridad en una fase temprana del proceso de desarrollo, a menudo directamente dentro de su entorno de codificación o en pipelines de compilación automatizados.

¿En qué se diferencian las herramientas de seguridad de código con IA del análisis estático tradicional (SAST)?

Las herramientas tradicionales de Pruebas de Seguridad de Aplicaciones Estáticas (SAST) se basan principalmente en un conjunto fijo de reglas y patrones predefinidos para encontrar vulnerabilidades. Las herramientas de seguridad de código con IA mejoran esto mediante el uso de modelos de aprendizaje automático. Esto les permite:

  • Reducir Falsos Positivos: Los modelos de IA pueden comprender mejor el contexto del código, lo que conduce a resultados más precisos.
  • Descubrir Vulnerabilidades Novedosas: Pueden identificar vulnerabilidades complejas y de varios pasos que no coinciden con patrones simples.
  • Proporcionar Remediación Más Inteligente: La IA puede ofrecer sugerencias más precisas y conscientes del contexto para corregir el código.
En esencia, la IA aporta una capa de inteligencia y aprendizaje que hace que el análisis de seguridad sea más efectivo y eficiente.

¿Cómo elijo la herramienta de seguridad de código con IA adecuada?

Seleccionar la herramienta adecuada depende de sus necesidades específicas. Considere los siguientes factores:

  • Pila Tecnológica: Asegúrese de que la herramienta sea compatible con los lenguajes de programación y frameworks que utiliza su equipo.
  • Integración: Verifique la integración perfecta con sus IDEs (p. ej., VS Code), control de versiones (p. ej., GitHub) y sistemas de CI/CD (p. ej., Jenkins, GitLab CI).
  • Precisión: Busque herramientas con una tasa baja comprobada de falsos positivos para evitar perder el tiempo de los desarrolladores.
  • Accionabilidad: La herramienta debe proporcionar explicaciones claras de las vulnerabilidades y ofrecer consejos de remediación concretos y fáciles de implementar.

¿Cuáles son las características clave de un escáner de seguridad de código con IA?

La mayoría de los escáneres de seguridad de código con IA ofrecen un conjunto básico de características diseñadas para proporcionar un análisis de código completo. Las características clave suelen incluir análisis estático impulsado por IA (SAST) para encontrar vulnerabilidades en su propio código, Análisis de Composición de Software (SCA) para detectar problemas en dependencias de código abierto, escaneo de secretos para encontrar credenciales expuestas como claves de API, y sugerencias de remediación automatizadas para ayudar a los desarrolladores a solucionar problemas rápidamente. Muchos también proporcionan informes detallados para auditorías de cumplimiento y seguridad.

¿Quién se beneficia más del uso de herramientas de seguridad de código con IA?

Aunque toda la organización se beneficia de una seguridad mejorada, los usuarios principales son los desarrolladores y los ingenieros de DevOps. Los desarrolladores se benefician de la retroalimentación en tiempo real en su IDE, lo que les ayuda a escribir código seguro desde el principio. Los ingenieros de DevOps se benefician al automatizar las comprobaciones de seguridad dentro de sus pipelines de CI/CD, asegurando que no se despliegue código inseguro. Los equipos de seguridad también se benefician, ya que estas herramientas les permiten escalar la supervisión de seguridad en muchos proyectos sin convertirse en un cuello de botella.