ToolMage
Iniciar sesión

Best 10 Ciberseguridad AI tools

Popular Ciberseguridad AI tools include Trigma, ThreatCluster, ClawSecure, Patchifi, Carpathian, Pwnus, CyberIQ, Veri, Darkthreat y Pyrinas, helping you work more efficiently.

ClawSecure
Freemium

ClawSecure

ClawSecure es una plataforma de seguridad para agentes de IA que proporciona un escáner gratuito y una capa de verificación de integridad para habilidades y flujos de trabajo de OpenClaw. Utiliza un Protocolo de Auditoría de 3 Capas propio con cobertura completa de OWASP ASI Top 10 para detectar amenazas como inyección de prompts, malware ClawHavoc y vulnerabilidades de cadena de suministro, protegiendo el ecosistema de agentes para usuarios, creadores y plataformas.

Ai Agent
Visits 10.6KFavorites 35Likes 48
ThreatCluster
Free

ThreatCluster

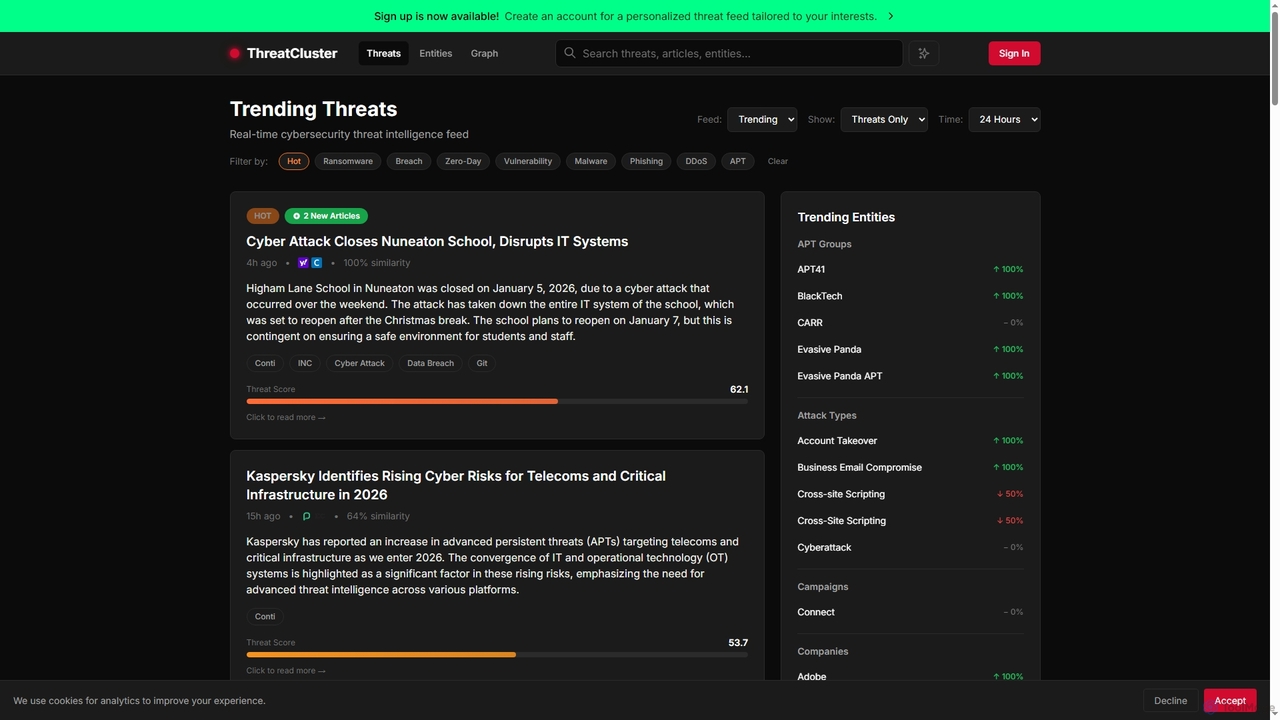
ThreatCluster es una plataforma de inteligencia de amenazas cibernéticas en tiempo real que agrega, agrupa y puntúa amenazas de más de 1000 fuentes diariamente, proporcionando un feed enfocado y accionable sin sobrecarga de información.

Inteligencia de Amenazas
Visits 10.8KFavorites 38Likes 37
Veri
Freemium

Veri

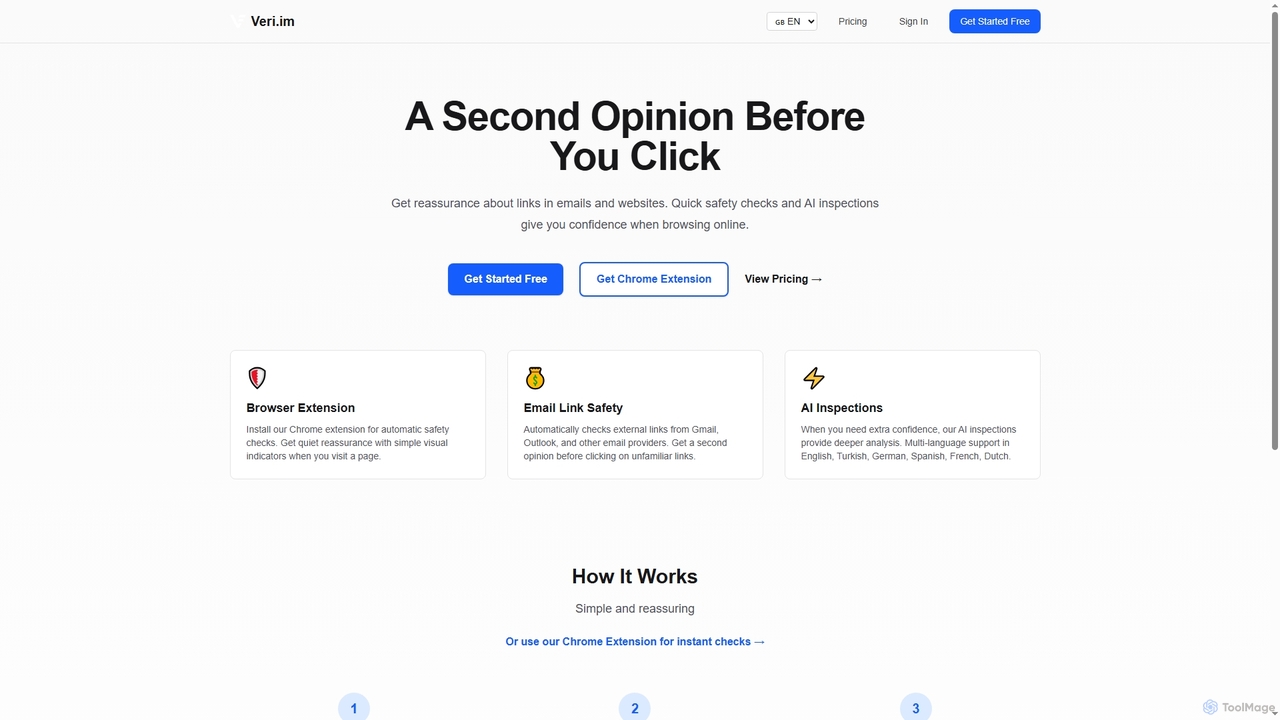
Veri es una herramienta de detección de phishing y estafas impulsada por IA que ofrece una segunda opinión crucial antes de que los usuarios hagan clic en enlaces sospechosos. Proporciona una extensión de navegador para verificaciones de seguridad automáticas e inspecciones profundas de IA para un análisis completo de amenazas en línea, garantizando una experiencia de navegación y correo electrónico más segura.

Phishing Detection
Visits 6.5KFavorites 54Likes 49
Trigma

Trigma

Trigma es una empresa global de desarrollo de IA especializada en soluciones de IA y tecnología personalizadas para startups, empresas medianas y corporaciones globales. Aprovechan la IA Generativa, la IA Agente, el aprendizaje automático y el procesamiento del lenguaje natural para crear soluciones adaptativas que optimizan procesos, mejoran la experiencia del cliente e impulsan la innovación en diversas industrias, desde la atención médica hasta el sector inmobiliario.

Agentic Ai
Visits 14.4KFavorites 47Likes 44
Pwnus
Paid

Pwnus

Pwnus es una plataforma de ciberseguridad empresarial impulsada por IA que ofrece soluciones de próxima generación para pruebas de penetración automatizadas, modelado inteligente de amenazas y gestión integral de riesgos. Se integra a la perfección con la infraestructura existente para proporcionar monitoreo continuo de seguridad, gestión de cumplimiento y evaluación de riesgos de terceros, salvaguardando a las organizaciones de las amenazas cibernéticas en evolución con algoritmos avanzados de IA y aprendizaje automático.

Penetration Testing
Visits 6.6KFavorites 64Likes 58
Darkthreat
Paid

Darkthreat

Darkthreat es una plataforma avanzada de monitoreo de la dark web impulsada por IA, diseñada para detectar proactivamente filtraciones de datos, fugas de credenciales y conversaciones de hackers antes de que impacten su negocio. Ofrece inteligencia de amenazas integral en múltiples vectores de ataque, proporcionando alertas en tiempo real y servicios de eliminación de datos para salvaguardar información sensible.

Dark Web Monitoring
Visits 6.4KFavorites 68Likes 71
CyberIQ
Freemium

CyberIQ

CyberIQ es su asistente personal de ciberseguridad impulsado por IA, que ofrece orientación personalizada y respuestas expertas instantáneas para proteger su presencia digital. Cubre desde seguridad personal y protección de redes domésticas hasta soluciones empresariales y aprendizaje de seguridad.

Seguridad Empresarial
Visits 6.5KFavorites 127Likes 124
Carpathian
Paid

Carpathian

Carpathian es un socio técnico integral especializado en desarrollo de software personalizado, soluciones de automatización de IA, alojamiento seguro en la nube y servicios robustos de ciberseguridad. Ofrecen tecnología de nivel empresarial diseñada para escalar con el crecimiento del negocio, reducir tareas manuales, mejorar la eficiencia y proteger los activos digitales.

Operaciones de Machine Learning
Visits 6.7KFavorites 134Likes 159
Patchifi

Patchifi

Patchifi es una plataforma nativa de la nube que automatiza la gestión de puntos finales, el parcheo y el cumplimiento para equipos de TI y Proveedores de Servicios Gestionados (MSP). Agiliza la implementación de software, mejora la seguridad y aumenta la eficiencia de TI hasta en un 49% mediante automatización inteligente, eliminando scripts manuales y complejidad.

Informes Regulatorios
Visits 6.8KFavorites 127Likes 140
Pyrinas

Pyrinas

Pyrinas ofrece productos y servicios de consultoría de IA Soberana, proporcionando computación de inteligencia artificial segura, privada y fuera de línea. Su suite TAi insignia permite a los profesionales mantener un control total sobre sus datos e IA, garantizando la confidencialidad y el cumplimiento de estándares como HIPAA y GDPR, sin depender de la infraestructura en la nube.

Tecnología Regulatoria
Visits 6.3KFavorites 165Likes 180

About Ciberseguridad

Las herramientas de Ciberseguridad con IA son una clase de soluciones que utilizan inteligencia artificial y aprendizaje automático para detectar, analizar y responder proactivamente a las amenazas digitales. Estas herramientas analizan grandes cantidades de datos de redes, terminales y aplicaciones para identificar patrones anómalos, predecir posibles ataques y automatizar los mecanismos de defensa. Su valor principal radica en mejorar las capacidades de los equipos de seguridad, permitiendo una caza de amenazas más rápida, una respuesta a incidentes más precisa y un monitoreo continuo de entornos de TI complejos. A diferencia de los sistemas tradicionales basados en reglas, las soluciones impulsadas por IA pueden adaptarse a amenazas nuevas y en evolución, como los ataques de día cero, que no tienen firmas predefinidas.

Funciones Clave

  • Detección y Predicción de Amenazas: Utiliza modelos de aprendizaje automático para identificar malware, phishing y actividad de red inusual en tiempo real.
  • Respuesta Automatizada a Incidentes: Aísla automáticamente sistemas comprometidos, bloquea IPs maliciosas o termina procesos sospechosos para contener amenazas.
  • Análisis de Comportamiento (UEBA): Monitorea el comportamiento de usuarios y entidades para establecer una línea base y detectar amenazas internas o cuentas comprometidas.
  • Gestión de Vulnerabilidades: Escanea continuamente sistemas y código para identificar, priorizar y sugerir soluciones para las debilidades de seguridad.

Casos de Uso

Estas herramientas son críticas para empresas, instituciones financieras, organizaciones de salud y agencias gubernamentales. Los Centros de Operaciones de Seguridad (SOC), administradores de TI y oficiales de cumplimiento las utilizan para proteger la infraestructura en la nube, asegurar datos sensibles y defenderse contra ciberataques sofisticados. Por ejemplo, un banco podría usar IA para detectar transacciones fraudulentas, mientras que una empresa de tecnología la usa para asegurar su ciclo de vida de desarrollo de software.

Cómo Elegir

Al seleccionar una herramienta de Ciberseguridad con IA, evalúe su precisión de detección, específicamente sus tasas de falsos positivos y falsos negativos. Analice sus capacidades de integración con su infraestructura de seguridad existente, como SIEM y firewalls. Considere el nivel de automatización que ofrece para la respuesta a incidentes y si se alinea con el flujo de trabajo de su equipo. Finalmente, asegúrese de que la solución sea escalable para manejar los crecientes volúmenes de datos y la complejidad de la red de su organización.

Featured tool rankings

Ciberseguridad use cases

1

Caza de Amenazas Automatizada en un SOC

Un analista del Centro de Operaciones de Seguridad (SOC) tiene la tarea de identificar amenazas persistentes avanzadas (APT) en una red empresarial global. Usando una plataforma de detección de amenazas impulsada por IA, el analista puede automatizar el proceso de examinar terabytes de datos de registro de diversas fuentes. La IA establece una línea base de la actividad normal de la red y marca automáticamente patrones de ataque sutiles y de baja intensidad que serían casi imposibles de detectar para un humano. Esto permite al analista centrarse en investigar alertas de alta fidelidad, reduciendo el tiempo medio de detección (MTTD) de días a minutos y permitiendo una intervención temprana antes de que ocurra una brecha importante.

2

Detección de Ataques de Phishing Sofisticados

Un equipo de seguridad de TI en una firma de servicios financieros necesita proteger a los empleados del compromiso de correo electrónico empresarial (BEC) y de los ataques de spear-phishing. Implementan una herramienta de seguridad de correo electrónico con IA que va más allá del simple filtrado de palabras clave. La IA analiza el contenido del correo, la reputación del remitente, los patrones de comunicación e incluso el sentimiento del lenguaje utilizado. Cuando llega un correo electrónico que se hace pasar por el CEO y solicita urgentemente una transferencia bancaria, la IA lo marca como altamente sospechoso basándose en anomalías en el estilo de escritura habitual del remitente y el tipo de solicitud inusual, poniéndolo en cuarentena antes de que llegue a la bandeja de entrada del empleado y evitando una pérdida financiera significativa.

3

Gestión de la Postura de Seguridad en la Nube (CSPM)

Un equipo de DevOps gestiona un entorno complejo y multicloud en AWS y Azure. Para prevenir brechas de datos por configuraciones incorrectas, utilizan una herramienta CSPM impulsada por IA. La herramienta escanea continuamente su infraestructura en la nube, comparando la configuración con las mejores prácticas de la industria y estándares de cumplimiento como GDPR y HIPAA. La IA no solo identifica vulnerabilidades como buckets de almacenamiento expuestos públicamente o roles de IAM con permisos excesivos, sino que también los prioriza según el impacto potencial. Proporciona scripts de remediación automatizados, permitiendo al equipo corregir cientos de posibles brechas de seguridad con un esfuerzo manual mínimo, asegurando una postura en la nube consistentemente segura y conforme.

4

Detección de Amenazas Internas con UEBA

Un oficial de cumplimiento en un gran banco está preocupado por las amenazas internas, tanto maliciosas como accidentales. Implementan una solución de Análisis de Comportamiento de Usuarios y Entidades (UEBA). El sistema impulsado por IA pasa unas semanas aprendiendo los patrones de comportamiento normales de cada empleado: a qué datos acceden, desde dónde y a qué horas. Más tarde, cuando la cuenta de un empleado comienza a acceder y descargar repentinamente grandes volúmenes de datos sensibles de clientes fuera del horario laboral normal, el sistema activa inmediatamente una alerta de alta prioridad. Esto permite al equipo de seguridad investigar y descubrir que las credenciales del empleado habían sido comprometidas, previniendo un evento masivo de exfiltración de datos.

5

Priorización Automatizada de Vulnerabilidades

Un ingeniero de seguridad en una empresa de software está abrumado por la gran cantidad de vulnerabilidades identificadas por sus escáneres. Usando una herramienta de gestión de vulnerabilidades impulsada por IA, pueden ir más allá de las simples puntuaciones CVSS. La IA analiza cada vulnerabilidad en el contexto de su entorno específico, considerando factores como la criticidad del activo, la exposición en la red y si existe un exploit activo en circulación. Este análisis contextual permite a la herramienta generar una lista priorizada de las 10 vulnerabilidades más críticas que representan un riesgo genuino para el negocio. El ingeniero ahora puede enfocar los recursos limitados de su equipo en arreglar lo que más importa, mejorando drásticamente la eficiencia de la postura de seguridad.

6

Aseguramiento de Entornos de IoT Industrial (IIoT)

El gerente de una planta de fabricación necesita asegurar su red de Tecnología Operacional (OT), que incluye sistemas de control industrial (ICS) heredados y sensores IIoT modernos. Las herramientas de seguridad de TI tradicionales no son adecuadas para este entorno. Implementan una herramienta de monitoreo de red basada en IA diseñada específicamente para OT. La IA aprende los patrones de comunicación normales entre todos los dispositivos en la planta. Cuando un dispositivo nuevo y no autorizado intenta conectarse a la red o un dispositivo existente comienza a comunicarse de manera inusual (una posible señal de malware), el sistema alerta instantáneamente al equipo de operaciones. Esto previene ciberataques que podrían interrumpir las líneas de producción y causar costosos tiempos de inactividad.

Ciberseguridad FAQ

¿Qué son las herramientas de Ciberseguridad con IA?

Las herramientas de Ciberseguridad con IA son soluciones de seguridad avanzadas que utilizan aprendizaje automático e inteligencia artificial para detectar, predecir y responder a las ciberamenazas. A diferencia de los sistemas tradicionales que se basan en firmas conocidas, estas herramientas analizan el comportamiento y los patrones de datos para identificar ataques nuevos, desconocidos y sofisticados, como los exploits de día cero y las amenazas persistentes avanzadas (APT). Su función principal es automatizar la detección y respuesta a amenazas, reduciendo la carga de trabajo de los analistas de seguridad y permitiendo tiempos de reacción más rápidos ante posibles incidentes.

¿Cómo elegir la herramienta de Ciberseguridad con IA adecuada?

Elegir la herramienta adecuada depende de sus necesidades específicas. Considere estos factores:

  • Integración: Asegúrese de que la herramienta se integre sin problemas con su pila de seguridad existente (p. ej., SIEM, SOAR, firewalls).
  • Precisión de Detección: Evalúe su eficacia para identificar amenazas con precisión y con bajas tasas de falsos positivos. Busque resultados de pruebas independientes.
  • Capacidades de Automatización: Evalúe el nivel de respuesta automatizada que proporciona. ¿Se alinea con la capacidad operativa y las políticas de su equipo?
  • Escalabilidad: La herramienta debe ser capaz de manejar el creciente volumen de datos y tráfico en su red sin degradación del rendimiento.
  • Cobertura de Casos de Uso: Verifique que la herramienta aborde sus principales preocupaciones de seguridad, ya sea protección de terminales, seguridad en la nube o análisis de amenazas de red.
¿Cuál es la diferencia entre la Ciberseguridad con IA y el antivirus tradicional?

La diferencia principal radica en sus métodos de detección. El software antivirus tradicional es principalmente reactivo, basándose en una base de datos de firmas de virus conocidas para identificar amenazas. Si un nuevo virus no coincide con una firma, puede pasar desapercibido. En contraste, la Ciberseguridad con IA es proactiva. Utiliza análisis de comportamiento y detección de anomalías para establecer una línea base de la actividad normal del sistema. Luego, marca cualquier desviación de esta línea base como potencialmente maliciosa, lo que le permite detectar amenazas nuevas de día cero que no tienen una firma preexistente.

¿Cuáles son las principales funciones de la IA en la ciberseguridad?

La IA desempeña varias funciones críticas en la ciberseguridad para mejorar la defensa contra amenazas. Las funciones clave incluyen:

  • Detección de Amenazas: Analizar el tráfico de la red y el comportamiento de los terminales en tiempo real para identificar actividades maliciosas y anomalías que señalan un ataque.
  • Respuesta Automatizada: Tomar medidas automáticamente para contener amenazas, como aislar un dispositivo infectado de la red o bloquear una dirección IP maliciosa.
  • Gestión de Vulnerabilidades: Identificar y priorizar las debilidades del sistema en función de su impacto potencial y explotabilidad, ayudando a los equipos a centrarse en las correcciones más críticas.
  • Análisis de Comportamiento (UEBA): Modelar el comportamiento normal del usuario para detectar amenazas internas, cuentas comprometidas y otros riesgos sutiles.
¿Quién puede beneficiarse del uso de herramientas de Ciberseguridad con IA?

Prácticamente cualquier organización puede beneficiarse, pero son particularmente valiosas para:

  • Grandes Empresas: Con entornos de TI vastos y complejos, la IA es esencial para monitorear volúmenes masivos de datos y detectar ataques sofisticados.
  • Centros de Operaciones de Seguridad (SOC): Las herramientas de IA ayudan a los analistas de SOC automatizando tareas repetitivas, priorizando alertas y acelerando la caza de amenazas y la respuesta a incidentes.
  • Sectores Financiero y de Salud: Industrias con datos altamente sensibles y estrictos requisitos de cumplimiento normativo utilizan la IA para protegerse contra brechas de datos y fraudes.
  • Organizaciones con Personal de Seguridad Limitado: La IA actúa como un multiplicador de fuerza, aumentando las capacidades de los equipos de seguridad más pequeños y permitiéndoles lograr más con menos recursos.