
ThreatCluster Overview
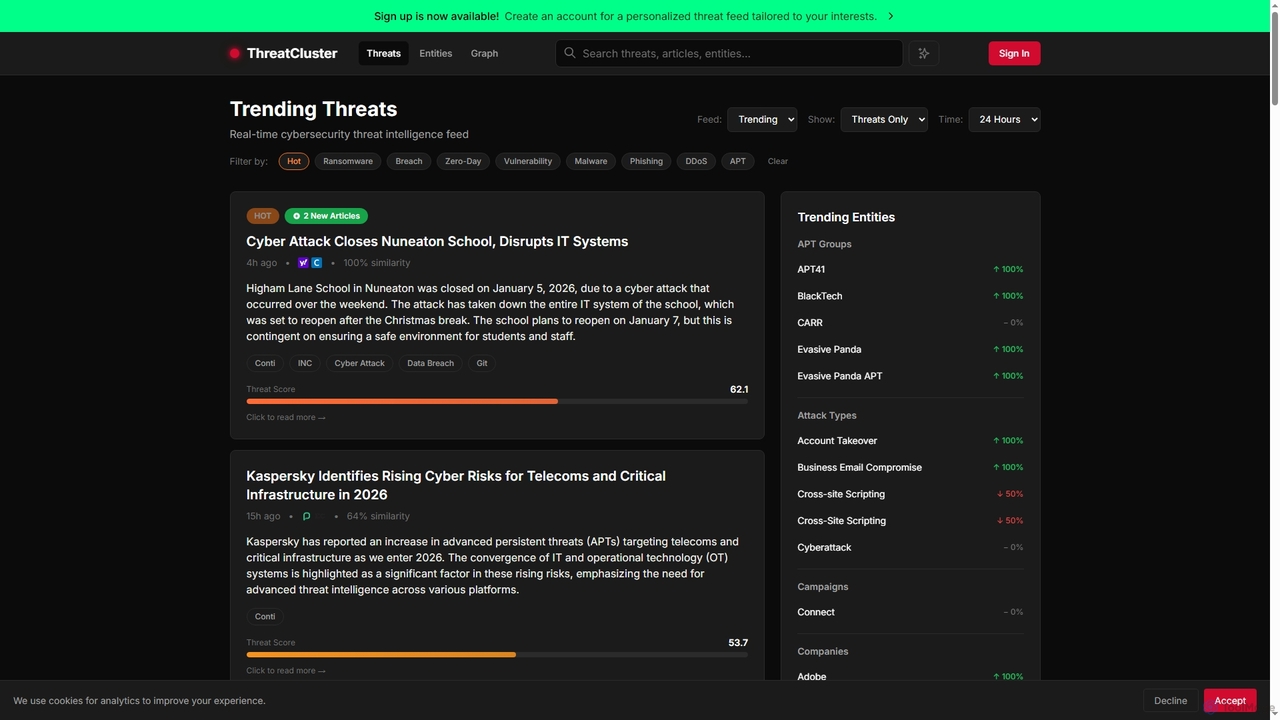
ThreatCluster es una plataforma de inteligencia de amenazas cibernéticas de vanguardia diseñada para filtrar el ruido de los informes de seguridad diarios, ofreciendo una vista consolidada, analizada y accionable de las tendencias de amenazas cibernéticas. Al monitorear más de 1000 fuentes diversas, procesa más de 500 artículos diariamente, agrupando información relacionada en perfiles de amenazas coherentes y asignando una "Puntuación de Amenaza" para priorizar los riesgos críticos. Esta plataforma empodera a los profesionales de la seguridad para mantenerse informados y proactivos contra ransomware, vulnerabilidades de día cero, malware, APTs y otros ataques cibernéticos.
Cómo usar ThreatCluster
Los usuarios pueden navegar por ThreatCluster accediendo al feed principal, que muestra las amenazas en tiempo real. La plataforma ofrece opciones robustas de filtrado, lo que permite a los usuarios reducir las amenazas por tiempo (1 hora, 24 horas, 7 días, 30 días) y tipo (Hot, Ransomware, Breach, Zero-Day Vulnerability, Malware, Phishing, DDoS, APT). Los filtros personalizados permiten adaptar el feed por industria, tipo de entidad o palabra clave para centrarse en la inteligencia relevante. Los clústeres de amenazas individuales proporcionan descripciones detalladas, líneas de tiempo y entidades relacionadas. El acceso es gratuito y no requiere registro para comenzar a explorar.
Características principales de ThreatCluster
- Inteligencia Agrupada: Agrupa artículos relacionados sobre la misma amenaza, ofreciendo una imagen completa en lugar de informes fragmentados.
- Puntuación de Amenaza: Asigna automáticamente una puntuación de gravedad (0-100) basada en la Recencia (30%), Cobertura (20%) e Impacto Técnico y Explotabilidad (50%), asegurando que las amenazas críticas se destaquen.
- Filtros Personalizables: Permite a los usuarios filtrar amenazas por categorías específicas como tipo de ataque, industria, entidad o palabras clave para personalizar su feed.
- Seguimiento de Entidades: Permite el monitoreo de CVEs, familias de malware, grupos APT y otros identificadores clave a lo largo del tiempo, con descripciones generales y líneas de tiempo detalladas.
- Actualizaciones en Tiempo Real: Monitorea continuamente más de 1000 fuentes, entregando nueva inteligencia de amenazas en minutos, 24 horas al día, 7 días a la semana.
- Resumen Diario Gratuito: Proporciona un resumen curado de los principales clústeres de amenazas directamente en la bandeja de entrada del usuario cada mañana.
- Información Completa de Datos: Rastrea más de 5,000 clústeres, 31,000 artículos y 8,000 entidades únicas de más de 4,300 fuentes, ofreciendo un amplio gráfico de inteligencia.
- Exportación de IOCs: Admite la exportación de Indicadores de Compromiso (IOCs) en varios formatos, incluidos .txt, .csv, .json, y ATT&CK/STIX para integración y análisis posterior.
Casos de uso para ThreatCluster
ThreatCluster es ideal para equipos de Centros de Operaciones de Seguridad (SOC) que necesitan adelantarse a las alertas, analistas de inteligencia de amenazas que buscan eliminar la agregación manual, investigadores de seguridad que rastrean campañas y vulnerabilidades, y CISOs que buscan una vista de alto nivel y destilada del panorama de amenazas sin información innecesaria. Apoya estrategias de defensa proactivas y la toma de decisiones informadas en diversas funciones de ciberseguridad.
Ventajas de ThreatCluster
La principal ventaja de ThreatCluster es su capacidad para proporcionar una vista única y de contexto completo de las amenazas cibernéticas en evolución, eliminando la necesidad de examinar numerosos informes fragmentados. Su sistema inteligente de puntuación de amenazas garantiza que los incidentes de alta prioridad se detecten de manera eficiente, ahorrando un tiempo valioso. Las capacidades de monitoreo en tiempo real y seguimiento integral de entidades de la plataforma permiten una comprensión más profunda de los actores de amenazas, el malware y las vulnerabilidades, lo que permite a las organizaciones construir defensas más resilientes. Además, su modelo "Gratuito. No se requiere registro." ofrece acceso inmediato y sin barreras a inteligencia crítica.
Precios y planes
ThreatCluster está actualmente disponible de forma gratuita, sin necesidad de registro para acceder a sus funcionalidades principales y al feed de inteligencia de amenazas en tiempo real. Los usuarios pueden comenzar de inmediato a explorar las amenazas de tendencia y utilizar sus funciones de filtrado y puntuación sin ningún costo ni registro.
ThreatCluster FAQ
ThreatCluster Alternatives
ObsidianOne
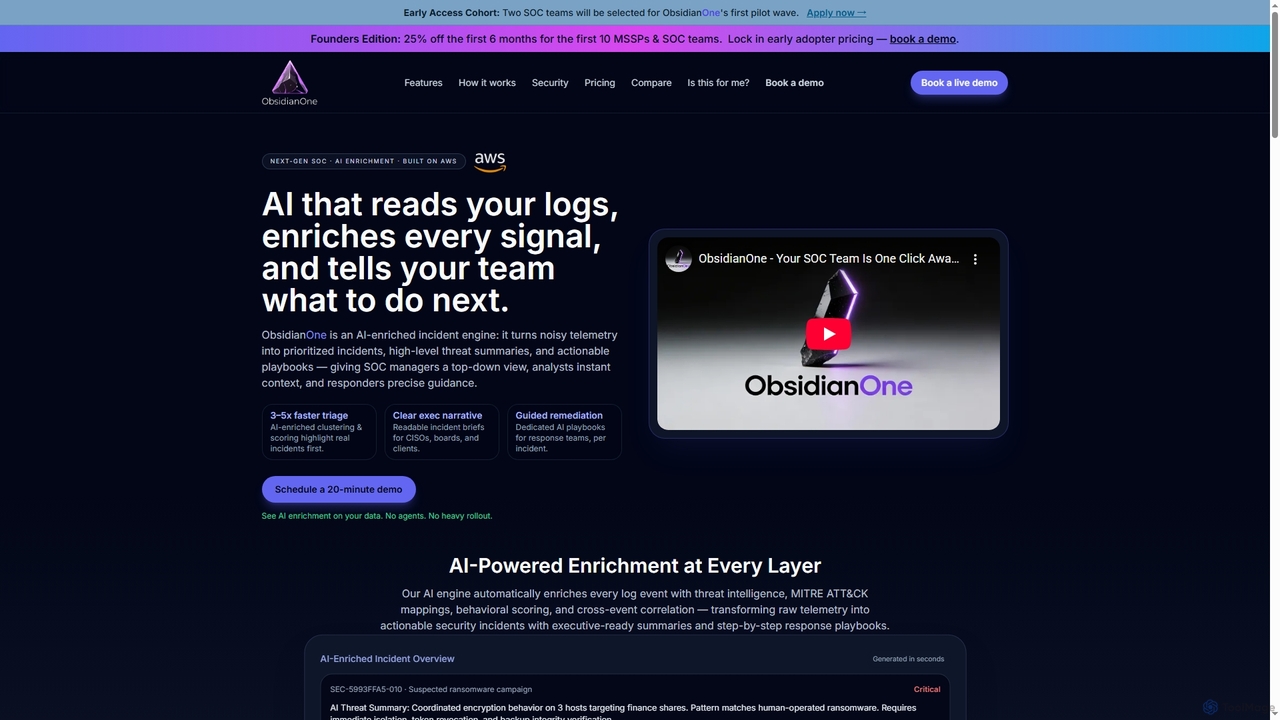
ObsidianOne es un motor de incidentes impulsado por IA diseñado para Centros de Operaciones de Seguridad (SOC) de próxima generación. Transforma la telemetría de seguridad ruidosa en incidentes priorizados, resúmenes de amenazas de alto nivel y playbooks accionables, permitiendo a los equipos de SOC y MSSP lograr una clasificación 3-5 veces más rápida y una remediación guiada.
Compliance Reporting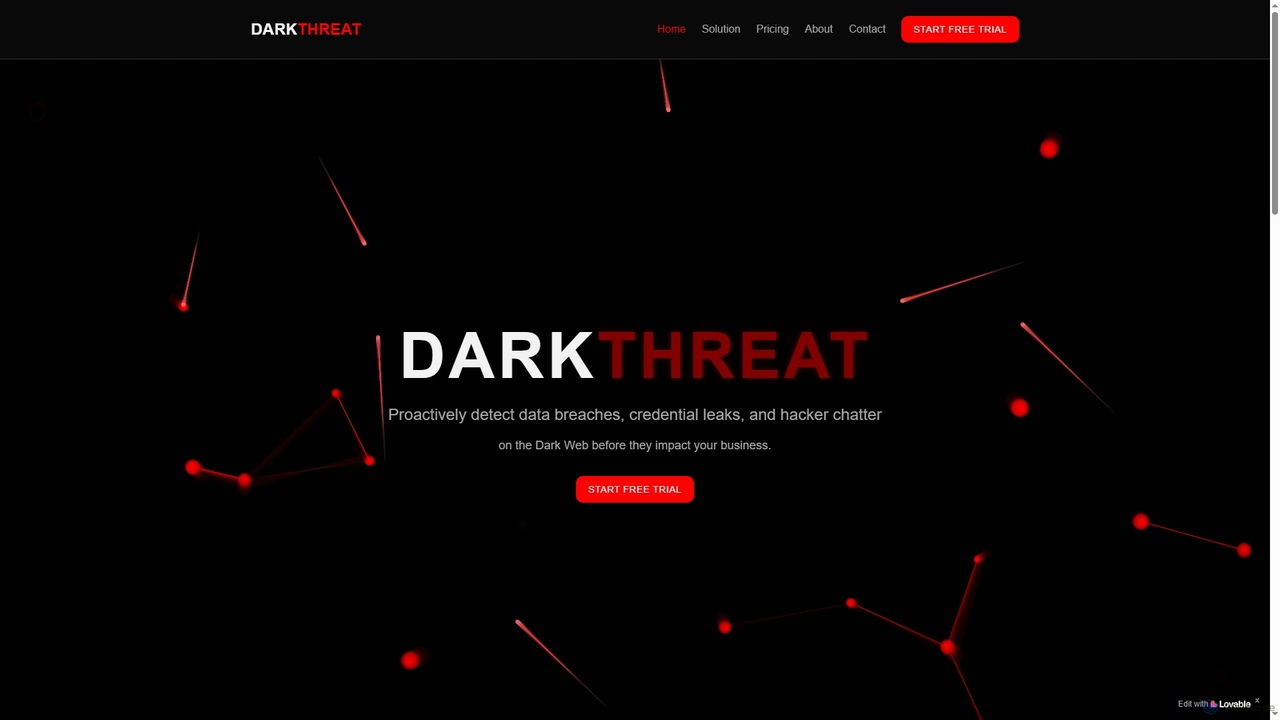
Darkthreat
Darkthreat es una plataforma avanzada de monitoreo de la dark web impulsada por IA, diseñada para detectar proactivamente filtraciones de datos, fugas de credenciales y conversaciones de hackers antes de que impacten su negocio. Ofrece inteligencia de amenazas integral en múltiples vectores de ataque, proporcionando alertas en tiempo real y servicios de eliminación de datos para salvaguardar información sensible.
Dark Web Monitoring
Cotool
Cotool es una plataforma de seguridad de IA con agentes componibles diseñada para equipos de seguridad. Automatiza la clasificación de alertas, la investigación de incidentes y la detección de amenazas, reduciendo el trabajo manual hasta en un 90%. Al integrarse con su pila de seguridad existente, agiliza los flujos de trabajo y permite a los analistas centrarse en las amenazas críticas.
DevSecOps
furl
Furl es una plataforma de remediación autónoma impulsada por IA, diseñada para ayudar a los equipos de seguridad y TI a abordar el creciente backlog de vulnerabilidades de software. Automatiza todo el ciclo de vida de la remediación, desde la consolidación de datos de vulnerabilidades y la priorización de riesgos hasta la generación y despliegue de correcciones a medida. Al reemplazar los procesos manuales con automatización inteligente, Furl duplica la productividad y protege los sistemas empresariales de manera eficiente.
DevSecOps
Vigilocity
Vigilocity es una plataforma de inteligencia de brechas impulsada por IA, que presenta su plataforma de impacto ofensivo "Mythic". Proporciona inteligencia automatizada y sin agentes para confirmar brechas de seguridad materiales, monitorizando e interrumpiendo la infraestructura de los actores de amenazas en tiempo real. Aprovechando su Análisis Inverso de la Superficie de Ataque (RASA), Vigilocity ayuda a los equipos de seguridad, auditoría y regulación a identificar datos exfiltrados, evaluar el impacto material de los incidentes y facilitar el cumplimiento normativo.
CumplimientoThreatCluster Categories
ThreatCluster Jobs
ThreatCluster Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
ObsidianOne
ObsidianOne es un motor de incidentes impulsado por IA diseñado para Centros de Operaciones de Seguridad (SOC) de próxima generación. Transforma la telemetría de seguridad ruidosa en incidentes priorizados, resúmenes de amenazas de alto nivel y playbooks accionables, permitiendo a los equipos de SOC y MSSP lograr una clasificación 3-5 veces más rápida y una remediación guiada.
Compliance ReportingDarkthreat
Darkthreat es una plataforma avanzada de monitoreo de la dark web impulsada por IA, diseñada para detectar proactivamente filtraciones de datos, fugas de credenciales y conversaciones de hackers antes de que impacten su negocio. Ofrece inteligencia de amenazas integral en múltiples vectores de ataque, proporcionando alertas en tiempo real y servicios de eliminación de datos para salvaguardar información sensible.
Dark Web Monitoring
Jyek
Jyek es una plataforma de agente de IA que comprende objetivos, crea planes de ejecución, utiliza herramientas y entrega resultados verificables para tareas complejas de múltiples pasos.
AutomatizaciónVigilocity
Vigilocity es una plataforma de inteligencia de brechas impulsada por IA, que presenta su plataforma de impacto ofensivo "Mythic". Proporciona inteligencia automatizada y sin agentes para confirmar brechas de seguridad materiales, monitorizando e interrumpiendo la infraestructura de los actores de amenazas en tiempo real. Aprovechando su Análisis Inverso de la Superficie de Ataque (RASA), Vigilocity ayuda a los equipos de seguridad, auditoría y regulación a identificar datos exfiltrados, evaluar el impacto material de los incidentes y facilitar el cumplimiento normativo.
Cumplimiento
Kaba
Kaba es una plataforma de inteligencia de seguridad impulsada por IA, diseñada para entornos modernos nativos de la nube. Capacita a los equipos de seguridad para detectar amenazas, analizar datos complejos y responder a incidentes con una velocidad y precisión sin precedentes, transformando datos brutos en información procesable a través de una interfaz intuitiva y centrada en el usuario.
Computación en la Nube
Overwatch Data
Overwatch Data es una plataforma de inteligencia de amenazas impulsada por IA para equipos de ciberseguridad y fraude. Utiliza agentes de IA para monitorear más de 300,000 fuentes, incluyendo la web profunda/oscura y redes sociales, 24/7. La plataforma entrega alertas en tiempo real y ricas en contexto para ayudar a las empresas a prevenir proactivamente fraudes, brechas de datos y ciberataques.
Monitorización
Protego
Protego es una plataforma avanzada de ciberseguridad impulsada por IA que ofrece detección de amenazas en tiempo real y evaluación integral de vulnerabilidades para empresas. Proporciona monitoreo continuo, escaneos automatizados ultrarrápidos y análisis profundos para proteger los activos digitales y garantizar el cumplimiento.
Protección de DatosCotool
Cotool es una plataforma de seguridad de IA con agentes componibles diseñada para equipos de seguridad. Automatiza la clasificación de alertas, la investigación de incidentes y la detección de amenazas, reduciendo el trabajo manual hasta en un 90%. Al integrarse con su pila de seguridad existente, agiliza los flujos de trabajo y permite a los analistas centrarse en las amenazas críticas.
DevSecOps
CrowdStrike
CrowdStrike es un líder mundial en ciberseguridad con su plataforma Falcon nativa de IA. Unifica la seguridad de endpoints, la seguridad en la nube, la protección de identidades y la inteligencia de amenazas en una única solución de agente ligero. Aprovechando la IA avanzada y los datos de amenazas en tiempo real, CrowdStrike detiene proactivamente las brechas, proporcionando una visibilidad completa y protección automatizada en toda la empresa.
Gestión de TI
Vectra AI
Vectra AI es una plataforma avanzada de ciberseguridad que utiliza la patentada Attack Signal Intelligence™ impulsada por IA para detectar y detener ciberataques sofisticados en entornos de red, identidad, nube y SaaS. Proporciona señales de amenaza de alta fidelidad, reduciendo la fatiga de alertas y permitiendo a los equipos de seguridad responder a ataques reales hasta un 99% más rápido. Con la confianza de más de 1.600 empresas, Vectra AI ofrece una visibilidad y un contexto inigualables para descubrir comportamientos ocultos de atacantes que otras herramientas pasan por alto.
Análisis
Axur
Axur es una plataforma de Protección de Riesgos Digitales (DRP) impulsada por IA que ayuda a las empresas a detectar y responder a amenazas en línea. Se especializa en proteger marcas contra phishing, fugas de datos, suplantación de marca y piratería digital mediante monitoreo automatizado y procedimientos de eliminación en la web superficial, profunda y oscura.
Ciberseguridad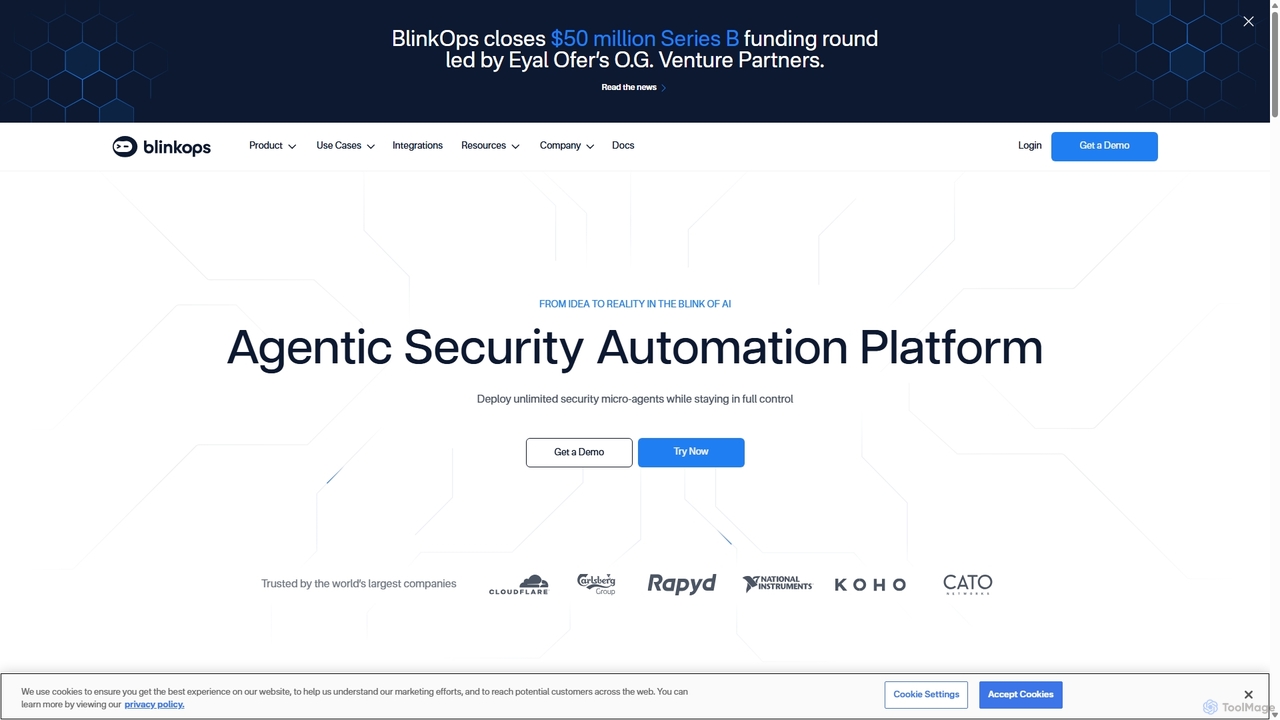
BlinkOps
BlinkOps es una plataforma de automatización de seguridad agéntica que permite a los equipos de seguridad convertir instrucciones en lenguaje natural en potentes flujos de trabajo sin código. Facilita el despliegue de microagentes de seguridad personalizados para automatizar tareas de respuesta a incidentes, seguridad en la nube, cumplimiento y más, aumentando drásticamente la eficiencia y reduciendo los tiempos de respuesta.
Sin Código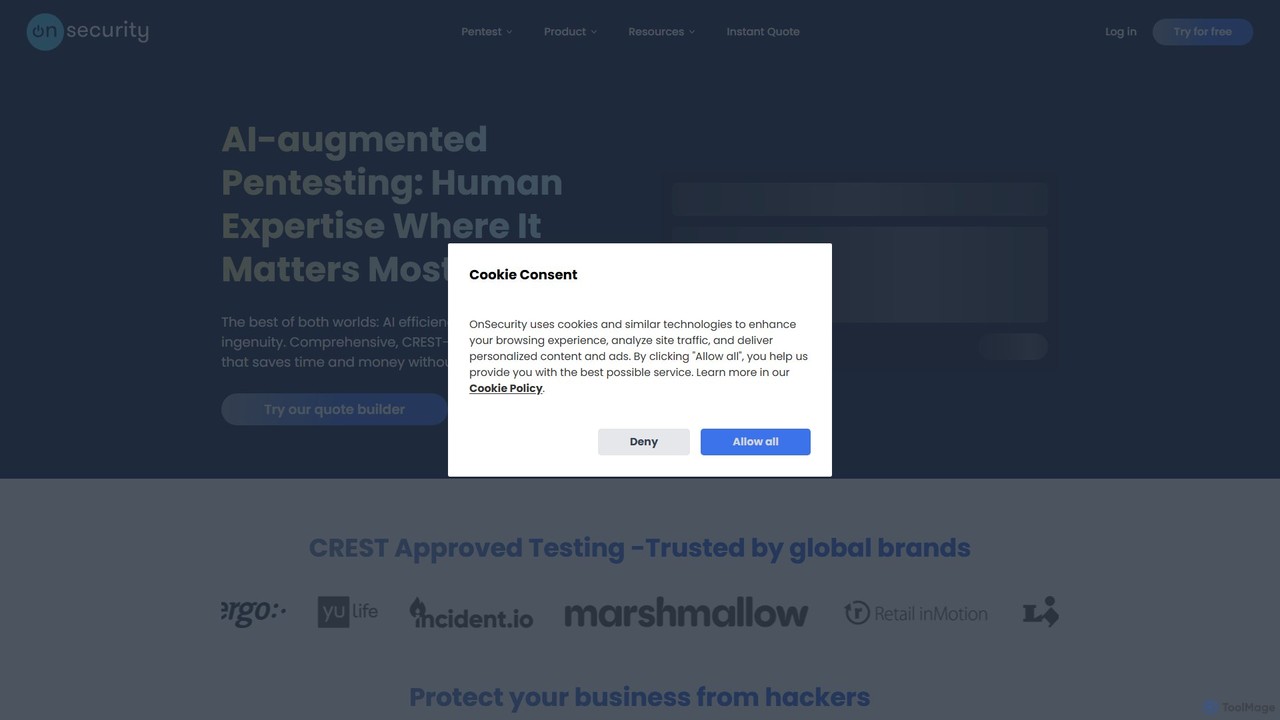
OnSecurity
OnSecurity es una plataforma de pruebas de penetración aumentada por IA que combina la eficiencia de la automatización de IA con el ingenio de hackers éticos expertos. Ofrece servicios de ciberseguridad continuos y aprobados por CREST, incluyendo pentesting, escaneo de vulnerabilidades e inteligencia de amenazas, todo gestionado a través de una única y flexible plataforma basada en suscripción para obtener resultados más rápidos y precisos.
Prueba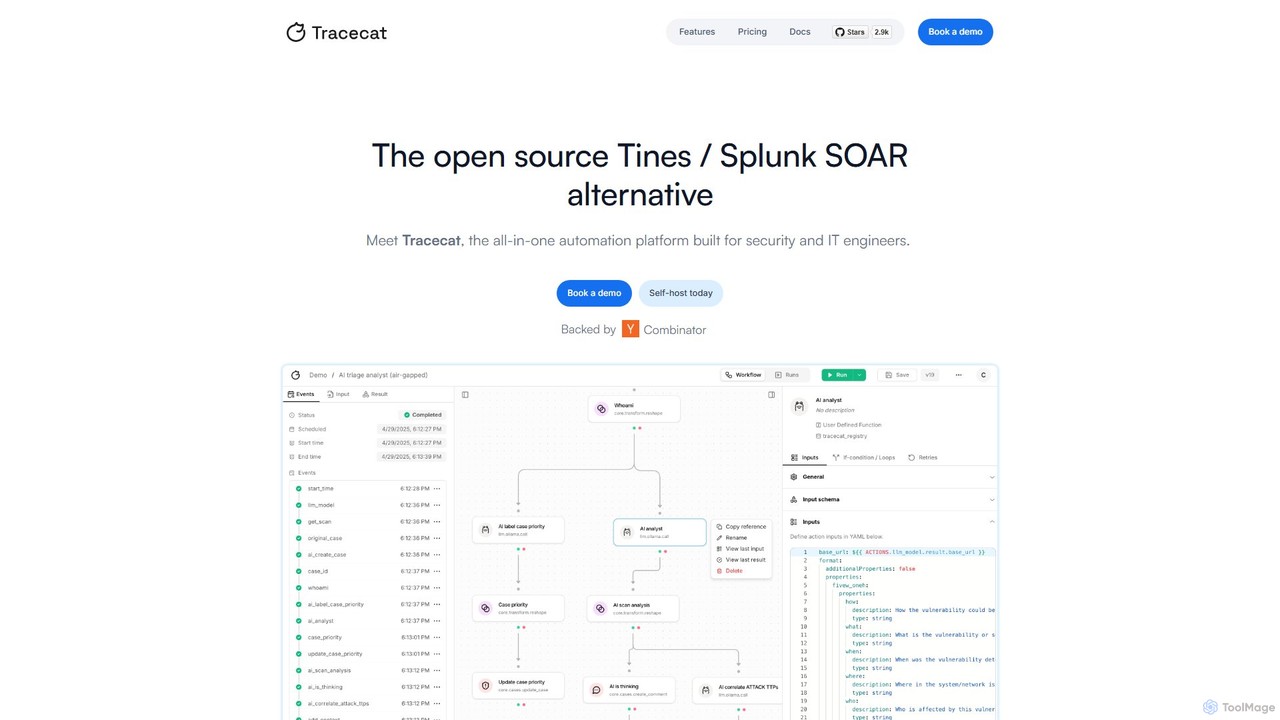
Tracecat
Tracecat es una plataforma de Orquestación, Automatización y Respuesta de Seguridad (SOAR) de código abierto, diseñada para ingenieros de seguridad y TI. Sirve como una potente alternativa a herramientas como Tines y Splunk SOAR, ofreciendo una solución unificada para construir flujos de trabajo automatizados, gestionar casos y utilizar tablas de consulta. Cuenta con un constructor visual sin código junto con soporte para integraciones personalizadas en Python/YAML, lo que la hace accesible y altamente personalizable.
DevOps
CensysGPT Beta
CensysGPT Beta es una herramienta impulsada por IA que simplifica el reconocimiento de ciberseguridad al traducir el lenguaje natural en consultas de búsqueda precisas de Censys. Permite a los profesionales de la seguridad realizar una caza de amenazas y una gestión de la superficie de ataque eficientes sin necesidad de dominar una sintaxis de consulta compleja. La herramienta también admite la traducción de consultas de otras plataformas como Shodan y ZoomEye.
Constructor de Consultas
ThreatCluster Comments (0)
Sign in to comment.
Iniciar sesiónNo comments yet.