
ToolMage
Iniciar sesión

Best 1 Autorización AI tools for Herramientas para Desarrolladores

Popular Autorización AI tools in Herramientas para Desarrolladores include D2, helping you work more efficiently.

D2
Freemium

D2

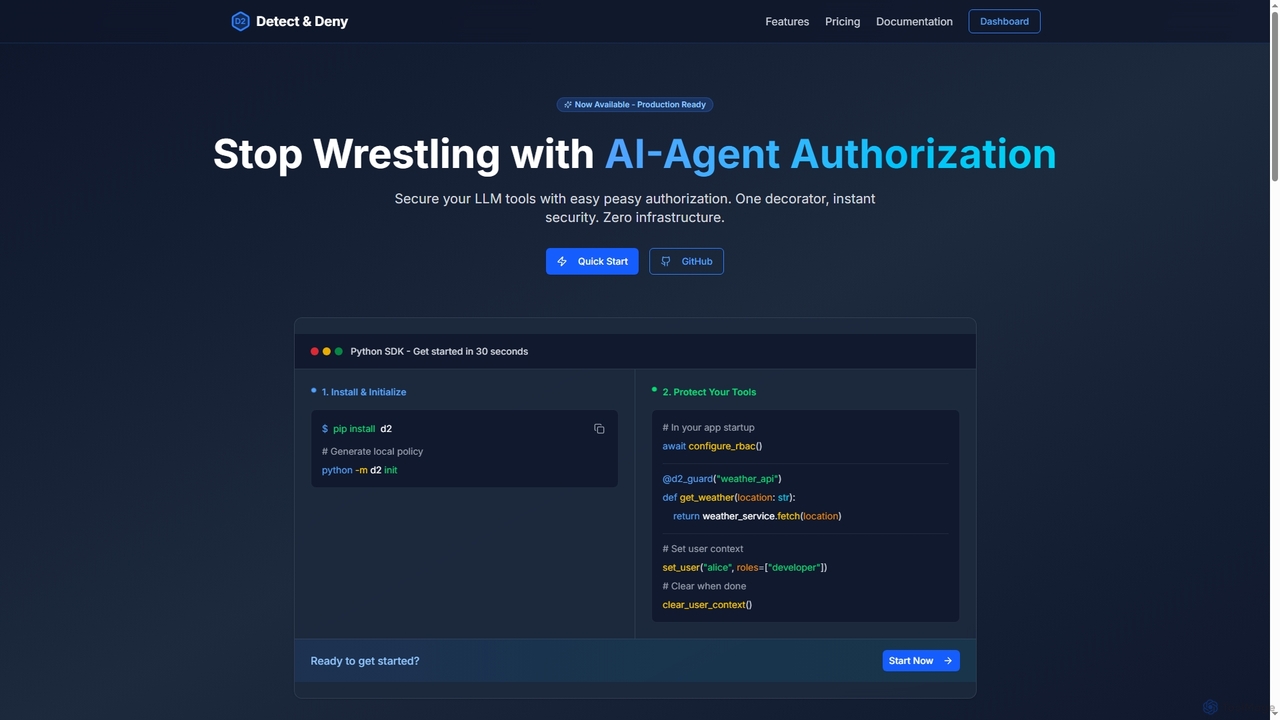
D2 es un SDK de Python diseñado para simplificar la autorización para agentes de IA y herramientas LLM. Proporciona una seguridad robusta a nivel de código añadiendo un único decorador a sus funciones, reemplazando la lógica de autorización compleja con un sistema basado en políticas fácil de gestionar.

Desarrollo
Visits 7.3KFavorites 151Likes 144

About Autorización

Las herramientas de Autorización son un componente crítico dentro de las herramientas para desarrolladores, diseñadas para definir y hacer cumplir lo que los usuarios o sistemas autenticados tienen permitido hacer dentro de una aplicación o sistema. Estas herramientas establecen políticas de acceso y gestionan permisos, asegurando que solo las entidades autorizadas puedan realizar acciones específicas o acceder a recursos particulares. Proporcionan el control granular necesario para construir aplicaciones seguras, conformes y multi-inquilino.

Características Principales

  • Control de Acceso Basado en Roles (RBAC): Asigna permisos a roles, que luego se asignan a usuarios, simplificando la gestión de permisos a escala.
  • Control de Acceso Basado en Atributos (ABAC): Define políticas de acceso basadas en atributos del usuario, el recurso y el entorno, ofreciendo una autorización altamente flexible y dinámica.
  • Puntos de Aplicación de Políticas (PEP): Se integra directamente en el código de la aplicación o en las pasarelas de API para interceptar solicitudes de acceso y consultar decisiones de autorización.
  • Permisos Granulares: Permite un control preciso sobre acciones individuales (por ejemplo, leer, escribir, eliminar) en recursos específicos, hasta el nivel de campo.

Casos de Uso

Las herramientas de autorización son esenciales para los desarrolladores que construyen aplicaciones seguras. Se utilizan para gestionar los niveles de acceso de los usuarios en plataformas SaaS, controlar qué microservicios pueden comunicarse entre sí y restringir el acceso a datos sensibles según los roles de usuario o las afiliaciones departamentales. Esto garantiza la privacidad de los datos y la seguridad operativa en sistemas complejos.

Cómo Elegir

Al seleccionar herramientas de autorización, considere la granularidad del control requerido (por ejemplo, RBAC vs. ABAC), la facilidad de integración con las pilas tecnológicas existentes (SDK, API), la escalabilidad para manejar bases de usuarios crecientes y la flexibilidad de los lenguajes de definición de políticas. Evalúe las características de cumplimiento, el impacto en el rendimiento y el costo total de propiedad, incluyendo la implementación y el mantenimiento.

Autorización use cases

1

Gestión de Permisos de Usuario en Aplicaciones SaaS

Los desarrolladores de plataformas SaaS utilizan herramientas de autorización para definir y aplicar roles de usuario complejos (por ejemplo, administrador, editor, espectador) y sus permisos correspondientes en diversas funciones y datos. Esto garantiza que cada usuario solo pueda acceder y modificar lo que se le permite explícitamente, manteniendo la integridad y seguridad de los datos para entornos multi-inquilino.

2

Protección de la Comunicación entre Microservicios

En una arquitectura de microservicios, los desarrolladores implementan políticas de autorización para controlar qué servicios pueden llamar a puntos finales específicos o acceder a datos de otros servicios. Esto previene el acceso interno no autorizado y limita el alcance de posibles brechas de seguridad, asegurando una comunicación segura entre servicios.

3

Control de Acceso a Datos Sensibles

Los ingenieros de datos y desarrolladores utilizan herramientas de autorización para restringir el acceso a datos sensibles de clientes o financieros dentro de bases de datos o lagos de datos. Se pueden establecer políticas basadas en roles de usuario, departamento o incluso atributos de datos, asegurando el cumplimiento de regulaciones como GDPR o HIPAA al prevenir la exposición no autorizada de datos.

4

Implementación de Control de Acceso Multi-Inquilino

Para aplicaciones que sirven a múltiples organizaciones (inquilinos), las herramientas de autorización permiten un estricto aislamiento de datos y funciones entre inquilinos. Los desarrolladores configuran políticas para asegurar que los usuarios de una organización no puedan ver o interactuar con datos pertenecientes a otra, proporcionando una experiencia de usuario segura y segregada.

5

Protección de APIs para Integraciones de Terceros

Los desarrolladores de API emplean herramientas de autorización para proteger sus APIs, asegurando que solo las aplicaciones de terceros o socios legítimos puedan acceder a puntos finales de API y datos específicos. Esto implica definir alcances, tokens y políticas que otorgan permisos precisos, salvaguardando la infraestructura de la API y los datos subyacentes.

6

Garantizar el Cumplimiento de Requisitos Regulatorios

Las organizaciones en industrias reguladas (por ejemplo, finanzas, atención médica) aprovechan las herramientas de autorización para hacer cumplir políticas estrictas de control de acceso que cumplen con los estándares de cumplimiento. Los desarrolladores implementan reglas que dictan quién puede acceder, modificar o auditar información específica, proporcionando registros auditables de las decisiones de acceso para demostrar el cumplimiento normativo.

Autorización FAQ

¿Qué son las herramientas de Autorización?

Las herramientas de autorización son herramientas especializadas para desarrolladores que gestionan y aplican permisos de acceso para usuarios y sistemas dentro de una aplicación o entorno digital. Determinan "qué" se le permite hacer, acceder o ver a una entidad autenticada, basándose en políticas y reglas predefinidas, asegurando interacciones seguras y controladas con los recursos.

¿En qué se diferencian las herramientas de Autorización de las herramientas de Autenticación?

Las herramientas de autenticación verifican "quién" es un usuario (por ejemplo, mediante nombre de usuario/contraseña, biometría), confirmando su identidad. Las herramientas de autorización, por otro lado, determinan "qué" se le permite hacer o acceder a ese usuario autenticado. La autenticación se trata de la verificación de identidad, mientras que la autorización se trata de la gestión de permisos. Son procesos complementarios para asegurar una aplicación.

¿Cuáles son los principales beneficios de usar herramientas de Autorización?

El uso de herramientas de autorización ofrece varios beneficios clave: seguridad mejorada al prevenir el acceso no autorizado, mayor cumplimiento de las regulaciones de protección de datos (como GDPR, HIPAA), gestión simplificada de permisos de usuario complejos y mayor flexibilidad en la definición de políticas de acceso granular. También reducen el esfuerzo de desarrollo al centralizar la lógica de control de acceso.

¿Qué es el Control de Acceso Basado en Roles (RBAC) en la Autorización?

El Control de Acceso Basado en Roles (RBAC) es un modelo de autorización popular donde los permisos se asocian con roles específicos (por ejemplo, "Administrador", "Editor", "Invitado"). Luego, a los usuarios se les asigna uno o más roles, heredando todos los permisos asociados con esos roles. RBAC simplifica la gestión de permisos, especialmente en grandes organizaciones, al abstraer los permisos de usuario individuales en roles manejables.

¿Pueden las herramientas de Autorización integrarse con proveedores de identidad existentes?

Sí, la mayoría de las herramientas de autorización modernas están diseñadas para integrarse sin problemas con proveedores de identidad (IdP) existentes como Okta, Auth0, Azure AD o Google Identity Platform. Esto permite que las aplicaciones aprovechen los directorios de usuarios y los mecanismos de autenticación existentes, mientras que la herramienta de autorización maneja la capa de aplicación de permisos, creando una arquitectura de seguridad unificada.