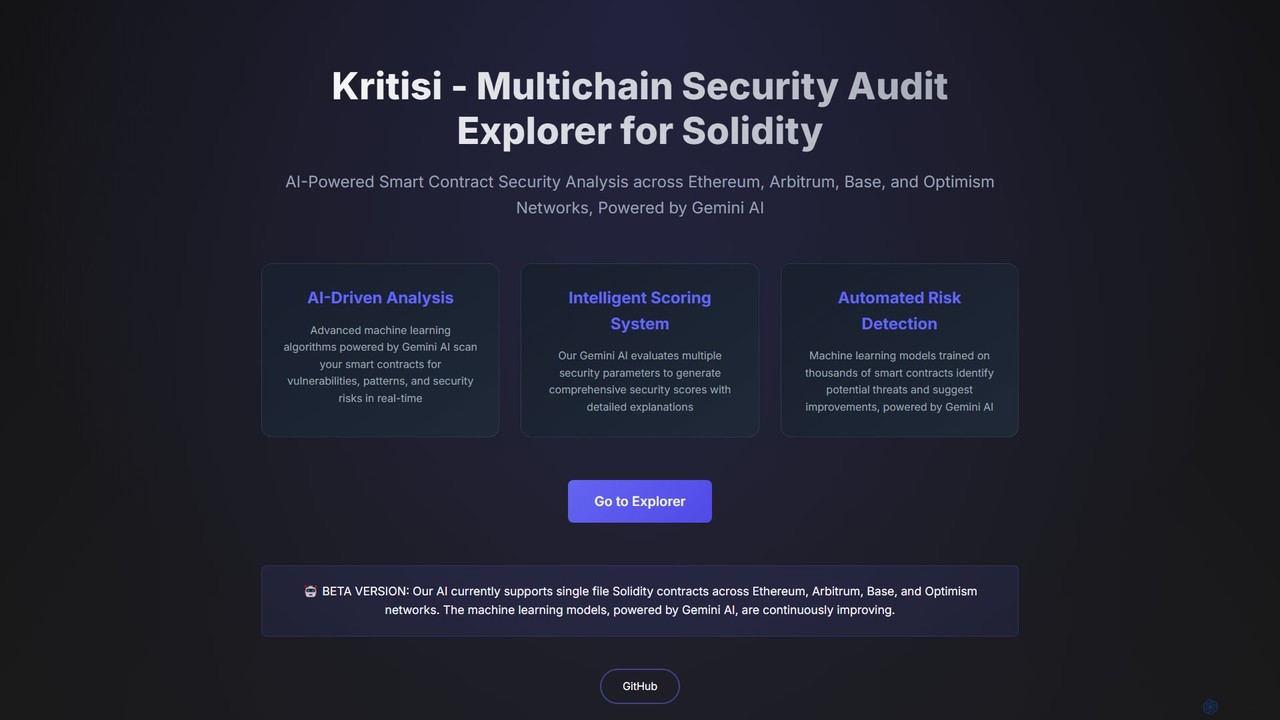
Las herramientas de Auditoría de Código con IA son aplicaciones especializadas que analizan automáticamente el código fuente para identificar vulnerabilidades de seguridad, errores y problemas de calidad. Estas herramientas utilizan modelos de aprendizaje automático y análisis estático avanzado (SAST) para detectar fallos complejos que los linters tradicionales podrían pasar por alto. Su valor principal radica en permitir a los equipos de desarrollo asegurar el software de forma proactiva, garantizar el cumplimiento de estándares como OWASP y mejorar la mantenibilidad del código durante todo el ciclo de vida del desarrollo. Al integrarse en los pipelines de CI/CD, proporcionan retroalimentación de seguridad continua, convirtiendo la seguridad en una responsabilidad compartida.
Funciones Clave
- Detección de Vulnerabilidades: Identifica riesgos de seguridad comunes como inyección SQL, cross-site scripting (XSS) y configuraciones inseguras.
- Análisis de Calidad del Código: Evalúa la complejidad, duplicación y adherencia del código a las mejores prácticas de codificación y guías de estilo establecidas.
- Sugerencias de Corrección Automatizadas: Proporciona recomendaciones contextuales o genera parches de código para resolver los problemas identificados de manera eficiente.
- Escaneo de Dependencias: Analiza bibliotecas de terceros y componentes de código abierto en busca de vulnerabilidades conocidas (Análisis de Composición de Software - SCA).
- Verificación de Cumplimiento: Comprueba el código con los estándares y regulaciones de seguridad de la industria, incluyendo OWASP Top 10, CWE y CERT.
Casos de Uso
Las herramientas de Auditoría de Código con IA son esenciales para equipos de desarrollo de software, ingenieros de DevOps y profesionales de la ciberseguridad. Se utilizan ampliamente en empresas de tecnología, instituciones financieras y organizaciones de salud para proteger aplicaciones propietarias. Una aplicación clave es su integración en los pipelines de CI/CD para automatizar las comprobaciones de seguridad en cada commit de código, evitando que las vulnerabilidades lleguen a los entornos de producción.
Cómo Elegir
Al seleccionar una herramienta de Auditoría de Código con IA, considere lo siguiente: Primero, verifique su compatibilidad con los lenguajes de programación y frameworks de su proyecto. Segundo, evalúe sus capacidades de integración con su ecosistema de desarrollo existente, como GitHub, GitLab o Jenkins. Tercero, valore la precisión de la herramienta y la tasa de falsos positivos para evitar la fatiga de alertas en su equipo. Finalmente, considere la profundidad del análisis proporcionado, ya sea análisis estático (SAST), análisis dinámico (DAST) o una combinación.