ToolMage
Iniciar sesión

Best 1 Reputación AI tools for Herramientas para Desarrolladores

Popular Reputación AI tools in Herramientas para Desarrolladores include Talent Protocol, helping you work more efficiently.

Talent Protocol
Freemium

Talent Protocol

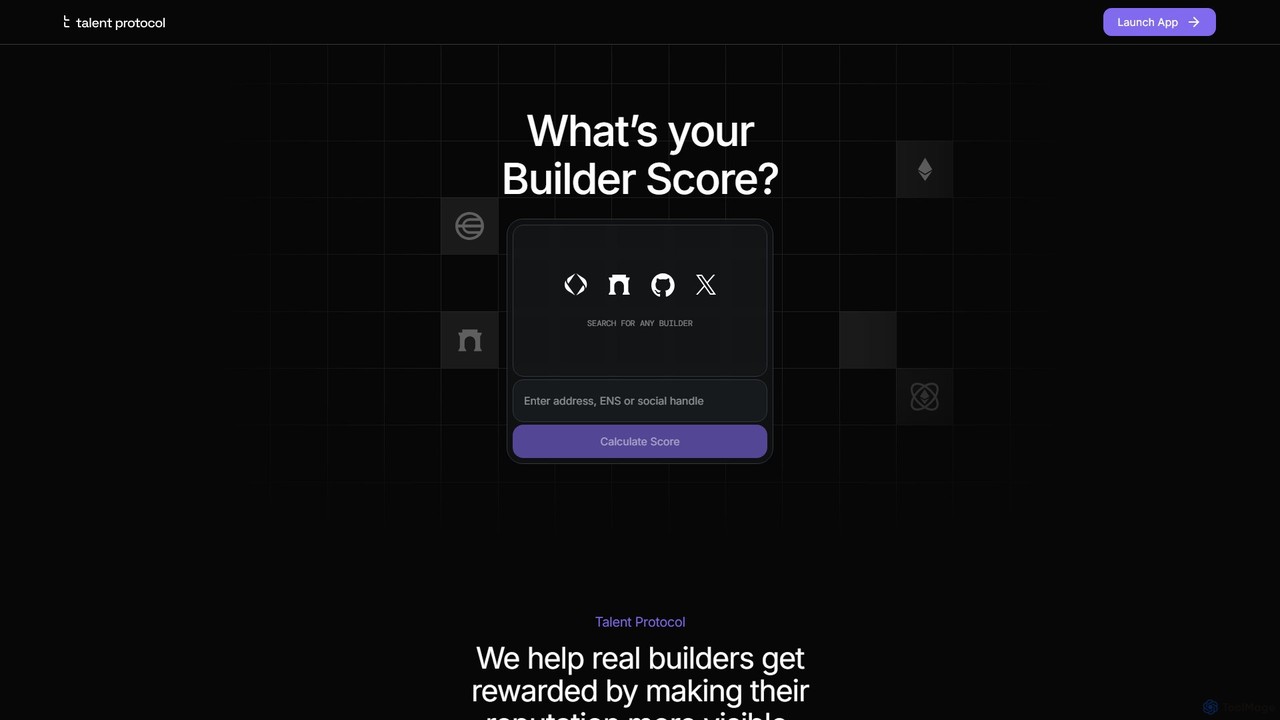
Talent Protocol es una plataforma de reputación descentralizada para la nueva internet. Ayuda a los constructores y desarrolladores a hacer visible y verificable su reputación profesional a través de un 'Builder Score', desbloqueando nuevas oportunidades y recompensas en el ecosistema Web3.

Reputación
Visits 9KFavorites 160Likes 142

About Reputación

Las herramientas de reputación con IA son una categoría especializada de utilidades para desarrolladores diseñadas para analizar y calificar la calidad, seguridad y fiabilidad de los componentes de software. Estas herramientas aprovechan el aprendizaje automático para procesar vastos conjuntos de datos de repositorios de código, bases de datos de vulnerabilidades y discusiones de la comunidad para generar una puntuación de reputación completa. Permiten a los desarrolladores y organizaciones mitigar los riesgos asociados con las dependencias de terceros, evaluar la deuda técnica y tomar decisiones basadas en datos sobre el software que construyen y utilizan. Este enfoque proactivo hacia la salud del código es crucial para mantener aplicaciones seguras y estables.

Funciones Clave

  • Escaneo de Dependencias: Analiza automáticamente las dependencias del proyecto en busca de vulnerabilidades de seguridad conocidas, problemas de cumplimiento de licencias y estado de mantenimiento.
  • Análisis de Calidad del Código: Utiliza IA para detectar "code smells" complejos, antipatrones y errores potenciales que los linters tradicionales podrían pasar por alto.
  • Puntuación de Salud del Proyecto: Agrega diversas métricas como la frecuencia de commits, el tiempo de resolución de problemas y la actividad de la comunidad en una única puntuación fácil de entender.
  • Predicción de Vulnerabilidades: Emplea modelos predictivos para identificar segmentos de código que probablemente contengan futuras vulnerabilidades basándose en patrones históricos.

Casos de Uso

Estas herramientas son utilizadas principalmente por equipos de desarrollo de software, ingenieros de DevOps y profesionales de la seguridad en empresas de tecnología. Se integran en los pipelines de CI/CD para un control de seguridad automatizado, se usan durante el proceso de adquisición para evaluar software de terceros y son utilizadas por las oficinas de programas de código abierto (OSPO) para gestionar contribuciones y dependencias.

Cómo Elegir

Al seleccionar una herramienta de reputación con IA, considere sus capacidades de integración con su cadena de herramientas existente (p. ej., GitHub, GitLab, Jenkins). Evalúe la amplitud y profundidad de sus fuentes de datos y la transparencia de su algoritmo de puntuación. Además, verifique su compatibilidad con sus lenguajes de programación y ecosistemas específicos, y considere si su modelo de precios se alinea con el tamaño de su equipo y sus patrones de uso.

Reputación use cases

1

Evaluación de Dependencias de Código Abierto

Un equipo de desarrollo de software necesita elegir una nueva biblioteca para la visualización de datos. En lugar de basarse únicamente en las estrellas de GitHub, utilizan una herramienta de reputación con IA para comparar dos opciones populares. La herramienta proporciona un informe detallado que muestra que, aunque la Biblioteca A tiene más estrellas, la Biblioteca B tiene un tiempo de respuesta a parches de seguridad mucho más rápido, menos problemas críticos sin resolver y una comunidad de mantenedores más activa. Basándose en esta información basada en datos, el equipo elige con confianza la Biblioteca B, reduciendo el riesgo a largo plazo de vulnerabilidades de seguridad y problemas de mantenimiento.

2

Control de Seguridad Automatizado en CI/CD

Un ingeniero de DevOps integra una herramienta de reputación con IA en el pipeline de integración continua de su empresa. Un desarrollador intenta fusionar una solicitud de extracción que introduce una nueva dependencia con una vulnerabilidad crítica recién descubierta. La herramienta de IA escanea automáticamente la dependencia, identifica la vulnerabilidad de alto riesgo y le asigna una puntuación de reputación baja. La compilación de CI falla, evitando que el código vulnerable se fusione en la rama principal. El sistema notifica automáticamente al desarrollador con un enlace a los detalles de la vulnerabilidad, permitiendo una rápida corrección.

3

Evaluación de la Deuda Técnica en Código Heredado

Un nuevo líder técnico es asignado a un proyecto heredado con una base de código grande y compleja. Para comprender rápidamente la salud del proyecto, ejecuta una herramienta de reputación con IA en todo el repositorio. La herramienta genera un panel visual que resalta los módulos con alta complejidad ciclomática, baja cobertura de pruebas y dependencias obsoletas. Esto proporciona una visión general objetiva y respaldada por datos de la deuda técnica, lo que permite al líder técnico priorizar los esfuerzos de refactorización en las áreas más críticas y crear una hoja de ruta estratégica para la modernización.

4

Due Diligence Técnica para Fusiones y Adquisiciones

Una firma de capital privado está considerando adquirir una startup tecnológica. Como parte de su due diligence, utilizan una herramienta de reputación con IA para realizar un análisis no intrusivo de los repositorios de código públicos de la startup. El análisis revela la calidad general del código, la postura de seguridad de su pila de software y la salud de sus contribuciones de código abierto. El informe señala una fuerte dependencia de bibliotecas sin mantenimiento, lo que representa un riesgo futuro potencial. Esta información se utiliza para ajustar la valoración y para planificar la integración técnica posterior a la adquisición.

5

Gestión de una Oficina de Programas de Código Abierto (OSPO)

El gerente de una OSPO en una gran corporación es responsable de gobernar el uso de software de código abierto. Utilizan una herramienta de reputación con IA para crear y hacer cumplir políticas en toda la organización. Por ejemplo, pueden establecer una regla para bloquear cualquier nueva dependencia con una puntuación de reputación por debajo de 70 o una que utilice una licencia no compatible como GPL. El panel de la herramienta proporciona una vista centralizada de todos los componentes de código abierto utilizados en la empresa, ayudando al gerente de la OSPO a rastrear el cumplimiento, monitorear nuevas vulnerabilidades y generar informes para los equipos legales y de seguridad.

6

Mejora del Portafolio Personal de Desarrollador

Un desarrollador independiente quiere mostrar sus habilidades a posibles empleadores o clientes. Conecta su perfil público de GitHub a una herramienta de reputación con IA. La herramienta analiza sus repositorios, destacando proyectos con excelente calidad de código, buena cobertura de pruebas y adhesión a las mejores prácticas. Genera una 'puntuación de salud' pública o una insignia que el desarrollador puede agregar a su currículum, sitio web de portafolio o perfil de LinkedIn. Esto proporciona una validación objetiva y de terceros de sus estándares de codificación, ayudándoles a destacar en un mercado laboral competitivo.

Reputación FAQ

¿Qué son las herramientas de reputación con IA en el contexto de las herramientas para desarrolladores?

Las herramientas de reputación con IA son un tipo de software para desarrolladores que evalúa la calidad y el riesgo del código y sus dependencias. A diferencia de las herramientas de reputación de marca generales, se centran específicamente en atributos técnicos. Utilizan el aprendizaje automático para analizar factores como vulnerabilidades de seguridad, complejidad del código, cumplimiento de licencias y la actividad de mantenimiento de proyectos de código abierto para generar una puntuación de 'reputación', ayudando a los desarrolladores a tomar decisiones más seguras e informadas.

¿Cómo elegir la herramienta de reputación con IA adecuada para un equipo de desarrollo?

Elegir la herramienta adecuada depende de sus necesidades específicas. Considere los siguientes factores:

  • Soporte del Ecosistema: Asegúrese de que la herramienta sea compatible con sus principales lenguajes de programación, frameworks y gestores de paquetes (p. ej., npm, Maven, PyPI).
  • Integración: Verifique la integración perfecta con su sistema de control de versiones (GitHub, GitLab) y su pipeline de CI/CD (Jenkins, CircleCI).
  • Fuentes de Datos: Evalúe la amplitud de los datos que utiliza la herramienta, como bases de datos de vulnerabilidades (NVD, GitHub Advisories), métricas de calidad del código y señales de actividad de la comunidad.
  • Accionabilidad: La herramienta debe proporcionar recomendaciones claras y accionables para la remediación, no solo datos brutos.
¿Cuál es la diferencia entre una herramienta de reputación con IA y un Analizador de Código Estático (SAST)?

Aunque ambas herramientas analizan código, tienen enfoques diferentes. Una herramienta de Pruebas de Seguridad de Aplicaciones Estáticas (SAST) escanea principalmente su propio código de primera parte en busca de patrones de fallas de seguridad específicos. Una herramienta de reputación con IA tiene un alcance más amplio; analiza no solo su código, sino también todo el ecosistema de sus dependencias de terceros. Evalúa una gama más amplia de factores más allá de la seguridad, incluyendo el mantenimiento del proyecto, la salud de la comunidad y el cumplimiento de licencias, para proporcionar una puntuación de riesgo holística.

¿Qué métricas clave suelen analizar las herramientas de reputación con IA?

Las herramientas de reputación con IA agregan datos de múltiples fuentes para construir un perfil completo. Las métricas clave a menudo incluyen:

  • Seguridad: Número y gravedad de las vulnerabilidades conocidas (CVE), tiempo para aplicar parches.
  • Salud del Mantenimiento: Frecuencia de commits, número de contribuidores activos, tiempo para cerrar problemas y pull requests.
  • Popularidad y Adopción: Número de descargas, forks y estrellas (utilizado como una señal, pero no el único factor).
  • Calidad del Código: Análisis de la complejidad del código, cobertura de pruebas y presencia de "code smells".
  • Cumplimiento de Licencias: Identificación de la licencia del software y posibles problemas de compatibilidad.
¿Pueden estas herramientas predecir futuras vulnerabilidades?

Algunas herramientas avanzadas de reputación con IA pueden, de hecho, realizar predicciones de vulnerabilidades. Utilizan modelos de aprendizaje automático entrenados en vastos conjuntos de datos de vulnerabilidades históricas y cambios en el código. Al identificar patrones complejos en la estructura del código, la actividad de los desarrolladores y el historial del proyecto que se correlacionan con vulnerabilidades pasadas, estas herramientas pueden marcar ciertos segmentos de código o dependencias como si tuvieran una mayor probabilidad estadística de contener un fallo de seguridad en el futuro. Esto permite a los equipos revisar y reforzar proactivamente las áreas de alto riesgo de su base de código.