ToolMage
Iniciar sesión

Best 11 Seguridad AI tools for Herramientas para Desarrolladores

Popular Seguridad AI tools in Herramientas para Desarrolladores include codegate, Qodex, Hoop.dev, Oso, Permit.io, Pangea, ClawSecure, Npmscan, Domainoptic y PassGenZ, helping you work more efficiently.

ClawSecure
Freemium

ClawSecure

ClawSecure es una plataforma de seguridad para agentes de IA que proporciona un escáner gratuito y una capa de verificación de integridad para habilidades y flujos de trabajo de OpenClaw. Utiliza un Protocolo de Auditoría de 3 Capas propio con cobertura completa de OWASP ASI Top 10 para detectar amenazas como inyección de prompts, malware ClawHavoc y vulnerabilidades de cadena de suministro, protegiendo el ecosistema de agentes para usuarios, creadores y plataformas.

Ai Agent
Visits 10.6KFavorites 35Likes 48
Domainoptic
Free

Domainoptic

DomainOptic es una completa plataforma de inteligencia de dominios que ofrece un conjunto de herramientas gratuitas. Cuenta con un generador de nombres con IA, un verificador instantáneo de disponibilidad de dominios con búsqueda WHOIS, auditorías de seguridad en profundidad, análisis de salud de DNS y un sistema único de puntuación de 'brandability' para ayudarte a encontrar, analizar y asegurar el dominio perfecto.

Seguridad
Visits 6.7KFavorites 112Likes 120
Npmscan
Freemium

Npmscan

Npmscan es un escáner de seguridad impulsado por IA diseñado para proteger a los desarrolladores de paquetes npm maliciosos. Proporciona detección de amenazas en tiempo real, análisis profundo de dependencias y alertas instantáneas para prevenir ataques a la cadena de suministro, malware de robo de criptomonedas y otras vulnerabilidades.

Seguridad
Visits 7.9KFavorites 147Likes 127
Hoop.dev
Freemium

Hoop.dev

Hoop.dev es un gateway de acceso impulsado por IA que proporciona seguridad invisible para desarrolladores y control de línea de comandos para administradores. Ofrece acceso seguro y auditable a bases de datos y servidores, con enmascaramiento de datos por IA en tiempo real, grabación de sesiones y flujos de trabajo de aprobación simplificados para mejorar la seguridad sin interrumpir la productividad.

Seguridad
Visits 88.2KFavorites 164Likes 157
codegate
Free

codegate

Codegate es un gateway de seguridad de código abierto y un marco de multiplexación para sistemas de agentes de IA. Desarrollado por Stacklok, proporciona espacios de trabajo seguros y control de acceso basado en políticas, permitiendo a los desarrolladores construir y gestionar aplicaciones complejas de múltiples agentes de forma segura y eficiente.

Frameworks Agénticos
Visits 636.1MFavorites 134Likes 139
Permit.io
Freemium

Permit.io

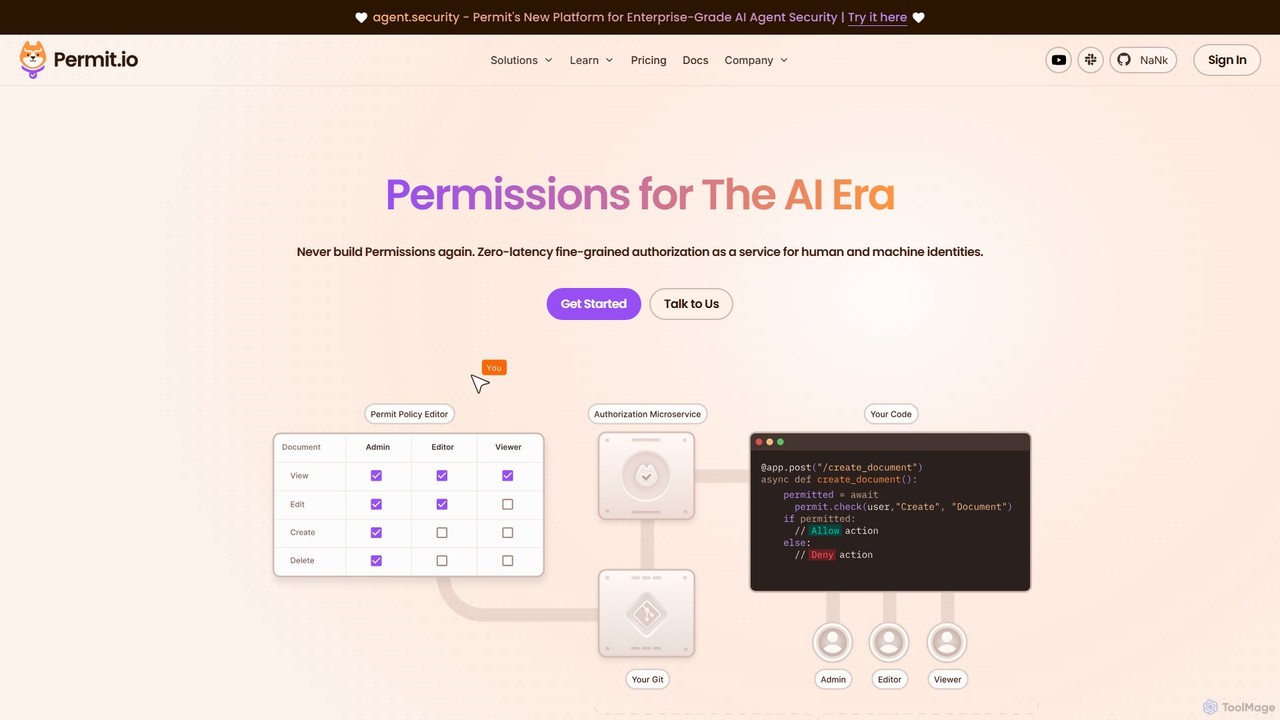
Permit.io es una plataforma de autorización full-stack diseñada para la era de la IA. Simplifica la implementación de controles de acceso complejos como RBAC, ABAC y ReBAC para desarrolladores. Con un editor de políticas sin código, integración con GitOps y componentes de UI incrustables, permite a equipos enteros gestionar permisos de forma segura y eficiente. La plataforma garantiza decisiones de baja latencia al operar en un modelo híbrido, manteniendo los datos sensibles en su red y ofreciendo un cumplimiento robusto y escalabilidad para aplicaciones modernas, incluidas las impulsadas por agentes de IA.

Seguridad
Visits 64.2KFavorites 131Likes 116
PassGenZ
Free

PassGenZ

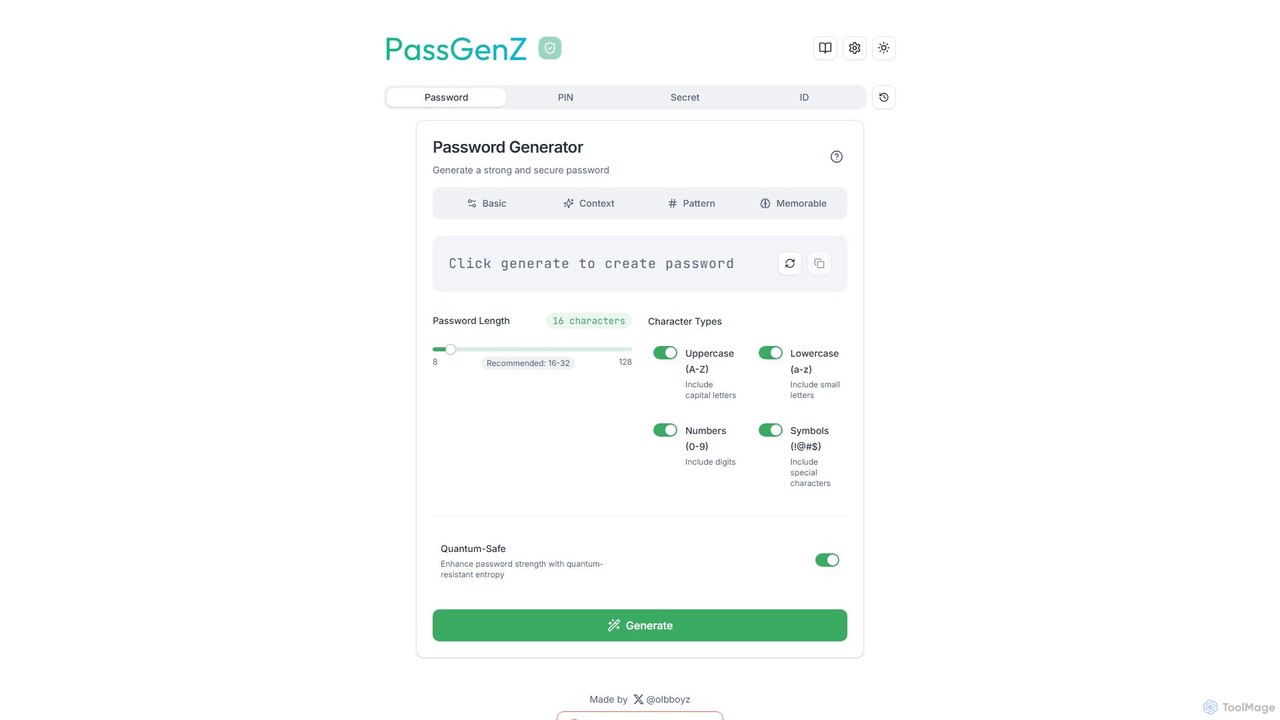
PassGenZ es un generador de contraseñas en línea avanzado y gratuito que crea contraseñas fuertes, seguras y personalizables. Cuenta con múltiples modos de generación, incluyendo frases de contraseña memorables y una opción única de seguridad cuántica para una protección a prueba de futuro. Genere contraseñas, PINs e IDs secretos al instante en su navegador con un enfoque en la privacidad y la seguridad.

Seguridad
Visits 6.6KFavorites 122Likes 134
Oso
Freemium

Oso

Oso es una plataforma de Autorización como Servicio para desarrolladores. Simplifica la implementación de lógicas complejas de control de acceso como RBAC, ReBAC y ABAC. Usando su lenguaje de políticas declarativo, Polar, los equipos de ingeniería pueden construir y aplicar rápidamente permisos de grano fino para cualquier aplicación, incluidas las aplicaciones modernas nativas de IA con flujos de trabajo de agentes y sistemas RAG, acelerando el desarrollo y mejorando la seguridad.

Seguridad
Visits 65.9KFavorites 111Likes 98
oso.ai
Freemium

oso.ai

oso.ai es una plataforma de autorización impulsada por IA que ayuda a los desarrolladores a construir, gestionar y aplicar un control de acceso detallado. Simplifica políticas de seguridad complejas utilizando lenguaje natural, automatización inteligente y un motor de políticas flexible.

Cumplimiento
Visits 6.4KFavorites 132Likes 129
Qodex
Freemium

Qodex

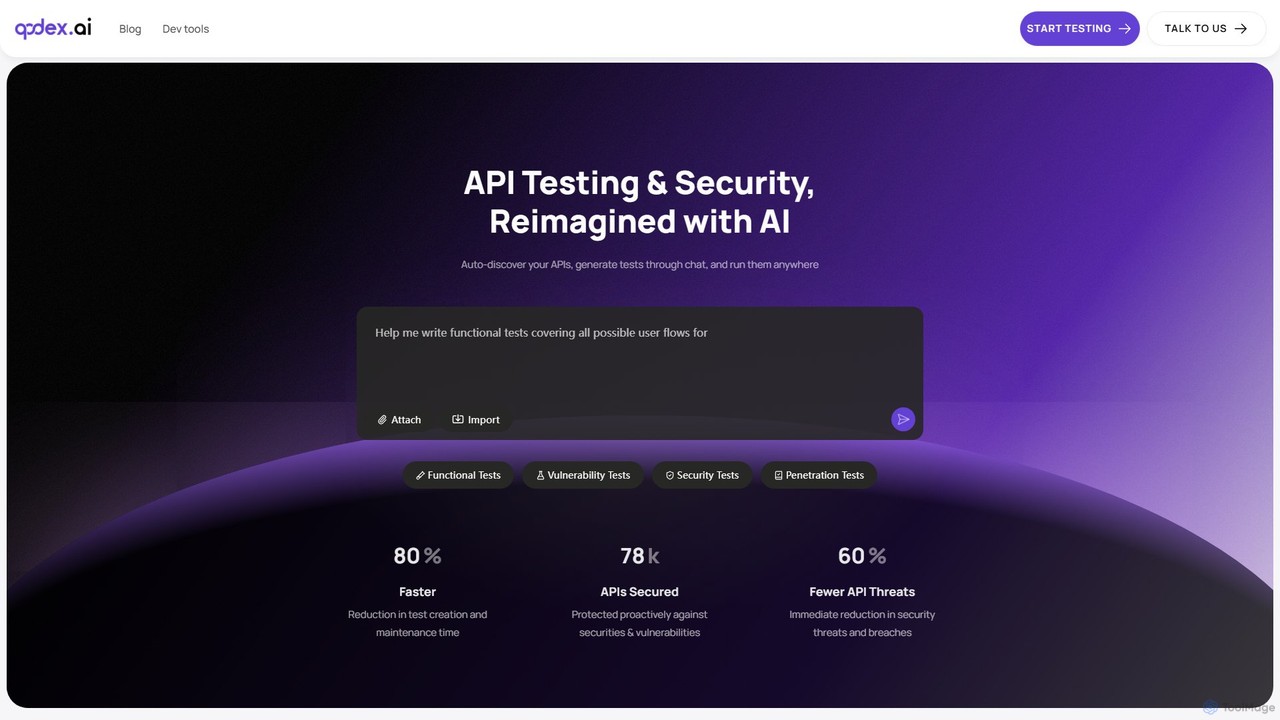
Qodex es una plataforma impulsada por IA que simplifica y acelera las pruebas y la seguridad de las API. Descubre automáticamente sus API, genera pruebas completas a partir de instrucciones en inglés sencillo y se integra perfectamente en su flujo de trabajo de desarrollo. Reduzca el tiempo de creación de pruebas en un 80% y entregue software sin errores más rápido.

Seguridad
Visits 110.8KFavorites 154Likes 161
Pangea
Freemium

Pangea

Pangea es una plataforma para desarrolladores que ofrece un conjunto de servicios de seguridad basados en API. Proporciona barreras de seguridad esenciales para aplicaciones web y de IA, permitiendo a los desarrolladores integrar fácilmente funciones como registros de auditoría seguros, redacción de datos, inteligencia de amenazas y autenticación. Pangea está diseñada para acelerar el desarrollo garantizando que las aplicaciones sean seguras y cumplan con la normativa desde el principio.

Seguridad
Visits 17.9KFavorites 164Likes 163

About Seguridad

Las herramientas de seguridad con IA son una clase de utilidades para desarrolladores que aprovechan la inteligencia artificial para identificar, analizar y mitigar proactivamente las vulnerabilidades de seguridad. Estas herramientas integran modelos de aprendizaje automático para escanear código, monitorear el comportamiento de las aplicaciones y detectar amenazas con mayor precisión que los sistemas tradicionales basados en reglas. Permiten a los desarrolladores incorporar la seguridad directamente en el ciclo de vida del desarrollo (DevSecOps), automatizando tareas complejas y reduciendo el tiempo para remediar problemas críticos. Este enfoque ayuda a construir software más resiliente y seguro desde el principio.

Características Principales

  • Análisis Inteligente de Código: Utiliza IA para realizar análisis estáticos (SAST) y dinámicos (DAST) profundos, identificando vulnerabilidades complejas y fallos lógicos en el código.
  • Detección de Amenazas en Tiempo Real: Emplea modelos de aprendizaje automático para monitorear registros de aplicaciones y tráfico de red en busca de patrones anómalos y amenazas de día cero.
  • Priorización de Vulnerabilidades: Evalúa y clasifica automáticamente las vulnerabilidades según el contexto, la explotabilidad y el impacto comercial potencial, enfocando los esfuerzos de los desarrolladores.
  • Pruebas de Seguridad Automatizadas: Simula ciberataques sofisticados utilizando agentes de IA para descubrir y parchear proactivamente las debilidades de seguridad en aplicaciones y APIs.

Escenarios de Aplicación

Estas herramientas son esenciales para los equipos de DevSecOps que buscan integrar la seguridad continua en sus pipelines de CI/CD. También son ampliamente utilizadas por especialistas en seguridad de aplicaciones (AppSec) para la caza avanzada de amenazas y por desarrolladores de software que trabajan en aplicaciones críticas en sectores como finanzas, salud y comercio electrónico, donde la seguridad de los datos es primordial.

Cómo Elegir

Al seleccionar una herramienta de seguridad con IA, considere sus capacidades de integración con su pila de desarrollo existente (IDE, CI/CD, repositorios). Evalúe su precisión de detección, específicamente las tasas de falsos positivos y negativos. Asegúrese de que sea compatible con los lenguajes de programación y frameworks que utiliza su equipo. Finalmente, evalúe sus funciones de informes y su capacidad para ayudar a cumplir con estándares de cumplimiento como GDPR, HIPAA o PCI DSS.

Featured tool rankings

Seguridad use cases

1

Automatizar Revisiones de Seguridad de Código en Pipelines de CI/CD

Un ingeniero de DevOps integra una herramienta de seguridad con IA directamente en su pipeline de integración continua/entrega continua (CI/CD). Por cada confirmación de código, la herramienta realiza automáticamente un escaneo de seguridad completo. Utiliza el aprendizaje automático para identificar no solo vulnerabilidades conocidas, sino también posibles exploits de día cero y fallos lógicos complejos. Si se encuentra un problema crítico, la compilación falla automáticamente y se envía un informe detallado con sugerencias de remediación al desarrollador. Este proceso desplaza la seguridad a la izquierda, evitando que las vulnerabilidades lleguen a producción y ahorrando un tiempo de remediación significativo.

2

Detectar Comportamiento Anómalo en Aplicaciones en Vivo

Un equipo de Operaciones de Seguridad (SecOps) despliega una herramienta de seguridad con IA para monitorear una aplicación de comercio electrónico de alto tráfico. La herramienta establece una línea base del comportamiento normal del usuario y del sistema analizando registros, llamadas a la API y tráfico de red. Cuando detecta una desviación de esta línea base, como una secuencia inusual de solicitudes de API o un usuario que accede a datos desde una nueva ubicación geográfica a una hora extraña, lo marca inmediatamente como una amenaza potencial. Esto permite al equipo investigar y responder a ataques sofisticados, como el relleno de credenciales o amenazas internas, en tiempo real antes de que ocurra una brecha importante.

3

Priorizar la Remediación de Vulnerabilidades Críticas

Un gerente de seguridad de aplicaciones (AppSec) se enfrenta a un backlog de miles de vulnerabilidades identificadas por varios escáneres. Usando una herramienta de seguridad con IA, pueden enriquecer automáticamente estos datos. La IA analiza el contexto de cada vulnerabilidad, incluyendo su ubicación en el código, su accesibilidad desde internet y si existe un exploit activo en circulación. Luego genera una lista priorizada, destacando el 10-20% de las vulnerabilidades que representan un riesgo genuino e inmediato para el negocio. Esto permite al equipo de desarrollo enfocar sus recursos limitados en arreglar lo que más importa, reduciendo drásticamente la exposición al riesgo de la organización.

4

Proteger APIs Contra Ataques Sofisticados

Un desarrollador de backend es responsable de un conjunto de APIs públicas que manejan datos sensibles de clientes. Utilizan una herramienta de seguridad de API impulsada por IA que va más allá de la simple limitación de velocidad. La herramienta aprende la lógica específica y el flujo de datos esperado para cada punto final de la API. Luego puede detectar y bloquear ataques que explotan fallas en la lógica de negocio, autorización rota a nivel de objeto (BOLA) y otras amenazas del Top 10 de API de OWASP que los Firewalls de Aplicaciones Web (WAF) tradicionales a menudo pasan por alto. Esto asegura la integridad y confidencialidad de los datos transmitidos a través de las APIs.

5

Simular Ataques Realistas para Pruebas de Penetración

Un equipo de pruebas de penetración utiliza una plataforma impulsada por IA para aumentar sus esfuerzos de pruebas manuales. Definen la aplicación objetivo y los objetivos de negocio, y la IA explora de forma autónoma la aplicación, identifica posibles vectores de ataque e intenta explotarlos. La IA puede simular el comportamiento de un atacante humano, encadenando múltiples vulnerabilidades de baja gravedad para crear una ruta de explotación de alto impacto. Esto proporciona una evaluación más completa y continua de la postura de seguridad de la aplicación que las pruebas manuales periódicas por sí solas.

6

Generar Código Seguro con un Asistente de IA

Un desarrollador junior está construyendo una nueva función que requiere manejar datos enviados por el usuario. Utiliza un asistente de codificación impulsado por IA integrado en su IDE. Mientras escribe código, el asistente proporciona retroalimentación de seguridad en tiempo real, señalando vulnerabilidades potenciales como la inyección de SQL o el Cross-Site Scripting (XSS). No solo resalta el código inseguro, sino que también sugiere una versión segura y corregida. Esto sirve como una herramienta de aprendizaje interactiva, ayudando al desarrollador a escribir código más seguro desde el principio e incorporando las mejores prácticas de seguridad en su flujo de trabajo diario.

Seguridad FAQ

¿Qué son las herramientas de seguridad con IA para desarrolladores?

Las herramientas de seguridad con IA son soluciones de software avanzadas que utilizan inteligencia artificial, particularmente aprendizaje automático, para ayudar a los desarrolladores a encontrar, corregir y prevenir vulnerabilidades de seguridad en su código y aplicaciones. A diferencia de las herramientas tradicionales que se basan en reglas y firmas fijas, las herramientas impulsadas por IA pueden aprender de vastos conjuntos de datos de código y patrones de ataque para identificar amenazas nuevas y complejas. Están diseñadas para integrarse sin problemas en el flujo de trabajo de desarrollo, una práctica conocida como DevSecOps.

¿En qué se diferencian las herramientas de seguridad con IA de las herramientas tradicionales de análisis estático (SAST)?

La principal diferencia radica en sus métodos de detección y precisión. Las herramientas SAST tradicionales utilizan un conjunto predefinido de reglas para buscar patrones de vulnerabilidad conocidos, lo que puede llevar a un alto número de falsos positivos y omitir fallos complejos que dependen del contexto. Las herramientas de seguridad con IA utilizan modelos de aprendizaje automático entrenados en millones de vulnerabilidades para comprender el contexto y la lógica del código. Esto les permite:

  • Identificar vulnerabilidades nuevas y de día cero.
  • Reducir drásticamente los falsos positivos al comprender la intención del desarrollador.
  • Priorizar los hallazgos en función del riesgo real y la explotabilidad.

¿Cómo elijo la herramienta de seguridad con IA adecuada?

Elegir la herramienta adecuada depende de las necesidades específicas de su equipo. Considere estos factores clave:

  • Integración del flujo de trabajo: ¿Se integra sin problemas con su IDE, repositorio de código fuente (por ejemplo, GitHub, GitLab) y pipeline de CI/CD?
  • Soporte de lenguajes y frameworks: ¿Cubre toda su pila tecnológica?
  • Precisión y priorización: Pida puntos de referencia sobre las tasas de falsos positivos/negativos y evalúe qué tan bien prioriza las vulnerabilidades críticas.
  • Guía de remediación: ¿Proporciona consejos claros y procesables para que los desarrolladores solucionen los problemas identificados?

¿Cuáles son los principales beneficios de integrar la IA en la seguridad?

Integrar la IA en la seguridad proporciona varios beneficios clave para los equipos de desarrollo. Automatiza el lento proceso de las revisiones manuales de código, permitiendo ciclos de desarrollo más rápidos. Mejora la precisión en la detección de amenazas, encontrando vulnerabilidades sutiles que las herramientas más antiguas pasarían por alto. La IA también sobresale en la priorización de riesgos, ayudando a los equipos a centrarse primero en los problemas más críticos. En última instancia, permite una cultura de seguridad proactiva de "desplazamiento a la izquierda" (shift-left) donde la seguridad es una responsabilidad compartida desde el inicio del proceso de desarrollo, no una ocurrencia tardía.

¿Son difíciles de usar las herramientas de seguridad con IA para los desarrolladores?

La mayoría de las herramientas de seguridad con IA modernas están diseñadas pensando en los desarrolladores y buscan la facilidad de uso. Por lo general, se integran directamente en entornos familiares como Visual Studio Code, los IDE de JetBrains o las solicitudes de extracción de GitHub. El objetivo es proporcionar retroalimentación inmediata y consciente del contexto sin obligar a los desarrolladores a abandonar su flujo de trabajo o convertirse en expertos en seguridad. Las mejores herramientas ofrecen explicaciones claras y sugerencias de código procesables, lo que facilita la comprensión y la solución rápida de vulnerabilidades.