ToolMage
Iniciar sesión

Best 10 Seguridad de Aplicaciones AI tools for Seguridad

Popular Seguridad de Aplicaciones AI tools in Seguridad include AppSanctuary, CodeAnt AI, ZeroPath, Zerothreat, WhyLabs, Aptori, Enforster AI, Ship Guard, SecVibe y DevOps Security, helping you work more efficiently.

SecVibe

SecVibe

SecVibe es una plataforma de seguridad de vanguardia diseñada para proteger aplicaciones construidas con código generado por IA. Ofrece controles especializados, análisis en tiempo real y mecanismos conscientes del contexto para identificar y mitigar vulnerabilidades de seguridad únicas que a menudo pasan desapercibidas para las herramientas tradicionales. SecVibe se integra perfectamente con las pilas de seguridad existentes, mejorando la seguridad general de las aplicaciones para flujos de trabajo de desarrollo modernos asistidos por IA sin comprometer la velocidad.

Análisis de Código
Visits 6.5KFavorites 57Likes 44
Ship Guard
Freemium

Ship Guard

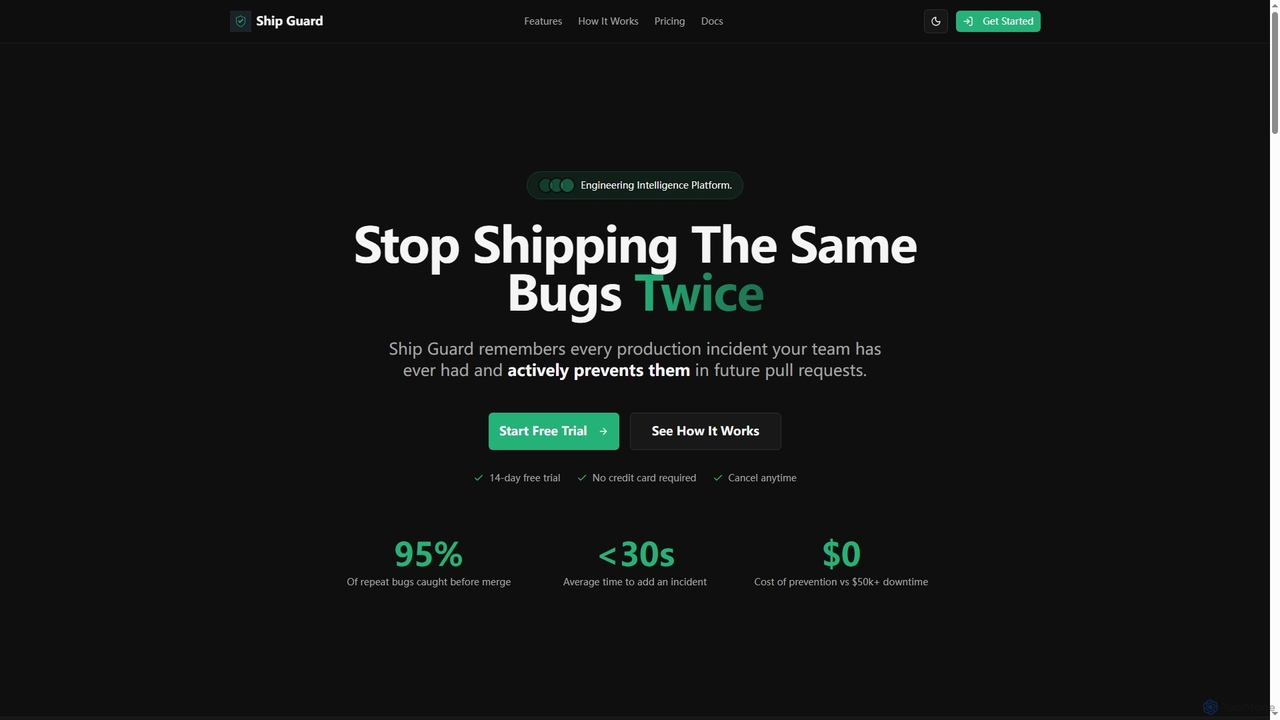
Ship Guard es una plataforma de inteligencia de ingeniería que utiliza IA con una característica única de "Memoria de Incidentes" para prevenir errores repetidos y vulnerabilidades de seguridad en el código. Aprende de los incidentes de producción pasados de su equipo, guías de estilo y documentos de arquitectura para proporcionar revisiones de código personalizadas y en tiempo real, asegurando una mayor calidad del código y reduciendo el costoso tiempo de inactividad.

Gestión de Incidentes
Visits 6.5KFavorites 163Likes 180
Enforster AI
Freemium

Enforster AI

Enforster AI es una herramienta de Pruebas de Seguridad de Aplicaciones Estáticas (SAST) nativa de IA que analiza el código como un desarrollador senior. Entiende la lógica de negocio y el contexto para identificar vulnerabilidades reales con un 90% de precisión, reduciendo los falsos positivos en un 60% y proporcionando correcciones generadas por IA.

Análisis de Código
Visits 7.2KFavorites 110Likes 128
Zerothreat
Freemium

Zerothreat

ZeroThreat es una plataforma de pentesting continuo y DAST impulsada por IA, diseñada para proteger aplicaciones web y APIs. Automatiza la detección de más de 40,000 vulnerabilidades, incluyendo OWASP Top 10 y CVEs, proporcionando información de seguridad rápida, precisa y procesable para desarrolladores y equipos de seguridad.

Prueba
Visits 38.8KFavorites 125Likes 128
DevOps Security
Paid

DevOps Security

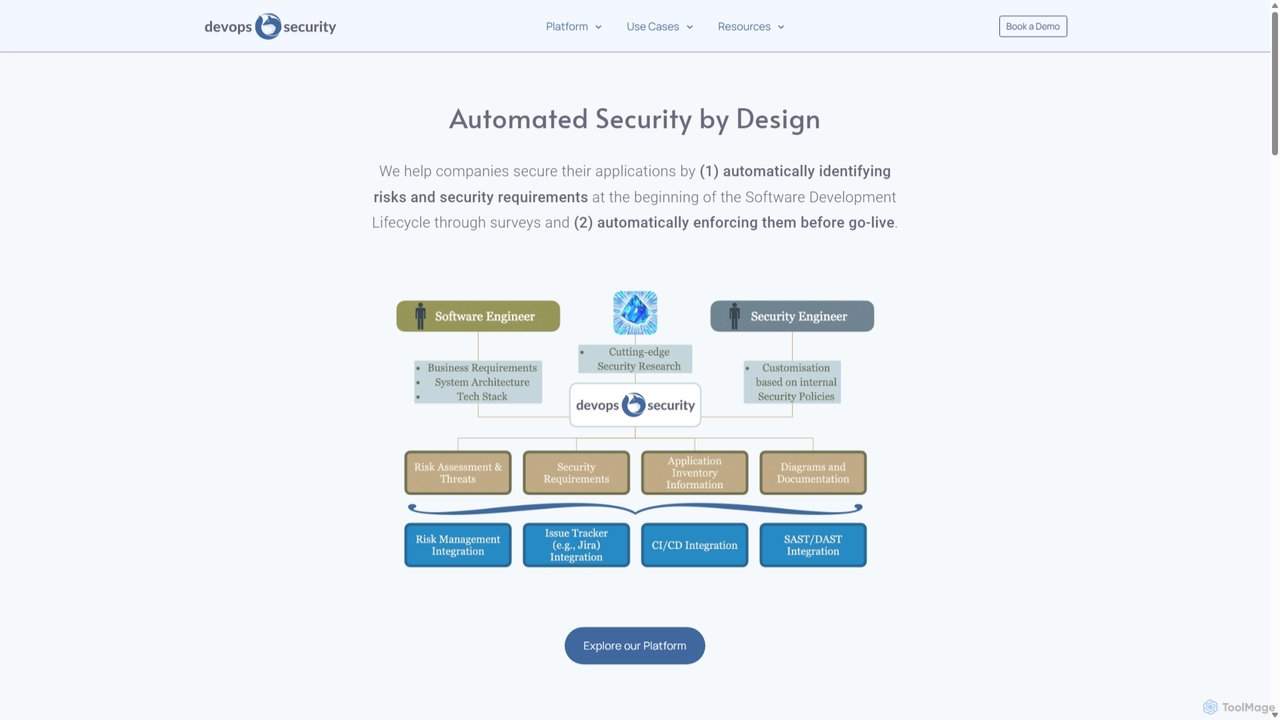
Una plataforma nativa de IA que automatiza la seguridad de las aplicaciones integrando la evaluación de riesgos y la aplicación de requisitos directamente en el Ciclo de Vida de Desarrollo de Software (SDLC). Ayuda a las empresas a desplazar la seguridad a la izquierda (shift left), empoderando a los desarrolladores y agilizando los procesos de seguridad desde el diseño hasta el despliegue.

Seguridad
Visits 6.4KFavorites 145Likes 152
ZeroPath
Freemium

ZeroPath

ZeroPath es una plataforma de seguridad de aplicaciones (AppSec) nativa de IA que unifica SAST, SCA, detección de secretos y más. Encuentra y corrige automáticamente vulnerabilidades complejas de forma inteligente, reduce significativamente los falsos positivos y se integra a la perfección en los flujos de trabajo de los desarrolladores para hacer de la seguridad un esfuerzo colaborativo.

Seguridad de Código
Visits 47.5KFavorites 144Likes 150
CodeAnt AI
Freemium

CodeAnt AI

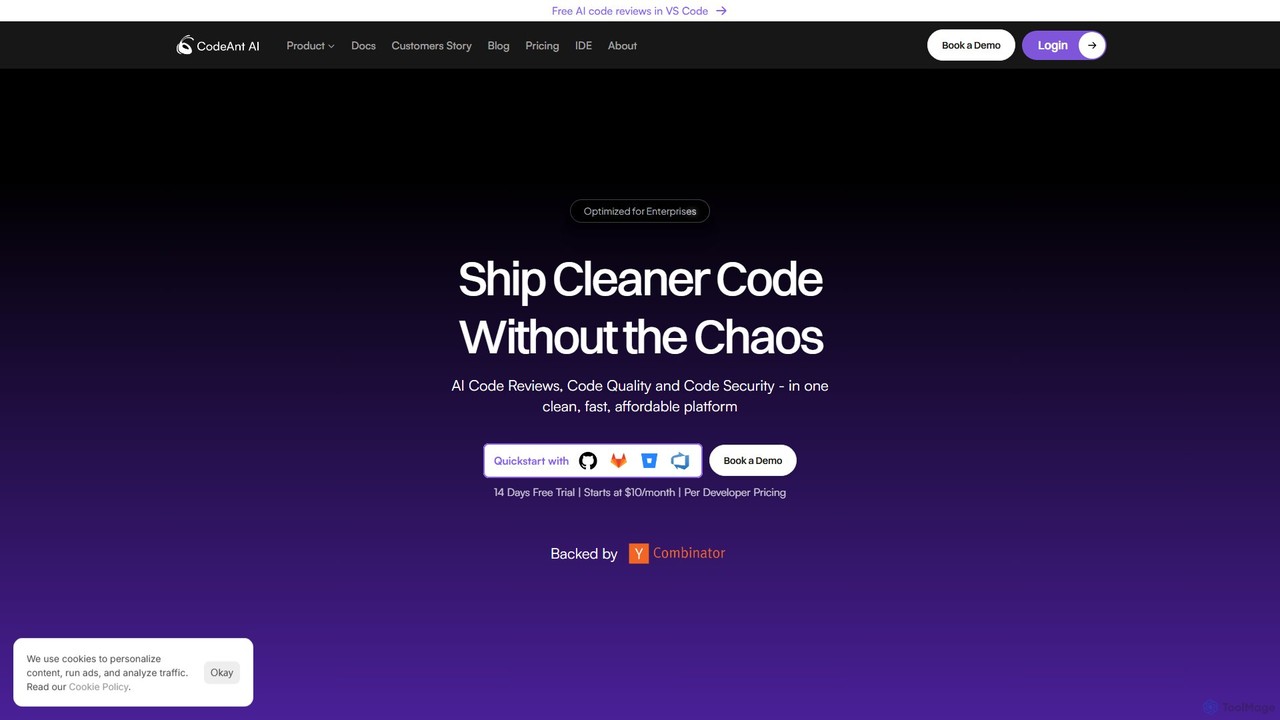
CodeAnt AI es una plataforma impulsada por IA que automatiza las revisiones de código, mejora la calidad del código y garantiza la seguridad de las aplicaciones. Se integra perfectamente en los flujos de trabajo de los desarrolladores, proporcionando resúmenes de pull requests generados por IA, correcciones con un solo clic y escaneo continuo de vulnerabilidades, ayudando a los equipos a entregar código más limpio y seguro más rápido.

Calidad del Código
Visits 140.1KFavorites 127Likes 140
WhyLabs
Freemium

WhyLabs

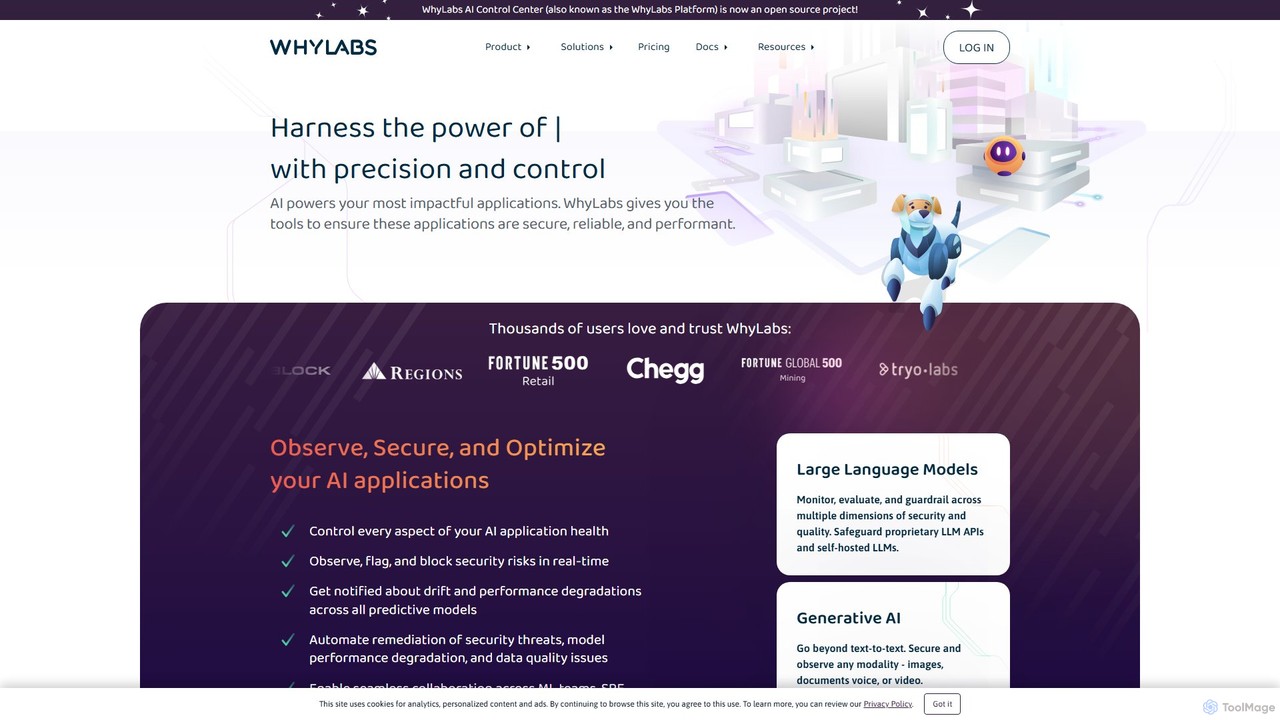
WhyLabs es una plataforma de observabilidad y seguridad de IA diseñada para equipos de MLOps, SRE y seguridad. Proporciona herramientas para monitorear, proteger y optimizar aplicaciones de IA, incluidos LLMs y modelos predictivos. La plataforma detecta la deriva de datos, la degradación del rendimiento y amenazas de seguridad como las inyecciones de prompts en tiempo real, todo ello utilizando una arquitectura que preserva la privacidad y nunca mueve ni duplica datos brutos.

MLOps
Visits 11.4KFavorites 150Likes 153
AppSanctuary
Freemium

AppSanctuary

AppSanctuary es una plataforma de seguridad de aplicaciones impulsada por IA que automatiza el escaneo de vulnerabilidades, las comprobaciones de cumplimiento y la detección de amenazas. Ayuda a los desarrolladores y equipos de seguridad a crear y mantener aplicaciones móviles y web seguras proporcionando un análisis profundo del código, consejos de remediación procesables y una integración perfecta con CI/CD.

Seguridad y Cumplimiento
Visits 6MFavorites 146Likes 127
Aptori
Paid

Aptori

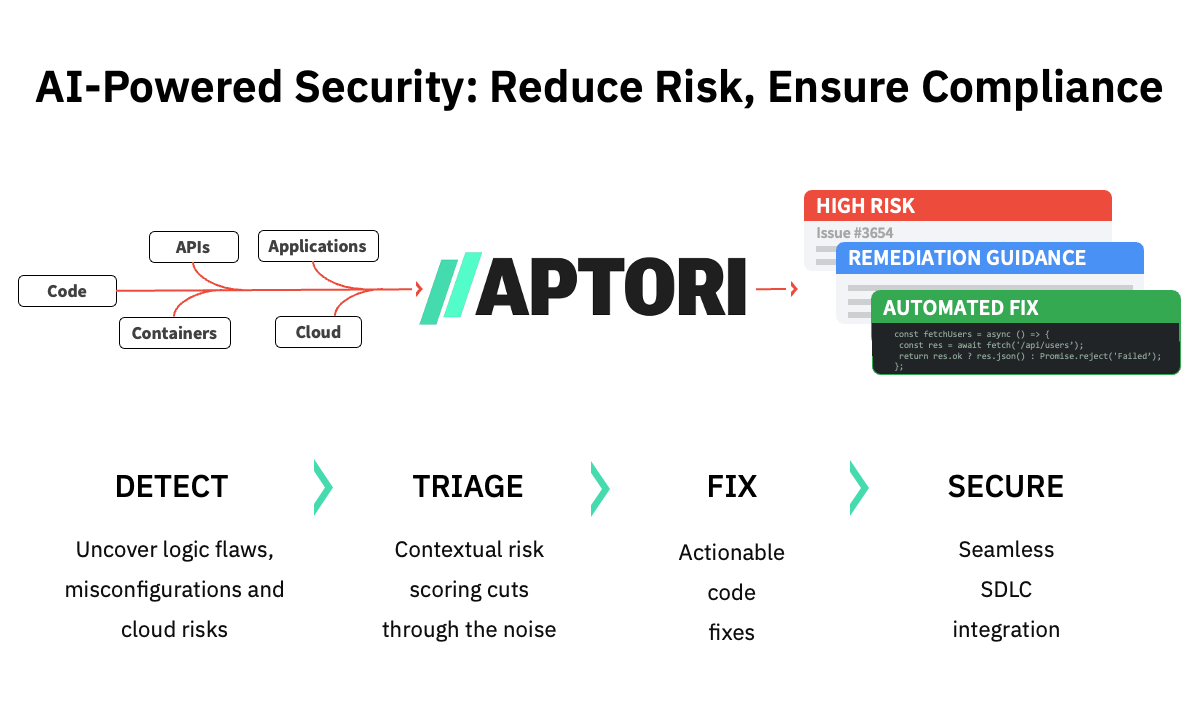
Aptori es una plataforma de seguridad de aplicaciones impulsada por IA que actúa como un Ingeniero de Seguridad de IA autónomo. Detecta, clasifica y corrige proactivamente vulnerabilidades en su código, APIs, aplicaciones e infraestructura en la nube. Al integrar la seguridad en el ciclo de vida del desarrollo de software, Aptori ayuda a los equipos a acelerar los lanzamientos, garantizar el cumplimiento y mantener una postura de seguridad resiliente.

Revisión de Código
Visits 10.8KFavorites 160Likes 142

About Seguridad de Aplicaciones

Las herramientas de Seguridad de Aplicaciones aprovechan la IA para identificar, prevenir y mitigar vulnerabilidades dentro de las aplicaciones de software a lo largo de sus ciclos de vida de desarrollo y operación. Estas soluciones avanzadas utilizan el aprendizaje automático para analizar código, detectar anomalías y predecir posibles amenazas, mejorando significativamente la postura de seguridad general de los activos digitales. Proporcionan mecanismos de defensa proactivos, asegurando que las aplicaciones permanezcan resilientes contra las amenazas cibernéticas en evolución y los requisitos de cumplimiento.

Características Principales

  • Escaneo Automatizado de Vulnerabilidades: Análisis impulsado por IA de código fuente, binarios y aplicaciones en ejecución para identificar fallas de seguridad.
  • Modelado y Predicción de Amenazas: Modelos de aprendizaje automático evalúan la arquitectura de la aplicación para identificar posibles vectores de ataque y predecir futuras amenazas.
  • Autoprotección de Aplicaciones en Tiempo de Ejecución (RASP): Monitoreo y bloqueo de ataques en tiempo real mediante la incrustación de seguridad directamente en la aplicación.
  • Revisión Segura de Código: La IA asiste a los desarrolladores señalando prácticas de codificación inseguras y sugiriendo remediación durante el desarrollo.
  • Análisis de Seguridad de API: Herramientas especializadas para asegurar las API, detectando configuraciones erróneas e intentos de acceso no autorizados.

Casos de Uso

Las organizaciones utilizan estas herramientas para integrar la seguridad tempranamente en el pipeline de DevSecOps, automatizar las verificaciones de cumplimiento y proteger las aplicaciones web y móviles críticas de la explotación. Son esenciales para mantener la integridad de los datos y la confianza del usuario.

Cómo Elegir

Evalúe las herramientas en función de sus capacidades de integración con los pipelines de CI/CD existentes, la amplitud de la detección de vulnerabilidades (SAST, DAST, IAST, RASP), el soporte para lenguajes de programación específicos, las funciones de informes y las certificaciones de cumplimiento. Considere el nivel de automatización y la precisión de la inteligencia de amenazas proporcionada.

Featured tool rankings

Seguridad de Aplicaciones use cases

1

Automatización de Escaneos de Vulnerabilidades Pre-Despliegue

Los equipos de desarrollo integran herramientas de Seguridad de Aplicaciones impulsadas por IA en sus pipelines de CI/CD para escanear automáticamente los nuevos commits de código en busca de vulnerabilidades de seguridad antes del despliegue. Esto permite a los desarrolladores identificar y corregir rápidamente problemas como la inyección SQL o el cross-site scripting (XSS) en las primeras etapas del ciclo de desarrollo, evitando que el código inseguro llegue a producción y reduciendo significativamente los costos y el tiempo de remediación.

2

Protección en Tiempo Real para Aplicaciones Web

Los equipos de operaciones de seguridad implementan herramientas de Autoprotección de Aplicaciones en Tiempo de Ejecución (RASP) para monitorear aplicaciones web en vivo en busca de actividades maliciosas. Estas soluciones impulsadas por IA se incrustan directamente dentro de la aplicación, detectando y bloqueando ataques como exploits de día cero o acceso no autorizado a datos en tiempo real, sin requerir cambios de código o reconfiguraciones de red, proporcionando así una defensa inmediata contra amenazas activas.

3

Mejora del Desarrollo Seguro de API

Los desarrolladores de API utilizan herramientas de Seguridad de Aplicaciones para analizar sus API en busca de posibles fallas de seguridad, incluyendo derivaciones de autenticación, control de acceso roto o exposición de datos sensibles. La IA ayuda a identificar configuraciones erróneas y vulnerabilidades específicas de los puntos finales de API, asegurando que las API se construyan de forma segura desde cero y cumplan con las mejores prácticas de la industria, salvaguardando los datos intercambiados entre servicios.

4

Modelado Proactivo de Amenazas y Evaluación de Riesgos

Los arquitectos de seguridad emplean plataformas de Seguridad de Aplicaciones mejoradas con IA para realizar un modelado proactivo de amenazas en nuevos diseños de aplicaciones. Al analizar diagramas arquitectónicos y especificaciones de diseño, la IA puede predecir posibles vectores de ataque e identificar componentes de alto riesgo, lo que permite a los equipos implementar controles de seguridad y mitigar riesgos antes de que se escriba cualquier código, lo que lleva a aplicaciones más robustas y seguras.

5

Garantizar el Cumplimiento de las Regulaciones de la Industria

Los oficiales de cumplimiento utilizan herramientas de Seguridad de Aplicaciones para automatizar el proceso de verificación de aplicaciones contra diversas regulaciones de la industria como GDPR, HIPAA o PCI DSS. Estas herramientas generan informes detallados sobre la postura de seguridad, resaltan áreas de incumplimiento y proporcionan recomendaciones accionables, agilizando las preparaciones de auditoría y asegurando que las aplicaciones cumplan con los estándares legales y regulatorios necesarios.

6

Protección de Aplicaciones Móviles contra la Explotación

Los desarrolladores de aplicaciones móviles aprovechan herramientas especializadas de Seguridad de Aplicaciones para escanear sus aplicaciones iOS y Android en busca de vulnerabilidades específicas de las plataformas móviles, como almacenamiento de datos inseguro, criptografía débil o riesgos de ingeniería inversa. La IA ayuda a detectar estas amenazas específicas de dispositivos móviles, asegurando que los datos del usuario estén protegidos y que la aplicación permanezca resistente a la manipulación y explotación en varios dispositivos.

Seguridad de Aplicaciones FAQ

¿Qué es la Seguridad de Aplicaciones?

La Seguridad de Aplicaciones se refiere a los procesos, herramientas y prácticas utilizadas para proteger las aplicaciones de software de amenazas y vulnerabilidades a lo largo de todo su ciclo de vida. Las herramientas de Seguridad de Aplicaciones impulsadas por IA automatizan la detección, el análisis y la remediación de fallas de seguridad, asegurando que las aplicaciones sean resistentes a los ciberataques y cumplan con los estándares de seguridad. Son un componente crítico de una estrategia integral de ciberseguridad.

¿Cómo funcionan las herramientas de Seguridad de Aplicaciones impulsadas por IA?

Las herramientas de Seguridad de Aplicaciones impulsadas por IA utilizan algoritmos de aprendizaje automático para analizar grandes volúmenes de código, tráfico de red y patrones de comportamiento. Pueden identificar vulnerabilidades conocidas, detectar anomalías que indican nuevas amenazas e incluso predecir posibles vectores de ataque. Esta automatización permite pruebas y protección de seguridad más rápidas, precisas y escalables en comparación con los métodos manuales tradicionales.

¿Cuál es la diferencia entre Seguridad de Aplicaciones y Seguridad de Red?

La Seguridad de Aplicaciones se centra en proteger las propias aplicaciones de software, incluyendo su código, diseño y entorno de ejecución, para prevenir vulnerabilidades como la inyección SQL o XSS. La Seguridad de Red, una categoría padre más amplia, se centra en proteger la infraestructura de red subyacente de accesos no autorizados, uso indebido o interrupciones, tratando con firewalls, sistemas de detección de intrusiones y protocolos de red. Ambas son cruciales pero abordan diferentes capas de la pila de TI.

¿Cuáles son los beneficios clave de usar IA en la Seguridad de Aplicaciones?

La integración de la IA en la Seguridad de Aplicaciones ofrece varios beneficios clave: mayor precisión en la detección de vulnerabilidades, escaneo y análisis acelerados, predicción proactiva de amenazas, reducción de falsos positivos y mejora de la escalabilidad en grandes bases de código. La IA ayuda a los equipos de seguridad a priorizar problemas críticos, automatizar tareas repetitivas y adaptarse a nuevas técnicas de ataque de manera más efectiva, lo que lleva a defensas de aplicaciones más sólidas en general.

¿Qué debo considerar al elegir una solución de Seguridad de Aplicaciones?

Al seleccionar una solución de Seguridad de Aplicaciones, considere su capacidad para integrarse con sus herramientas de desarrollo existentes (CI/CD), los tipos de pruebas de seguridad que ofrece (SAST, DAST, IAST, RASP), el soporte para sus lenguajes de programación y frameworks, la precisión de su detección de vulnerabilidades y sus capacidades de informes de cumplimiento. Además, evalúe la reputación del proveedor, el soporte y la escalabilidad de la solución para satisfacer futuras necesidades.