ToolMage
Iniciar sesión

Best 4 Seguridad de Código AI tools for Seguridad

Popular Seguridad de Código AI tools in Seguridad include CodeComplete, CipherClaw, Trustrepo y Niyantri Security, helping you work more efficiently.

Niyantri Security

Niyantri Security

Niyantri Security es un ingeniero de seguridad autónomo impulsado por IA diseñado para detectar y corregir automáticamente vulnerabilidades en su base de código. Realiza escaneos profundos y multifásicos para identificar fallas de seguridad con contexto, proporciona correcciones automáticas precisas y se integra perfectamente en los flujos de trabajo de desarrollo a través de GitHub o carga directa de archivos.

Automatización
Visits 6.4KFavorites 38Likes 36
CipherClaw

CipherClaw

CipherClaw es un agente de seguridad de IA autónomo que escanea proactivamente su código en busca de vulnerabilidades, realiza análisis de causa raíz en dependencias utilizando análisis de gráfico causal y análisis geométrico abstracto, y genera e implementa automáticamente parches listos para producción. Diseñado para flujos de trabajo modernos de desarrollo generado por IA, se integra perfectamente con ecosistemas como OpenClaw, NVIDIA Nemo Claw, Lovable y n8n.

Generación de Código
Visits 6.5KFavorites 22Likes 31
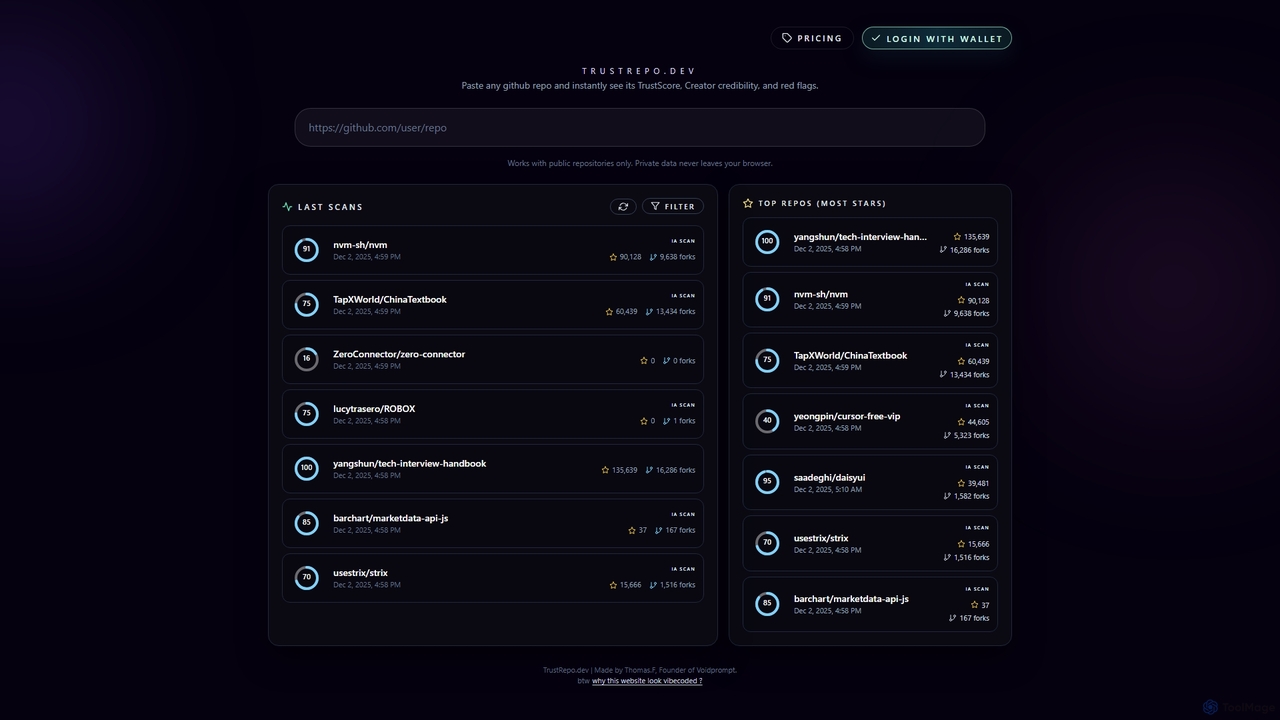
Trustrepo
Freemium

Trustrepo

Trustrepo es una herramienta impulsada por IA que analiza repositorios públicos de GitHub para generar un TrustScore. Ayuda a desarrolladores e inversores a evaluar la seguridad, legitimidad y riesgos potenciales de proyectos de código abierto mediante análisis algorítmicos y escaneos de código con IA.

Análisis de Código
Visits 6.5KFavorites 137Likes 132
CodeComplete
Freemium

CodeComplete

CodeComplete es un asistente de codificación de IA de nivel empresarial diseñado para la máxima seguridad, eficiencia y personalización. Ofrece opciones de autohospedaje (en las instalaciones o VPC), ajuste fino en su base de código privada y un conjunto completo de herramientas que incluyen generación de código, pruebas automatizadas y documentación para mejorar la productividad de los desarrolladores.

Generación de Código
Visits 7KFavorites 143Likes 141

About Seguridad de Código

Las herramientas de Seguridad de Código son soluciones impulsadas por IA diseñadas para identificar, prevenir y mitigar vulnerabilidades en el código de software a lo largo de todo el ciclo de vida del desarrollo. Aprovechando el análisis estático y dinámico avanzado, estas herramientas escanean automáticamente el código fuente, los binarios y las aplicaciones en ejecución para detectar fallas de seguridad, problemas de cumplimiento y posibles exploits. Capacitan a los desarrolladores y equipos de seguridad para construir software más resistente, reducir riesgos y asegurar la adhesión a las mejores prácticas de seguridad desde las primeras etapas del desarrollo, integrándose sin problemas en los flujos de trabajo modernos de DevOps.

Características Principales

  • Pruebas de Seguridad de Aplicaciones Estáticas (SAST): Analiza el código fuente o las versiones compiladas en busca de vulnerabilidades sin ejecutar el código, identificando problemas como la inyección SQL, el cross-site scripting y las referencias directas a objetos inseguras en las primeras etapas del proceso de desarrollo.
  • Pruebas de Seguridad de Aplicaciones Dinámicas (DAST): Prueba las aplicaciones en ejecución en busca de vulnerabilidades simulando ataques y monitoreando las respuestas, descubriendo problemas en tiempo de ejecución como el bypass de autenticación, fallas en la gestión de sesiones y configuraciones incorrectas del servidor.
  • Análisis de Composición de Software (SCA): Identifica y gestiona los componentes de código abierto y las bibliotecas de terceros utilizadas en las aplicaciones, detectando vulnerabilidades conocidas (CVEs) y problemas de licencia que podrían plantear riesgos legales o de seguridad.
  • Pruebas de Seguridad de Aplicaciones Interactivas (IAST): Combina aspectos de SAST y DAST al analizar el código durante el tiempo de ejecución desde dentro de la aplicación, ofreciendo una detección precisa de vulnerabilidades con contexto y reduciendo los falsos positivos.
  • Detección de Secretos: Escanea bases de código, archivos de configuración e historiales de commits en busca de credenciales codificadas, claves API, tokens y otra información sensible que podría conducir a un acceso no autorizado si se expone.
  • Detección de Configuraciones Incorrectas de Seguridad: Identifica configuraciones de seguridad incorrectas comunes en la configuración de aplicaciones, entornos de nube y plantillas de infraestructura como código que podrían crear debilidades explotables.

Escenarios de Aplicación

Las herramientas de Seguridad de Código son indispensables para los equipos de desarrollo de software, ingenieros de DevOps y profesionales de la seguridad en diversas industrias, desde fintech hasta la atención médica. Se utilizan principalmente en las tuberías de integración continua/entrega continua (CI/CD) para automatizar las verificaciones de seguridad, asegurando que cada nuevo commit de código y compilación se escanee en busca de vulnerabilidades críticas antes de la implementación. Este enfoque proactivo ayuda a prevenir que los defectos de seguridad lleguen a producción. Además, estas herramientas ayudan a las organizaciones a lograr y mantener el cumplimiento de regulaciones industriales estrictas como GDPR, HIPAA, PCI DSS y SOC 2 al hacer cumplir los estándares de seguridad, proporcionar registros de auditoría completos de las evaluaciones de seguridad y generar informes de cumplimiento.

Cómo Elegir

Al seleccionar herramientas de Seguridad de Código, considere los tipos específicos de vulnerabilidades que necesita detectar, los lenguajes de programación y frameworks utilizados predominantemente en sus proyectos, y las capacidades de integración de la herramienta con su pipeline de CI/CD existente, IDEs y rastreadores de problemas. Evalúe la precisión de sus hallazgos, buscando soluciones que minimicen los falsos positivos mientras identifican eficazmente las amenazas críticas. Evalúe la claridad y la capacidad de acción de su guía de remediación, que debería ayudar a los desarrolladores a comprender y solucionar rápidamente los problemas. La escalabilidad para crecer con su base de código y el tamaño del equipo, junto con las características de informes completos para el cumplimiento y la auditoría, también son cruciales. Finalmente, considere la reputación del proveedor, el soporte y la adopción de la herramienta por parte de la comunidad.

Seguridad de Código use cases

1

Automatización del Escaneo de Vulnerabilidades en CI/CD

Los equipos de DevOps integran herramientas de Seguridad de Código directamente en sus pipelines de CI/CD para escanear automáticamente cada nuevo commit de código y compilación. Esto asegura que las vulnerabilidades de seguridad, desde problemas comunes del OWASP Top 10 hasta configuraciones incorrectas específicas, se detecten y marquen temprano antes de que el código se fusione o se despliegue a producción, reduciendo significativamente el riesgo de introducir fallas explotables.

2

Asegurando Dependencias de Código Abierto

Los equipos de desarrollo utilizan herramientas de Análisis de Composición de Software (SCA) para identificar todas las bibliotecas de terceros y de código abierto dentro de sus aplicaciones. Estas herramientas verifican automáticamente las vulnerabilidades conocidas (CVEs) en estos componentes, alertan a los desarrolladores sobre riesgos críticos y ayudan a gestionar el cumplimiento de licencias, previniendo la inclusión accidental de código inseguro o no conforme.

3

Detección de Secretos Hardcodeados en Repositorios

Los ingenieros de seguridad implementan herramientas de detección de secretos para monitorear continuamente los repositorios de código, archivos de configuración e historiales de commits en busca de información sensible expuesta accidentalmente, como claves API, credenciales de bases de datos y tokens privados. Este escaneo proactivo ayuda a prevenir el acceso no autorizado a sistemas y datos que podría resultar de secretos filtrados.

4

Garantizando el Cumplimiento de Estándares de la Industria

Las organizaciones en industrias reguladas (por ejemplo, finanzas, atención médica) utilizan plataformas de Seguridad de Código para hacer cumplir la adhesión a estándares como GDPR, HIPAA o PCI DSS. Las herramientas proporcionan verificaciones automatizadas contra requisitos de cumplimiento específicos, generan informes de auditoría y ofrecen evidencia de diligencia debida en seguridad, simplificando el proceso de cumplimiento y reduciendo las cargas de auditoría.

5

Empoderando a los Desarrolladores con Retroalimentación en Tiempo Real

Los desarrolladores individuales integran herramientas de Seguridad de Código en sus Entornos de Desarrollo Integrados (IDEs) para recibir retroalimentación de seguridad en tiempo real mientras escriben código. Esta retroalimentación inmediata resalta posibles vulnerabilidades, sugiere soluciones y educa a los desarrolladores sobre prácticas de codificación segura, permitiéndoles abordar los problemas al instante sin interrumpir su flujo de trabajo.

6

Evaluación de la Seguridad de Aplicaciones Legadas

Las empresas con grandes bases de código legadas emplean herramientas de Seguridad de Código para realizar evaluaciones de seguridad exhaustivas de las aplicaciones existentes. Estas herramientas pueden descubrir vulnerabilidades arraigadas que las revisiones manuales podrían pasar por alto, priorizar los esfuerzos de remediación basados en el riesgo y proporcionar una hoja de ruta para mejorar la postura de seguridad general de sistemas críticos y de larga data.

Seguridad de Código FAQ

¿Qué son las herramientas de Seguridad de Código?

Las herramientas de Seguridad de Código son soluciones de software especializadas que automatizan el proceso de identificación, análisis y remediación de vulnerabilidades de seguridad dentro del código fuente de las aplicaciones, los binarios y las aplicaciones en ejecución. Se integran en el ciclo de vida del desarrollo de software para ayudar a los desarrolladores y equipos de seguridad a construir software más seguro detectando fallas como la inyección SQL, el cross-site scripting y las configuraciones inseguras de manera temprana y eficiente.

¿En qué se diferencian las herramientas de Seguridad de Código de las herramientas generales de ciberseguridad?

Mientras que las herramientas generales de ciberseguridad se centran en la defensa de la red, el punto final o el perímetro, las herramientas de Seguridad de Código se dirigen específicamente a la capa de aplicación. Analizan el código real y su comportamiento para encontrar vulnerabilidades inherentes al propio software, en lugar de solo proteger la infraestructura en la que se ejecuta. Este análisis profundo a nivel de código es crucial para prevenir ataques que explotan debilidades específicas de la aplicación.

¿Cuáles son los principales tipos de pruebas de Seguridad de Código?

Los principales tipos incluyen las Pruebas de Seguridad de Aplicaciones Estáticas (SAST), que analizan el código sin ejecución; las Pruebas de Seguridad de Aplicaciones Dinámicas (DAST), que prueban las aplicaciones en ejecución; el Análisis de Composición de Software (SCA), para identificar vulnerabilidades en componentes de código abierto; y las Pruebas de Seguridad de Aplicaciones Interactivas (IAST), que combinan aspectos del análisis estático y dinámico durante el tiempo de ejecución. Cada método ofrece ventajas únicas para diferentes etapas del desarrollo.

¿Quiénes se benefician más del uso de herramientas de Seguridad de Código?

Las herramientas de Seguridad de Código benefician principalmente a los equipos de desarrollo de software, ingenieros de DevOps y profesionales de la seguridad. Los desarrolladores obtienen retroalimentación inmediata sobre las fallas de seguridad, lo que les permite escribir código más seguro. Los equipos de DevOps pueden automatizar las verificaciones de seguridad en los pipelines de CI/CD, asegurando una seguridad continua. Los equipos de seguridad pueden obtener una visibilidad completa de los riesgos de las aplicaciones, priorizar la remediación y garantizar el cumplimiento de los estándares de la industria.

¿Cómo pueden las herramientas de Seguridad de Código mejorar el cumplimiento?

Las herramientas de Seguridad de Código mejoran significativamente el cumplimiento al automatizar la aplicación de políticas y estándares de seguridad requeridos por regulaciones como GDPR, HIPAA y PCI DSS. Proporcionan registros auditables de escaneos de seguridad, hallazgos de vulnerabilidades y esfuerzos de remediación. Al monitorear continuamente el código en busca de violaciones de cumplimiento y generar informes detallados, estas herramientas ayudan a las organizaciones a demostrar la debida diligencia y evitar costosas sanciones.