

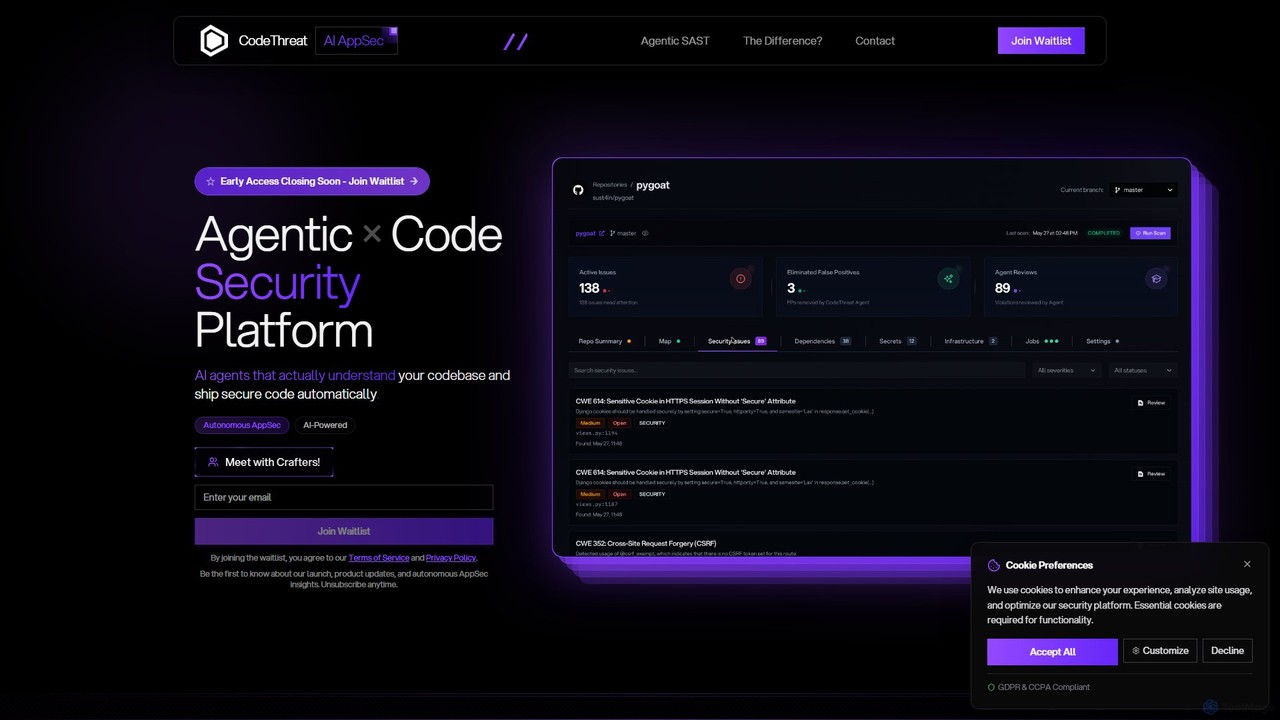
CodeThreat Overview
CodeThreat es una revolucionaria plataforma de Pruebas de Seguridad de Aplicaciones Estáticas (SAST) Agéntico, diseñada para funcionar como un Ingeniero de AppSec de IA autónomo. Cambia fundamentalmente la forma en que los equipos de desarrollo y seguridad manejan las vulnerabilidades del código. En lugar de generar listas abrumadoras de amenazas potenciales, los agentes de IA de CodeThreat analizan profundamente toda su base de código, comprendiendo su arquitectura, flujos de datos y lógica de negocio. Esta conciencia contextual le permite identificar vulnerabilidades genuinas y de alto impacto con precisión quirúrgica, eliminando eficazmente el ruido de los falsos positivos que plaga las herramientas de seguridad tradicionales.
La plataforma está construida para funcionar a la velocidad del desarrollo moderno. Se integra sin problemas en su canal de CI/CD existente, proporcionando seguridad continua y autónoma sin interrumpir los flujos de trabajo de los desarrolladores. Al automatizar todo el proceso, desde la detección hasta la remediación, CodeThreat libera a los desarrolladores de la tediosa tarea de revisar manualmente las alertas de seguridad y permite a los equipos de seguridad centrarse en iniciativas estratégicas en lugar de perseguir falsas alarmas. Cierra la brecha entre la velocidad de desarrollo y una seguridad robusta, eliminando la fricción y la negociación tradicionales entre equipos.
Cómo usar CodeThreat
Integrar CodeThreat en su ciclo de vida de desarrollo es un proceso simplificado de tres pasos, diseñado para una máxima eficiencia y una mínima interrupción:
- ENTRADA: Importación de Repositorio
Simplemente conecte su repositorio de Git (por ejemplo, GitHub, GitLab, Bitbucket) a la plataforma. CodeThreat comienza inmediatamente un análisis exhaustivo, mapeando su código fuente, identificando todas las dependencias (SCA) y escaneando sus archivos de Infraestructura como Código (IaC). - PROCESAMIENTO: Análisis por Agente de IA
Una vez conectado, un equipo de agentes de IA especializados se pone a trabajar. Estos agentes realizan un análisis de múltiples capas, que incluye SAST, SCA, escaneo de IaC y detección de secretos. A diferencia de los escáneres tradicionales, estos agentes colaboran y comparten contexto. Por ejemplo, un Agente de Taint rastrea la entrada del usuario, un Agente de Flujo sigue la ruta de los datos y un Agente de Contexto cruza esta información con su middleware de seguridad para comprender el riesgo en el mundo real. Es este proceso inteligente y consciente del contexto lo que permite a CodeThreat alcanzar una tasa de falsos positivos cercana a cero. - SALIDA: Acciones Autónomas
Basándose en el análisis, CodeThreat toma acciones inteligentes y automatizadas. Puede generar pull requests con correcciones de código sugeridas, proporcionar una guía de remediación detallada, realizar la eliminación automática de falsos positivos y descubrir continuamente nuevos errores a medida que evoluciona su base de código. Estas acciones se entregan directamente en el flujo de trabajo del desarrollador, convirtiendo la seguridad en una parte natural del proceso de codificación.
Características principales de CodeThreat
- SAST Agéntico (Agentic SAST): Agentes de IA que entienden el contexto del código, la lógica de negocio y el flujo de datos para detectar vulnerabilidades complejas que las herramientas tradicionales pasan por alto.
- Remediación Autónoma: Genera y sugiere automáticamente correcciones de código para las vulnerabilidades identificadas, reduciendo drásticamente el Tiempo Medio de Remediación (MTTR).
- Cero Falsos Positivos: La validación impulsada por IA y el análisis contextual eliminan hasta el 95% de las falsas alarmas, permitiendo a los equipos centrarse en las amenazas reales.
- Inteligencia de Repositorio Integral: Crea un mapa arquitectónico completo y en tiempo real de su aplicación, incluyendo el flujo de código, el mapeo de dependencias y las posibles superficies de ataque.
- Más de 5 Capas de Seguridad: Integra SAST, Análisis de Composición de Software (SCA), escaneo de Infraestructura como Código (IaC), detección de secretos y cumplimiento de licencias en una única plataforma.
- Soporte Universal del Ecosistema: Amplio soporte para más de 12 lenguajes de programación (JavaScript, Python, Java, Go, Rust, etc.), numerosos gestores de dependencias (npm, pip, Maven) y herramientas de infraestructura (Docker, Terraform, Kubernetes).
- Integración Perfecta con CI/CD: Se adapta de forma nativa a sus canales de CI/CD existentes, proporcionando un análisis de seguridad continuo sin ralentizar la velocidad de desarrollo.
Casos de uso para CodeThreat
CodeThreat es ideal para las organizaciones modernas de desarrollo de software que buscan escalar sus esfuerzos de seguridad de manera efectiva. Los casos de uso clave incluyen:
- Automatización de DevSecOps: Los equipos pueden automatizar completamente sus pruebas de seguridad y remediación dentro del canal de CI/CD, asegurando que cada commit y build sean seguros por defecto.
- Reducción de la Fatiga por Alertas: Los equipos de seguridad abrumados por las alertas de múltiples herramientas pueden usar CodeThreat para consolidar los hallazgos, eliminar el ruido y centrarse solo en las amenazas validadas y de alta prioridad.
- Aceleración de los Ciclos de Desarrollo: Los equipos de ingeniería pueden mantener una alta velocidad de desarrollo sin comprometer la seguridad, ya que la plataforma funciona de forma autónoma en segundo plano.
- Seguridad de la Cadena de Suministro: Con SCA integrado y mapeo de dependencias, las organizaciones pueden identificar y mitigar proactivamente los riesgos que se originan en bibliotecas de terceros.
Ventajas de CodeThreat
CodeThreat ofrece una ventaja competitiva significativa al transformar la seguridad de las aplicaciones de un proceso manual y reactivo a uno autónomo y proactivo. Las ventajas clave incluyen un tiempo de remediación 10 veces más rápido gracias a las correcciones automatizadas, una reducción del 93-95% en el ruido de seguridad y la capacidad de gestionar SAST, SCA y más desde un único panel unificado. Su principal fortaleza radica en su profunda comprensión del código, lo que le permite operar como un ingeniero de seguridad senior, proporcionando conocimientos que son tanto precisos como procesables.
Precios y planes
CodeThreat está actualmente disponible a través de una lista de espera para acceso anticipado. Como es común en las plataformas especializadas de nivel empresarial, los precios no se enumeran públicamente. Se anima a las organizaciones interesadas a unirse a la lista de espera o a ponerse en contacto con el equipo de ventas directamente para obtener un presupuesto personalizado y una demostración adaptada a sus necesidades específicas. Este enfoque garantiza que el plan esté perfectamente alineado con la escala y los requisitos de su equipo.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 384
- 2026-1: 332
- 2026-2: 409
- 2026-3: 316
- 2026-4: 291
- 2026-5: 942
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos100.0%
Top keywords
| Keyword | Cost per click |
|---|---|
| can claude transcribe audio | $10.69 |
| grill me repo | $0.00 |
| uniwind | $0.00 |
| web_fetch | $0.00 |
| webfetch | $0.00 |
CodeThreat Alternatives

Snyk
Snyk es una plataforma de seguridad para desarrolladores impulsada por IA que ayuda a las empresas a crear software de forma segura. Encuentra y corrige proactivamente vulnerabilidades en código personalizado, dependencias de código abierto, contenedores e Infraestructura como Código (IaC) a lo largo de todo el ciclo de vida del desarrollo, desde el IDE hasta la producción.
Seguridad de Código
Aquilax
AquilaX es una plataforma DevSecOps impulsada por IA diseñada para proteger el software durante todo el ciclo de vida de desarrollo. Se integra sin problemas en los pipelines de CI/CD, ofreciendo un conjunto de 12 escáneres avanzados para vulnerabilidades, secretos y cumplimiento. Con su modelo de IA de autoaprendizaje, AquilaX reduce drásticamente los falsos positivos, proporciona pasos de remediación accionables y capacita a los equipos para entregar código seguro con confianza y velocidad.
Seguridad de Código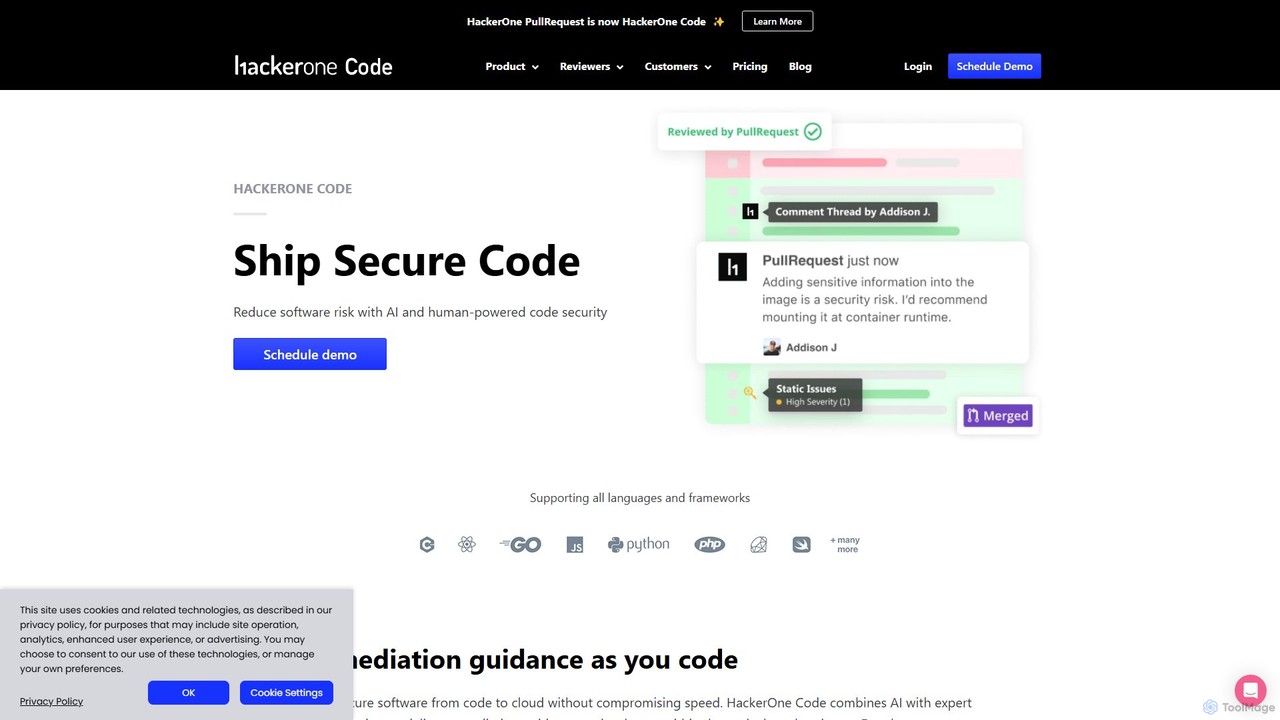
HackerOne Code
HackerOne Code es una plataforma de seguridad avanzada que combina IA propietaria con revisión humana experta para encontrar y corregir vulnerabilidades en su código. Se integra perfectamente en los flujos de trabajo de los desarrolladores, proporcionando retroalimentación precisa y procesable directamente en las pull requests para entregar código seguro más rápido.
Revisión de Código
Corgea
Corgea es una plataforma de seguridad de aplicaciones (AppSec) impulsada por IA que unifica SAST, SCA, escaneo de secretos y más. Clasifica inteligentemente las vulnerabilidades, reduciendo los falsos positivos hasta en un 90%, y genera correcciones de código automáticamente. Diseñado para equipos de desarrollo modernos, Corgea se integra perfectamente en los flujos de trabajo de los desarrolladores (GitHub, Azure DevOps), permitiéndoles asegurar cada commit sin sacrificar la velocidad.
Seguridad de Código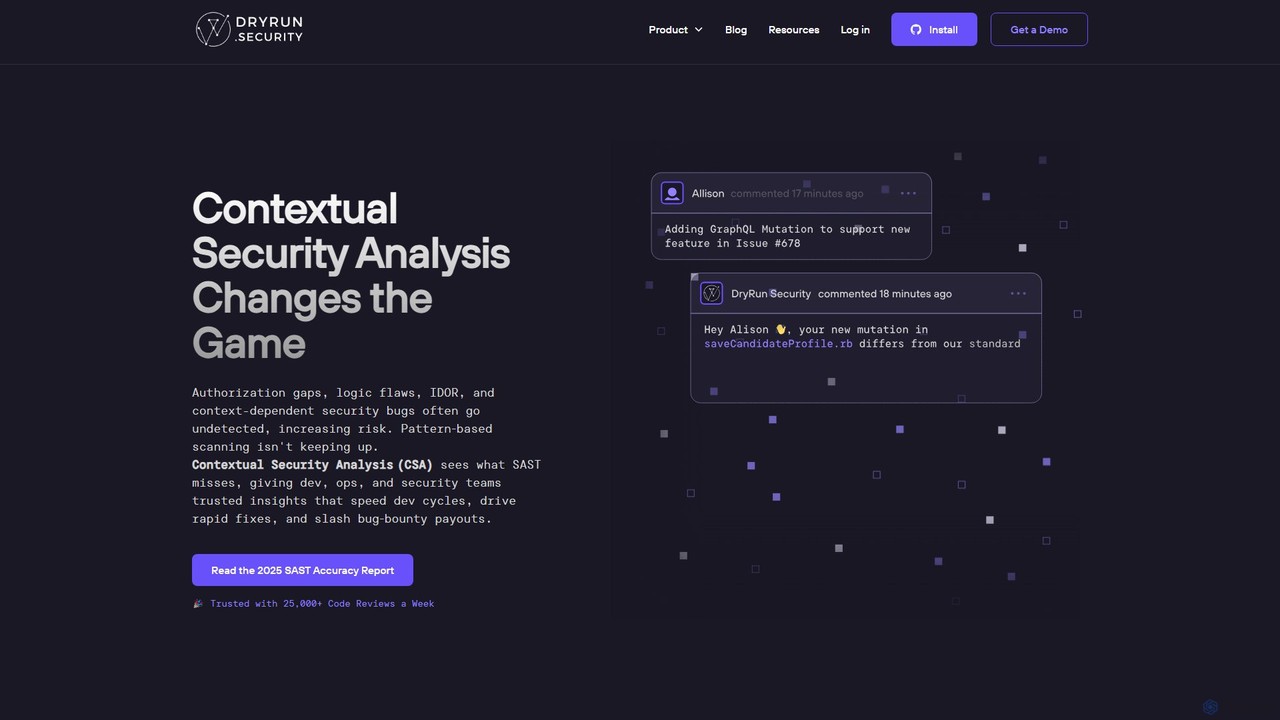
Dryrun Security
Dryrun Security es una plataforma de seguridad de aplicaciones impulsada por IA que utiliza el Análisis de Seguridad Contextual (CSA) para encontrar y corregir vulnerabilidades complejas que los escáneres tradicionales omiten. Se integra directamente en los flujos de trabajo de los desarrolladores, como GitHub, proporcionando retroalimentación en tiempo real y con bajos falsos positivos dentro de las pull requests para mejorar la colaboración y acelerar el desarrollo seguro.
Seguridad de CódigoCodeThreat Categories
CodeThreat Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Corgea
Corgea es una plataforma de seguridad de aplicaciones (AppSec) impulsada por IA que unifica SAST, SCA, escaneo de secretos y más. Clasifica inteligentemente las vulnerabilidades, reduciendo los falsos positivos hasta en un 90%, y genera correcciones de código automáticamente. Diseñado para equipos de desarrollo modernos, Corgea se integra perfectamente en los flujos de trabajo de los desarrolladores (GitHub, Azure DevOps), permitiéndoles asegurar cada commit sin sacrificar la velocidad.
Seguridad de CódigoSnyk
Snyk es una plataforma de seguridad para desarrolladores impulsada por IA que ayuda a las empresas a crear software de forma segura. Encuentra y corrige proactivamente vulnerabilidades en código personalizado, dependencias de código abierto, contenedores e Infraestructura como Código (IaC) a lo largo de todo el ciclo de vida del desarrollo, desde el IDE hasta la producción.
Seguridad de CódigoAquilax
AquilaX es una plataforma DevSecOps impulsada por IA diseñada para proteger el software durante todo el ciclo de vida de desarrollo. Se integra sin problemas en los pipelines de CI/CD, ofreciendo un conjunto de 12 escáneres avanzados para vulnerabilidades, secretos y cumplimiento. Con su modelo de IA de autoaprendizaje, AquilaX reduce drásticamente los falsos positivos, proporciona pasos de remediación accionables y capacita a los equipos para entregar código seguro con confianza y velocidad.
Seguridad de Código
CodeAnt AI
CodeAnt AI es una plataforma impulsada por IA que automatiza las revisiones de código, mejora la calidad del código y garantiza la seguridad de las aplicaciones. Se integra perfectamente en los flujos de trabajo de los desarrolladores, proporcionando resúmenes de pull requests generados por IA, correcciones con un solo clic y escaneo continuo de vulnerabilidades, ayudando a los equipos a entregar código más limpio y seguro más rápido.
Calidad del Código
Enforster AI
Enforster AI es una herramienta de Pruebas de Seguridad de Aplicaciones Estáticas (SAST) nativa de IA que analiza el código como un desarrollador senior. Entiende la lógica de negocio y el contexto para identificar vulnerabilidades reales con un 90% de precisión, reduciendo los falsos positivos en un 60% y proporcionando correcciones generadas por IA.
Análisis de CódigoDryrun Security
Dryrun Security es una plataforma de seguridad de aplicaciones impulsada por IA que utiliza el Análisis de Seguridad Contextual (CSA) para encontrar y corregir vulnerabilidades complejas que los escáneres tradicionales omiten. Se integra directamente en los flujos de trabajo de los desarrolladores, como GitHub, proporcionando retroalimentación en tiempo real y con bajos falsos positivos dentro de las pull requests para mejorar la colaboración y acelerar el desarrollo seguro.
Seguridad de Código
ZeroPath
ZeroPath es una plataforma de seguridad de aplicaciones (AppSec) nativa de IA que unifica SAST, SCA, detección de secretos y más. Encuentra y corrige automáticamente vulnerabilidades complejas de forma inteligente, reduce significativamente los falsos positivos y se integra a la perfección en los flujos de trabajo de los desarrolladores para hacer de la seguridad un esfuerzo colaborativo.
Seguridad de Código
DepsHub
DepsHub es una plataforma impulsada por IA que automatiza la gestión de dependencias para equipos de desarrollo. Simplifica las actualizaciones, realiza escaneos de vulnerabilidades de seguridad y garantiza el cumplimiento de licencias, permitiendo a los desarrolladores centrarse en la codificación mientras mantienen una base de código segura y actualizada.
Gestión de Código
Jyek
Jyek es una plataforma de agente de IA que comprende objetivos, crea planes de ejecución, utiliza herramientas y entrega resultados verificables para tareas complejas de múltiples pasos.
Automatización
AppSec Assistant
Un asistente impulsado por IA integrado en Jira Cloud que proporciona recomendaciones de seguridad automatizadas para el desarrollo de software. Ayuda a los desarrolladores a escribir código seguro por diseño, agiliza las revisiones de AppSec e integra la seguridad directamente en el SDLC.
Seguridad de Código
Qodex
Qodex es una plataforma impulsada por IA que simplifica y acelera las pruebas y la seguridad de las API. Descubre automáticamente sus API, genera pruebas completas a partir de instrucciones en inglés sencillo y se integra perfectamente en su flujo de trabajo de desarrollo. Reduzca el tiempo de creación de pruebas en un 80% y entregue software sin errores más rápido.
Seguridad
DeepSource
DeepSource es una plataforma unificada de DevSecOps que utiliza análisis estático e IA para asegurar todo el ciclo de vida del desarrollo. Ayuda a los desarrolladores a entregar código limpio y seguro automatizando las comprobaciones de calidad del código, el escaneo de seguridad (SAST) y el análisis de dependencias de código abierto (SCA).
Asistente de Código
Warden
Warden es un copiloto de IA diseñado para ingenieros de seguridad para mejorar la productividad hasta 10 veces. Automatiza los flujos de trabajo de seguridad generando diagramas de arquitectura técnica, identificando riesgos y sugiriendo mitigaciones, ayudando a eliminar los retrasos de seguridad y a acelerar el lanzamiento de productos.
Asistente de Código
Aivory
Aivory es una herramienta de validación de cumplimiento y seguridad en tiempo real para desarrolladores. Se integra en IDEs como VS Code y JetBrains para escanear código generado por IA y escrito por humanos mientras escribes, detectando violaciones de más de 18 estándares (GDPR, HIPAA, OWASP) antes del commit, ahorrando tiempo y costes significativos.
Calidad del Código
Devozy.ai
Devozy.ai es una plataforma de automatización de DevOps de autoservicio diseñada para equipos de ingeniería de TI. Simplifica el despliegue de software en entornos multicloud como AWS, Azure y GCP, proporcionando pipelines de CI/CD listos para usar y entornos de aplicación instantáneos. Esto permite a los desarrolladores centrarse en la codificación, eliminando las dependencias de DevOps, acelerando la entrega hasta 5 veces y reduciendo costes.
Gestión Multinube
CodeThreat Comments (0)
Sign in to comment.
Iniciar sesiónNo comments yet.