ToolMage
Connexion

Best 2 Authentification AI tools for Outils pour développeurs

Popular Authentification AI tools in Outils pour développeurs include Descope et Roundtable, helping you work more efficiently.

Descope
Freemium

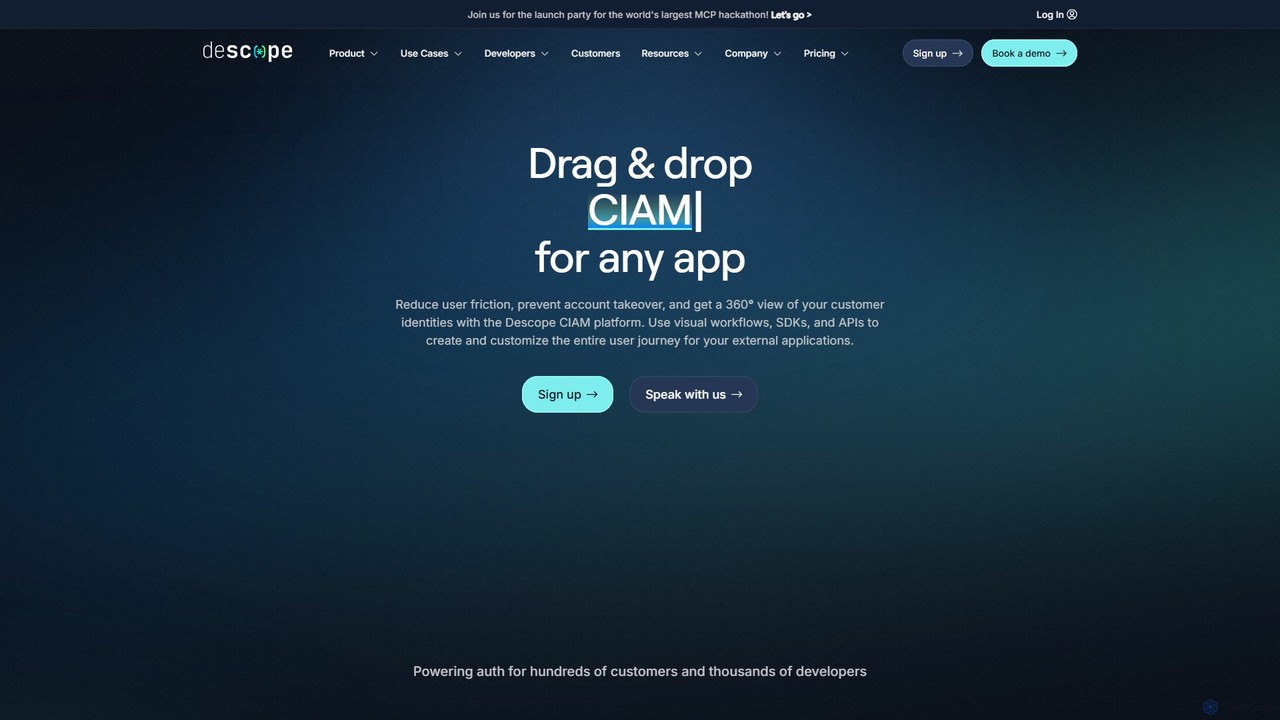
Descope

Descope est une plateforme de gestion des identités et des accès clients (CIAM) qui permet aux développeurs d'ajouter facilement l'authentification, la gestion des utilisateurs et l'autorisation à n'importe quelle application. Elle offre un constructeur de flux de travail visuel par glisser-déposer, des SDK complets et des API pour créer des parcours utilisateur sécurisés et sans friction, de la connexion sans mot de passe au SSO d'entreprise.

Authentification
Visits 295.7KFavorites 140Likes 124
Roundtable
Paid

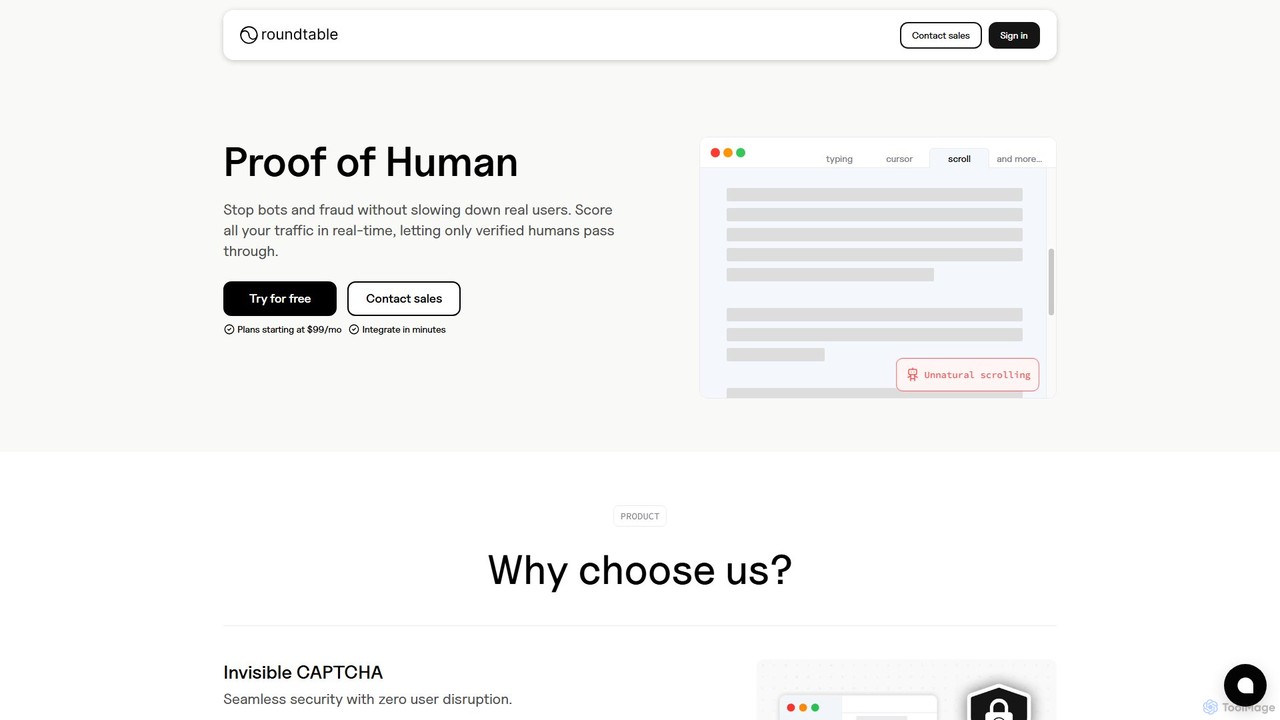
Roundtable

Roundtable est une plateforme de sécurité alimentée par l'IA qui offre une alternative invisible et respectueuse de la vie privée au CAPTCHA. Elle utilise une IA comportementale continue pour détecter et bloquer les bots et les activités frauduleuses en temps réel, garantissant une expérience utilisateur fluide et une intégrité des données robuste sans défis intrusifs.

Authentification
Visits 22.8KFavorites 118Likes 110

About Authentification

Les outils d'authentification sont une catégorie de logiciels conçus pour vérifier de manière sécurisée l'identité d'un utilisateur avant d'accorder l'accès à des systèmes, des applications ou des données. Ces outils utilisent diverses méthodes, des mots de passe traditionnels à la biométrie avancée et à l'authentification multifacteur (MFA), pour confirmer que les utilisateurs sont bien ceux qu'ils prétendent être. En mettant en œuvre des protocoles d'authentification robustes, ils constituent la première ligne de défense contre les accès non autorisés, protégeant les informations sensibles et renforçant la confiance des utilisateurs. En tant que composant crucial de la boîte à outils du développeur, ils simplifient l'intégration de fonctionnalités de connexion sécurisée dans n'importe quel produit numérique.

Fonctionnalités Clés

  • Authentification Multifacteur (MFA) : Exige des utilisateurs qu'ils fournissent au moins deux facteurs de vérification pour accéder, augmentant ainsi considérablement la sécurité.
  • Authentification Unique (SSO) : Permet aux utilisateurs de se connecter avec un seul jeu d'identifiants pour accéder à plusieurs systèmes logiciels indépendants.
  • Authentification Biométrique : Utilise des caractéristiques biologiques uniques comme les empreintes digitales, la reconnaissance faciale ou les modèles vocaux pour la vérification de l'identité.
  • Authentification sans Mot de Passe : Permet aux utilisateurs de se connecter sans mot de passe, en utilisant des méthodes comme les liens magiques, les applications d'authentification ou les clés matérielles.
  • Connexions Sociales : Facilite l'authentification des utilisateurs via des comptes existants sur des plateformes de médias sociaux comme Google, Facebook ou GitHub.

Cas d'Utilisation

Ces outils sont essentiels pour les développeurs créant des applications web et mobiles, les administrateurs informatiques gérant la sécurité d'entreprise et les chefs de produit visant à améliorer l'expérience utilisateur. Ils sont largement utilisés dans des secteurs comme la finance (sécurisation des services bancaires en ligne), la santé (protection des dossiers des patients), le commerce électronique (sécurisation des comptes utilisateurs et des paiements) et les plateformes SaaS (gestion de l'accès des utilisateurs).

Comment Choisir

Lors de la sélection d'un outil d'authentification, tenez compte de ses capacités d'intégration avec votre pile technologique existante (par exemple, SDK, API). Évaluez la gamme de méthodes d'authentification prises en charge (MFA, SSO, biométrie) pour répondre à vos exigences de sécurité. Évaluez l'évolutivité pour vous assurer qu'il peut gérer la croissance de vos utilisateurs. Enfin, vérifiez la conformité avec les normes de l'industrie comme le RGPD, l'HIPAA ou OpenID Connect pour garantir la protection des données.

Authentification use cases

1

Mise en œuvre de la connexion sociale pour une application SaaS

Un chef de produit pour une nouvelle plateforme SaaS souhaite réduire les frictions lors de l'inscription des utilisateurs afin d'augmenter les taux de conversion. Au lieu de forcer les utilisateurs à créer un nouveau nom d'utilisateur et un nouveau mot de passe, l'équipe de développement utilise un outil d'authentification pour intégrer les connexions sociales. Avec seulement quelques lignes de code, ils ajoutent les options « Se connecter avec Google » et « Se connecter avec GitHub ». Cela permet aux nouveaux utilisateurs de s'inscrire en un seul clic, en utilisant de manière sécurisée leurs comptes existants. Le résultat est une expérience d'intégration plus fluide, des taux d'inscription plus élevés et une réduction de la charge de gestion des mots de passe pour l'équipe.

2

Sécurisation des systèmes d'entreprise avec le MFA obligatoire

Un administrateur informatique d'une grande entreprise est chargé d'améliorer la sécurité interne pour prévenir les violations de données. L'entreprise décide d'imposer l'authentification multifacteur (MFA) pour tous les accès des employés aux tableaux de bord internes et aux services cloud. À l'aide d'une plateforme d'authentification de niveau entreprise, l'administrateur configure des politiques qui exigent un deuxième facteur — comme une notification push sur une application mobile ou un code à usage unique — en plus d'un mot de passe. Cette approche de sécurité à plusieurs niveaux réduit considérablement le risque d'accès non autorisé à partir d'identifiants compromis, aidant l'entreprise à respecter les exigences de conformité et à protéger les données d'entreprise sensibles.

3

Activation de la connexion sans mot de passe pour une application mobile

Un développeur créant une nouvelle application bancaire mobile souhaite offrir une expérience de connexion à la fois très sécurisée et pratique. Il décide de mettre en œuvre l'authentification sans mot de passe. En utilisant le SDK d'un service d'authentification, il intègre la connexion biométrique (Face ID/empreinte digitale) et les e-mails à lien magique. Lorsqu'un utilisateur ouvre l'application, il peut s'authentifier instantanément avec son empreinte digitale. S'il se trouve sur un nouvel appareil, il peut saisir son adresse e-mail pour recevoir un lien de connexion sécurisé à usage unique. Cela élimine le besoin pour les utilisateurs de se souvenir de mots de passe complexes, réduit le risque d'attaques de phishing et simplifie considérablement le processus de connexion.

4

Sécurisation des points de terminaison d'API avec OAuth 2.0

Un développeur backend crée un ensemble d'API qui seront consommées par des applications tierces. Pour s'assurer que seules les applications autorisées peuvent accéder aux données, il utilise un service d'authentification qui prend en charge le framework OAuth 2.0. Il configure le service pour émettre des jetons d'accès aux applications clientes après le consentement réussi de l'utilisateur. Lorsqu'une application tierce fait une requête à l'API, elle doit inclure ce jeton. La passerelle API valide ensuite le jeton auprès du service d'authentification avant de traiter la requête. Cela protège les données des utilisateurs, empêche l'utilisation non autorisée de l'API et fournit un moyen standard et sécurisé pour les intégrations tierces.

5

Mise en place de l'authentification unique (SSO) pour les outils d'entreprise

Une entreprise en croissance utilise des dizaines d'outils SaaS pour différents départements (par exemple, Salesforce, Slack, Jira). La gestion de l'accès des utilisateurs pour chaque outil individuellement est inefficace et constitue un risque de sécurité. L'équipe informatique met en œuvre une solution d'authentification unique (SSO) à l'aide d'un fournisseur d'identité. Ils connectent toutes les applications SaaS au fournisseur SSO. Désormais, les employés peuvent se connecter une seule fois à leur portail d'entreprise et accéder à toutes leurs applications autorisées sans avoir à saisir à nouveau leurs identifiants. Cela améliore la productivité des employés, centralise la gestion des accès pour le service informatique et renforce la sécurité en permettant un déprovisionnement rapide lorsqu'un employé quitte l'entreprise.

6

Vérification de l'identité des utilisateurs pour une plateforme FinTech

Une startup FinTech construit une plateforme de prêt entre particuliers et doit se conformer à la réglementation « Connaître son client » (KYC). Pour prévenir la fraude, ils intègrent un service de vérification d'identité dans leur processus d'intégration. Lorsqu'un nouvel utilisateur s'inscrit, il est invité à prendre une photo de sa pièce d'identité émise par le gouvernement et un selfie. L'outil d'authentification alimenté par l'IA analyse l'authenticité des documents, fait correspondre la photo de la pièce d'identité avec le selfie de l'utilisateur grâce à la reconnaissance faciale, et croise les informations avec des bases de données officielles. Ce processus automatisé vérifie l'identité des utilisateurs en quelques minutes, garantissant la conformité réglementaire et instaurant la confiance dans la plateforme.

Authentification FAQ

Que sont les outils d'authentification ?

Les outils d'authentification sont des solutions logicielles conçues pour vérifier l'identité d'un utilisateur afin de s'assurer qu'il est bien celui qu'il prétend être. Ils agissent comme des gardiens numériques pour les applications et les systèmes. Ces outils vont au-delà des simples mots de passe, intégrant souvent des méthodes comme l'authentification multifacteur (MFA), la biométrie (empreinte digitale, reconnaissance faciale) et l'authentification unique (SSO) pour offrir une sécurité robuste. Leur objectif principal est d'empêcher les accès non autorisés tout en rendant le processus de connexion aussi fluide que possible pour les utilisateurs légitimes.

Comment choisir le bon outil d'authentification ?

Le choix du bon outil d'authentification dépend de vos besoins spécifiques. Tenez compte des facteurs suivants :

  • Exigences de sécurité : Avez-vous besoin d'une protection par mot de passe de base ou de fonctionnalités avancées comme le MFA, la biométrie et l'authentification basée sur les risques ?
  • Expérience développeur : Recherchez des outils avec une documentation claire, des SDK robustes pour vos langages de programmation et des API faciles à utiliser pour accélérer l'intégration.
  • Évolutivité : Assurez-vous que le service peut gérer votre charge d'utilisateurs attendue, maintenant et à l'avenir, sans dégradation des performances.
  • Conformité et normes : Vérifiez si l'outil est conforme aux réglementations pertinentes (comme le RGPD, l'HIPAA) et prend en charge des normes comme OAuth 2.0 et OpenID Connect.
  • Expérience utilisateur : L'outil doit offrir un équilibre entre sécurité et commodité, en proposant des options comme les connexions sociales ou les méthodes sans mot de passe pour réduire les frictions pour l'utilisateur.
Quelle est la différence entre l'authentification et l'autorisation ?

L'authentification et l'autorisation sont souvent utilisées ensemble mais sont des concepts distincts. L'authentification est le processus de vérification de l'identité d'un utilisateur (confirmer qui il est). Pensez-y comme le fait de montrer votre carte d'identité pour entrer dans un bâtiment. L'autorisation est le processus qui détermine ce qu'un utilisateur authentifié est autorisé à faire (définir les permissions). Une fois que vous êtes à l'intérieur du bâtiment, l'autorisation détermine dans quelles pièces vous pouvez entrer. Un outil d'authentification confirme votre identité, tandis qu'un système d'autorisation vous accorde l'accès à des ressources ou des actions spécifiques en fonction de cette identité.

Quelles sont les fonctionnalités clés des outils d'authentification modernes ?

Les outils d'authentification modernes offrent une gamme de fonctionnalités au-delà de la simple connexion. Les fonctionnalités clés incluent :

  • Authentification multifacteur (MFA) : Ajoute des couches de sécurité en exigeant plusieurs formes de vérification (par exemple, mot de passe + code téléphonique).
  • Authentification unique (SSO) : Permet aux utilisateurs d'accéder à plusieurs applications avec un seul jeu d'identifiants, améliorant ainsi la commodité.
  • Options sans mot de passe : Inclut des méthodes comme les liens magiques, la biométrie (Face ID, empreinte digitale) et les clés matérielles pour s'éloigner des mots de passe traditionnels.
  • Connexions sociales : Permet une inscription et une connexion rapides en utilisant des comptes existants de plateformes comme Google, Apple ou GitHub.
  • Gestion des utilisateurs : Fournit un tableau de bord central pour que les administrateurs gèrent les profils, les rôles et les autorisations des utilisateurs.
Pourquoi l'authentification sans mot de passe devient-elle plus populaire ?

L'authentification sans mot de passe gagne en popularité pour plusieurs raisons clés. Premièrement, elle renforce la sécurité en éliminant les mots de passe, qui sont souvent faibles, réutilisés ou volés lors de violations de données. Les méthodes comme la biométrie ou les clés matérielles sont beaucoup plus difficiles à compromettre. Deuxièmement, elle améliore considérablement l'expérience utilisateur en supprimant le besoin pour les utilisateurs de créer et de mémoriser des mots de passe complexes, réduisant ainsi les frictions à la connexion et les demandes de réinitialisation de mot de passe. Enfin, pour les entreprises, elle peut réduire les coûts de support associés à la gestion des mots de passe et diminuer le risque de fraude par prise de contrôle de compte, conduisant à un environnement numérique plus sûr et plus convivial.