ToolMage
Connexion

Best 11 Sécurité AI tools for Outils pour développeurs

Popular Sécurité AI tools in Outils pour développeurs include codegate, Qodex, Hoop.dev, Oso, Permit.io, Pangea, ClawSecure, Npmscan, Domainoptic et PassGenZ, helping you work more efficiently.

ClawSecure
Freemium

ClawSecure

ClawSecure est une plateforme de sécurité pour agents IA qui fournit un scanner gratuit et une couche de vérification d'intégrité pour les compétences et workflows OpenClaw. Il utilise un protocole d'audit propriétaire à 3 couvrant entièrement l'OWASP ASI Top 10 pour détecter des menaces comme l'injection d'invites, le malware ClawHavoc et les vulnérabilités de la chaîne d'approvisionnement, sécurisant l'écosystème des agents pour les utilisateurs, créateurs et plateformes.

Ai Agent
Visits 10.6KFavorites 34Likes 48
Domainoptic
Free

Domainoptic

DomainOptic est une plateforme complète d'intelligence de domaine offrant une suite d'outils gratuits. Elle propose un générateur de noms alimenté par l'IA, un vérificateur de disponibilité de domaine instantané avec recherche WHOIS, des audits de sécurité approfondis, une analyse de la santé DNS et un système unique de notation de la 'brandability' pour vous aider à trouver, analyser et sécuriser le domaine parfait.

Sécurité
Visits 6.6KFavorites 111Likes 119
Npmscan
Freemium

Npmscan

Npmscan est un scanner de sécurité alimenté par l'IA conçu pour protéger les développeurs contre les paquets npm malveillants. Il fournit une détection des menaces en temps réel, une analyse approfondie des dépendances et des alertes instantanées pour prévenir les attaques sur la chaîne d'approvisionnement, les logiciels malveillants de vol de crypto-monnaies et d'autres vulnérabilités.

Sécurité
Visits 7.8KFavorites 146Likes 127
Hoop.dev
Freemium

Hoop.dev

Hoop.dev est une passerelle d'accès alimentée par l'IA offrant une sécurité invisible aux développeurs et un contrôle en ligne de commande aux administrateurs. Elle fournit un accès sécurisé et auditable aux bases de données et aux serveurs, avec un masquage de données par IA en temps réel, l'enregistrement des sessions et des flux d'approbation simplifiés pour renforcer la sécurité sans perturber la productivité.

Sécurité
Visits 88.1KFavorites 163Likes 156
codegate
Free

codegate

Codegate est une passerelle de sécurité open-source et un framework de multiplexage pour les systèmes d'agents IA. Développé par Stacklok, il fournit des espaces de travail sécurisés et un contrôle d'accès basé sur des politiques, permettant aux développeurs de construire et de gérer des applications multi-agents complexes de manière sûre et efficace.

Frameworks Agentiques
Visits 636.1MFavorites 132Likes 139
Permit.io
Freemium

Permit.io

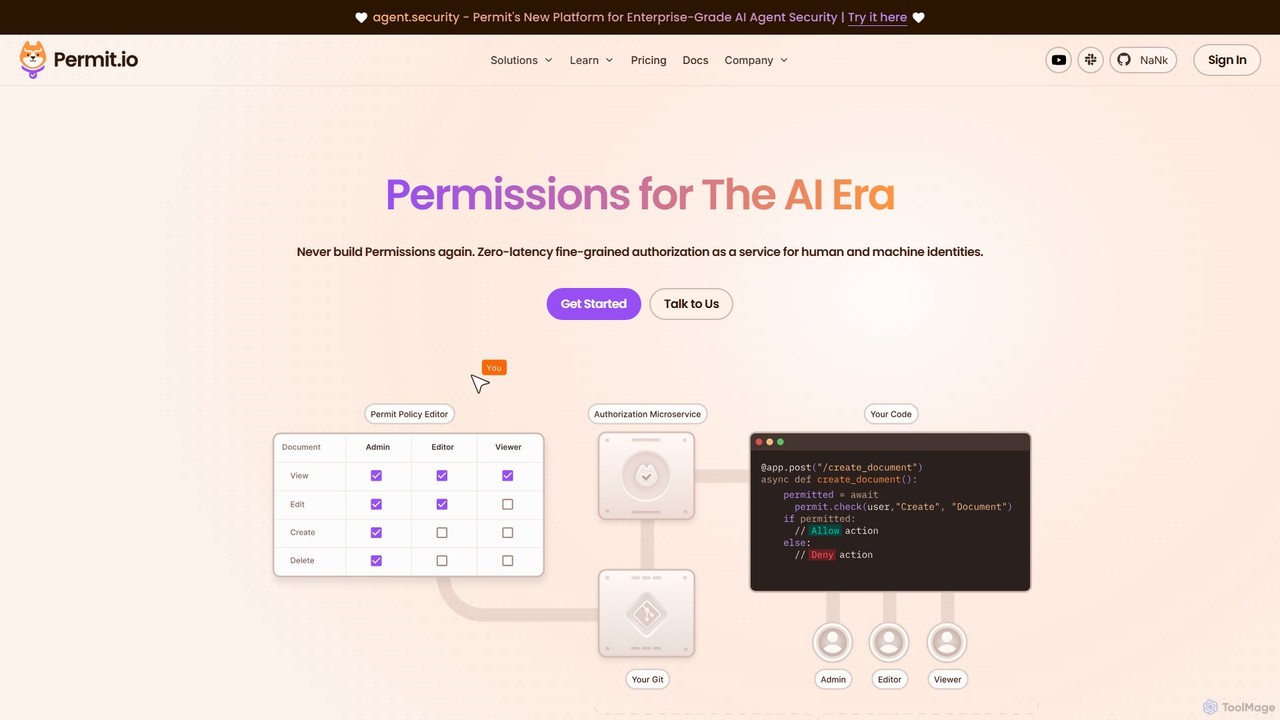
Permit.io est une plateforme d'autorisation full-stack conçue pour l'ère de l'IA. Elle simplifie la mise en œuvre de contrôles d'accès complexes comme RBAC, ABAC et ReBAC pour les développeurs. Avec un éditeur de politiques sans code, une intégration GitOps et des composants d'interface utilisateur intégrables, elle permet à des équipes entières de gérer les permissions de manière sécurisée et efficace. La plateforme garantit des décisions à faible latence en fonctionnant sur un modèle hybride, gardant les données sensibles au sein de votre réseau tout en offrant une conformité robuste et une évolutivité pour les applications modernes, y compris celles alimentées par des agents IA.

Sécurité
Visits 64.1KFavorites 130Likes 116
PassGenZ
Free

PassGenZ

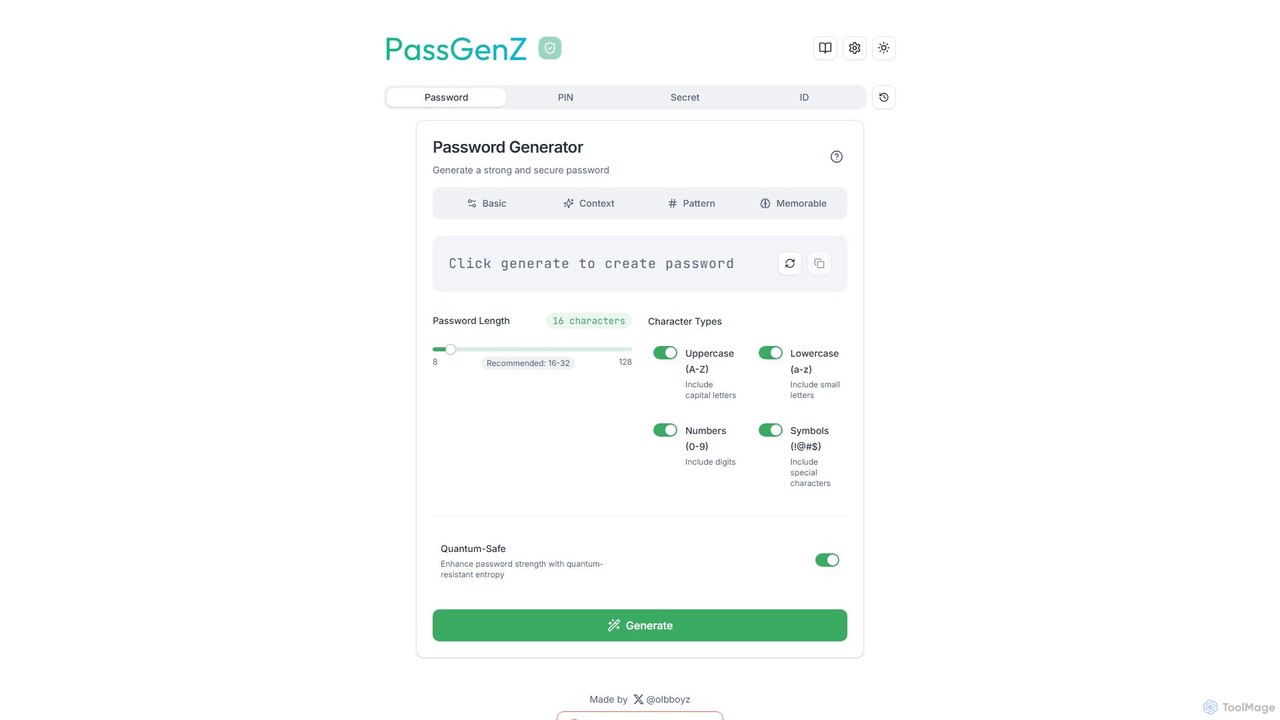
PassGenZ est un générateur de mots de passe en ligne avancé et gratuit qui crée des mots de passe forts, sécurisés et personnalisables. Il propose plusieurs modes de génération, y compris des phrases secrètes mémorables et une option unique de sécurité quantique pour une protection à l'épreuve du futur. Générez des mots de passe, des PIN et des identifiants secrets instantanément dans votre navigateur en mettant l'accent sur la confidentialité et la sécurité.

Sécurité
Visits 6.5KFavorites 121Likes 133
Oso
Freemium

Oso

Oso est une plateforme d'autorisation en tant que service (Authorization as a Service) pour les développeurs. Elle simplifie la mise en œuvre de logiques de contrôle d'accès complexes comme RBAC, ReBAC et ABAC. Grâce à son langage de politique déclaratif, Polar, les équipes d'ingénierie peuvent rapidement construire et appliquer des permissions granulaires pour n'importe quelle application, y compris les applications modernes natives de l'IA avec des flux de travail d'agents et des systèmes RAG, accélérant ainsi le développement et renforçant la sécurité.

Sécurité
Visits 65.8KFavorites 110Likes 98
oso.ai
Freemium

oso.ai

oso.ai est une plateforme d'autorisation alimentée par l'IA qui aide les développeurs à construire, gérer et appliquer un contrôle d'accès affiné. Elle simplifie les politiques de sécurité complexes en utilisant le langage naturel, l'automatisation intelligente et un moteur de politiques flexible.

Conformité
Visits 6.3KFavorites 132Likes 128
Qodex
Freemium

Qodex

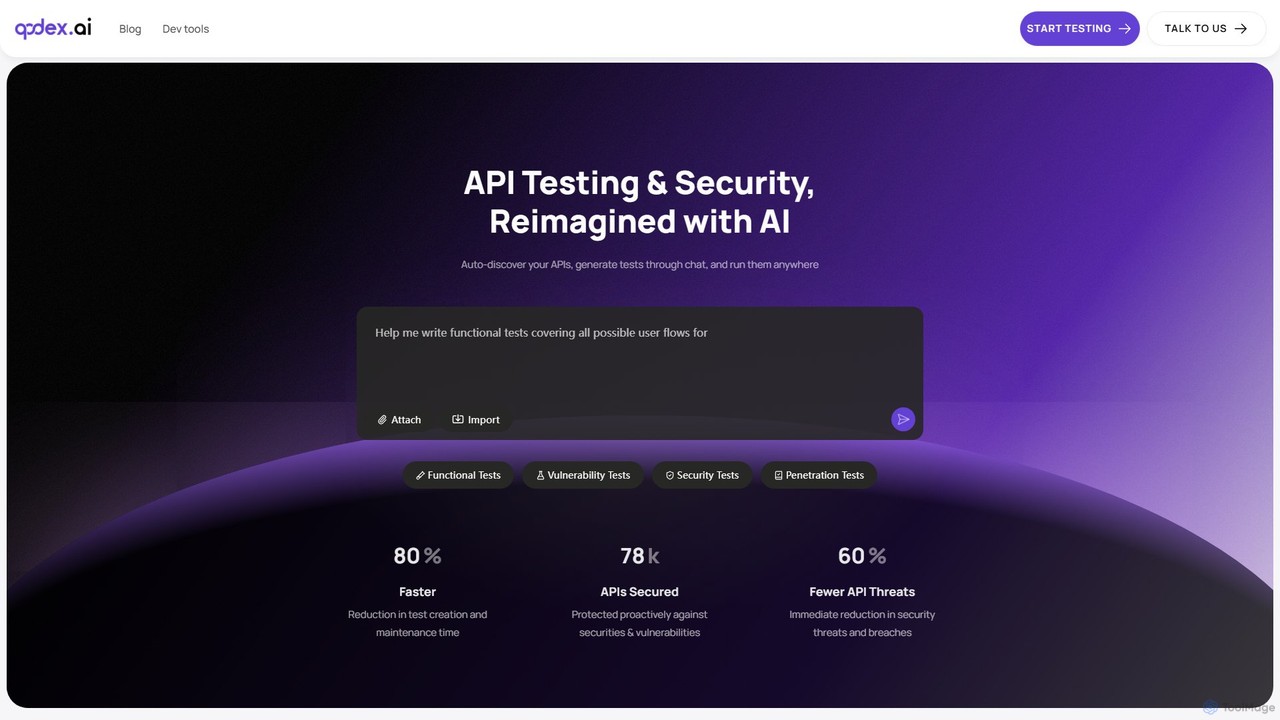
Qodex est une plateforme alimentée par l'IA qui simplifie et accélère les tests et la sécurité des API. Elle découvre automatiquement vos API, génère des tests complets à partir de requêtes en anglais simple et s'intègre de manière transparente dans votre flux de travail de développeur. Réduisez le temps de création des tests de 80 % et livrez plus rapidement des logiciels sans bogues.

Sécurité
Visits 110.7KFavorites 154Likes 158
Pangea
Freemium

Pangea

Pangea est une plateforme axée sur les développeurs qui offre une suite de services de sécurité basés sur des API. Elle fournit des garde-fous de sécurité essentiels pour les applications web et IA, permettant aux développeurs d'intégrer facilement des fonctionnalités telles que la journalisation d'audit sécurisée, la rédaction de données, le renseignement sur les menaces et l'authentification. Pangea est conçue pour accélérer le développement tout en garantissant que les applications sont sécurisées et conformes dès le départ.

Sécurité
Visits 17.8KFavorites 164Likes 163

About Sécurité

Les outils de sécurité IA sont une catégorie d'utilitaires pour développeurs qui exploitent l'intelligence artificielle pour identifier, analyser et atténuer de manière proactive les vulnérabilités de sécurité. Ces outils intègrent des modèles d'apprentissage automatique pour scanner le code, surveiller le comportement des applications et détecter les menaces avec une plus grande précision que les systèmes traditionnels basés sur des règles. Ils permettent aux développeurs d'intégrer la sécurité directement dans le cycle de vie du développement (DevSecOps), en automatisant les tâches complexes et en réduisant le temps de remédiation des problèmes critiques. Cette approche aide à construire des logiciels plus résilients et sécurisés dès le départ.

Fonctionnalités Clés

  • Analyse de Code Intelligente : Utilise l'IA pour effectuer des analyses statiques (SAST) et dynamiques (DAST) approfondies, identifiant les vulnérabilités complexes et les failles logiques dans le code.
  • Détection des Menaces en Temps Réel : Emploie des modèles d'apprentissage automatique pour surveiller les journaux d'application et le trafic réseau à la recherche de schémas anormaux et de menaces zero-day.
  • Priorisation des Vulnérabilités : Évalue et classe automatiquement les vulnérabilités en fonction du contexte, de l'exploitabilité et de l'impact commercial potentiel, concentrant les efforts des développeurs.
  • Tests de Sécurité Automatisés : Simule des cyberattaques sophistiquées à l'aide d'agents IA pour découvrir et corriger de manière proactive les faiblesses de sécurité dans les applications et les API.

Scénarios d'Application

Ces outils sont essentiels pour les équipes DevSecOps visant à intégrer la sécurité continue dans leurs pipelines CI/CD. Ils sont également largement utilisés par les spécialistes de la sécurité des applications (AppSec) pour la chasse aux menaces avancées et par les développeurs de logiciels travaillant sur des applications critiques dans des secteurs comme la finance, la santé et le commerce électronique, où la sécurité des données est primordiale.

Comment Choisir

Lors de la sélection d'un outil de sécurité IA, tenez compte de ses capacités d'intégration avec votre pile de développement existante (IDE, CI/CD, dépôts). Évaluez sa précision de détection, en particulier les taux de faux positifs et de faux négatifs. Assurez-vous qu'il prend en charge les langages de programmation et les frameworks que votre équipe utilise. Enfin, évaluez ses fonctionnalités de reporting et sa capacité à aider à respecter les normes de conformité comme le RGPD, l'HIPAA ou le PCI DSS.

Featured tool rankings

Sécurité use cases

1

Automatiser les revues de sécurité du code dans les pipelines CI/CD

Un ingénieur DevOps intègre un outil de sécurité IA directement dans son pipeline d'intégration continue/livraison continue (CI/CD). Pour chaque commit de code, l'outil effectue automatiquement une analyse de sécurité complète. Il utilise l'apprentissage automatique pour identifier non seulement les vulnérabilités connues, mais aussi les exploits zero-day potentiels et les failles logiques complexes. Si un problème critique est trouvé, la construction échoue automatiquement et un rapport détaillé avec des suggestions de remédiation est envoyé au développeur. Ce processus déplace la sécurité vers la gauche (Shift Left), empêchant les vulnérabilités d'atteindre la production et économisant un temps de remédiation considérable.

2

Détecter les comportements anormaux dans les applications en direct

Une équipe des opérations de sécurité (SecOps) déploie un outil de sécurité IA pour surveiller une application de commerce électronique à fort trafic. L'outil établit une base de référence du comportement normal des utilisateurs et du système en analysant les journaux, les appels d'API et le trafic réseau. Lorsqu'il détecte un écart par rapport à cette base de référence — comme une séquence inhabituelle de requêtes API ou un utilisateur accédant à des données depuis un nouvel emplacement géographique à une heure étrange — il le signale immédiatement comme une menace potentielle. Cela permet à l'équipe d'enquêter et de répondre en temps réel à des attaques sophistiquées, comme le credential stuffing ou les menaces internes, avant qu'une violation majeure ne se produise.

3

Prioriser la remédiation des vulnérabilités critiques

Un responsable de la sécurité des applications (AppSec) est confronté à un arriéré de milliers de vulnérabilités identifiées par divers scanners. En utilisant un outil de sécurité IA, il peut enrichir automatiquement ces données. L'IA analyse le contexte de chaque vulnérabilité, y compris son emplacement dans le code, son accessibilité depuis Internet et l'existence d'un exploit actif dans la nature. Elle génère ensuite une liste priorisée, mettant en évidence les 10 à 20 % de vulnérabilités qui présentent un risque réel et immédiat pour l'entreprise. Cela permet à l'équipe de développement de concentrer ses ressources limitées sur la correction des problèmes les plus importants, réduisant ainsi considérablement l'exposition au risque de l'organisation.

4

Sécuriser les API contre les attaques sophistiquées

Un développeur backend est responsable d'une suite d'API publiques qui traitent des données clients sensibles. Il utilise un outil de sécurité d'API alimenté par l'IA qui va au-delà de la simple limitation de débit. L'outil apprend la logique spécifique et le flux de données attendu pour chaque point de terminaison d'API. Il peut alors détecter et bloquer les attaques qui exploitent les failles de la logique métier, l'autorisation rompue au niveau de l'objet (BOLA) et d'autres menaces du Top 10 des API de l'OWASP que les pare-feu d'applications Web (WAF) traditionnels manquent souvent. Cela garantit l'intégrité et la confidentialité des données transmises via les API.

5

Simuler des attaques réalistes pour les tests d'intrusion

Une équipe de tests d'intrusion utilise une plateforme pilotée par l'IA pour augmenter ses efforts de tests manuels. Ils définissent l'application cible et les objectifs commerciaux, et l'IA explore de manière autonome l'application, identifie les vecteurs d'attaque potentiels et tente de les exploiter. L'IA peut simuler le comportement d'un attaquant humain, en enchaînant plusieurs vulnérabilités de faible gravité pour créer un chemin d'exploitation à fort impact. Cela fournit une évaluation plus complète et continue de la posture de sécurité de l'application que les tests manuels périodiques seuls.

6

Générer du code sécurisé avec un assistant IA

Un développeur junior construit une nouvelle fonctionnalité qui nécessite de traiter des données soumises par les utilisateurs. Il utilise un assistant de codage alimenté par l'IA intégré à son IDE. Pendant qu'il écrit du code, l'assistant fournit des commentaires de sécurité en temps réel, signalant les vulnérabilités potentielles comme l'injection SQL ou le Cross-Site Scripting (XSS). Il ne se contente pas de surligner le code non sécurisé, mais suggère également une version sécurisée et corrigée. Cela sert d'outil d'apprentissage interactif, aidant le développeur à écrire du code plus sécurisé dès le départ et à intégrer les meilleures pratiques de sécurité dans son flux de travail quotidien.

Sécurité FAQ

Que sont les outils de sécurité IA pour les développeurs ?

Les outils de sécurité IA sont des solutions logicielles avancées qui utilisent l'intelligence artificielle, en particulier l'apprentissage automatique, pour aider les développeurs à trouver, corriger et prévenir les vulnérabilités de sécurité dans leur code et leurs applications. Contrairement aux outils traditionnels qui reposent sur des règles et des signatures fixes, les outils alimentés par l'IA peuvent apprendre à partir de vastes ensembles de données de code et de modèles d'attaque pour identifier des menaces nouvelles et complexes. Ils sont conçus pour s'intégrer de manière transparente dans le flux de travail de développement, une pratique connue sous le nom de DevSecOps.

En quoi les outils de sécurité IA diffèrent-ils des outils d'analyse statique (SAST) traditionnels ?

La principale différence réside dans leurs méthodes de détection et leur précision. Les outils SAST traditionnels utilisent un ensemble de règles prédéfinies pour rechercher des modèles de vulnérabilité connus, ce qui peut entraîner un nombre élevé de faux positifs et manquer des failles complexes dépendant du contexte. Les outils de sécurité IA utilisent des modèles d'apprentissage automatique entraînés sur des millions de vulnérabilités pour comprendre le contexte et la logique du code. Cela leur permet de :

  • Identifier les vulnérabilités nouvelles et zero-day.
  • Réduire considérablement les faux positifs en comprenant l'intention du développeur.
  • Prioriser les résultats en fonction du risque réel et de l'exploitabilité.

Comment choisir le bon outil de sécurité IA ?

Le choix du bon outil dépend des besoins spécifiques de votre équipe. Considérez ces facteurs clés :

  • Intégration du flux de travail : S'intègre-t-il facilement à votre IDE, à votre dépôt de code source (par exemple, GitHub, GitLab) et à votre pipeline CI/CD ?
  • Prise en charge des langages et des frameworks : Couvre-t-il l'ensemble de votre pile technologique ?
  • Précision et priorisation : Demandez des benchmarks sur les taux de faux positifs/négatifs et évaluez sa capacité à prioriser les vulnérabilités critiques.
  • Conseils de remédiation : Fournit-il des conseils clairs et exploitables aux développeurs pour corriger les problèmes identifiés ?

Quels sont les principaux avantages de l'intégration de l'IA dans la sécurité ?

L'intégration de l'IA dans la sécurité offre plusieurs avantages clés pour les équipes de développement. Elle automatise le processus fastidieux des revues de code manuelles, permettant des cycles de développement plus rapides. Elle améliore la précision de la détection des menaces, en trouvant des vulnérabilités subtiles que les anciens outils manqueraient. L'IA excelle également dans la priorisation des risques, aidant les équipes à se concentrer d'abord sur les problèmes les plus critiques. En fin de compte, elle permet une culture de sécurité proactive de type "shift-left" où la sécurité est une responsabilité partagée dès le début du processus de développement, et non une réflexion après coup.

Les outils de sécurité IA sont-ils difficiles à utiliser pour les développeurs ?

La plupart des outils de sécurité IA modernes sont conçus en pensant aux développeurs et visent la facilité d'utilisation. Ils s'intègrent généralement directement dans des environnements familiers comme Visual Studio Code, les IDE JetBrains ou les pull requests de GitHub. L'objectif est de fournir un retour d'information immédiat et contextuel sans forcer les développeurs à quitter leur flux de travail ou à devenir des experts en sécurité. Les meilleurs outils offrent des explications claires et des suggestions de code exploitables, ce qui facilite la compréhension et la correction rapide des vulnérabilités.