ToolMage
Connexion

Best 4 Sécurité du code AI tools for Sécurité

Popular Sécurité du code AI tools in Sécurité include CodeComplete, CipherClaw, Trustrepo et Niyantri Security, helping you work more efficiently.

Niyantri Security

Niyantri Security

Niyantri Security est un ingénieur de sécurité autonome alimenté par l'IA conçu pour détecter et corriger automatiquement les vulnérabilités dans votre base de code. Il effectue des analyses profondes et multi-phases pour identifier les failles de sécurité avec contexte, fournit des corrections automatiques précises et s'intègre parfaitement aux flux de travail de développement via GitHub ou le téléchargement direct de fichiers.

Automatisation
Visits 6.4KFavorites 38Likes 37
CipherClaw

CipherClaw

CipherClaw est un agent de sécurité IA autonome qui analyse proactivement votre code pour les vulnérabilités, effectue une analyse des causes profondes sur les dépendances en utilisant des graphes causaux et l'analyse géométrique abstraite, et génère et déploie automatiquement des correctifs prêts pour la production. Conçu pour les workflows de développement modernes générés par IA, il s'intègre parfaitement aux écosystèmes OpenClaw, NVIDIA Nemo Claw, Lovable et n8n.

Génération de code
Visits 6.5KFavorites 22Likes 31
Trustrepo
Freemium

Trustrepo

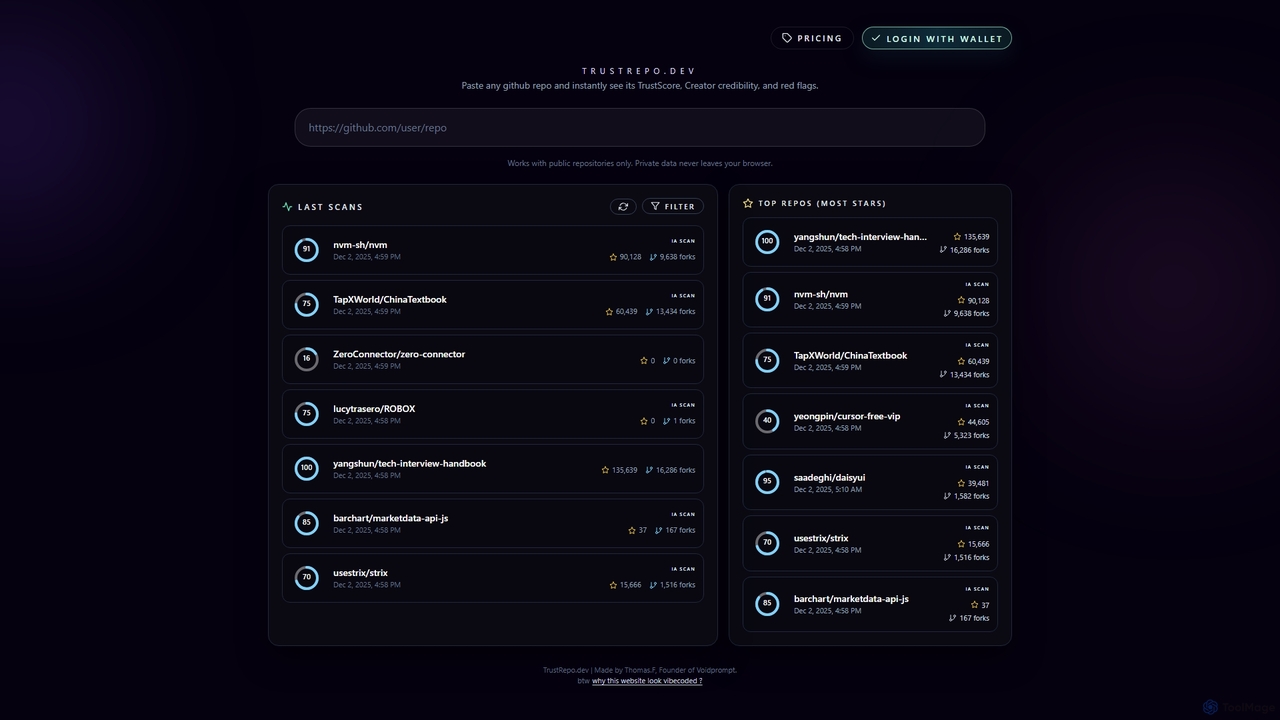
Trustrepo est un outil alimenté par l'IA qui analyse les dépôts GitHub publics pour générer un TrustScore. Il aide les développeurs et les investisseurs à évaluer la sécurité, la légitimité et les risques potentiels des projets open source grâce à une analyse algorithmique et des scans de code par IA.

Analyse de Code
Visits 6.5KFavorites 138Likes 133
CodeComplete
Freemium

CodeComplete

CodeComplete est un assistant de codage IA de niveau entreprise conçu pour une sécurité, une efficacité et une personnalisation maximales. Il offre des options d'auto-hébergement (sur site ou VPC), un réglage fin sur votre base de code privée, et une suite complète d'outils incluant la génération de code, les tests automatisés et la documentation pour améliorer la productivité des développeurs.

Génération de code
Visits 7.1KFavorites 143Likes 142

About Sécurité du code

Les outils de Sécurité du code sont des solutions basées sur l'IA conçues pour identifier, prévenir et atténuer les vulnérabilités dans le code logiciel tout au long du cycle de vie du développement. Tirant parti de l'analyse statique et dynamique avancée, ces outils scannent automatiquement le code source, les binaires et les applications en cours d'exécution pour détecter les failles de sécurité, les problèmes de conformité et les exploits potentiels. Ils permettent aux développeurs et aux équipes de sécurité de construire des logiciels plus résilients, de réduire les risques et d'assurer l'adhésion aux meilleures pratiques de sécurité dès les premières étapes du développement, en s'intégrant parfaitement aux flux de travail DevOps modernes.

Fonctionnalités Clés

  • Tests de Sécurité d'Application Statiques (SAST) : Analyse le code source ou les versions compilées à la recherche de vulnérabilités sans exécuter le code, identifiant des problèmes tels que l'injection SQL, le cross-site scripting et les références directes d'objets non sécurisées tôt dans le processus de développement.
  • Tests de Sécurité d'Application Dynamiques (DAST) : Teste les applications en cours d'exécution à la recherche de vulnérabilités en simulant des attaques et en surveillant les réponses, découvrant des problèmes d'exécution tels que les contournements d'authentification, les failles de gestion de session et les mauvaises configurations de serveur.
  • Analyse de la Composition Logicielle (SCA) : Identifie et gère les composants open source et les bibliothèques tierces utilisés dans les applications, détectant les vulnérabilités connues (CVE) et les problèmes de licence qui pourraient présenter des risques légaux ou de sécurité.
  • Tests de Sécurité d'Application Interactifs (IAST) : Combine les aspects du SAST et du DAST en analysant le code pendant l'exécution depuis l'intérieur de l'application, offrant une détection précise des vulnérabilités avec contexte et réduisant les faux positifs.
  • Détection des Secrets : Scanne les bases de code, les fichiers de configuration et les historiques de commits à la recherche de identifiants codés en dur, de clés API, de jetons et d'autres informations sensibles qui pourraient entraîner un accès non autorisé si elles sont exposées.
  • Détection des Mauvaises Configurations de Sécurité : Identifie les mauvaises configurations de sécurité courantes dans les paramètres d'application, les environnements cloud et les modèles d'infrastructure en tant que code qui pourraient créer des faiblesses exploitables.

Scénarios d'Application

Les outils de Sécurité du code sont indispensables pour les équipes de développement logiciel, les ingénieurs DevOps et les professionnels de la sécurité dans diverses industries, de la fintech à la santé. Ils sont principalement utilisés dans les pipelines d'intégration continue/déploiement continu (CI/CD) pour automatiser les vérifications de sécurité, garantissant que chaque nouveau commit de code et chaque build est scanné à la recherche de vulnérabilités critiques avant le déploiement. Cette approche proactive aide à empêcher les défauts de sécurité d'atteindre la production. De plus, ces outils aident les organisations à atteindre et à maintenir la conformité avec des réglementations industrielles strictes comme le RGPD, HIPAA, PCI DSS et SOC 2 en appliquant des normes de sécurité, en fournissant des pistes d'audit complètes des évaluations de sécurité et en générant des rapports de conformité.

Comment Choisir

Lors de la sélection des outils de Sécurité du code, tenez compte des types spécifiques de vulnérabilités que vous devez détecter, des langages de programmation et des frameworks principalement utilisés dans vos projets, ainsi que des capacités d'intégration de l'outil avec votre pipeline CI/CD existant, vos IDE et vos outils de suivi des problèmes. Évaluez la précision de ses résultats, en visant des solutions qui minimisent les faux positifs tout en identifiant efficacement les menaces critiques. Évaluez la clarté et l'actionnabilité de ses conseils de remédiation, qui devraient aider les développeurs à comprendre et à corriger rapidement les problèmes. La scalabilité pour évoluer avec votre base de code et la taille de votre équipe, ainsi que des fonctionnalités de reporting complètes pour la conformité et l'audit, sont également cruciales. Enfin, considérez la réputation du fournisseur, le support et l'adoption de l'outil par la communauté.

Sécurité du code use cases

1

Automatisation de l'Analyse des Vulnérabilités dans le CI/CD

Les équipes DevOps intègrent les outils de Sécurité du code directement dans leurs pipelines CI/CD pour analyser automatiquement chaque nouveau commit de code et chaque build. Cela garantit que les vulnérabilités de sécurité, des problèmes courants du Top 10 de l'OWASP aux mauvaises configurations spécifiques, sont détectées et signalées tôt avant que le code ne soit fusionné ou déployé en production, réduisant considérablement le risque d'introduire des failles exploitables.

2

Sécurisation des Dépendances Open Source

Les équipes de développement utilisent des outils d'Analyse de la Composition Logicielle (SCA) pour identifier toutes les bibliothèques tierces et open source au sein de leurs applications. Ces outils vérifient automatiquement les vulnérabilités connues (CVE) dans ces composants, alertent les développeurs sur les risques critiques et aident à gérer la conformité des licences, empêchant l'inclusion accidentelle de code non sécurisé ou non conforme.

3

Détection des Secrets Codés en Dur dans les Dépôts

Les ingénieurs de sécurité déploient des outils de détection des secrets pour surveiller en permanence les dépôts de code, les fichiers de configuration et les historiques de commits à la recherche d'informations sensibles exposées accidentellement, telles que les clés API, les identifiants de base de données et les jetons privés. Cette analyse proactive aide à prévenir l'accès non autorisé aux systèmes et aux données qui pourrait résulter de secrets divulgués.

4

Assurer la Conformité aux Normes Industrielles

Les organisations des industries réglementées (par exemple, finance, santé) utilisent des plateformes de Sécurité du code pour faire respecter l'adhésion à des normes telles que le RGPD, HIPAA ou PCI DSS. Les outils fournissent des vérifications automatisées par rapport à des exigences de conformité spécifiques, génèrent des rapports d'audit et offrent des preuves de diligence raisonnable en matière de sécurité, simplifiant le processus de conformité et réduisant les charges d'audit.

5

Autonomiser les Développeurs avec un Retour en Temps Réel

Les développeurs individuels intègrent les outils de Sécurité du code dans leurs environnements de développement intégrés (IDE) pour recevoir un retour de sécurité en temps réel pendant qu'ils écrivent du code. Ce retour immédiat met en évidence les vulnérabilités potentielles, suggère des correctifs et éduque les développeurs sur les pratiques de codage sécurisé, leur permettant de résoudre les problèmes instantanément sans interrompre leur flux de travail.

6

Évaluation de la Sécurité des Applications Héritées

Les entreprises disposant de grandes bases de code héritées utilisent des outils de Sécurité du code pour effectuer des évaluations de sécurité complètes des applications existantes. Ces outils peuvent découvrir des vulnérabilités profondes que les examens manuels pourraient manquer, prioriser les efforts de remédiation en fonction du risque et fournir une feuille de route pour améliorer la posture de sécurité globale des systèmes critiques et de longue date.

Sécurité du code FAQ

Que sont les outils de Sécurité du code ?

Les outils de Sécurité du code sont des solutions logicielles spécialisées qui automatisent le processus d'identification, d'analyse et de correction des vulnérabilités de sécurité au sein du code source des applications, des binaires et des applications en cours d'exécution. Ils s'intègrent dans le cycle de vie du développement logiciel pour aider les développeurs et les équipes de sécurité à construire des logiciels plus sécurisés en détectant les failles comme l'injection SQL, le cross-site scripting et les configurations non sécurisées de manière précoce et efficace.

En quoi les outils de Sécurité du code diffèrent-ils des outils de cybersécurité généraux ?

Alors que les outils de cybersécurité généraux se concentrent sur la défense du réseau, des points d'extrémité ou du périmètre, les outils de Sécurité du code ciblent spécifiquement la couche applicative. Ils analysent le code réel et son comportement pour trouver les vulnérabilités inhérentes au logiciel lui-même, plutôt que de simplement protéger l'infrastructure sur laquelle il s'exécute. Cette analyse approfondie au niveau du code est cruciale pour prévenir les attaques qui exploitent les faiblesses spécifiques aux applications.

Quels sont les principaux types de tests de Sécurité du code ?

Les principaux types incluent les Tests de Sécurité d'Application Statiques (SAST), qui analysent le code sans exécution ; les Tests de Sécurité d'Application Dynamiques (DAST), qui testent les applications en cours d'exécution ; l'Analyse de la Composition Logicielle (SCA), pour identifier les vulnérabilités dans les composants open source ; et les Tests de Sécurité d'Application Interactifs (IAST), qui combinent des aspects de l'analyse statique et dynamique pendant l'exécution. Chaque méthode offre des avantages uniques pour différentes étapes du développement.

Qui bénéficie le plus de l'utilisation des outils de Sécurité du code ?

Les outils de Sécurité du code bénéficient principalement aux équipes de développement logiciel, aux ingénieurs DevOps et aux professionnels de la sécurité. Les développeurs obtiennent un retour immédiat sur les failles de sécurité, ce qui leur permet d'écrire un code plus sécurisé. Les équipes DevOps peuvent automatiser les vérifications de sécurité dans les pipelines CI/CD, garantissant une sécurité continue. Les équipes de sécurité peuvent obtenir une visibilité complète des risques applicatifs, prioriser la remédiation et assurer la conformité aux normes industrielles.

Comment les outils de Sécurité du code peuvent-ils améliorer la conformité ?

Les outils de Sécurité du code améliorent considérablement la conformité en automatisant l'application des politiques et des normes de sécurité requises par des réglementations telles que le RGPD, HIPAA et PCI DSS. Ils fournissent des enregistrements auditables des analyses de sécurité, des découvertes de vulnérabilités et des efforts de remédiation. En surveillant continuellement le code pour les violations de conformité et en générant des rapports détaillés, ces outils aident les organisations à démontrer la diligence raisonnable et à éviter des pénalités coûteuses.