
Niyantri Security Overview
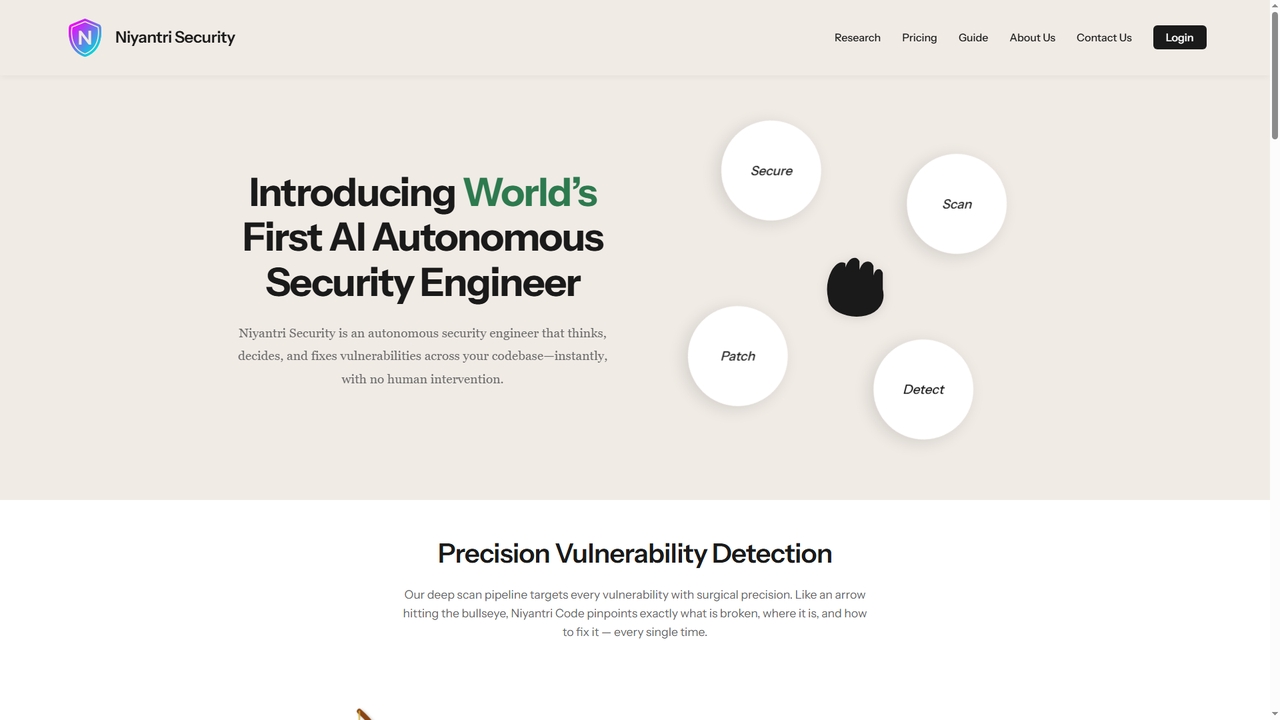
Niyantri Security est un outil d'IA avancé qui agit comme un ingénieur de sécurité autonome, spécialisé dans la gestion proactive des vulnérabilités du code. Il va au-delà de la simple détection en comprenant l'architecture du code, en suivant les flux de données inter-fichiers et en fournissant des corrections automatisées précises avec une intervention humaine minimale. Le système est conçu pour s'intégrer directement dans le cycle de vie du développement logiciel, offrant à la fois une analyse approfondie et une correction actionnable.
Comment utiliser Niyantri Security
L'utilisation de Niyantri Security implique un processus simple en trois étapes. Tout d'abord, connectez votre dépôt de code en autorisant l'application GitHub native pour un accès en lecture seule à votre dépôt et branche choisis, ou en téléchargeant directement une archive ZIP de votre projet. Deuxièmement, lancez une analyse approfondie par IA qui cartographie automatiquement votre architecture de code, recherche les vulnérabilités avec un contexte complet (CVSS, CWE, gravité) et génère un rapport structuré. Troisièmement, examinez les résultats et appliquez les corrections en un clic pour générer un fichier corrigé ou ouvrir une Pull Request GitHub avec les corrections pré-appliquées.
Fonctionnalités principales de Niyantri Security
- Pipeline d'analyse approfondie en quatre phases : Analyse pilotée par l'IA qui résume les fichiers, construit un modèle architectural global, catégorise les domaines de risque et expose les vulnérabilités avec contexte (scores CVSS, identifiants CWE, chaînes d'impact inter-fichiers).
- Analyse contextuelle et inter-fichiers : Détecte les vulnérabilités en comprenant le rayon d'explosion au niveau fonctionnel, le suivi des sources de contamination et les flux de données inter-fichiers, pas seulement la syntaxe superficielle.
- Autocorrection chirurgicale autonome : Génération en un clic de fichiers corrigés ou de PR GitHub qui ne modifient que les lignes de code vulnérables, vérifiées pour la correction syntaxique.
- Intégration GitHub et téléchargement de fichiers : Intégration native de l'application GitHub pour l'analyse de dépôts ou téléchargement direct ZIP sans nécessiter de dépôt.
- Rapport complet et visualisation : Génère des rapports détaillés avec des niveaux de gravité Critique/Élevé/Moyen/Faible/Info et offre une visualisation 3D des résultats.
- Prise en charge multilingue : Prend en charge l'analyse des vulnérabilités dans plus de 15 langages de programmation, dont JavaScript, TypeScript, Python, Go, Java, PHP, Ruby, Rust et C/C++.
Cas d'utilisation pour Niyantri Security
Niyantri Security est idéal pour les équipes de développement cherchant à déplacer la sécurité vers la gauche dans leur SDLC. Il est utilisé pour les vérifications de sécurité pré-commit, les portes de sécurité des pipelines d'intégration continue, l'audit des bases de code héritées pour les vulnérabilités cachées et la génération automatique de correctifs de sécurité pour les problèmes identifiés. Il aide les organisations à appliquer des garde-fous de sécurité et à maintenir une base de code fortifiée contre les menaces émergentes.
Avantages de Niyantri Security
Niyantri Security offre des avantages significatifs par rapport aux outils SAST traditionnels. Son analyse approfondie et contextuelle réduit les faux positifs et identifie les vulnérabilités complexes et inter-fichiers que les autres outils manquent. La capacité de correction autonome et chirurgicale réduit considérablement le temps et l'effort de correction. La plateforme ne nécessite pas de création ou de maintenance manuelle de règles, apprend des modèles de code et s'intègre parfaitement aux flux de travail existants des développeurs via GitHub.
Niyantri Security FAQ
Niyantri Security Alternatives
CipherClaw
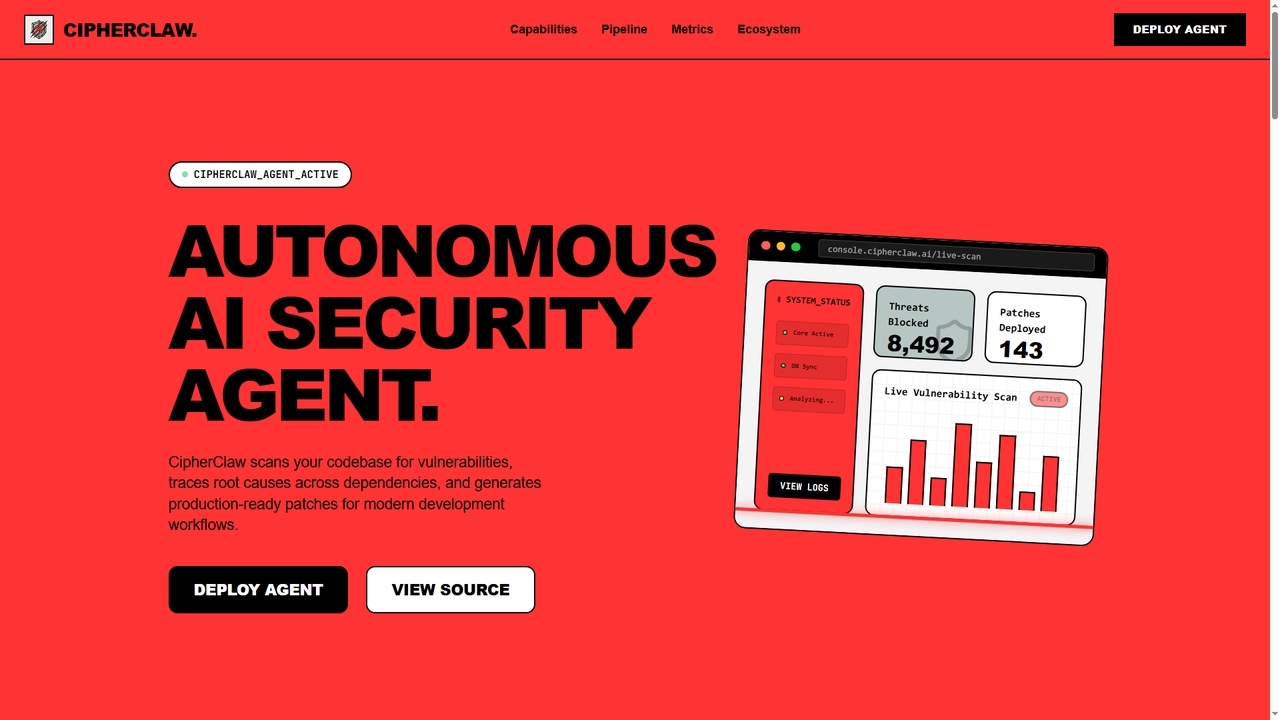
CipherClaw est un agent de sécurité IA autonome qui analyse proactivement votre code pour les vulnérabilités, effectue une analyse des causes profondes sur les dépendances en utilisant des graphes causaux et l'analyse géométrique abstraite, et génère et déploie automatiquement des correctifs prêts pour la production. Conçu pour les workflows de développement modernes générés par IA, il s'intègre parfaitement aux écosystèmes OpenClaw, NVIDIA Nemo Claw, Lovable et n8n.
Génération de code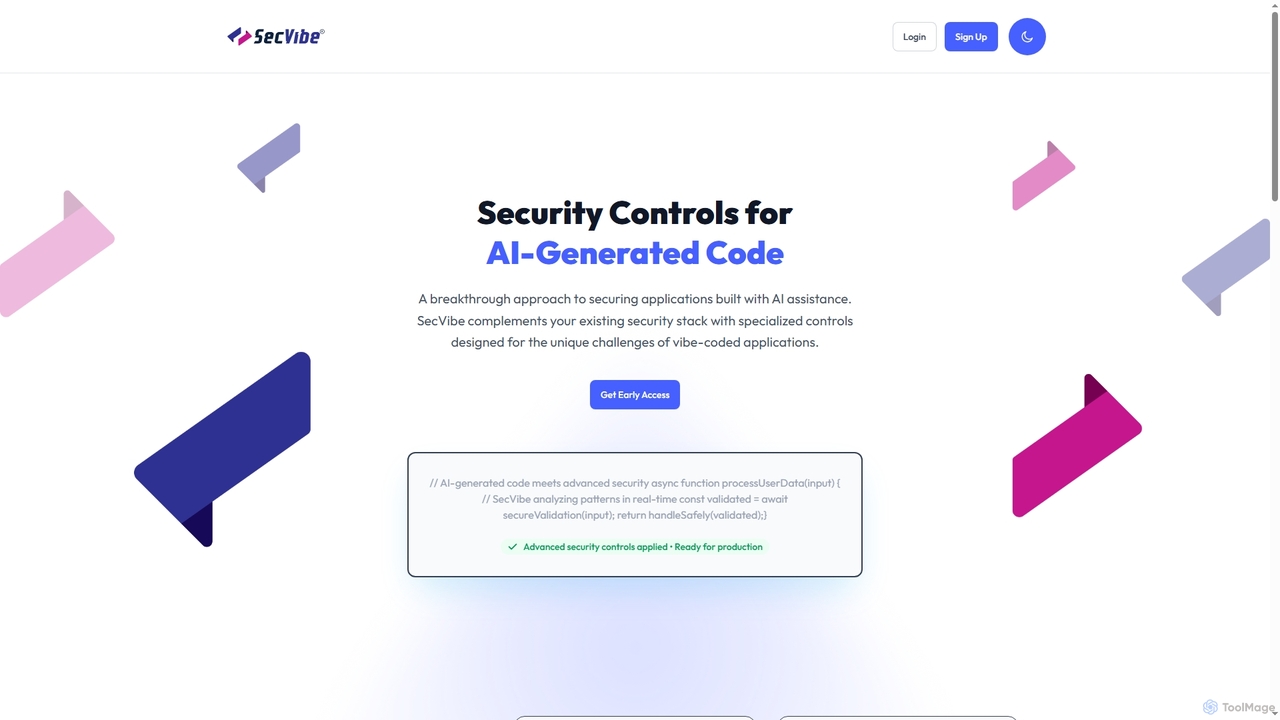
SecVibe
SecVibe est une plateforme de sécurité de pointe conçue pour protéger les applications construites avec du code généré par l'IA. Elle offre des contrôles spécialisés, une analyse en temps réel et des mécanismes sensibles au contexte pour identifier et atténuer les vulnérabilités de sécurité uniques souvent manquées par les outils traditionnels. SecVibe s'intègre parfaitement aux piles de sécurité existantes, améliorant la sécurité globale des applications pour les flux de travail de développement modernes assistés par l'IA sans compromettre la vitesse.
Analyse de code
Asterisk
Asterisk est une plateforme d'intelligence de code IA sur site (on-premise) conçue pour les entreprises. Elle offre une suite d'agents IA sécurisés pour le codage autonome, l'analyse de sécurité avancée et les questions-réponses sur la base de code, garantissant une exposition de données nulle, des performances ultra-rapides et un contrôle total sur votre infrastructure. Elle est conçue pour un développement à grande échelle axé sur la confidentialité.
Assistant de Code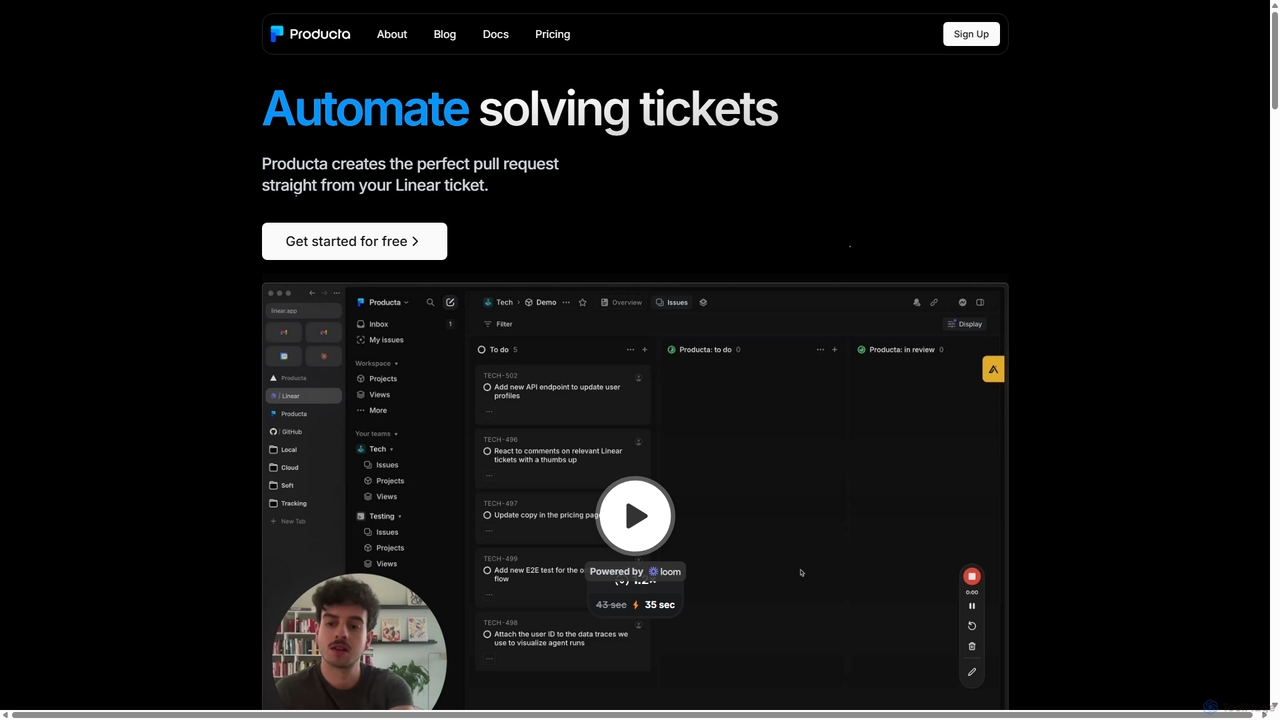
Producta
Producta est un assistant de développement logiciel alimenté par l'IA qui automatise l'ensemble du flux de travail, d'un ticket Linear à une pull request GitHub. Il clarifie intelligemment les tâches, génère, teste et affine le code, s'intégrant de manière transparente à votre processus de développement existant pour accélérer la correction des bogues et la mise en œuvre des fonctionnalités.
Automatisation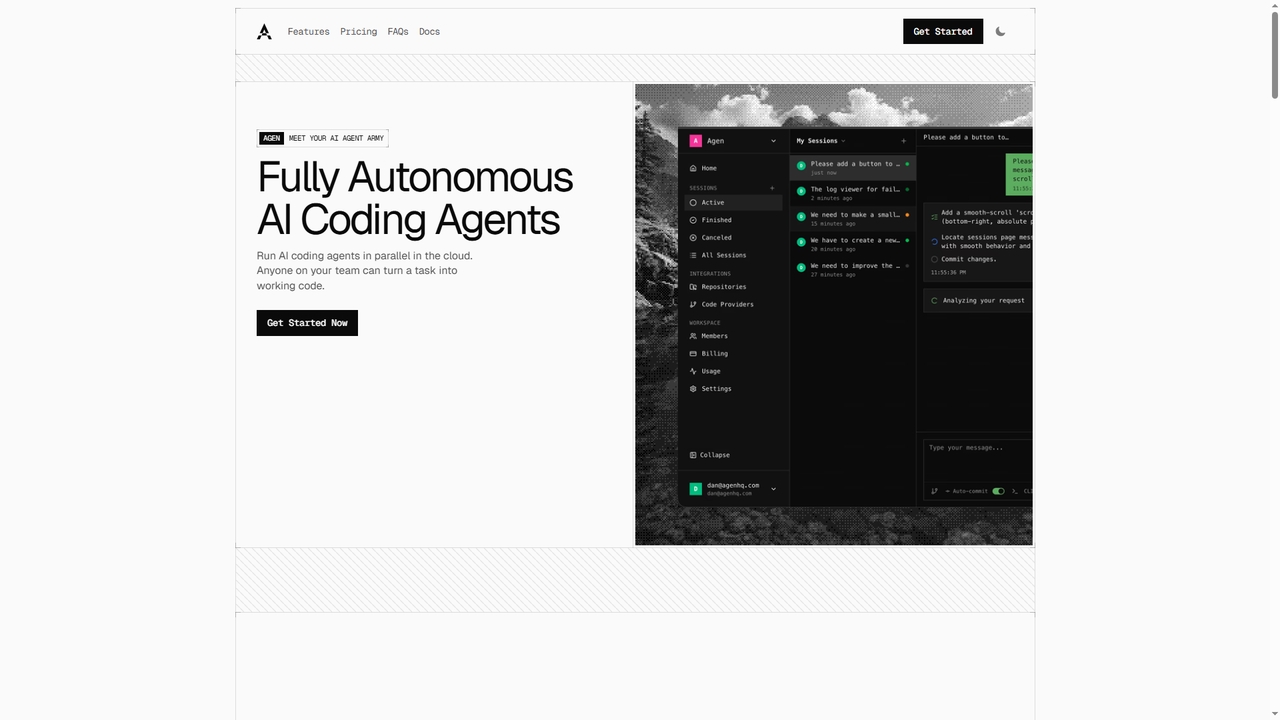
Agen
Agen est une plateforme d'agents de codage IA entièrement autonomes basée sur le cloud. Elle permet aux développeurs et aux équipes d'attribuer des tâches de développement logiciel via des instructions en langage naturel. Les agents IA clonent indépendamment les dépôts, analysent les bases de code, modifient les fichiers, exécutent des builds et des tests dans des sandboxes isolées et préparent des demandes de fusion (merge requests), rationalisant le flux de travail du développement de l'idée au code prêt pour la production.
AutomationNiyantri Security Categories
Niyantri Security Jobs
Niyantri Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
SecVibe
SecVibe est une plateforme de sécurité de pointe conçue pour protéger les applications construites avec du code généré par l'IA. Elle offre des contrôles spécialisés, une analyse en temps réel et des mécanismes sensibles au contexte pour identifier et atténuer les vulnérabilités de sécurité uniques souvent manquées par les outils traditionnels. SecVibe s'intègre parfaitement aux piles de sécurité existantes, améliorant la sécurité globale des applications pour les flux de travail de développement modernes assistés par l'IA sans compromettre la vitesse.
Analyse de codeCipherClaw
CipherClaw est un agent de sécurité IA autonome qui analyse proactivement votre code pour les vulnérabilités, effectue une analyse des causes profondes sur les dépendances en utilisant des graphes causaux et l'analyse géométrique abstraite, et génère et déploie automatiquement des correctifs prêts pour la production. Conçu pour les workflows de développement modernes générés par IA, il s'intègre parfaitement aux écosystèmes OpenClaw, NVIDIA Nemo Claw, Lovable et n8n.
Génération de codeAsterisk
Asterisk est une plateforme d'intelligence de code IA sur site (on-premise) conçue pour les entreprises. Elle offre une suite d'agents IA sécurisés pour le codage autonome, l'analyse de sécurité avancée et les questions-réponses sur la base de code, garantissant une exposition de données nulle, des performances ultra-rapides et un contrôle total sur votre infrastructure. Elle est conçue pour un développement à grande échelle axé sur la confidentialité.
Assistant de Code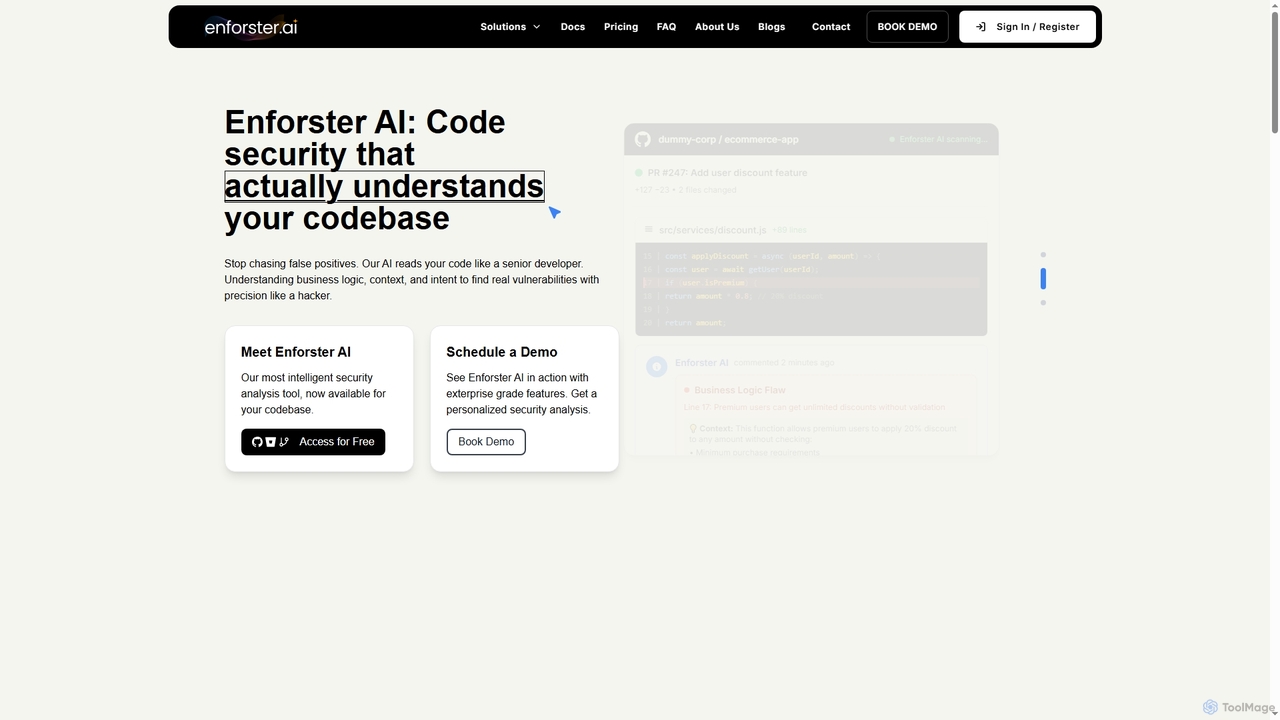
Enforster AI
Enforster AI est un outil de test de sécurité des applications statiques (SAST) natif de l'IA qui analyse le code comme un développeur senior. Il comprend la logique métier et le contexte pour identifier les vraies vulnérabilités avec une précision de 90 %, réduisant les faux positifs de 60 % et fournissant des correctifs générés par l'IA.
Analyse de code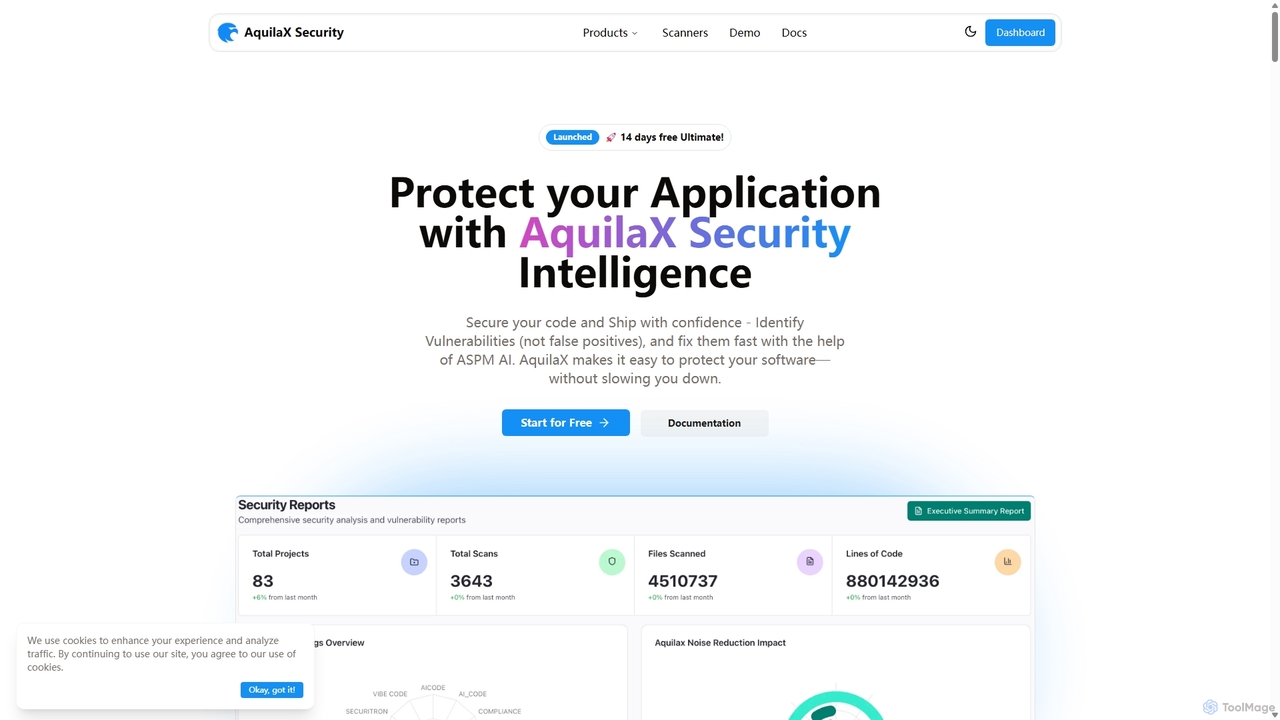
Aquilax
AquilaX est une plateforme DevSecOps alimentée par l'IA, conçue pour sécuriser les logiciels tout au long du cycle de vie du développement. Elle s'intègre de manière transparente dans les pipelines CI/CD, offrant une suite de 12 scanners avancés pour les vulnérabilités, les secrets et la conformité. Grâce à son modèle d'IA auto-apprenant, AquilaX réduit considérablement les faux positifs, fournit des étapes de remédiation exploitables et permet aux équipes de livrer du code sécurisé en toute confiance et rapidité.
Sécurité du Code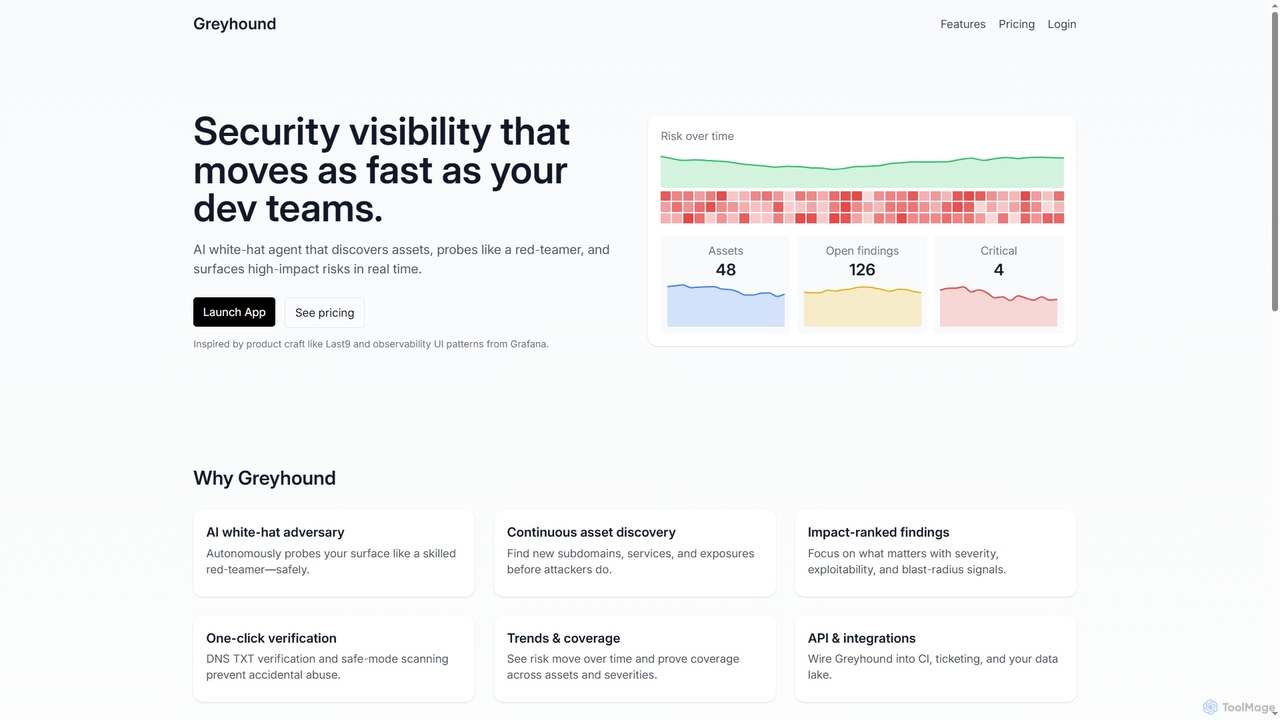
Greyhound
Greyhound est une plateforme de sécurité alimentée par l'IA qui fournit une analyse continue des actifs web et cloud. Elle émule un attaquant qualifié pour découvrir de manière autonome des actifs, identifier des vulnérabilités et fournir des résultats classés par impact avec des étapes de remédiation claires, aidant les équipes à se concentrer sur les risques critiques.
Sécurité du cloud
AppSanctuary
AppSanctuary est une plateforme de sécurité des applications alimentée par l'IA qui automatise l'analyse des vulnérabilités, les contrôles de conformité et la détection des menaces. Elle aide les développeurs et les équipes de sécurité à créer et à maintenir des applications mobiles et web sécurisées en fournissant une analyse approfondie du code, des conseils de remédiation exploitables et une intégration CI/CD transparente.
Sécurité et Conformité
win3zz
win3zz est une plateforme de cybersécurité alimentée par l'IA, conçue pour la détection proactive des menaces et la gestion des vulnérabilités. Elle automatise les tests d'intrusion, scanne les vulnérabilités sur les actifs web, mobiles et réseau, et fournit une analyse de code pilotée par l'IA pour aider les équipes de développement et de sécurité à construire et maintenir des applications sécurisées.
Analyse de Code
Aivory
Aivory est un outil de validation de conformité et de sécurité en temps réel pour les développeurs. Il s'intègre aux IDE comme VS Code et JetBrains pour analyser le code généré par l'IA et écrit par l'homme au fur et à mesure de la frappe, détectant les violations de plus de 18 normes (RGPD, HIPAA, OWASP) avant le commit, ce qui permet d'économiser beaucoup de temps et d'argent.
Qualité du code
Crowdbotics
Crowdbotics est une plateforme alimentée par l'IA qui transforme le développement logiciel en analysant les bases de code pour en extraire des informations approfondies. Elle génère automatiquement des diagrammes d'architecture, des exigences métier et des analyses au niveau des fichiers, aidant les équipes d'ingénierie à comprendre les systèmes complexes, à réduire la dette technique et à accélérer les cycles de développement. Idéal pour moderniser le code hérité et intégrer les nouveaux développeurs.
Analyse de code
GenieEngage
GenieEngage est un partenaire DevOps-as-a-Service fournissant des solutions expertes en DevOps, DevSecOps et GitOps. Il aide les entreprises à accélérer la livraison de logiciels, à renforcer la sécurité et à faire évoluer leur infrastructure sur des clouds comme AWS, Azure et GCP, en offrant une équipe complète d'experts comme alternative rentable à l'embauche interne.
Gestion de l'infrastructure
Zerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Test
Code Wiki
Code Wiki est un hub de documentation alimenté par l'IA de Google, basé sur les modèles Gemini. Il analyse automatiquement les dépôts de code pour générer une documentation à jour, des diagrammes d'architecture interactifs et une interface de chat conversationnel, aidant les développeurs à comprendre plus rapidement les bases de code complexes.
Analyse de Code
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
Kerno
Kerno est un copilote alimenté par l'IA pour les développeurs backend, générant, exécutant et maintenant de manière autonome des suites de tests d'intégration exhaustives. Il comprend votre code, vos dépendances et votre logique métier pour fournir des tests fiables et de haute qualité à grande échelle, directement dans votre IDE.
Développement Backend
Niyantri Security Comments (0)
Sign in to comment.
ConnexionNo comments yet.