ToolMage
Connexion

Best 6 Sécurité Réseau AI tools for Sécurité

Popular Sécurité Réseau AI tools in Sécurité include Cloudflare, Broadcom, Vectra AI, CensysGPT Beta, Quantum Network Monitor et Hive Defender, helping you work more efficiently.

CensysGPT Beta
Freemium

CensysGPT Beta

CensysGPT Beta est un outil alimenté par l'IA qui simplifie la reconnaissance en cybersécurité en traduisant le langage naturel en requêtes de recherche Censys précises. Il permet aux professionnels de la sécurité de mener une chasse aux menaces et une gestion de la surface d'attaque efficaces sans avoir à maîtriser une syntaxe de requête complexe. L'outil prend également en charge la traduction de requêtes provenant d'autres plateformes comme Shodan et ZoomEye.

Constructeur de requêtes
Visits 9.1KFavorites 163Likes 156
Hive Defender
Paid

Hive Defender

Hive Defender est un service de sécurité DNS avancé, alimenté par l'IA, qui offre une protection complète contre un large éventail de cybermenaces. Il surveille toute l'activité réseau, pas seulement le trafic du navigateur, pour bloquer de manière proactive les malwares, le phishing, les ransomwares et les menaces zero-day, tout en accélérant la vitesse de navigation.

Confidentialité
Visits 6.4KFavorites 134Likes 132
Vectra AI

Vectra AI

Vectra AI est une plateforme de cybersécurité avancée qui utilise l'Attack Signal Intelligence™ brevetée et pilotée par l'IA pour détecter et arrêter les cyberattaques sophistiquées sur les réseaux, les identités, le cloud et les environnements SaaS. Elle fournit des signaux de menace de haute fidélité, réduisant la fatigue des alertes et permettant aux équipes de sécurité de répondre aux attaques réelles jusqu'à 99 % plus rapidement. Approuvée par plus de 1 600 entreprises, Vectra AI offre une visibilité et un contexte inégalés pour découvrir les comportements cachés des attaquants que d'autres outils manquent.

Analyse
Visits 209.2KFavorites 162Likes 152
Quantum Network Monitor
Freemium

Quantum Network Monitor

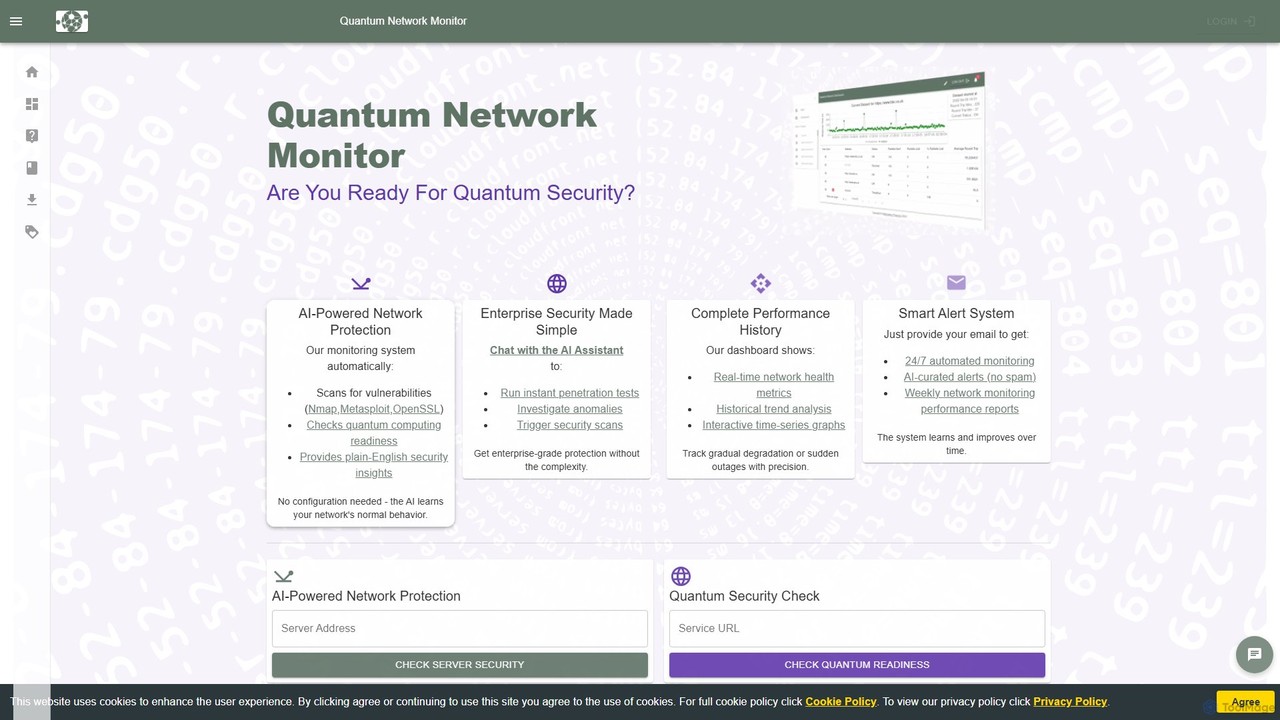
Une plateforme de sécurité et de surveillance réseau alimentée par l'IA qui automatise l'analyse des vulnérabilités, fournit des vérifications de préparation quantique et offre un assistant IA interactif. Elle simplifie la sécurité de niveau entreprise avec des fonctionnalités telles que l'automatisation Nmap, la détection d'anomalies et des tableaux de bord de performance complets.

Test
Visits 8.3KFavorites 174Likes 161
Broadcom
Paid

Broadcom

Broadcom est un leader technologique mondial qui fournit un portefeuille complet de solutions logicielles d'infrastructure et de semi-conducteurs. Ses produits sont fondamentaux pour construire, faire évoluer et sécuriser les centres de données d'IA et les clouds privés d'IA d'entreprise les plus avancés au monde.

Semi-conducteurs
Visits 4.8MFavorites 117Likes 134
Cloudflare
Freemium

Cloudflare

Cloudflare est une plateforme cloud de connectivité mondiale offrant une suite complète de services pour la sécurité, la performance et la fiabilité. Elle protège les sites web et les applications contre les menaces en ligne avec son WAF et son atténuation DDoS, accélère la livraison de contenu via son CDN mondial, et fournit une plateforme sans serveur pour que les développeurs puissent construire et déployer des applications, y compris des services alimentés par l'IA à la périphérie.

Serverless
Visits 53.4MFavorites 122Likes 126

About Sécurité Réseau

Les outils de sécurité réseau IA sont une catégorie de solutions qui exploitent l'intelligence artificielle pour détecter, analyser et répondre de manière proactive aux menaces au sein des réseaux informatiques. Ils utilisent des algorithmes d'apprentissage automatique pour surveiller en continu le trafic réseau, établir des comportements de référence et identifier les anomalies signalant des attaques sophistiquées. Cela permet aux organisations d'automatiser la chasse aux menaces et la réponse aux incidents, réduisant considérablement les délais de détection et protégeant les infrastructures critiques contre les exploits zero-day, les ransomwares et les menaces persistantes avancées (APT). Ces outils vont au-delà des défenses traditionnelles basées sur les signatures pour offrir une sécurité adaptative et prédictive.

Fonctionnalités Clés

  • Détection des Menaces par l'IA : Utilise l'analyse comportementale et la détection d'anomalies pour identifier les menaces nouvelles et inconnues qui échappent aux mesures de sécurité traditionnelles.
  • Réponse Automatisée aux Incidents : Met automatiquement en quarantaine les appareils compromis, bloque les adresses IP malveillantes ou termine les processus suspects pour contenir les menaces en temps réel.
  • Renseignement Prédictif sur les Menaces : Analyse les données mondiales sur les menaces et les modèles de réseau internes pour prévoir les vecteurs d'attaque et les vulnérabilités potentiels avant leur exploitation.
  • Analyse du Trafic Réseau (NTA) : Offre une visibilité approfondie de toutes les communications réseau, y compris le trafic chiffré, pour découvrir les menaces cachées et les activités malveillantes.

Cas d'Utilisation

Ces outils sont essentiels pour les organisations disposant d'environnements informatiques complexes, telles que les institutions financières, les prestataires de soins de santé et les grandes entreprises. Les analystes du Centre des Opérations de Sécurité (SOC) et les administrateurs réseau les utilisent pour surveiller les infrastructures cloud hybrides, sécuriser les appareils IoT/OT et se défendre contre les cyberattaques commanditées par des États, renforçant ainsi leur posture de sécurité globale.

Comment Choisir

Lors de la sélection d'un outil de sécurité réseau IA, tenez compte de sa précision de détection et de son taux de faux positifs pour minimiser la fatigue liée aux alertes. Évaluez ses capacités d'intégration avec votre pile de sécurité existante (par ex. SIEM, SOAR, pare-feu). Analysez sa capacité à évoluer pour gérer le volume de trafic de votre réseau et son niveau d'automatisation pour vous assurer qu'il correspond à la capacité opérationnelle de votre équipe.

Sécurité Réseau use cases

1

Automatisation de la Détection et de la Prévention des Intrusions

Un analyste du Centre des Opérations de Sécurité (SOC) d'une grande entreprise financière est chargé de surveiller un réseau vaste et complexe. En utilisant un outil de sécurité réseau IA, le système analyse en continu des téraoctets de données de trafic. Il détecte un modèle de propagation de malware subtil et inédit qui imite l'activité légitime des utilisateurs. Au lieu de simplement déclencher une alerte, l'IA bloque automatiquement l'adresse IP source, isole la poignée de terminaux initialement affectés et déploie une nouvelle règle de défense sur les pare-feu de l'ensemble du réseau, le tout en quelques secondes. Cela empêche une potentielle violation généralisée avant même que l'analyste ne commence une enquête manuelle.

2

Sécurisation des Réseaux IoT et de Technologie Opérationnelle (OT)

L'administrateur réseau d'une usine de fabrication doit sécuriser des milliers de capteurs IoT et de contrôleurs OT connectés, dont beaucoup ne peuvent pas exécuter d'agents de sécurité traditionnels. Un outil de sécurité réseau IA est déployé pour surveiller tout le trafic. L'IA apprend les modèles de communication normaux de chaque appareil — avec quels serveurs ils communiquent, quels protocoles ils utilisent et à quels moments. Lorsqu'une caméra IoT compromise tente soudainement de se connecter à un serveur externe inconnu, l'IA signale immédiatement ce comportement anormal et bloque la connexion, empêchant ainsi un point de pivot potentiel pour un attaquant d'entrer dans le réseau OT sensible.

3

Prédiction et Prévention des Attaques de Ransomware

Un organisme de santé, détenant des données sensibles sur les patients, utilise un outil de sécurité réseau IA pour une défense pro-active. L'outil analyse les modèles de trafic internes est-ouest. Il détecte une série de connexions inhabituelles via le protocole de bureau à distance (RDP) et des tentatives d'accès à des partages de fichiers provenant d'un seul poste de travail, ce qui correspond à la phase de mouvement latéral d'une attaque de ransomware. Avant que toute donnée ne soit chiffrée, l'IA signale l'activité comme étant à haut risque, isole automatiquement le poste de travail du réseau et alerte l'équipe de sécurité avec un rapport d'incident détaillé, neutralisant ainsi efficacement la menace à ses débuts.

4

Amélioration de la Surveillance de la Sécurité du Réseau Cloud

Une équipe DevOps d'une entreprise technologique en pleine croissance s'appuie sur un environnement multi-cloud. Le suivi manuel de la sécurité sur AWS, Azure et GCP est difficile. Ils intègrent un outil de sécurité réseau IA qui offre une vue unifiée de tout le trafic réseau cloud. L'outil détecte automatiquement les erreurs de configuration de sécurité, telles qu'un groupe de sécurité trop permissif ou une base de données exposée publiquement. Il identifie également le trafic suspect entre VPC qui pourrait indiquer un conteneur compromis, permettant à l'équipe de corriger rapidement les vulnérabilités sans ralentir les cycles de développement.

5

Réduction de la Fatigue liée aux Alertes pour les Analystes de Sécurité

Un fournisseur de services de sécurité gérés (MSSP) dessert des dizaines de clients, générant des milliers d'alertes de sécurité chaque jour. Leurs analystes sont débordés. En mettant en œuvre une plateforme de sécurité réseau IA, le système enquête et corrèle automatiquement les alertes de bas niveau. Il rassemble une série d'événements mineurs et apparemment sans rapport à travers le réseau en un seul rapport d'incident de haute confiance détaillant une attaque coordonnée. Cela réduit des milliers d'alertes brutes à une poignée d'incidents exploitables, permettant aux analystes de concentrer leur expertise sur les menaces réelles au lieu de courir après les faux positifs.

6

Découverte des Menaces Internes par l'Analyse Comportementale

Une entreprise de commerce électronique s'inquiète des menaces internes, qu'elles soient malveillantes ou accidentelles. Leur outil de sécurité réseau IA établit une base de référence du comportement réseau normal pour chaque utilisateur et appareil. Lorsque les identifiants d'un employé sont utilisés pour accéder à une base de données clients sensible en dehors des heures de travail normales et depuis un emplacement géographique inhabituel, l'IA signale cet écart. Elle corrèle cela avec le fait que le même compte utilisateur tente également d'exfiltrer de grands volumes de données vers un service de stockage cloud personnel. Le système restreint automatiquement l'accès réseau de l'utilisateur et alerte l'équipe de sécurité d'une menace interne très probable.

Sécurité Réseau FAQ

Que sont les outils de sécurité réseau IA ?

Les outils de sécurité réseau IA sont des solutions de cybersécurité avancées qui utilisent l'intelligence artificielle et l'apprentissage automatique pour protéger les réseaux informatiques. Contrairement aux outils traditionnels qui reposent sur des signatures de menaces connues, ces outils analysent les modèles de trafic réseau pour détecter les anomalies et prédire les menaces en temps réel. Leurs fonctions clés incluent l'analyse comportementale pour repérer les activités inhabituelles, la réponse automatisée aux incidents pour contenir rapidement les menaces, et l'analyse prédictive pour identifier les vulnérabilités potentielles avant qu'elles ne puissent être exploitées. Ils sont conçus pour combattre les cybermenaces sophistiquées, inconnues et en constante évolution.

En quoi les outils de sécurité réseau IA diffèrent-ils des pare-feu traditionnels ?

Les pare-feu traditionnels agissent comme des gardiens, filtrant le trafic sur la base d'un ensemble prédéfini de règles statiques (par exemple, bloquer des ports ou des adresses IP spécifiques). Les outils de sécurité réseau IA fonctionnent différemment en fournissant une surveillance intelligente à l'intérieur du réseau. Les principales différences incluent :

  • Méthode de Détection : Les pare-feu utilisent un filtrage basé sur des règles, tandis que les outils d'IA utilisent l'analyse comportementale pour détecter les menaces inconnues et zero-day.
  • Portée : Les pare-feu inspectent principalement le trafic nord-sud (de l'internet au réseau). Les outils d'IA analysent souvent le trafic est-ouest (interne de serveur à serveur) pour détecter les mouvements latéraux.
  • Adaptabilité : Les pare-feu nécessitent des mises à jour manuelles des règles. Les systèmes d'IA apprennent et s'adaptent continuellement aux nouveaux comportements du réseau et à l'évolution des menaces.
En substance, un pare-feu applique des politiques connues, tandis qu'un outil d'IA chasse activement les activités suspectes et inconnues.

Comment choisir le bon outil de sécurité réseau IA ?

Le choix du bon outil dépend de vos besoins spécifiques. Considérez ces facteurs clés :

  • Précision de la Détection : Évaluez l'efficacité de l'outil à identifier les menaces réelles tout en minimisant les faux positifs. Un taux élevé de fausses alarmes peut entraîner une fatigue liée aux alertes pour votre équipe de sécurité.
  • Capacités d'Intégration : Assurez-vous que l'outil peut s'intégrer de manière transparente à votre infrastructure de sécurité existante, telle que les plateformes SIEM, SOAR et les pare-feu, pour permettre une défense coordonnée.
  • Évolutivité : La solution doit être capable de gérer le volume de trafic réseau actuel et futur sans dégrader les performances. C'est crucial pour les organisations en croissance et les environnements cloud.
  • Niveau d'Automatisation : Évaluez l'étendue de ses capacités de réponse automatisée. Déterminez si cela correspond à votre modèle opérationnel, que vous préfériez un blocage entièrement automatisé ou une vérification avec intervention humaine.

Quelles sont les fonctions clés de l'IA dans la sécurité réseau ?

L'IA remplit plusieurs fonctions critiques dans la sécurité réseau moderne qui dépassent les capacités humaines. Les fonctions principales incluent :

  • Détection d'Anomalies : Les algorithmes d'IA apprennent ce qui constitue un comportement réseau normal et peuvent instantanément signaler toute déviation, ce qui pourrait indiquer une faille de sécurité.
  • Chasse aux Menaces : L'IA peut rechercher de manière proactive dans de grandes quantités de données réseau pour trouver des modèles et des corrélations cachés qui indiquent des attaques sophistiquées et lentes.
  • Triage et Réponse Automatisés : L'IA peut analyser des milliers d'alertes, prioriser les plus critiques et même exécuter des réponses automatisées comme l'isolement d'un appareil, libérant ainsi les analystes humains pour des tâches stratégiques.
  • Analyse Prédictive : En analysant les flux de renseignements sur les menaces et les vulnérabilités internes, l'IA peut prédire les vecteurs d'attaque probables et recommander des mesures défensives proactives.

Qui bénéficie le plus de l'utilisation des outils de sécurité réseau IA ?

Bien que toute organisation puisse en bénéficier, certains types sont particulièrement bien adaptés aux outils de sécurité réseau IA. Ceux-ci incluent :

  • Grandes Entreprises : Organisations avec des réseaux vastes, complexes et distribués qui sont difficiles à surveiller manuellement.
  • Institutions Financières et de Santé : Industries qui traitent des données très sensibles et sont des cibles privilégiées pour les cyberattaques sophistiquées.
  • Agences Gouvernementales : Entités qui doivent protéger les infrastructures nationales critiques et se défendre contre les menaces parrainées par des États.
  • Organisations avec des Équipes de Sécurité Réduites : Entreprises qui ont besoin d'automatiser les opérations de sécurité et la détection des menaces pour compenser un nombre limité de personnel de sécurité.
Essentiellement, toute organisation confrontée à un volume élevé d'alertes, à des menaces sophistiquées ou à une pénurie d'expertise en sécurité y verra une valeur significative.