

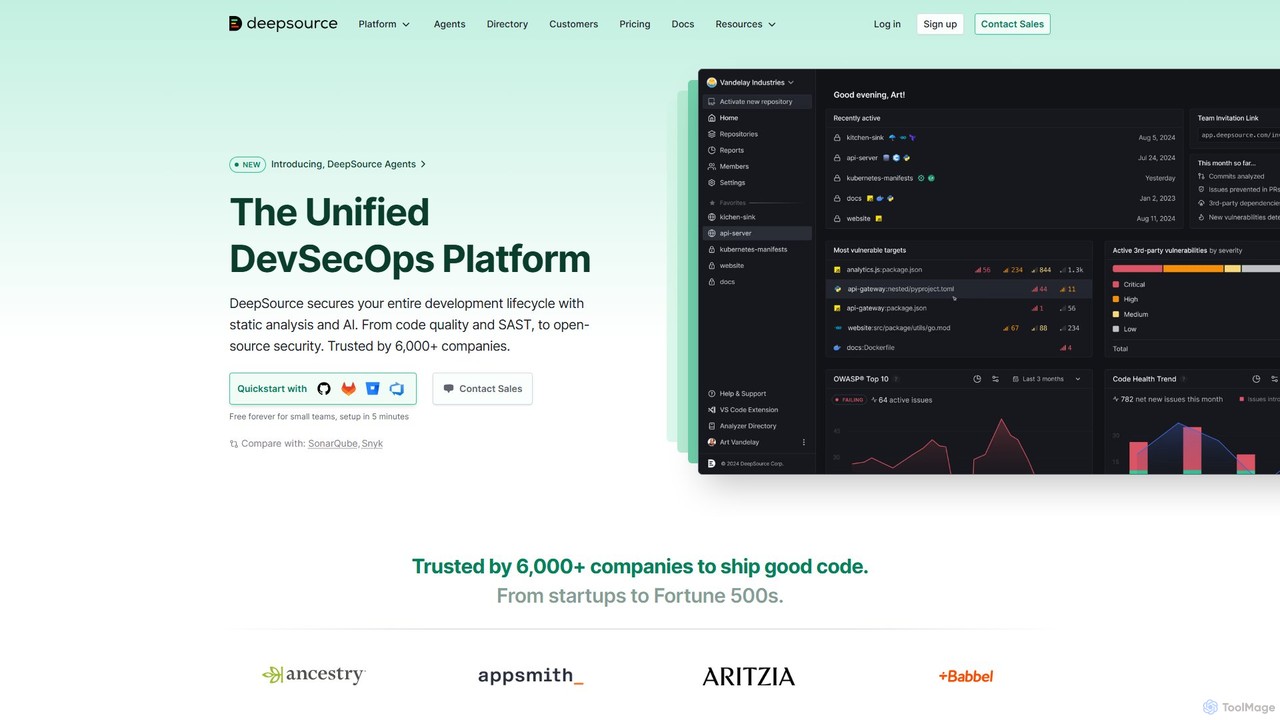
DeepSource Overview
DeepSource est une plateforme DevSecOps complète et axée sur les développeurs, conçue pour aider les équipes à livrer efficacement du code de haute qualité et sécurisé. Elle s'intègre de manière transparente dans le flux de travail de développement, offrant une analyse statique, des tests de sécurité et une gestion des dépendances dans une solution unique et unifiée. Approuvée par plus de 6 000 entreprises, des startups aux entreprises du Fortune 500, DeepSource se distingue comme une alternative moderne aux outils hérités comme SonarQube, offrant une expérience développeur supérieure et des résultats plus précis avec un taux de faux positifs inférieur à 5 %.
La plateforme fonctionne directement au sein de votre système de contrôle de version (comme GitHub, GitLab, Bitbucket et Azure DevOps), analysant chaque commit et pull request. Cette approche proactive permet aux développeurs de trouver et de corriger des milliers de vulnérabilités de sécurité et de problèmes de qualité de code avant qu'ils ne soient fusionnés dans la branche principale, améliorant ainsi considérablement la santé du code et la posture de sécurité dès le départ.
Comment utiliser DeepSource
La prise en main de DeepSource est conçue pour être rapide et simple, ne prenant généralement qu'environ 5 minutes. Le processus comprend les étapes suivantes :
- Inscription et Connexion : Créez un compte sur le site web de DeepSource et connectez-le à votre fournisseur de contrôle de version (GitHub, GitLab, Bitbucket ou Azure DevOps).
- Activation des Dépôts : Choisissez les dépôts que vous souhaitez que DeepSource analyse. La plateforme détectera automatiquement les langages et les frameworks utilisés dans votre projet.
- Configuration (Optionnel) : DeepSource fonctionne dès le départ sans aucune configuration CI. Cependant, vous pouvez créer un fichier
.deepsource.tomlà la racine de votre dépôt pour une personnalisation avancée, comme l'activation d'analyseurs spécifiques, l'ignorance de certains problèmes ou la définition de seuils de métriques. - Analyse des Pull Requests : Une fois activé, DeepSource analyse automatiquement chaque nouvelle pull request. Il publie des commentaires directement dans la pull request avec un aperçu des nouveaux problèmes, permettant aux développeurs de voir et de corriger les problèmes sans quitter leur flux de travail.
- Utilisation du Tableau de Bord : Pour une analyse plus approfondie, les développeurs peuvent visiter le tableau de bord de DeepSource pour voir un rapport complet de tous les problèmes existants, suivre les métriques de qualité et de sécurité du code au fil du temps, et gérer les paramètres du projet.
- Tirer parti d'Autofix™ : Pour de nombreux problèmes courants, la fonctionnalité Autofix™ de DeepSource, alimentée par l'IA, peut générer des corrections suggérées, que vous pouvez appliquer en un seul clic, créant automatiquement un nouveau commit.
Fonctionnalités principales de DeepSource
- SAST (Test de Sécurité Statique des Applications) : Identifie les vulnérabilités de sécurité dans votre code source, couvrant des normes comme OWASP® Top 10 et CWE/SANS Top 25.
- SCA (Analyse de la Composition des Logiciels) : Analyse vos dépendances tierces à la recherche de vulnérabilités connues et de problèmes de conformité de licence.
- Analyse de la Qualité du Code : Détecte des milliers de 'code smells', de risques de bogues, d'anti-patterns et de problèmes de performance dans un large éventail de langages de programmation.
- Sécurité IaC (Infrastructure as Code) : Analyse les fichiers de configuration (comme Terraform) à la recherche de mauvaises configurations de sécurité.
- Autofix™ AI : Une fonctionnalité alimentée par l'IA qui suggère automatiquement des corrections pour de nombreux problèmes détectés, accélérant considérablement la remédiation.
- Couverture de Code : Suit et rapporte la couverture de test de votre code, garantissant que les nouvelles modifications sont correctement testées.
- Intégration VCS Transparente : Intégration native avec GitHub, GitLab, Bitbucket et Azure DevOps, fournissant une analyse directement dans les pull requests sans nécessiter de configuration CI complexe.
- Portails de Qualité et de Sécurité : Permet aux équipes de définir et d'appliquer des normes spécifiques, bloquant les pull requests qui ne répondent pas aux critères de qualité ou de sécurité requis.
- Rapports Détaillés : Génère des rapports partageables, y compris des rapports OWASP® Top 10, pour fournir des informations aux membres de l'équipe et aux parties prenantes.
Cas d'utilisation pour DeepSource
DeepSource est polyvalent et précieux pour divers scénarios de développement logiciel :
- Revue de Code Automatisée : Augmente les revues de code manuelles en détectant automatiquement un large éventail de problèmes, libérant les développeurs pour qu'ils se concentrent sur la logique et l'architecture.
- Sécurité Continue : Met en œuvre une approche de sécurité 'shift-left' en intégrant l'analyse de sécurité (SAST & SCA) directement dans le processus de développement, détectant les vulnérabilités tôt.
- Maintien de la Santé du Code : Aide les équipes à gérer et à réduire la dette technique en surveillant continuellement la qualité du code et en fournissant des informations exploitables.
- Intégration des Nouveaux Développeurs : Sert de guide pour les nouveaux membres de l'équipe, les aidant à respecter les normes de codage et les meilleures pratiques de l'équipe dès leur premier commit.
- Conformité et Audit : Génère des rapports (par exemple, OWASP Top 10) qui peuvent être utilisés pour les audits de sécurité et pour démontrer la conformité aux normes de l'industrie.
Avantages de DeepSource
DeepSource offre plusieurs avantages clés par rapport aux outils d'analyse de code traditionnels :
- Expérience Axée sur le Développeur : L'outil est conçu pour les développeurs, avec une interface utilisateur moderne et un flux de travail qui s'intègre en douceur sans être perturbateur.
- Haute Précision : Affiche un très faible taux de faux positifs (moins de 5 %), garantissant que les développeurs peuvent faire confiance aux problèmes qu'il soulève.
- Plateforme Unifiée : Combine l'analyse SAST, SCA et de la qualité du code en un seul outil, éliminant le besoin de gérer et de payer pour plusieurs solutions disparates.
- Efficacité Alimentée par l'IA : Des fonctionnalités comme Autofix™ et la détection intelligente des problèmes accélèrent le processus de développement.
- Tarification Transparente : Offre un modèle de tarification clair, par siège, qui est plus prévisible et souvent plus rentable que la tarification basée sur les lignes de code de concurrents comme SonarQube.
- Aucune Surcharge CI : L'analyse de base s'exécute sans nécessiter de temps de construction CI dédié, ce qui la rend plus rapide et plus facile à mettre en œuvre.
Tarification et plans
DeepSource propose une structure de tarification transparente, par siège, avec plusieurs niveaux :
- Plan Gratuit : 0 $/siège/mois. Idéal pour les particuliers et les petites équipes. Comprend des dépôts publics illimités, 1 dépôt privé, jusqu'à 3 membres d'équipe et des exécutions d'analyse/Autofix™ limitées.
- Plan Starter : 8 $/siège/mois. Conçu pour les équipes en croissance. Comprend des dépôts publics et privés illimités, des exécutions d'analyse illimitées et une utilisation limitée d'Autofix™ et de Transformers.
- Plan Business : 24 $/siège/mois. Pour les équipes et les entreprises établies. Comprend toutes les fonctionnalités du plan Starter plus une utilisation illimitée d'Autofix™ et de Transformer, le support des monorepos, les journaux d'audit et un support prioritaire.
- Plan Enterprise : Tarification personnalisée. Pour les grandes organisations ayant des besoins avancés. Comprend toutes les fonctionnalités du plan Business plus des options de déploiement auto-hébergé (y compris en air-gapped), l'authentification unique (SSO), un support dédié avec des SLA, et plus encore.
Une réduction de 20 % est disponible pour la facturation annuelle.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 92.5K
- 2026-1: 85.9K
- 2026-2: 68.3K
- 2026-3: 91.2K
- 2026-4: 86.1K
- 2026-5: 80.2K
Geography
Top 5 countries / regions
- 🇬🇧Royaume-Uni30.8%
- 🇺🇸États-Unis24.5%
- 🇳🇬Nigeria15.7%
- 🇨🇴Colombie15.2%
- 🇩🇪Allemagne13.8%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 68.1% |
Referral | 28.6% |
Email | 3.3% |
Top keywords
| Keyword | Cost per click |
|---|---|
| common beginner mistakes using self in python | $0.00 |
| deep soucer | $0.00 |
| deepsource | $16.57 |
| deepsource technologies | $0.00 |
| dl3025 warning: use arguments json notation for cmd and entrypoint arguments | $0.00 |
DeepSource Alternatives

Healthy Package
Healthy Package est un outil alimenté par l'IA de DerScanner qui évalue la sécurité et la santé des paquets open-source. Il analyse plus de 100 millions de paquets, fournissant un score de santé complet basé sur la popularité, la fiabilité de l'auteur, l'engagement en matière de sécurité et l'activité de la communauté pour aider les développeurs à prévenir les vulnérabilités dans leurs applications.
Sécurité du Code
CodeRabbit
CodeRabbit est un outil de revue de code alimenté par l'IA qui suralimente les équipes de développement pour livrer plus rapidement et réduire les bogues. Il fournit des revues instantanées et contextuelles, des résumés de pull requests et des analyses de sécurité directement dans GitHub, GitLab et les IDE comme VS Code.
Revue de code
CodeAnt AI
CodeAnt AI est une plateforme alimentée par l'IA qui automatise les revues de code, améliore la qualité du code et garantit la sécurité des applications. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant des résumés de pull requests générés par l'IA, des corrections en un clic et une analyse continue des vulnérabilités, aidant les équipes à livrer un code plus propre et plus sûr plus rapidement.
Qualité du code
Patched
Patched est un framework open-source conçu pour automatiser les flux de travail informatiques et de développement. Il utilise l'IA pour détecter et corriger de manière proactive les problèmes tels que les bogues et les vulnérabilités avant qu'ils n'affectent les utilisateurs. La plateforme permet de créer des flux de travail agentiques personnalisés pour rationaliser des tâches telles que la revue de code, la génération de documentation et la mise à jour des dépendances.
Assistant de code
Metabob
Metabob est un outil de revue de code alimenté par l'IA qui utilise des Réseaux de Neurones sur Graphes (GNN) pour analyser, déboguer et refactoriser des bases de code complexes et héritées. Il excelle dans la détection d'erreurs d'exécution difficiles à trouver, la compréhension de la logique du code à travers tout le projet, et la fourniture de recommandations exploitables pour améliorer la qualité du code et réduire la dette technique.
Assistant de codeDeepSource Categories
DeepSource Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
CodeRabbit
CodeRabbit est un outil de revue de code alimenté par l'IA qui suralimente les équipes de développement pour livrer plus rapidement et réduire les bogues. Il fournit des revues instantanées et contextuelles, des résumés de pull requests et des analyses de sécurité directement dans GitHub, GitLab et les IDE comme VS Code.
Revue de codeCodeAnt AI
CodeAnt AI est une plateforme alimentée par l'IA qui automatise les revues de code, améliore la qualité du code et garantit la sécurité des applications. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant des résumés de pull requests générés par l'IA, des corrections en un clic et une analyse continue des vulnérabilités, aidant les équipes à livrer un code plus propre et plus sûr plus rapidement.
Qualité du code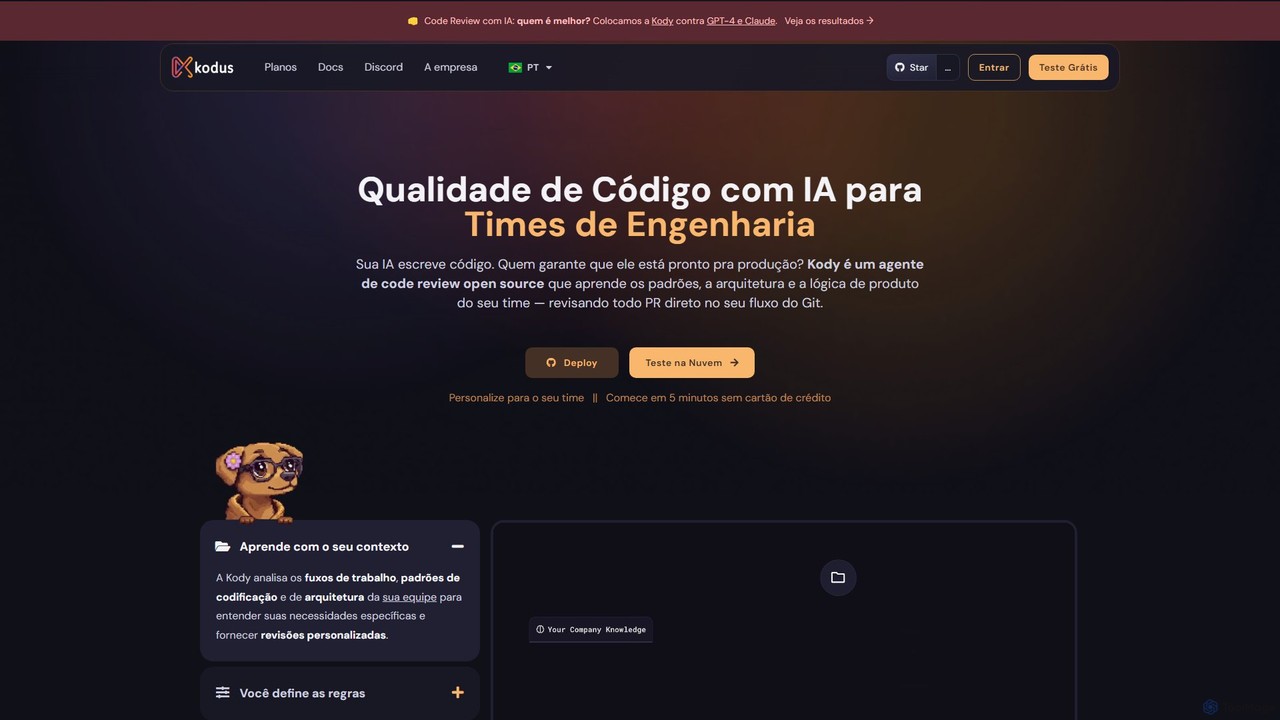
Kodus
Kodus est un outil de revue de code alimenté par l'IA qui agit comme un développeur senior dans votre équipe. Il analyse automatiquement les pull requests dans Git, fournissant des retours exploitables sur la qualité du code, la sécurité et la performance. Il aide les équipes à réduire le temps de revue, à livrer plus rapidement et à diminuer les bogues en production.
Qualité du code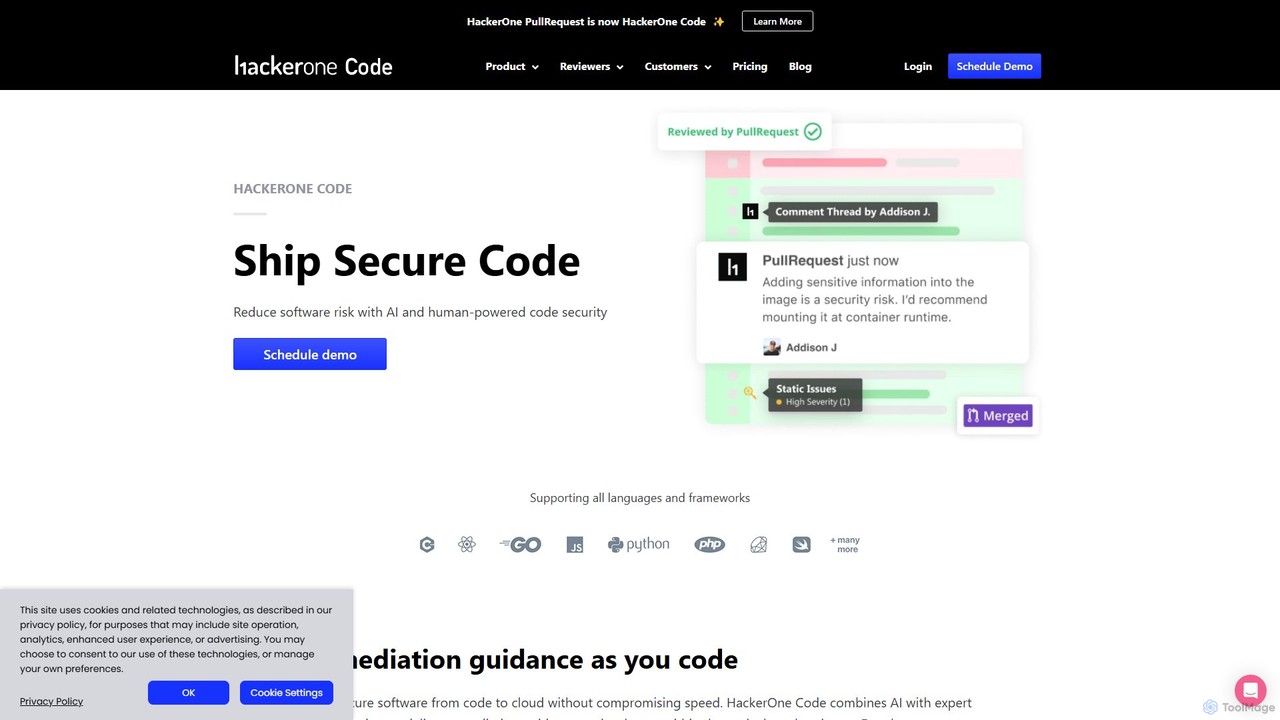
HackerOne Code
HackerOne Code est une plateforme de sécurité avancée qui combine une IA propriétaire avec une revue humaine experte pour trouver et corriger les vulnérabilités dans votre code. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant un retour d'information précis et exploitable directement dans les pull requests pour livrer du code sécurisé plus rapidement.
Relecture de code
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation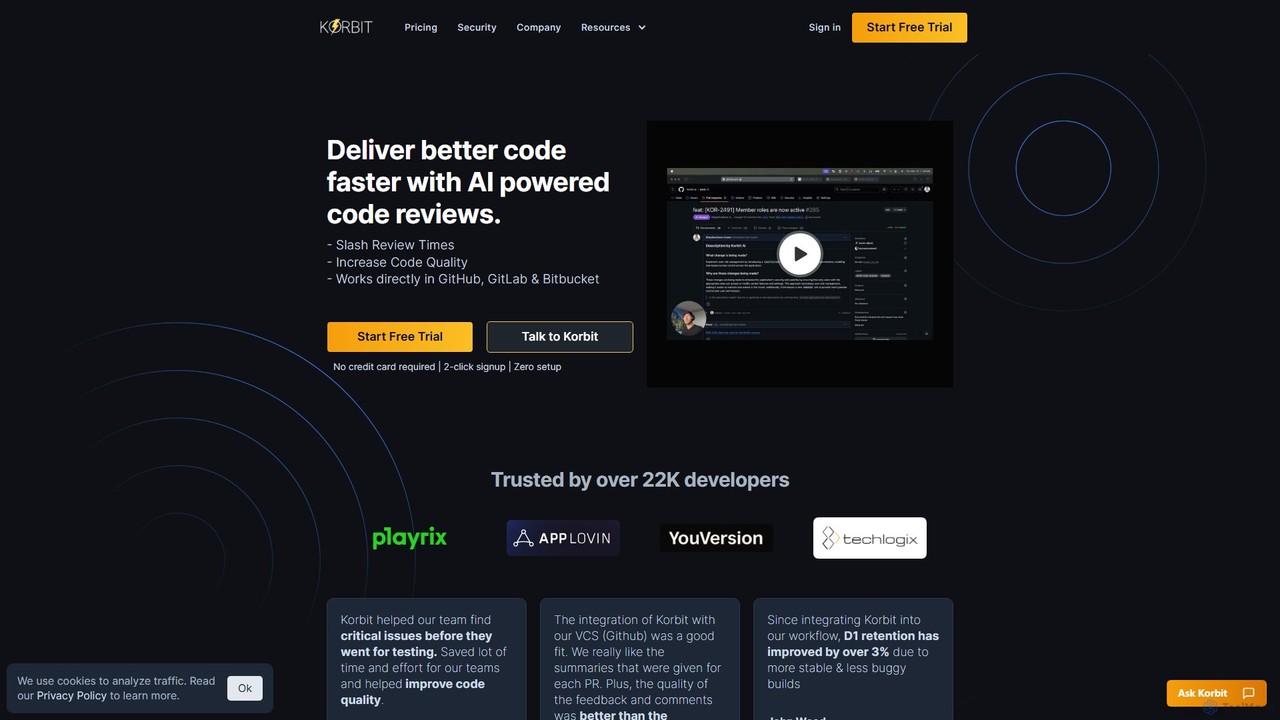
korbit
Korbit est un outil de revue de code alimenté par l'IA qui s'intègre à GitHub, GitLab et Bitbucket. Il aide les équipes de développement à livrer un meilleur code plus rapidement en détectant automatiquement les bogues, les vulnérabilités de sécurité et les problèmes de conception, fournissant un retour d'information instantané et exploitable directement dans les pull requests.
Assistant de codeHealthy Package
Healthy Package est un outil alimenté par l'IA de DerScanner qui évalue la sécurité et la santé des paquets open-source. Il analyse plus de 100 millions de paquets, fournissant un score de santé complet basé sur la popularité, la fiabilité de l'auteur, l'engagement en matière de sécurité et l'activité de la communauté pour aider les développeurs à prévenir les vulnérabilités dans leurs applications.
Sécurité du Code
Greptile
Greptile est un outil de revue de code alimenté par l'IA qui s'intègre à GitHub et GitLab pour aider les équipes de développement à fusionner les pull requests 4 fois plus vite et à détecter 3 fois plus de bugs. En comprenant le contexte complet de votre base de code, il fournit des commentaires en ligne, des suggestions exploitables et des résumés en langage naturel pour chaque PR. Il prend en charge plus de 30 langages de programmation et peut être personnalisé avec des règles et des guides de style spécifiques pour améliorer la qualité et la cohérence du code.
Revue de code
Sourcery
Sourcery est un outil de revue de code alimenté par l'IA qui automatise les revues de code, trouve les bogues, améliore la qualité du code et accélère le partage des connaissances. Il s'intègre directement dans vos flux de travail IDE, GitHub et GitLab, fournissant des retours instantanés et des suggestions de refactoring pour plus de 30 langages.
Assistant de Code
ZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du Code
Corgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du Code
Pierre
Pierre est un assistant de revue de code alimenté par l'IA, conçu pour rationaliser le flux de travail de développement. Il analyse automatiquement les pull requests, identifie les bogues, suggère des améliorations et résume les changements, aidant les équipes à livrer un code de meilleure qualité plus rapidement et à réduire la frustration des développeurs.
Qualité du code
Dryrun Security
Dryrun Security est une plateforme de sécurité applicative alimentée par l'IA qui utilise l'Analyse de Sécurité Contextuelle (CSA) pour trouver et corriger les vulnérabilités complexes que les scanners traditionnels manquent. Elle s'intègre directement dans les flux de travail des développeurs comme GitHub, fournissant des retours en temps réel avec peu de faux positifs dans les pull requests pour améliorer la collaboration et accélérer le développement sécurisé.
Sécurité du Code
Cubic
Cubic est une plateforme de revue de code alimentée par l'IA, conçue pour accélérer les cycles de développement. Elle s'intègre à GitHub pour examiner automatiquement les pull requests, détecter les bogues, appliquer les normes de codage et fournir des corrections en un clic, aidant les équipes d'ingénierie à fusionner les PR jusqu'à 4 fois plus vite tout en améliorant la qualité du code.
Assistant de code
HOJI AI
HOJI AI est un outil gratuit, alimenté par l'IA, qui automatise les revues de code directement dans GitHub. Il fournit des retours instantanés, cohérents et de haute qualité sur les pull requests, aidant les équipes de développement à augmenter leur productivité, à améliorer la qualité du code et à accélérer leurs cycles de développement en libérant les ingénieurs seniors.
Assistant de code
DeepSource Comments (0)
Sign in to comment.
ConnexionNo comments yet.