
Freemium
DeepSource
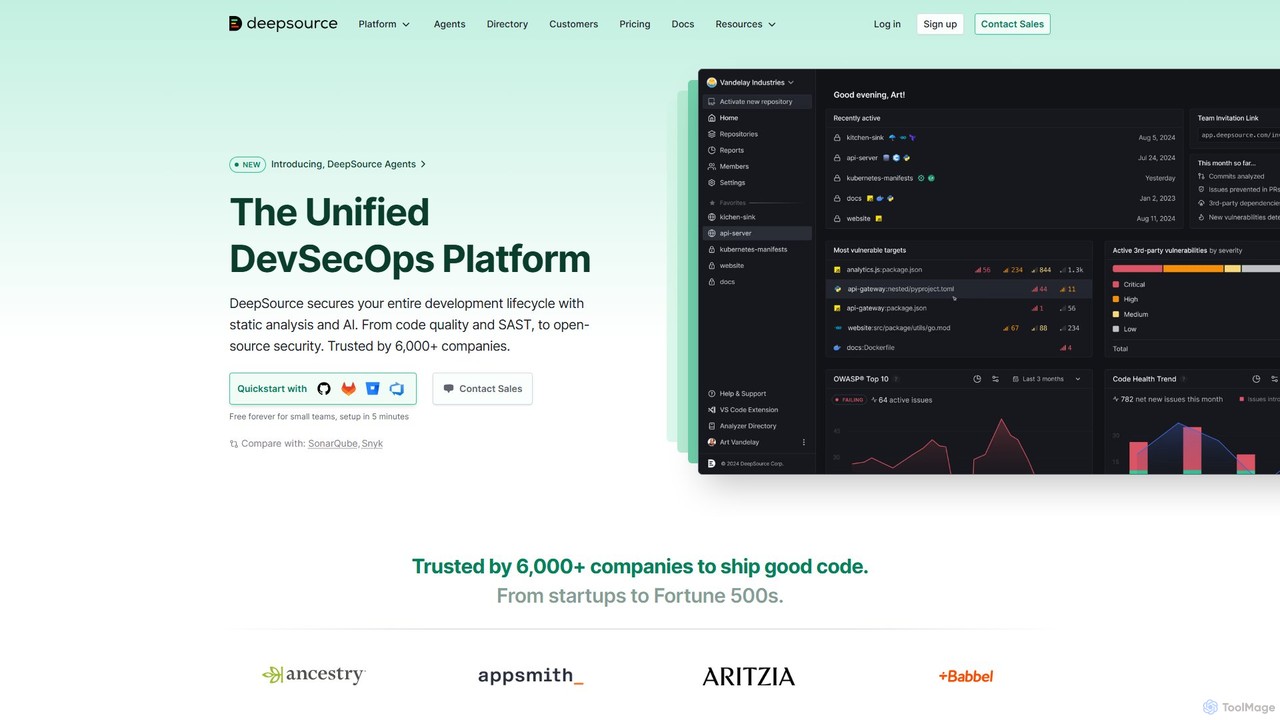
DeepSourceは、静的解析とAIを使用して開発ライフサイクル全体を保護する、統一されたDevSecOpsプラットフォームです。コード品質チェック、セキュリティスキャン(SAST)、オープンソース依存関係分析(SCA)を自動化し、開発者がクリーンで安全なコードを出荷するのを支援します。
コードアシスタントVisits 86.6KFavorites 132Likes 112
Popular コード品質 AI tools in 生産性 include DeepSource, helping you work more efficiently.
DeepSourceは、静的解析とAIを使用して開発ライフサイクル全体を保護する、統一されたDevSecOpsプラットフォームです。コード品質チェック、セキュリティスキャン(SAST)、オープンソース依存関係分析(SCA)を自動化し、開発者がクリーンで安全なコードを出荷するのを支援します。
コードアシスタントAIコード品質ツールは、ソースコードを自動的に分析してバグ、セキュリティ脆弱性、スタイルの一貫性のなさを検出する専門的なアプリケーションです。広大なコードベースでトレーニングされた機械学習モデルを活用して文脈を理解し、従来の静的分析ツールが見逃す可能性のある複雑な問題を特定します。このプロアクティブなアプローチは、問題を早期に発見することで、開発チームがコードの保守性を向上させ、セキュリティを強化し、開発ライフサイクルを加速させるのに役立ちます。これらのツールは、開発者のワークフロー内でインテリジェントなアシスタントとして機能し、ソフトウェア全体の品質を向上させるための実用的なフィードバックを提供します。
これらのツールは、スタートアップから大企業まで、あらゆる規模のソフトウェア開発チームにとって不可欠です。一般的にCI/CDパイプラインに統合されて自動チェックに利用されたり、セキュリティチームがコンプライアンス監査に使用したり、個々の開発者がコーディング習慣を改善し、コミット前にコードの完全性を確保するために活用されたりします。
ツールを選択する際は、特定のプログラミング言語やフレームワークへの対応を考慮してください。バージョン管理システム(例:GitHub、GitLab)やIDEとの統合能力を評価します。また、分析の深さ、検出結果の正確性(低い誤検知率)、提案される修正の明確さも評価する必要があります。
DevOpsチームは、AIコード品質ツールをGitHub Actionsのワークフローに直接統合します。新しいプルリクエストごとに、ツールは変更されたコードを自動的にスキャンし、バグ、セキュリティリスク、スタイル違反を検出します。特定の問題を強調し、修正を提案するコメントをプルリクエストに直接投稿します。このプロセスにより、品質の低いコードのマージがブロックされ、シニア開発者の手動レビューの負担が軽減され、エンジニアリング組織全体で一貫した品質基準が確保されます。
セキュリティエンジニアは、新しい金融アプリケーションがOWASPトップ10基準を満たしていることを確認する任務を負っています。彼らはAIコード品質ツールを使用して、コードベース全体に対して詳細な静的アプリケーションセキュリティテスト(SAST)を実行します。ツールは、潜在的なSQLインジェクションの脆弱性と設定ミスのあるアクセス制御チェックを特定します。正確なコード行と詳細な修正ガイドを提供することで、ツールは開発者がアプリケーションを本番環境にデプロイする前に重大な脆弱性を修正できるようにし、潜在的なデータ侵害を防ぎます。
ソフトウェアアーキテクトが、大規模で老朽化したJavaアプリケーションを近代化するプロジェクトを主導しています。彼らはAIコード品質分析を実行して、その技術的負債の包括的な概要を把握します。ツールは、過度に複雑なモジュール、重複したコードブロック、古いライブラリの依存関係を特定します。優先順位付けされたレポートを生成し、チームがデータ駆動型のリファクタリングロードマップを作成するのに役立ち、コードベースの健全性を体系的に改善し、新機能の追加を容易にします。
ソフトウェア開発マネージャーは、3人のジュニア開発者を複雑なプロジェクトにオンボーディングする必要があります。シニアエンジニアのコードレビューだけに頼るのではなく、AIコード品質ツールをトレーニング補助として使用します。ツールは、新しい開発者のコードに対して即時かつ客観的なフィードバックを提供し、スタイルガイドの違反や一般的な落とし穴を説明します。このリアルタイムのコーチングにより、彼らはチームの基準をより速く学び、シニア開発者はより複雑なアーキテクチャタスクに集中できるようになります。
人気のあるオープンソースライブラリのメンテナーは、コミュニティからの数十のコントリビューションを管理する必要があります。彼らはAIコード品質ツールを設定し、入ってくるすべてのプルリクエストを自動的にスキャンします。これは第一の防御線として機能し、明らかなバグ、セキュリティ問題、または不適切なフォーマットを持つコントリビューションを除外します。これにより、メンテナーは限られた時間をコントリビューションのロジックと価値のレビューに集中でき、プロジェクト全体の品質とセキュリティが向上します。
パフォーマンスエンジニアは、大規模な製品のローンチに備え、潜在的なボトルネックを特定したいと考えています。彼らはパフォーマンス分析に特化したAIコード品質ツールを使用します。ツールはコードをスキャンし、非効率なデータベースクエリ、メモリを大量に消費するループ、最適でないアルゴリズムの実装をフラグ付けします。これらの洞察により、開発チームは重要なコードパスをプロアクティブに最適化し、アプリケーションが初日からユーザーにとって高速で応答性が高いことを保証できます。
AIコード品質ツールは、人工知能、特に機械学習を使用してソースコードを自動的に分析し、エラーを検出するアプリケーションです。固定ルールに依存する従来のツールとは異なり、何百万行ものコードから学習し、より優れた文脈と精度で複雑なバグ、セキュリティ脆弱性、スタイル上の問題を検出します。その主な目的は、開発者がより少ない手作業で、よりクリーンで、より安全で、より保守しやすいコードを書くのを支援することです。
適切なツールを選ぶには、いくつかの要素を考慮する必要があります。第一に、プロジェクトのプログラミング言語とフレームワークをサポートしていることを確認します。第二に、GitHub、GitLab、Jenkins、またはIDEなどの既存のワークフローとの統合を評価します。第三に、分析の深さを見ます—スタイルだけをカバーするのか、それともバグ、セキュリティ、パフォーマンスもカバーするのか?最後に、ユーザーレビューを確認するか、トライアルを実行して、その精度(低い誤検知率)と推奨事項の実用性を評価します。
主な違いは、その基盤となる技術と能力にあります。従来のリンター(ESLintやPylintなど)は、構文とスタイルをチェックするために事前定義された一連のルールに基づいて動作します。AIコード品質ツールは、機械学習モデルを使用することでさらに進化しています。これにより、コードの文脈とロジックを理解し、潜在的なヌルポインター例外、リソースリーク、ルールベースのシステムでは通常見逃される新しいセキュリティ脆弱性など、より複雑な問題を発見できます。
コード品質にAIを使用することには、いくつかの重要な利点があります。手動のコードレビューに費やす時間を大幅に削減し、シニア開発者がアーキテクチャに集中できるようになります。開発サイクルの早い段階で、修正コストが安い微妙なバグやセキュリティ欠陥を捉えるのに役立ちます。また、チーム全体で一貫したコーディング基準を促進し、即時かつ客観的なフィードバックを提供することで、ジュニア開発者にとって優れた学習ツールとして機能します。最終的には、より高品質なソフトウェアとより速い納品時間を実現します。
AIコード品質ツールは、ソフトウェア開発における幅広い専門家にとって価値があります。個々の開発者は、個人のコーディングスキルを向上させ、コミット前に間違いを発見するために使用します。開発チームは、標準を強制し、コードレビューを効率化するために使用します。DevOpsエンジニアは、自動化された品質ゲートのためにCI/CDパイプラインに統合します。セキュリティチームは、脆弱性が本番環境に到達するのを防ぐために、継続的な静的アプリケーションセキュリティテスト(SAST)のためにこれに依存しています。