
Freemium
PluginLyzer
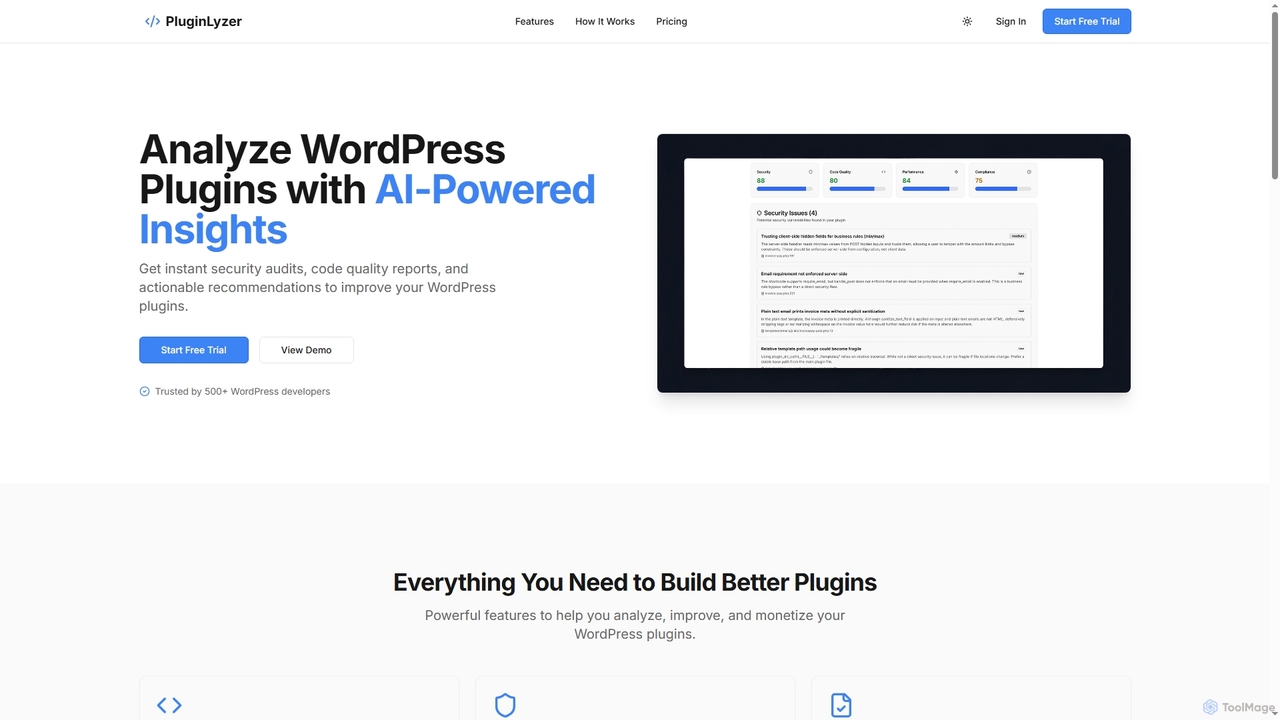
PluginLyzerは、WordPress開発者向けにプラグインの分析、改善、収益化を支援するAI搭載プラットフォームです。即座のセキュリティ監査、包括的なコード品質レポート、パフォーマンス最適化の推奨事項を提供し、WordPressコーディング標準への準拠を保証することで、開発者がより優れた安全なプラグインを効率的に構築できるよう支援します。
収益化戦略Visits 6.4KFavorites 118Likes 111
Popular コード分析 AI tools in セキュリティ include CodeRabbit、ContractReader、PluginLyzer, helping you work more efficiently.
PluginLyzerは、WordPress開発者向けにプラグインの分析、改善、収益化を支援するAI搭載プラットフォームです。即座のセキュリティ監査、包括的なコード品質レポート、パフォーマンス最適化の推奨事項を提供し、WordPressコーディング標準への準拠を保証することで、開発者がより優れた安全なプラグインを効率的に構築できるよう支援します。
収益化戦略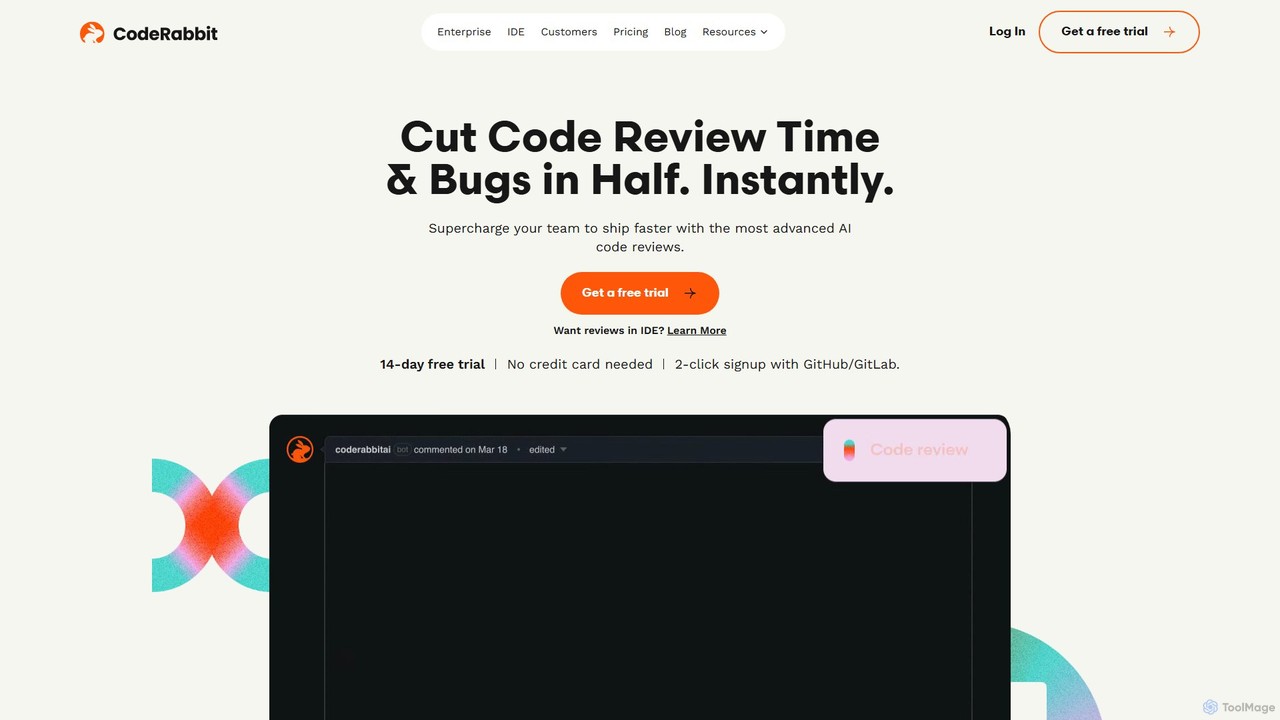
CodeRabbitは、開発チームがより迅速にシップし、バグを削減するためのAI搭載コードレビューツールです。GitHub、GitLab、VS CodeなどのIDE内で、即時かつ文脈を理解したレビュー、プルリクエストの要約、セキュリティ分析を提供します。
コードレビュー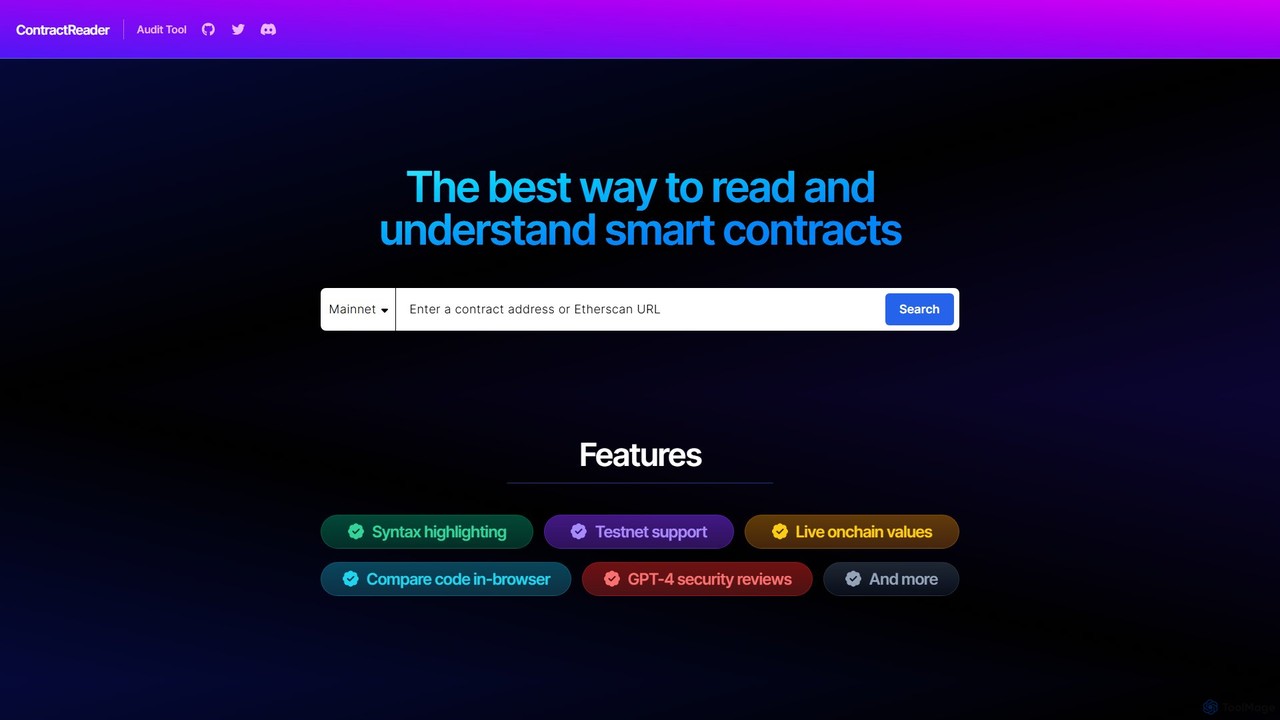
ContractReaderは、開発者、監査人、暗号資産愛好家がブロックチェーンのスマートコントラクトを読み、理解し、監査するために設計されたAI搭載ツールです。構文ハイライトでコードの可読性を高め、ライブのオンチェーンデータを表示し、GPT-4によるセキュリティレビューを提供して、複数のブロックチェーンネットワークにわたる潜在的な脆弱性を特定します。
ブロックチェーンAIコード分析ツールは、機械学習を利用してソースコードの脆弱性、バグ、品質問題を自動的に検査する専門的なセキュリティソフトウェアの一分野です。事前定義されたルールに依存する従来の静的分析ツールとは異なり、これらのAI搭載システムはコードの文脈を理解し、新たなセキュリティ脅威を特定し、複雑なエラーパターンを予測することができます。その主な価値は、セキュリティを開発ライフサイクルの早い段階にシフトさせる(シフトレフト)ことにあり、開発者がコードが本番環境に到達するずっと前に潜在的な問題を発見し修正することを可能にします。この積極的なアプローチは、ソフトウェアのセキュリティと保守性を大幅に向上させます。
これらのツールは、ソフトウェア開発チーム、DevOpsエンジニア、アプリケーションセキュリティ(AppSec)専門家にとって不可欠です。通常、継続的インテグレーション/継続的デリバリー(CI/CD)パイプライン内で使用され、すべてのコード変更に対するセキュリティチェックを自動化します。また、セキュリティ監査やOWASP Top 10やCWEなどの標準への準拠を維持するための重要な要素としても機能します。
AIコード分析ツールを選択する際は、まず技術スタックをカバーしているかを確認するために、対応言語とフレームワークを考慮してください。既存のIDE、バージョン管理システム、CI/CDツールとの統合能力を評価します。分析の精度、特に誤検知率と見逃し率を評価します。最後に、レポート機能と開発者向けの修正ガイダンスの明確さを確認してください。
DevOpsチームにとって、デプロイメントの速度を落とさずにセキュリティを維持することは常に課題です。AIコード分析ツールをCI/CDパイプライン(例:Jenkins、GitLab CI)に統合することで、すべてのプルリクエストが自動的にスキャンされます。コードがメインブランチにマージされる前に、ツールは新たな脆弱性、安全でないコーディング慣行、潜在的なバグをチェックします。このプロセスは開発者に即時のフィードバックを提供し、数分以内に問題を修正することを可能にします。この自動化はセキュリティのゲートキーパーとして機能し、脆弱性が本番環境に到達するのを防ぎ、すべてのコードコントリビューションで一貫したセキュリティ基準を保証します。
大規模で老朽化したコードベースの近代化を任されたソフトウェアアーキテクトは、重大なリスクに直面します。AIコード分析ツールは、システム全体を詳細にスキャンし、技術的負債の重要な領域を特定できます。人間のレビューアが見つけるのが難しい、過度に複雑なモジュール、リスクの高い依存関係、アーキテクチャのアンチパターンを浮き彫りにします。ツールは優先順位付けされたリファクタリング対象のリストを提供し、チームがセキュリティと保守性に最も影響を与える変更に集中できるようにします。このデータ駆動型のアプローチは、近代化プロジェクトにおける当て推量を減らし、リファクタリングプロセス中に新たなバグが導入されるのを防ぐのに役立ちます。
ピアコードレビューは品質にとって重要ですが、時間がかかり、ヒューマンエラーが発生しやすいものです。AIコード分析ツールは、自動化された一次レビューアとして機能します。人間がコードを見る前に、AIはすでに一般的な間違い、スタイルガイド違反、セキュリティ脆弱性をチェックしています。これにより、人間のレビューアは些細な問題をスキップし、ビジネスロジック、アーキテクチャ設計、ユーザーエクスペリエンスなどのより複雑な側面に認知エネルギーを集中させることができます。ルーチンチェックを処理することで、AIツールはレビューサイクルを加速し、フィードバックの質を向上させ、より効率的で協力的な開発文化を育みます。
金融やヘルスケアなどの規制対象業界の企業にとって、OWASP Top 10、CWE、CERTなどのセキュリティ基準への準拠は必須です。AIコード分析ツールは、これらの基準の違反を具体的にスキャンするように設定できます。準拠していないコードセクションを特定し、明確な修正手順を提供する詳細なコンプライアンスレポートを生成します。これにより、コンプライアンス監査プロセスが大幅に自動化され、コードベースが規制要件を満たしていることの継続的な検証が提供されます。これは、コンプライアンス違反による罰則のリスクを低減するだけでなく、セキュリティ慣行に対するデューデリジェンスの監査可能な証拠も提供します。
新しい開発者がチームに加わると、既存のコードベースとその規約を理解するために急な学習曲線に直面します。IDEに統合されたAIコード分析ツールは、コードを記述する際にリアルタイムのフィードバックを提供します。それは個人的なメンターのように機能し、チームのコーディング標準からの逸脱、潜在的なバグ、またはセキュリティの誤設定を即座に指摘します。この即時のフィードバックループは、新入社員が初日から「正しい」貢献方法を学ぶのを助け、コードレビュー後に必要な手戻りの量を減らします。これにより、彼らは独立してより良く、より安全なコードを書くことができるようになり、立ち上がり時間を大幅に短縮します。
現代のアプリケーションは、オープンソースやサードパーティのライブラリに大きく依存しており、これらは隠れたセキュリティリスクをもたらす可能性があります。セキュリティエンジニアは、AIコード分析ツールを使用してソフトウェア構成分析(SCA)を実行できます。ツールはすべてのプロジェクトの依存関係をスキャンし、既知の脆弱性データベース(CVEなど)と照合します。AIコンポーネントは、ライブラリのコードを直接分析して、ゼロデイ脆弱性や未公開の脆弱性を見つけることもできます。これにより、サプライチェーンリスクの包括的なビューが提供され、チームは脆弱なライブラリが攻撃者に悪用される前に、積極的に更新または交換することができます。
AIコード分析は、機械学習と人工知能を使用してソースコードのレビューを自動化する高度なアプローチです。固定のルールセットに依存する従来の静的分析(SAST)ツールとは異なり、AI搭載ツールは膨大な量のコードから学習し、より優れたコンテキストと精度で複雑な脆弱性、論理エラー、品質問題を特定します。新しい攻撃パターンを検出し、よりインテリジェントな修正提案を提供できるため、誤検知を大幅に削減し、開発者が開発プロセス中により効果的にコードを保護するのに役立ちます。
適切なツールを選ぶには、いくつかの要因を考慮する必要があります。第一に、プロジェクトのプログラミング言語とフレームワークをサポートしていることを確認します。第二に、IDE(VS Codeなど)、バージョン管理(Gitなど)、CI/CDパイプラインなど、既存のワークフローとの統合能力を評価します。第三に、その精度を評価します。アラート疲れを避けるために、誤検知率の低いツールを探してください。最後に、レポートと修正アドバイスの質を考慮します。最高のツールは、開発者がセキュリティの専門家でなくても問題を迅速に修正できる、明確で実行可能なガイダンスを提供します。
主な違いは検出方法にあります。従来の静的アプリケーションセキュリティテスト(SAST)ツールは、既知の脆弱性を見つけるために事前定義されたルールとパターンのセットを使用します。これらは効果的ですが、硬直的で、多くの誤検知を生成し、新しいまたは複雑な攻撃ベクトルに対応するのが難しい場合があります。一方、AIコード分析は、数百万のコードサンプルと脆弱性でトレーニングされた機械学習モデルを使用します。これにより、コードのコンテキストを理解し、単純なパターンに一致しない新規かつ複雑なセキュリティ欠陥を検出し、実際の脅威と良性のコードを区別することで誤検知を大幅に削減できます。
AIをコード分析に使用することには、従来の方法に比べていくつかの重要な利点があります。これらには以下が含まれます:
AIコード分析ツールは、ソフトウェア開発に関わる幅広い役割にとって価値があります。開発者は、IDEで直接使用してリアルタイムのフィードバックを得て、最初からよりクリーンで安全なコードを書きます。DevOpsエンジニアは、CI/CDパイプラインに統合してセキュリティチェックを自動化し、脆弱性がデプロイされるのを防ぎます。アプリケーションセキュリティ(AppSec)専門家は、詳細なセキュリティ監査を実施し、組織全体の脆弱性を管理し、セキュリティポリシーを施行するために使用します。最後に、チームリーダーやアーキテクトは、その洞察を利用してコードの品質を監視し、技術的負債を管理し、アーキテクチャの一貫性を確保します。